
 #1
Herramientas de simulación de adversario, infraestructura de red team, frameworks C2 y seguridad operacional.
Recomendado por Kitploit

 lionsec/xerosploit
Marco eficiente y avanzado de hombre en el medio
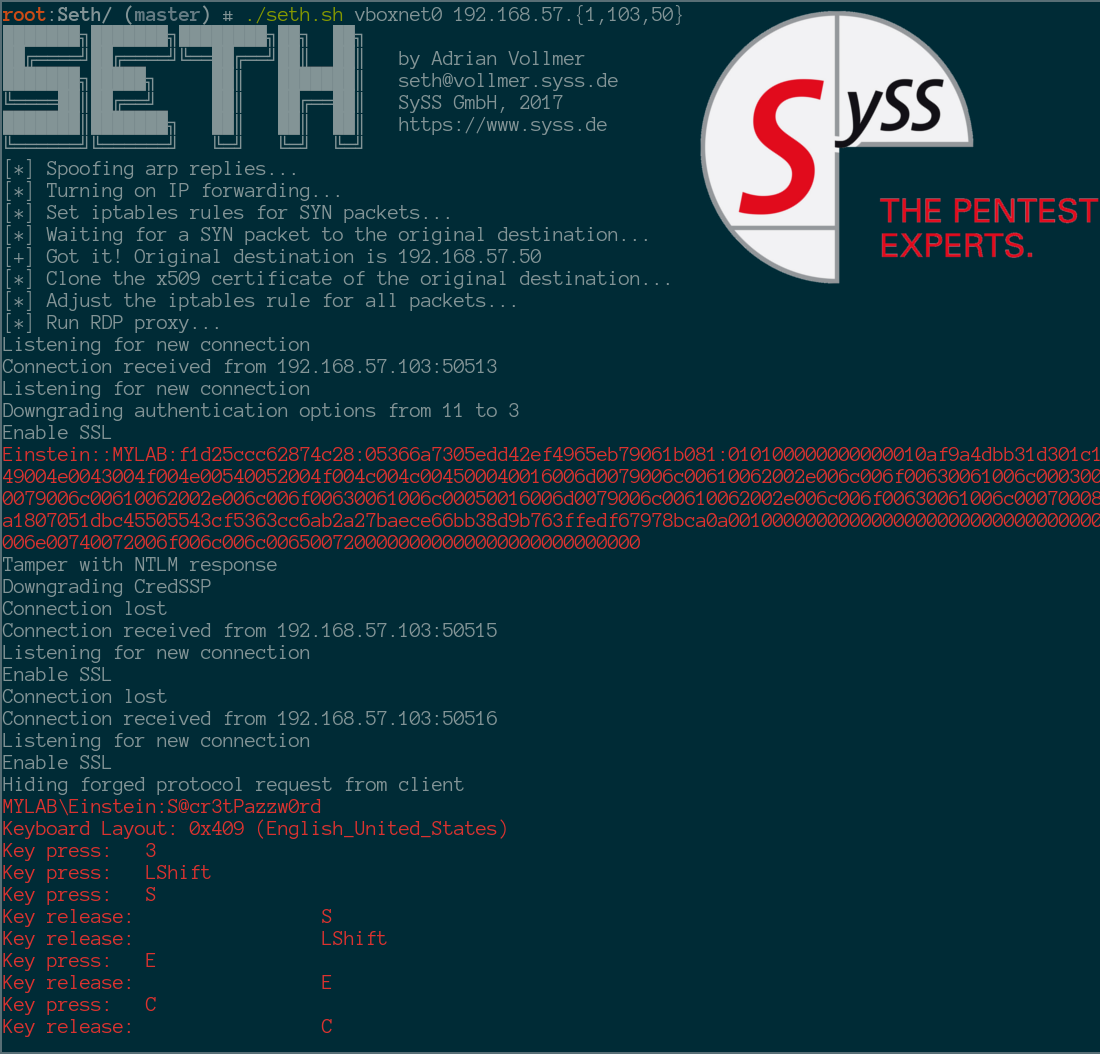 syss-research/seth
Realizar un ataque MitM y extraer credenciales en texto claro de conexiones RDP
 ascotbe/kernelhub
:palm_tree:Colección de vulnerabilidades de escalada de privilegios del Kernel de Linux, macOS y Windows, con entorno de compilación, mapa GIF de…
 fortra/nanodump
La navaja suiza del volcado de LSASS
 cn33liz/p0wnedshell
Kit de herramientas de post-explotación de Runspace de PowerShell
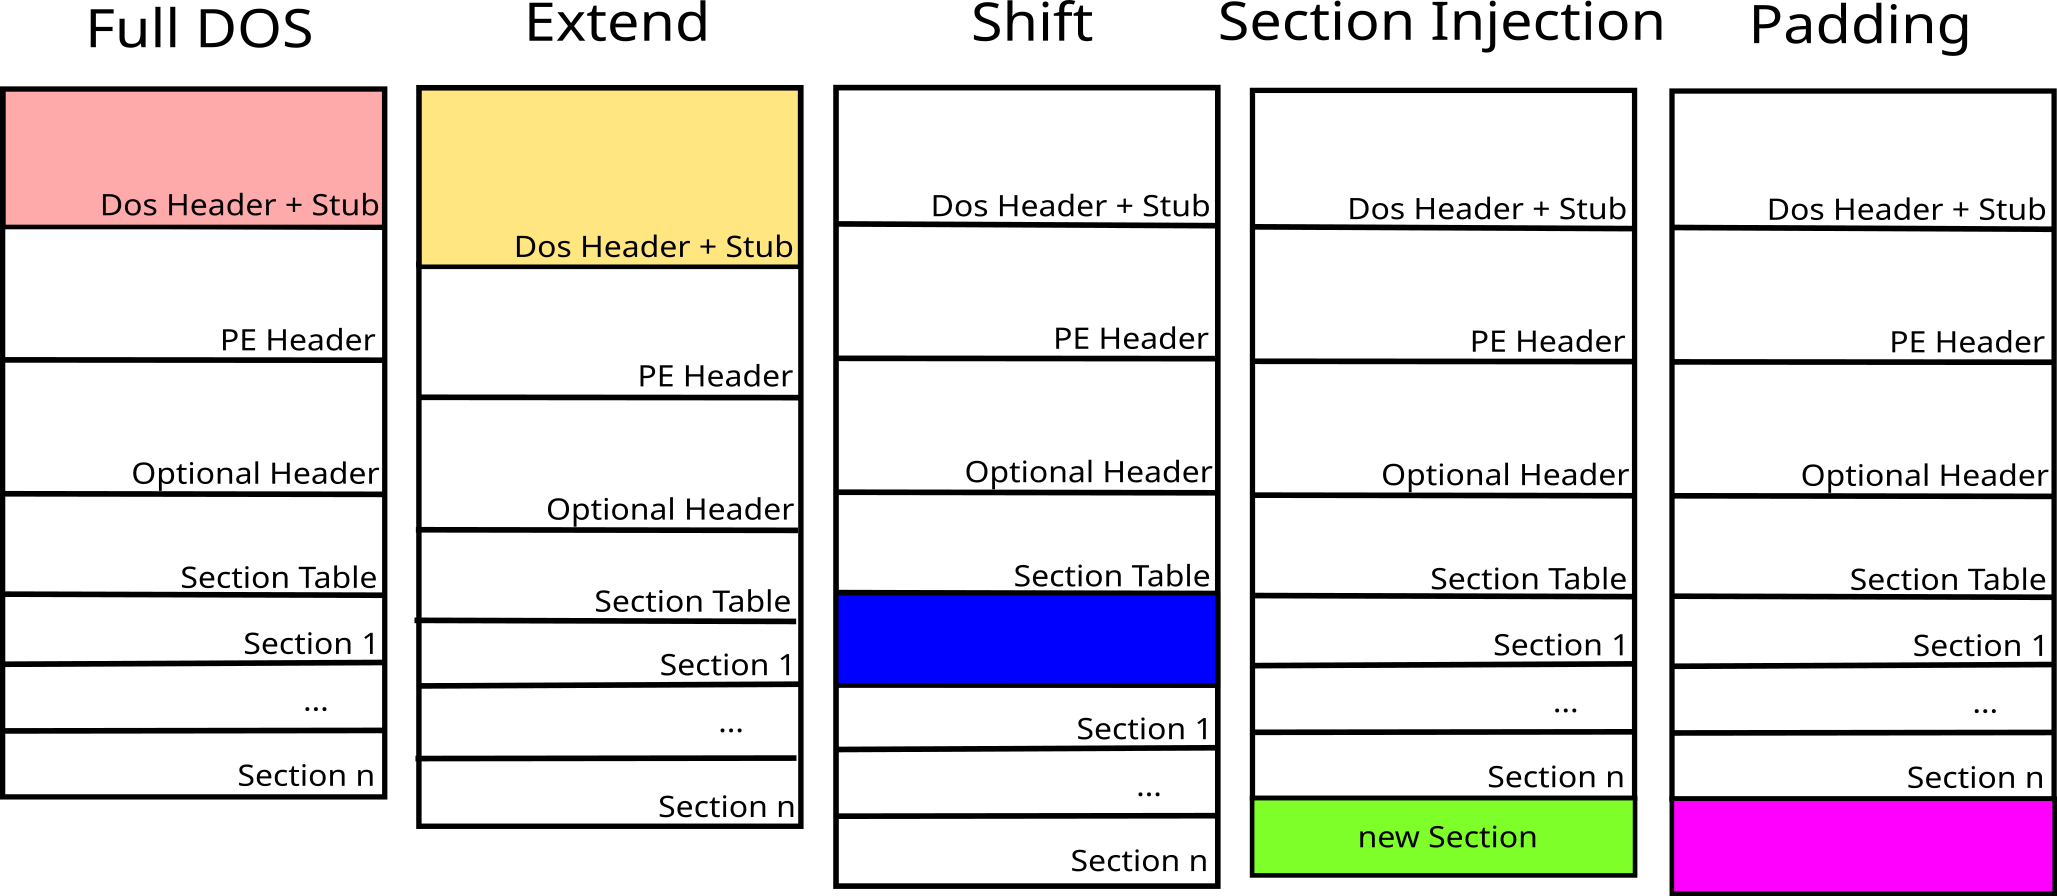 govolution/avet
Herramienta de evasión de antivirus
 bashfuscator/bashfuscator
Un marco de ofuscación de Bash totalmente configurable y ampliable. Esta herramienta está diseñada para ayudar tanto al equipo rojo como al equipo…
 matrixleons/evilwaf
evilwaf es una herramienta de pruebas de penetración diseñada para detectar y evadir firewalls de aplicaciones web (WAF) comunes.
 bytecode77/r77-rootkit
Rootkit sin archivos ring 3 con instalador y persistencia que oculta procesos, archivos, conexiones de red, etc.
 jthuraisamy/syswhispers2
Evasión de AV/EDR mediante llamadas directas al sistema.
 threatexpress/domainhunter
Verifica dominios expirados por categorización/reputación e historial de Archive.org para determinar buenos candidatos para nombres de dominio de…
 k4m4/kickthemout
💤 Expulsa dispositivos de tu red realizando un ataque ARP Spoof.
 uphiago/recon-skills
Paquete de habilidades de seguridad ofensiva validado en campo con 169 técnicas de reconocimiento y pruebas de penetración. Cubre CORS, SSRF, toma de…
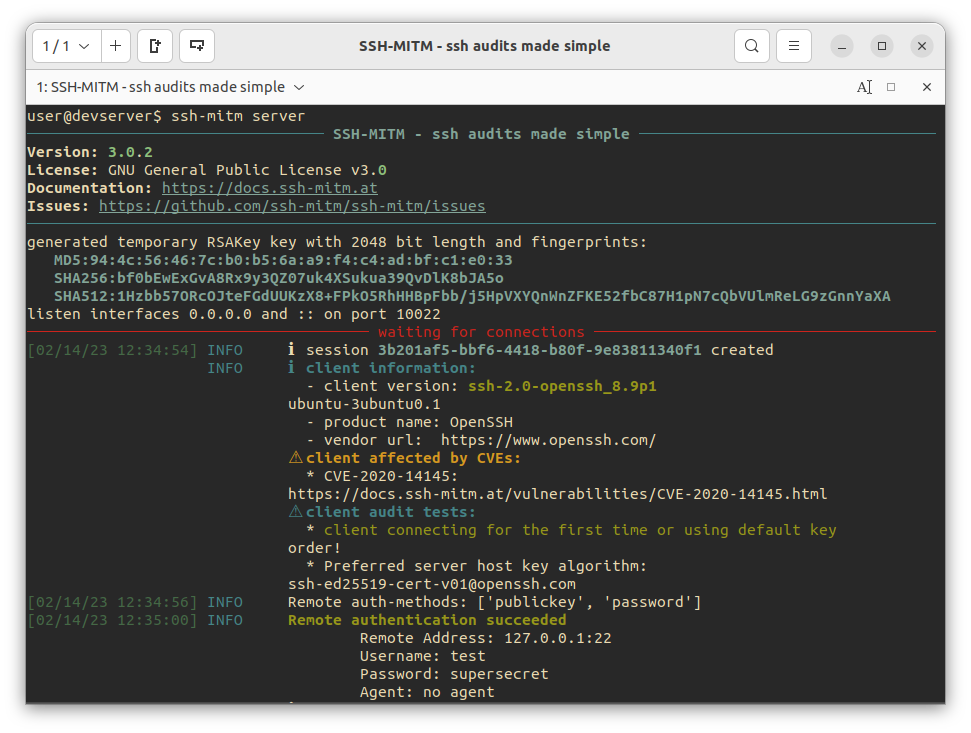 ssh-mitm/ssh-mitm
SSH-MITM - auditorías SSH simplificadas
 drk1wi/portspoof
Emula puertos abiertos y firmas de servicios en los 65535 puertos TCP para ralentizar el reconocimiento, confundir a los escáneres y malgastar los…
 calebstewart/pwncat
Plataforma de post-explotación que automatiza la enumeración, escalada de privilegios, persistencia y operaciones C2 mediante shells…
 threatexpress/malleable-c2
Cobalt Strike Malleable C2: Guía de diseño y referencia








