
 #1
Herramientas para recopilar información sobre objetivos e identificar superficies de ataque.
Recomendado por Kitploit

 redhuntlabs/bucketloot
BucketLoot es un inspector automatizado de buckets compatibles con S3 que puede ayudar a los usuarios a extraer activos, marcar exposiciones de…
 atomiczsec/adrenaline
Colección de BOF agnóstica de C2, categorizada por fase de la cadena de ataque. Diseñada para ser pequeña y modular, permitiendo ejecución rápida y…
 josehelps/git-wild-hunt
Una herramienta para buscar credenciales en el salvaje GitHub, también conocido como git*hunt
 fnk0c/cangibrina
Un buscador de paneles (admin) rápido y potente.
 zeronetworks/bloodhound-tools
Colección de herramientas que reflejan la dimensión de red en los datos de Bloodhound
 assetnote/ghostbuster
Elimina las IPs elásticas huérfanas realizando un análisis de tus recursos en todas tus cuentas de AWS.
 owasp/d4n155
OWASP D4N155 - Lista de palabras inteligente y dinámica usando OSINT
 puliczek/cve-2022-0337-poc-google-chrome-microsoft-edge-opera
🎩 🤟🏻 [P1-$10,000] Google Chrome, Microsoft Edge y Opera - vulnerabilidad reportada por Maciej Pulikowski - Fuga de variables de entorno del…
 dark-warlord14/jsscanner
Puedes leer el informe sobre este script aquí
 capture0x/lfi-space
Escáner automatizado de vulnerabilidades de inclusión local de archivos (LFI) con búsqueda Google Dork y modos de escaneo dirigido de URL para…
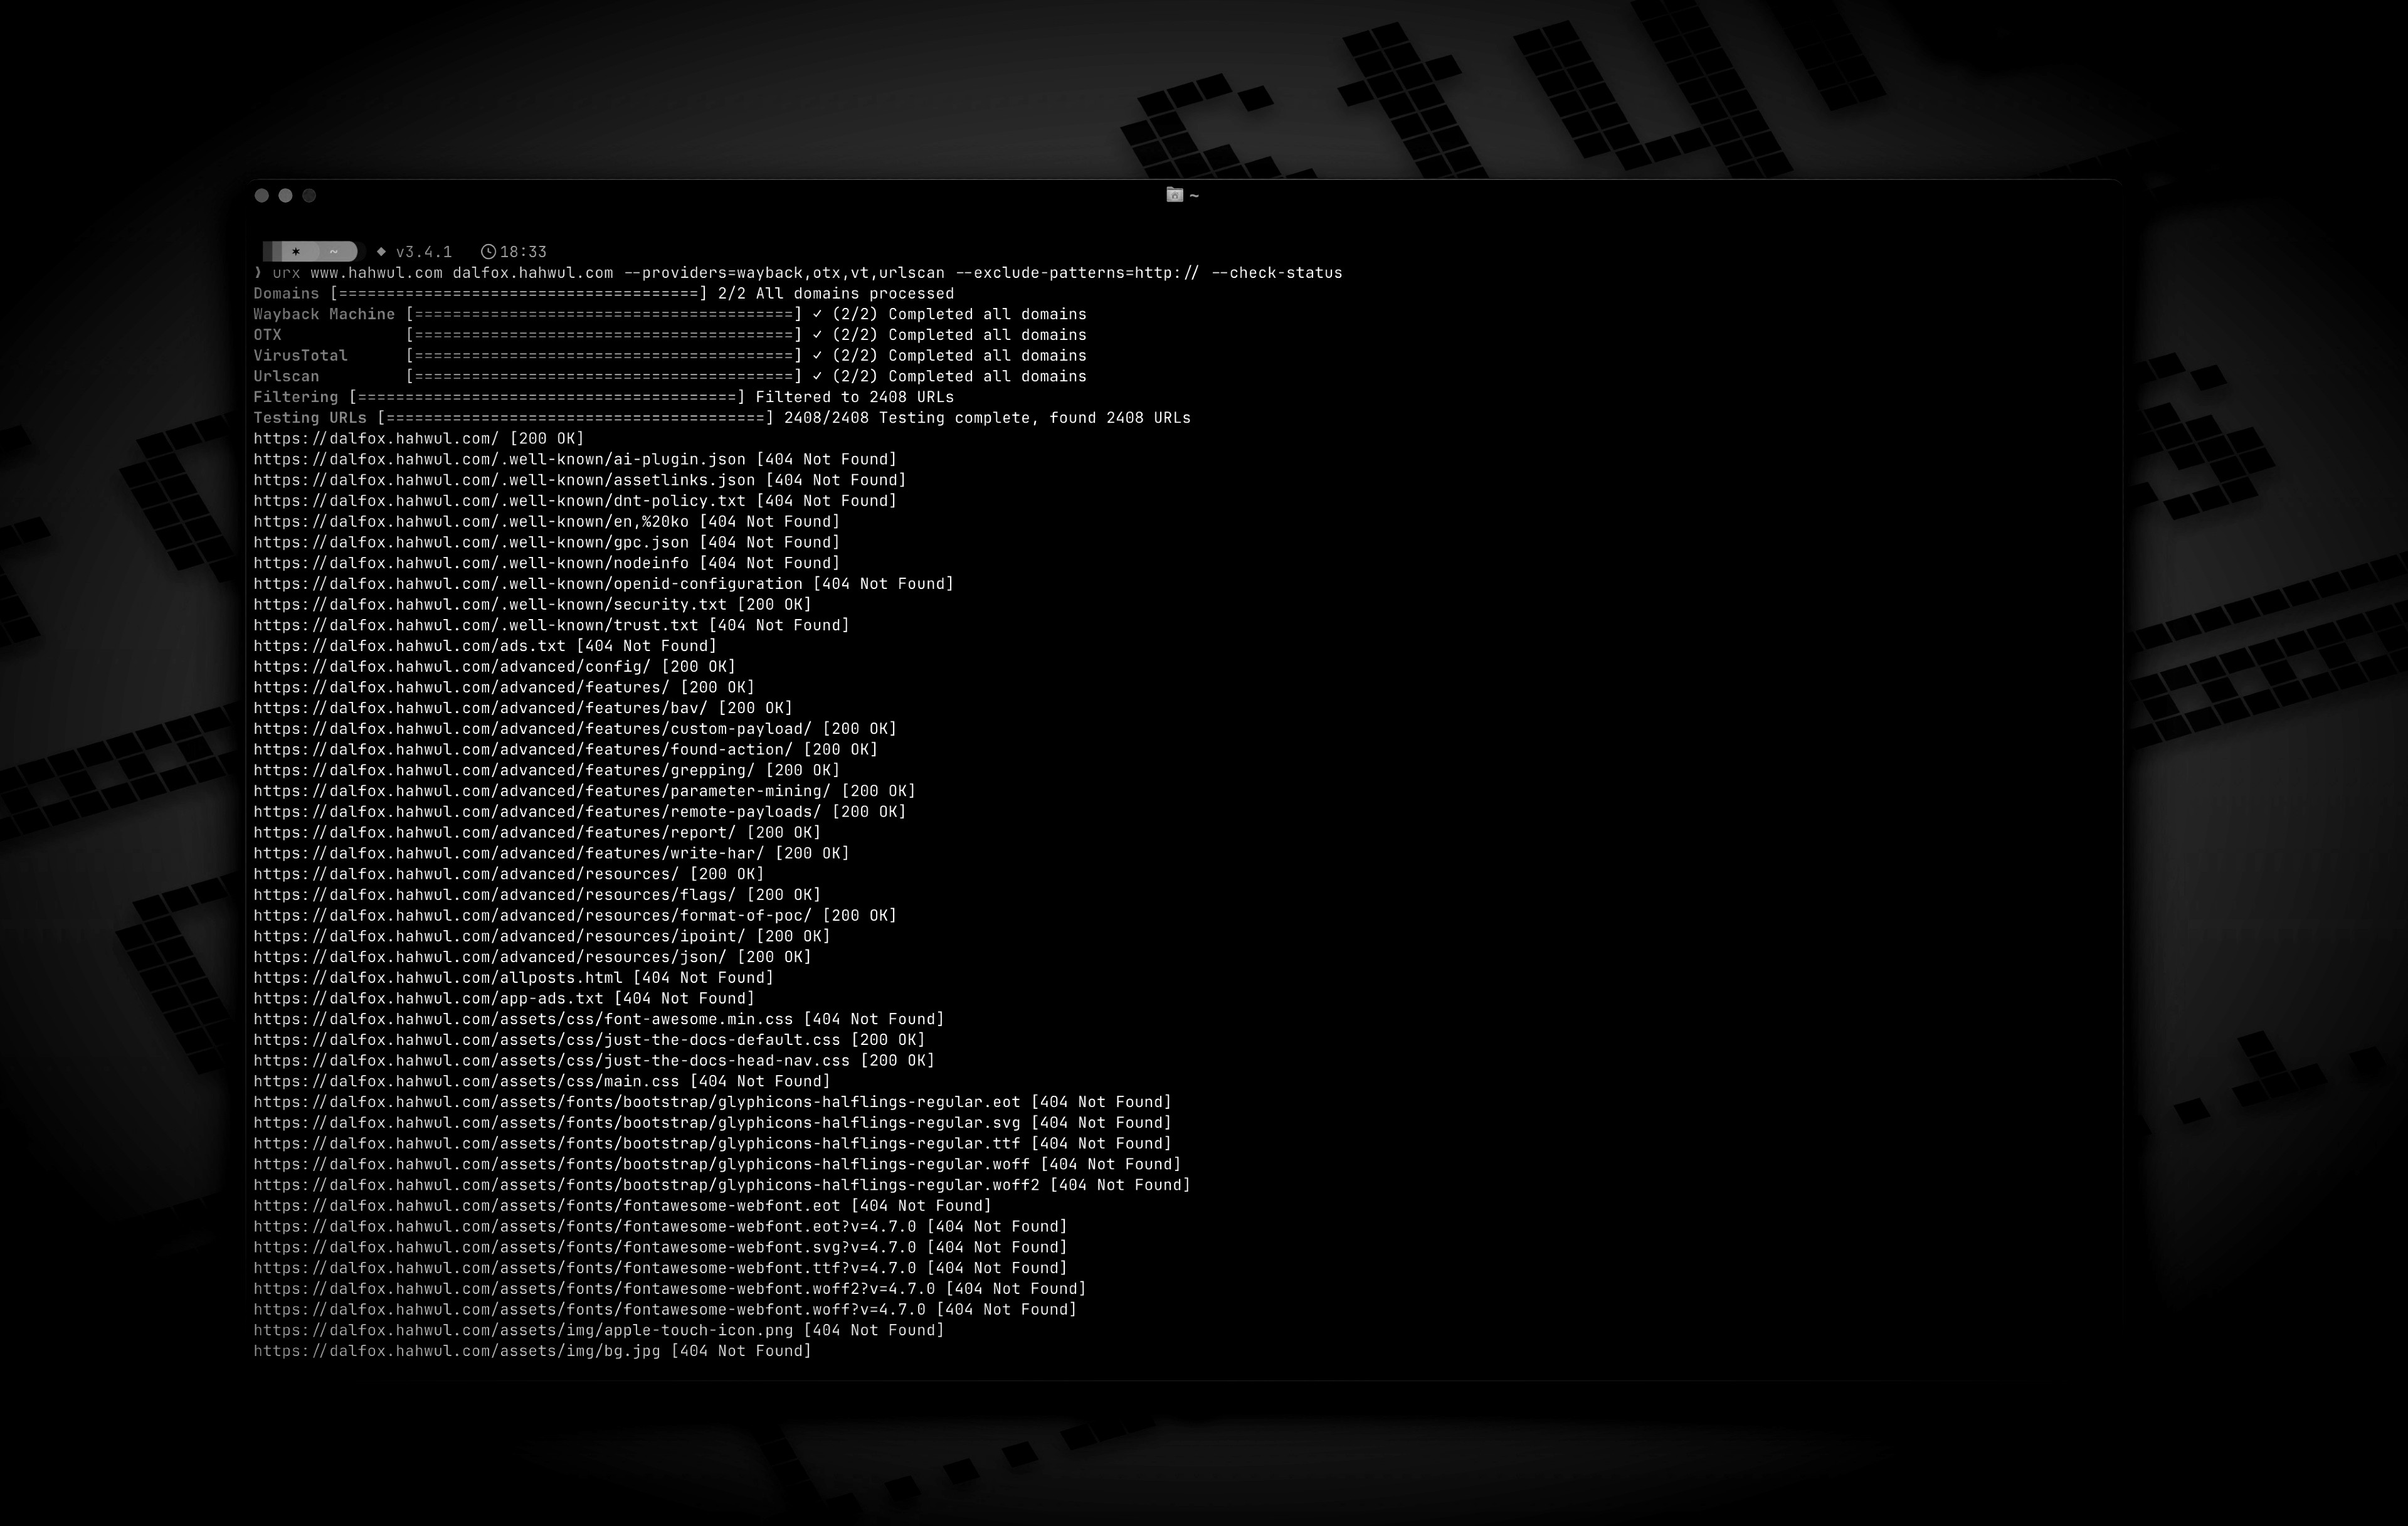 hahwul/urx
Extrae URLs de archivos OSINT para obtener información de seguridad.

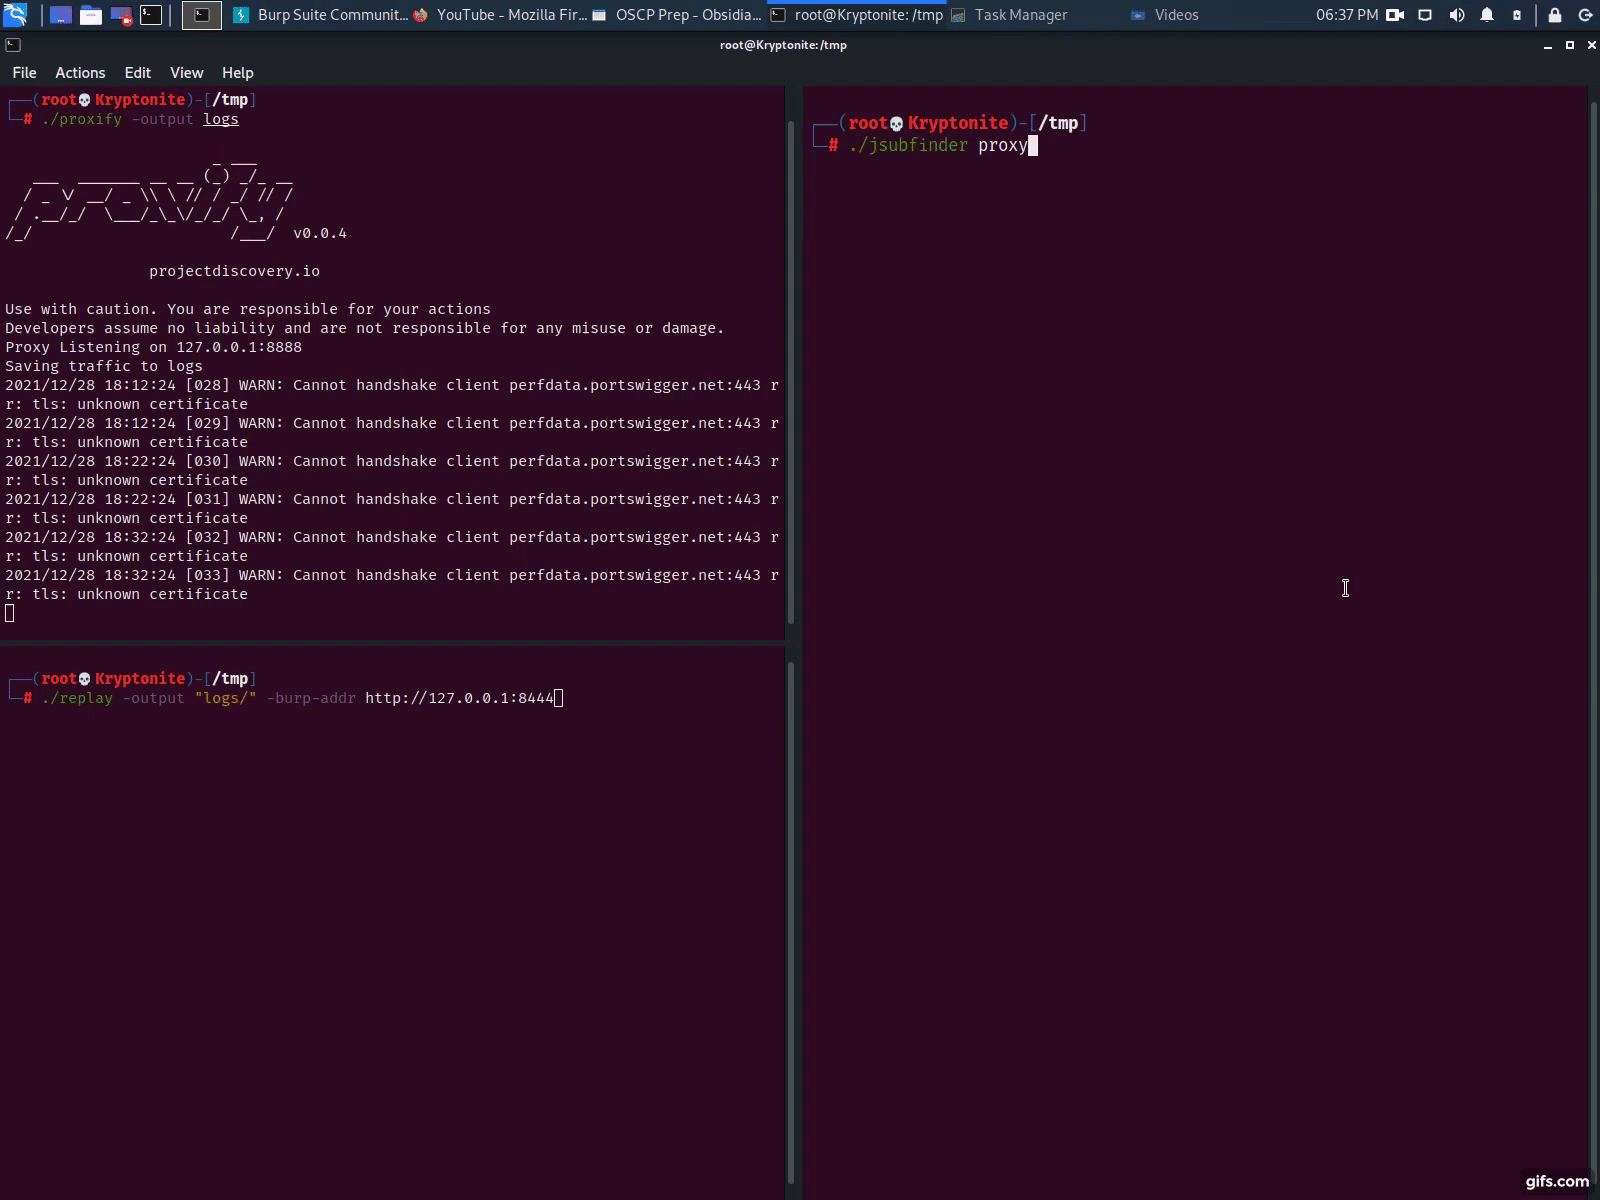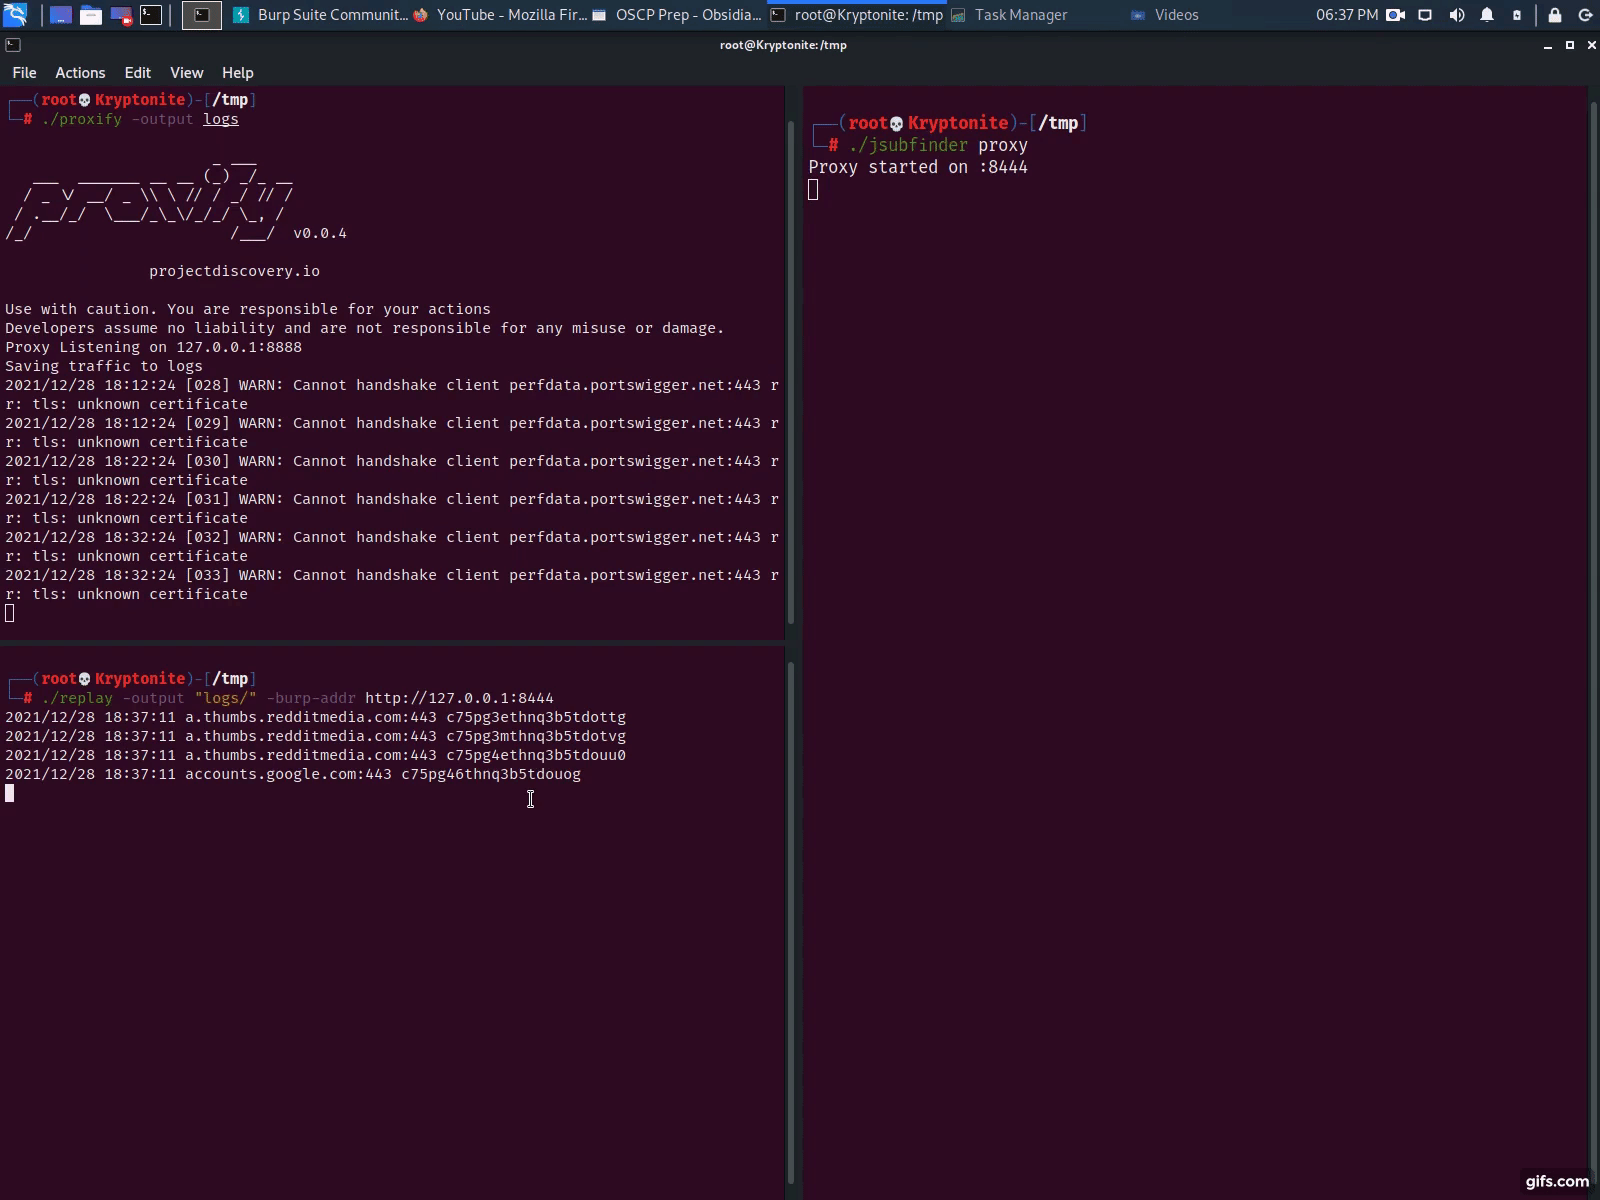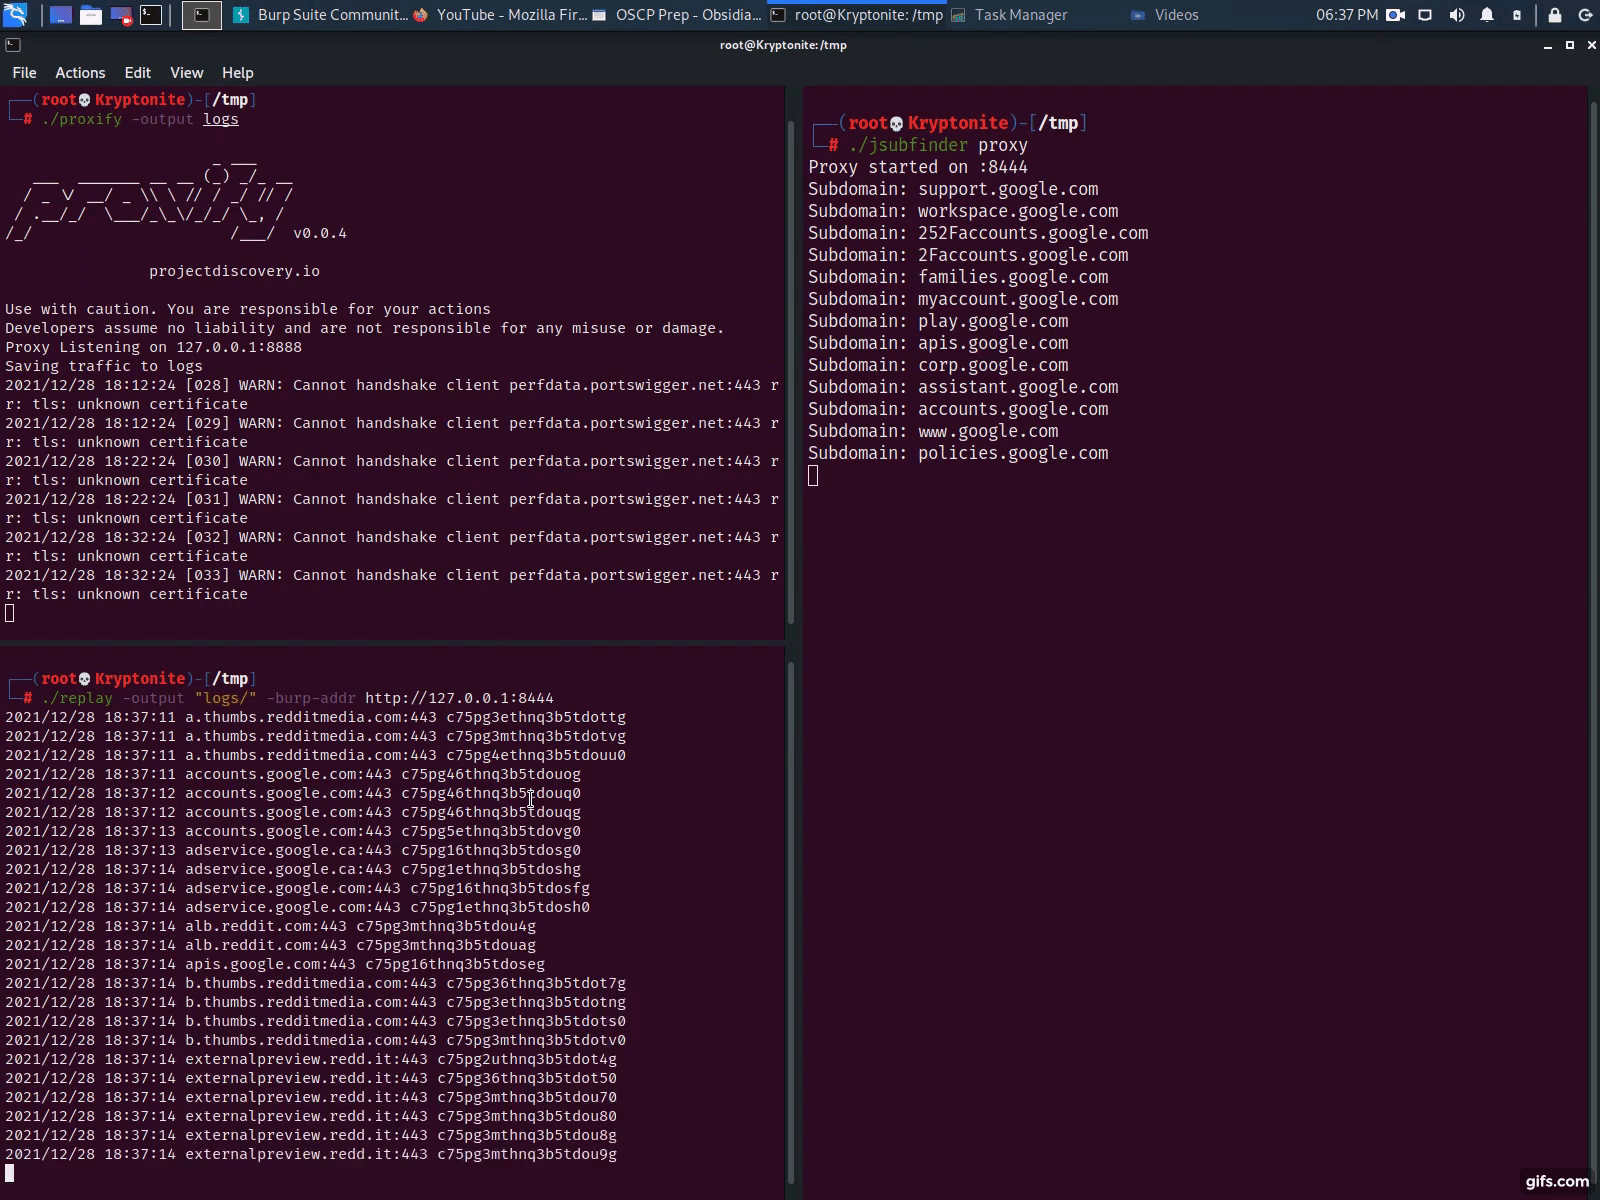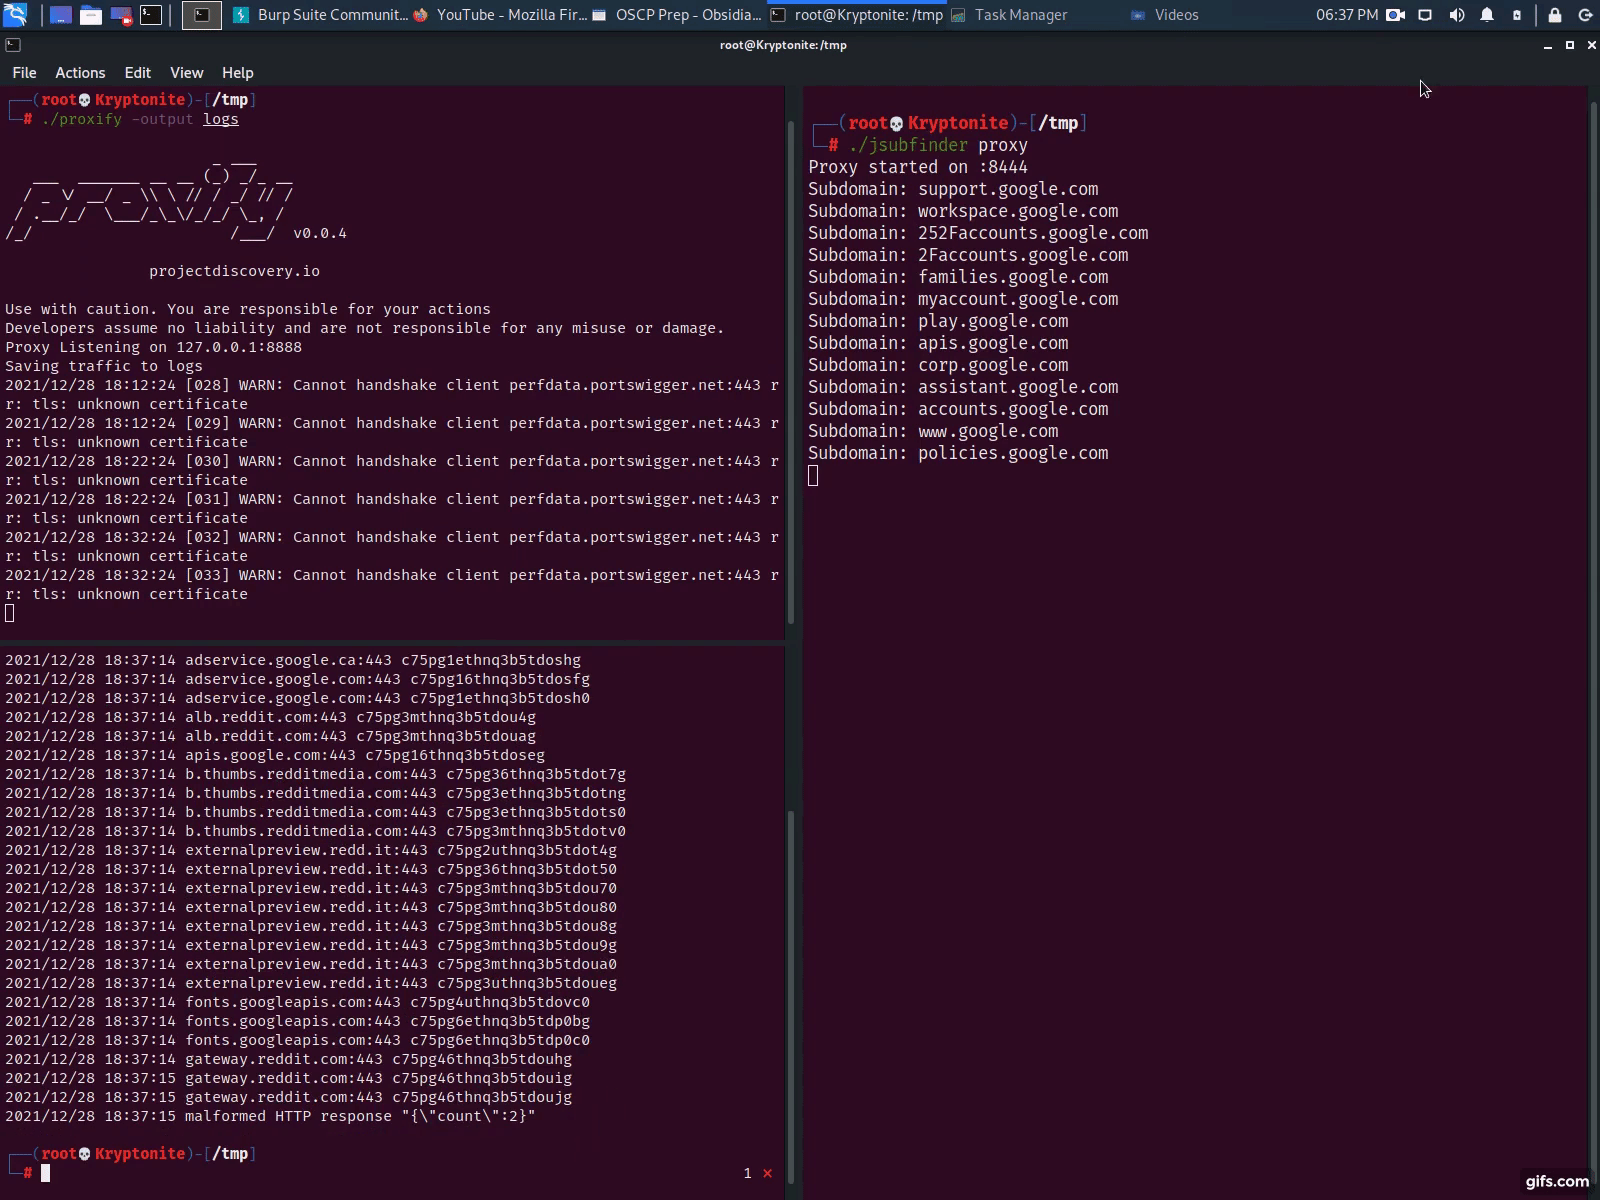 threatunknown/jsubfinder
Herramienta basada en Go que escanea páginas web y archivos JavaScript para descubrir subdominios ocultos y secretos, con rastreo opcional y análisis…
 aydinnyunus/exiflooter
Extrae geolocalización y metadatos EXIF de URLs de imágenes y directorios, con integración de OpenStreetMap para mapear coordenadas GPS.
 researchanddestroy/dorxng
DorX de próxima generación. Construido por Dorks, para Dorks. 🤓
 hakluke/haklistgen
Convierte cualquier texto basura en una lista de palabras utilizable para ataques de fuerza bruta.
 hatbashbr/shodanhat
buscar información de hosts con shodan
 0xdsm/pinkerton
🕵️ Proyecto en Python para rastrear archivos JavaScript y buscar secretos como claves API, tokens de autorización, credenciales hardcodeadas, etc.








