
 #1
Herramientas para recopilar información sobre objetivos e identificar superficies de ataque.
Recomendado por Kitploit

 jonrau1/electriceye
ElectricEye es una herramienta CLI de Python multi-nube y multi-SaaS para la Gestión de Activos, la Gestión de la Postura de Seguridad y el Monitoreo…
 ge0rg3/requests-ip-rotator
Una biblioteca de Python para utilizar el gran grupo de IPs de AWS API Gateway como proxy y generar IPs pseudo-infinitas para web scraping y ataques…
 zmap/zdns
Biblioteca de consulta DNS rápida y herramienta CLI
 netsniff-ng/netsniff-ng
Una navaja suiza para tu fontanería de red diaria en Linux.
 mcw0/poc
Los problemas se han deshabilitado para estos PoC, ya que son simplemente PoC, de dominio público y sin soporte.
 octoberfest7/teamsphisher
Enviar mensajes de phishing y archivos adjuntos a usuarios de Microsoft Teams
 tomnomnom/meg
Obtén muchas rutas para muchos hosts - sin matar los hosts
 quentinhardy/msdat
MSDAT: Herramienta de ataque a bases de datos Microsoft SQL
 frostbits-security/mitm-cheatsheet
Hoja de referencia que cataloga ataques de intermediario (man-in-the-middle) en las capas L2-L4 y en las capas inalámbricas, con herramientas de…
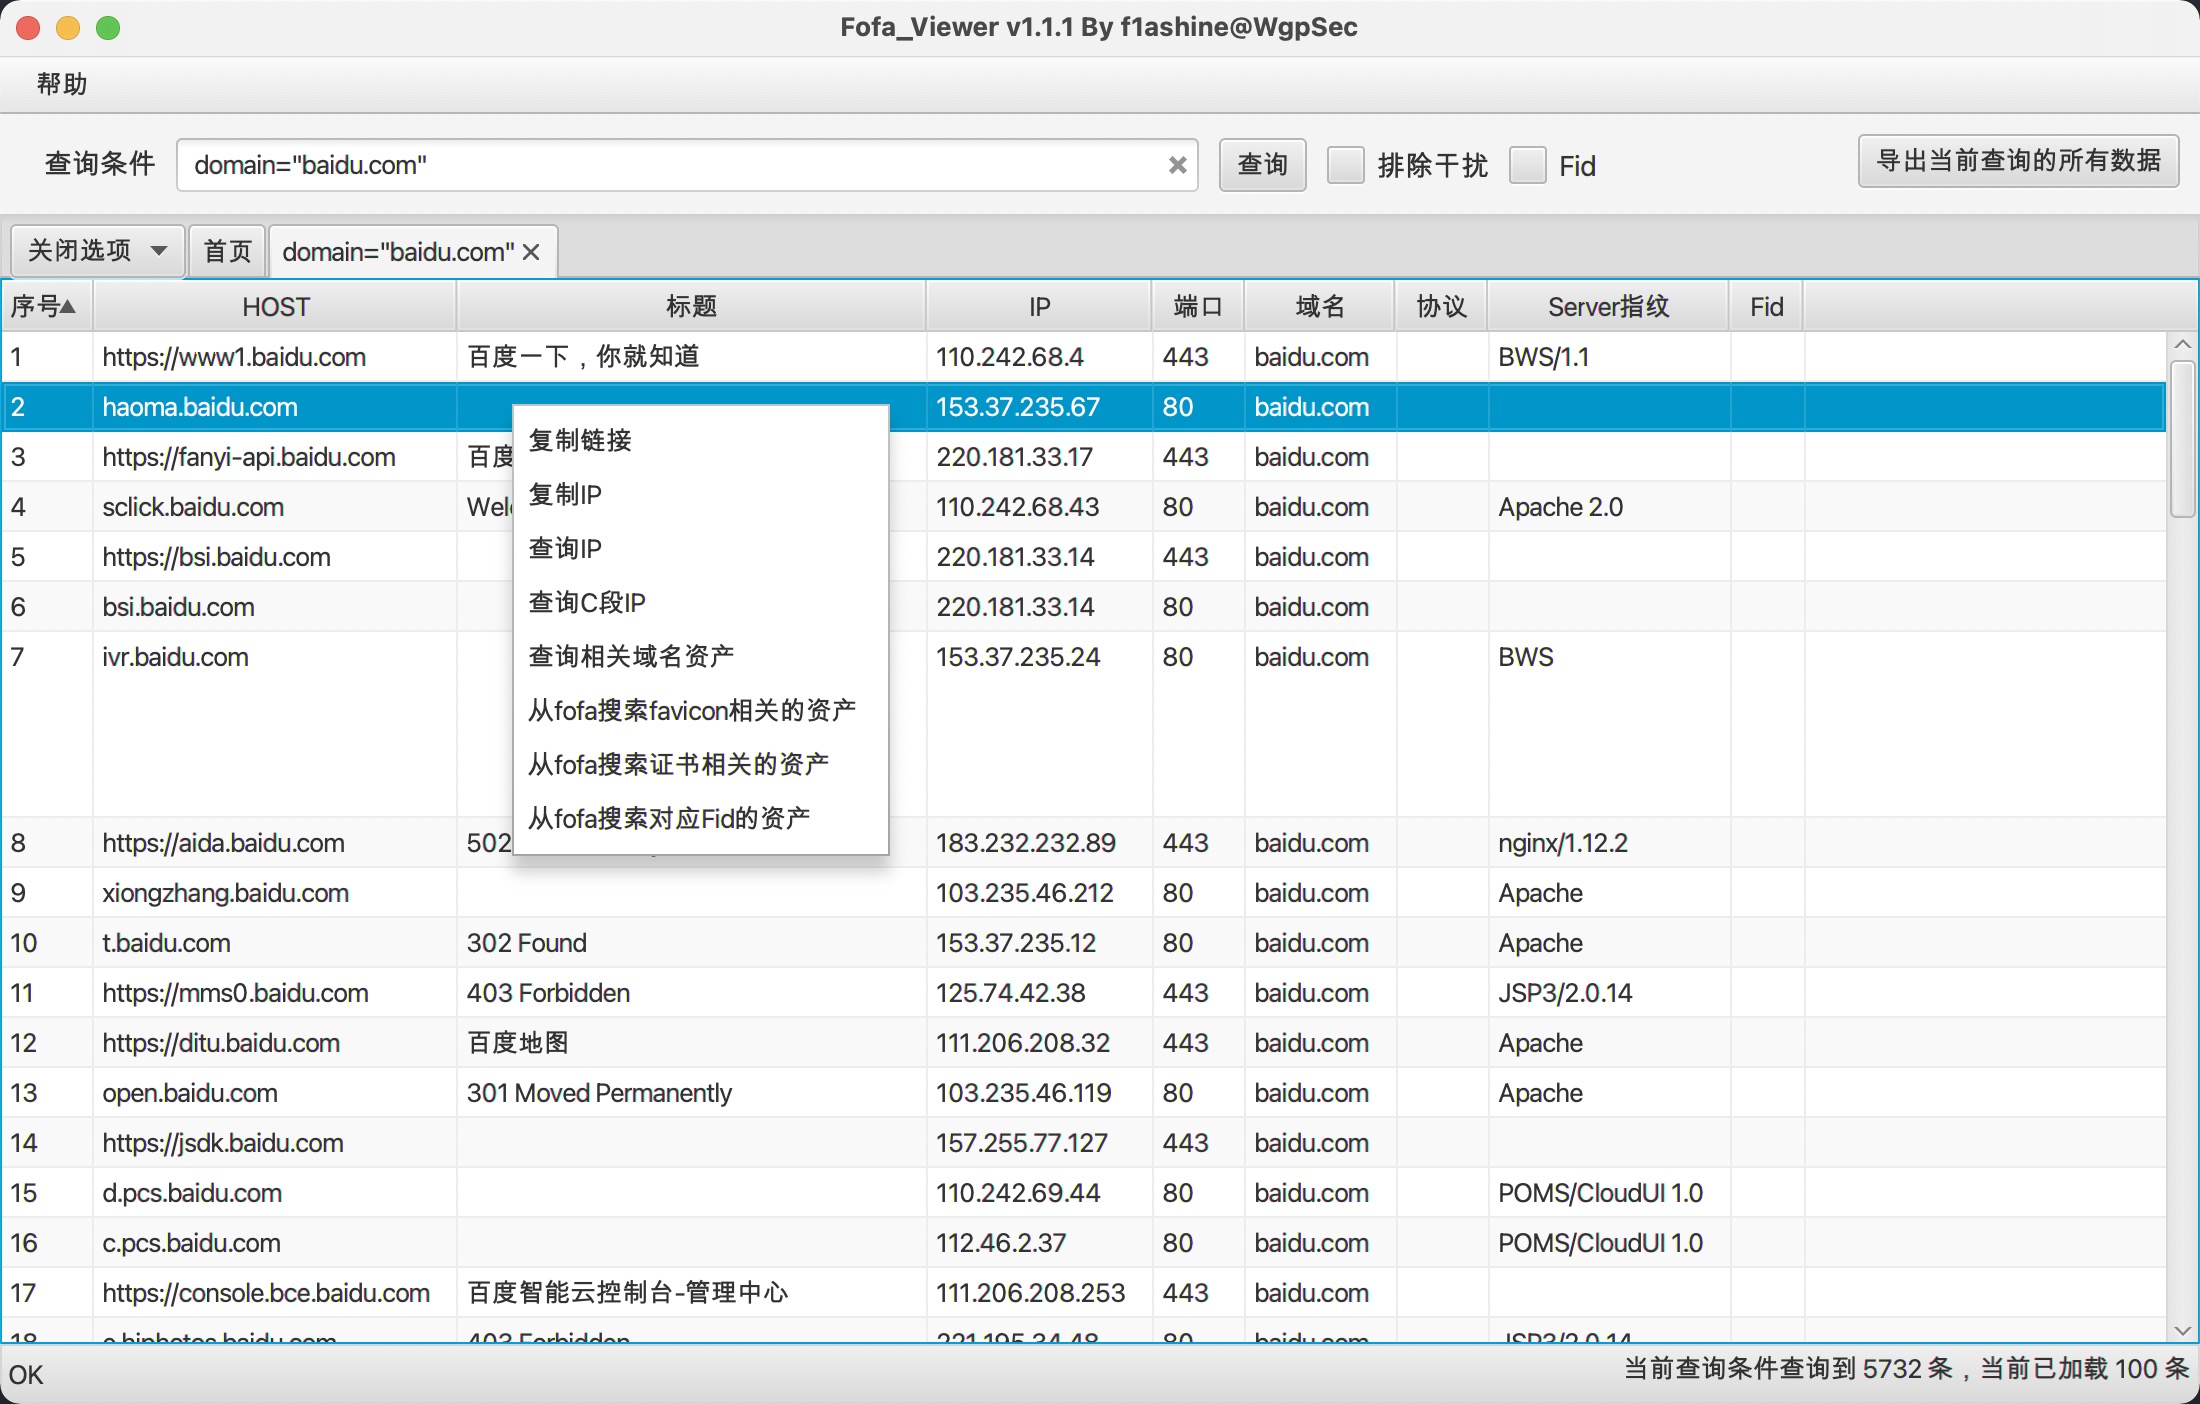 wgpsec/fofa_viewer
Un cliente FOFA simple escrito en JavaFX. Hecho por WgpSec, mantenido por f1ashine.
 ajinabraham/cmsscan
Escáner de CMS: Escanea sitios web de Wordpress, Drupal, Joomla, vBulletin en busca de problemas de seguridad.
 projectdiscovery/urlfinder
Una herramienta de alta velocidad para recopilar URLs de forma pasiva, optimizada para un descubrimiento de activos web eficiente y exhaustivo sin…
 kathanp19/jsfscan.sh
Automatización para el reconocimiento de JavaScript en bug bounty.
 k8gege/ladongo
Ladon for Kali es un escáner de penetración de red interna de código abierto multiplataforma para Windows, Linux, Mac y enrutadores. Con él se puede…
 s0md3v/breacher
Un avanzado buscador de paneles de administración multihilo escrito en Python.
 evilsocket/legba
El más rápido y completo bruteforcer de credenciales multiprotocolo / password sprayer y enumerador. 🥷
 viralmaniar/bigbountyrecon
La herramienta BigBountyRecon utiliza 58 técnicas diferentes empleando varios dorks de Google y herramientas de código abierto para acelerar el…
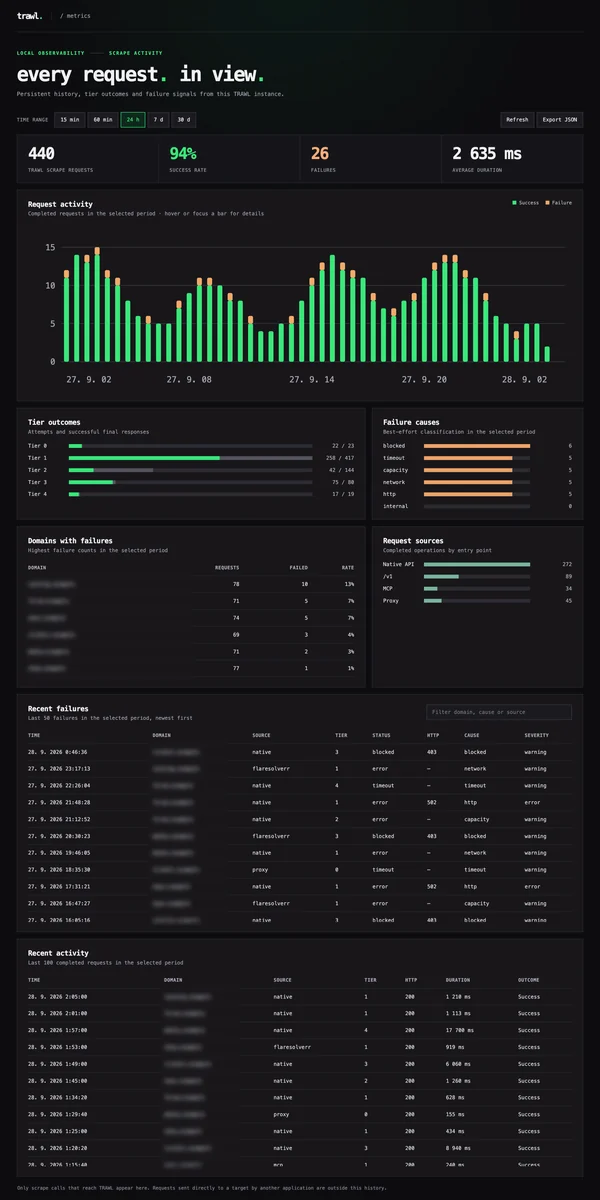 germondai/trawl
Self-hosted scraping engine — bypasses any JS challenge & captcha: Cloudflare, Turnstile, reCAPTCHA, hCaptcha, GeeTest. FlareSolverr & Byparr…








