
 #1
Herramientas para obtener permisos de mayor nivel o acceso no autorizado en sistemas comprometidos.
Recomendado por Kitploit

 facebookincubator/bpfjailer
Control de acceso obligatorio basado en eBPF LSM y jailer
 hfiref0x/kdu
Utilidad de controlador de kernel de Windows que abusa de controladores firmados vulnerables (BYOVD) para eludir DSE, cargar controladores sin…
 gmh5225/kprocterminator
Controlador del kernel de Windows diseñado para finalizar procesos específicos en un sistema
 valium007/cve-2026-56129
Prueba de concepto que explota el controlador qiomem.sys de Toshiba para lograr lectura/escritura arbitraria de memoria física desde ring 3, con un…
 abraxas/veneficus-implant-public
Malware 0day picante. Malware de cadena de ataque completa: exploit, pivote, c2, persistencia. Rust convertido a pseudo-código - si eres listo puedes…
 nxploited/cve-2026-96451
Vulnerabilidad de escalada de privilegios en el plugin Ultimate Member de WordPress <= 2.13.1
 slaptat/copyfail30
copyFail para python anterior a 3.10, sin os.splice()
 abraxas/veneficus
Implante 0day de extremo a extremo súper élite. Cadena de ataque completa. Explotar, escalar, pivotar, envenenar, persistencia.
 wheregoes/byd-dolphin-hacking
Reverse engineering the BYD Dolphin head unit — CAN bus, AVAS, NFC keys, OTA, and more. DiLink 3 / Android 10.
 ivancabrera02/srhollow
Extrae secretos LSA y claves DPAPI de los hives del registro de Windows mediante copias de sombra VSS existentes o recién creadas, con un parser regf…
 cr0wld3r/cve-2026-11318
Vulnerabilidades de escalada de privilegios locales (LPE) en el cliente DeskIn para macOS
 x86byte/adm-zip_lpe-poc
CVE-2026-102282: Escalada de privilegios local mediante la preservación de SUID/SGID durante la extracción de archivos
 ahmed-elmahgob/poc-cve-2026-102282
CVE-2026-102282: LPE en adm-zip mediante la preservación de SUID/SGID durante la extracción de archivos (corregido en 0.6.1)
 langz337/cve-2026-14281
Escáner masivo y exploit de objetivo único para CVE-2026-14281, una escalada de privilegios no autenticada en el plugin WordPress Automation Web…
 hakaioffsec/cve-2026-16764
Exploit en Python para CVE-2026-16764, una escalada de privilegios en OWASP DefectDojo donde un bypass de la API REST de is_staff permite a un…
 fl0ydsec/cve-2026-15989
Escáner masivo y exploit para CVE-2026-15989, la escalada de privilegios no autenticada en Super Forms <= 6.3.316 que crea cuentas de administrador a…
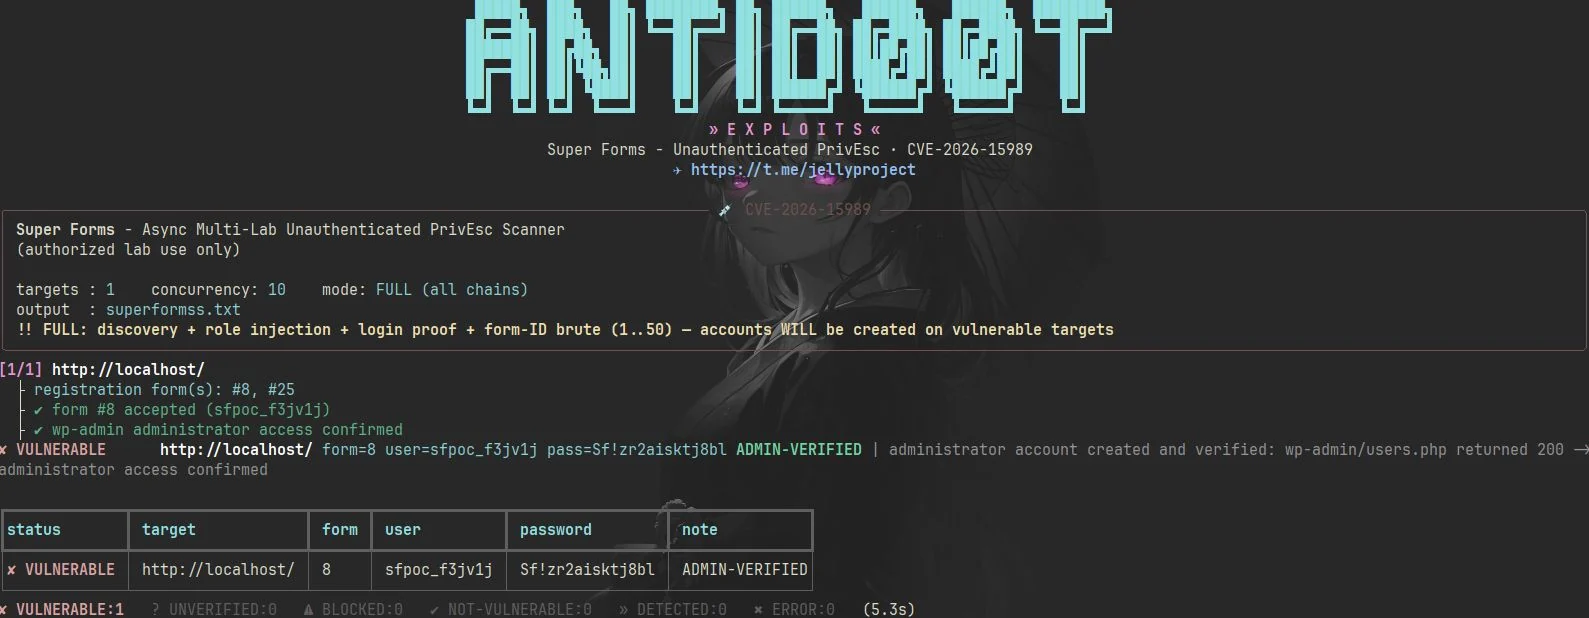 antid00t/cve-2026-15989
Escáner PoC en Python para CVE-2026-15989, que explota la inyección de roles no autenticada en WordPress Super Forms para crear cuentas de…
 mythicagents/xenon
Un agente Mythic para Windows escrito en C








