
 #1
Herramientas para obtener permisos de mayor nivel o acceso no autorizado en sistemas comprometidos.
Recomendado por Kitploit

 abraxas/mysql-set-role-leftover
MySQL Community Server 26.7.0 - Alta - SET ROLE ALL EXCEPT FILE residual - escritura de UID de mysqld
 abraxas/sqlite-fj-using-auth
SQLite 3.53.4 - Alta - Local - Privilegio residual - FULL JOIN USING omite sqlite3AuthRead
 abraxas/grafana-signup-invite-join
Grafana OSS 13.2.3 - Alta - Remoto - Unirse por invitación - SignUpStep2 se une a invitaciones de organización pendientes sin el código
 abraxas/joomla-media-override
Joomla 6.1.3 - Alta - Remota - Sobrescritura - sobrescritura de restos del gestor de medios
 abraxas/phpmyadmin-issuperuser
phpMyAdmin 5.2.3 - Alta - Remota - residual - comprobación isSuperUser omitida
 abraxas/proftpd-site-copy-dest-follow
ProFTPD 1.3.9d - Alta - Remota - Privilegio residual / Escritura de archivo - SITE COPY dest sigue enlace simbólico
 lcfr-hax/cve-2024-14027_slop
Exploits para CVE-2024-14027 creados usando AI/Claude como prueba.
 itm4n/pentest-windows
Colección de investigación de internals de Windows y técnicas de explotación que cubren escalada de privilegios, abuso de tokens y trucos de…
 karmanya03/overthrone
Framework de explotación de Active Directory totalmente en Rust: enumeración LDAP/SMB/Kerberos, búsqueda de rutas en grafos de ataque, Kerberoasting,…
 kypvas/ad_attack_architecture
Mapa de Arquitectura de Ataque a Active Directory Referencia Integral de Pentest — Del Reconocimiento al Dominio Total
 kypvas/red-team-map
Mapa de Arquitectura de Operaciones de Red Team Referencia Integral para el Operador — De la Infraestructura al Impacto
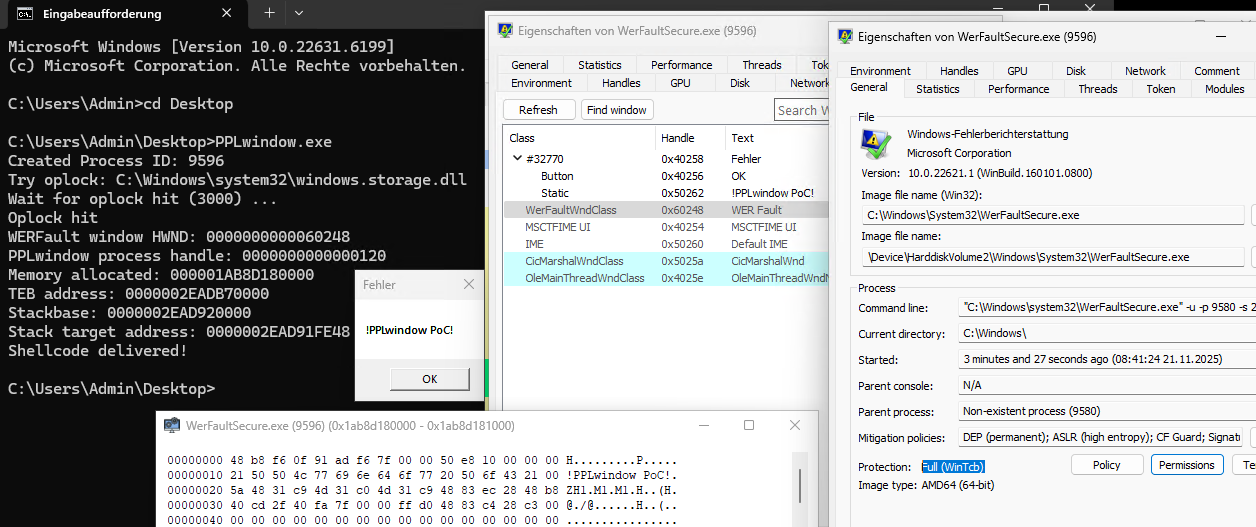 r41n3rzuf477/pplwindow
Prueba de concepto de bypass de PPL que abusa de la llamada al sistema NtUserGetWindowProcessHandle para obtener un handle de procesos protegidos de…
 r41n3rzuf477/quickassist_uac_bypass
PoC de bypass de UAC que abusa del binario UIAccess QuickAssist para cargar una DLL controlada por el atacante mediante WebView2…
 saqibnet/blackbox-pentesting-infsecos
Prueba de penetración completa de caja negra contra SecOS:1 (VulnHub) — explotación de CSRF, escalada de privilegios mediante CVE-2015-1328…
 thesecretclub/sandboxbootkit
Bootkit para Windows Sandbox para deshabilitar DSE/PatchGuard.
 mhdnihan/cve-2026-43284-dirty-frag-
Análisis técnico de CVE-2026-43284 (Dirty Frag), una escalada de privilegios local en el kernel de Linux a través de xfrm ESP que permite escrituras…
 linnemanlabs/advisories
Avisos de seguridad de Linux seleccionados con análisis de CVE y exploits de prueba de concepto reproducibles que cubren vulnerabilidades de escalada…
 facebookincubator/bpfjailer
Control de acceso obligatorio basado en eBPF LSM y jailer








