#1
Herramientas para obtener permisos de mayor nivel o acceso no autorizado en sistemas comprometidos.
Recomendado por Kitploit

 snailsploit/claude-red
Biblioteca curada de 78 módulos SKILL.md de seguridad ofensiva que preparan a Claude con metodología experta de red team en web, AD, wireless, cloud…
 mein-0/forti-research
Prueba de concepto que explota una vulnerabilidad del controlador de kernel fortimon3_74.sys de Fortinet para eludir PPL y terminar procesos…
 zenyxx-xd/rootmyvivo
One-click root para dispositivos vivo/iQOO con bootloader bloqueado | CVE-2026-43499 + KernelSU
 asarr22/root-my-galaxy-s938b
KSU installer para firmware Samsung Galaxy compatible con CVE-2026-43499
 rapid7/metasploit-framework
Marco de explotación de código abierto con sistema modular de payloads, codificadores y auxiliares para pruebas de penetración, validación de…
 jingmatrix/pixel-ksu-root
Investigación de CVE y exploits para ayudar a obtener root en dispositivos Pixel
 a23bc/op13-cve-2026-64560
Exploit del kernel de Android específico para el dispositivo para CVE-2026-64560 en compilaciones de OnePlus 13, que proporciona root temporal a…
 linux-tools/vivo_iqoo_neo_9_root_research_on_cve-2025-21479
Android kernel root exploit for iQOO Neo9 (CVE-2025-21479, Adreno GPU SDS) providing arbitrary physical write, kernel cap bypass, and root daemon/su…
 wheregoes/byd-dolphin-hacking
Reverse engineering the BYD Dolphin head unit — CAN bus, AVAS, NFC keys, OTA, and more. DiLink 3 / Android 10.
 ivancabrera02/srhollow
Extrae secretos LSA y claves DPAPI de los hives del registro de Windows mediante copias de sombra VSS existentes o recién creadas, con un parser regf…
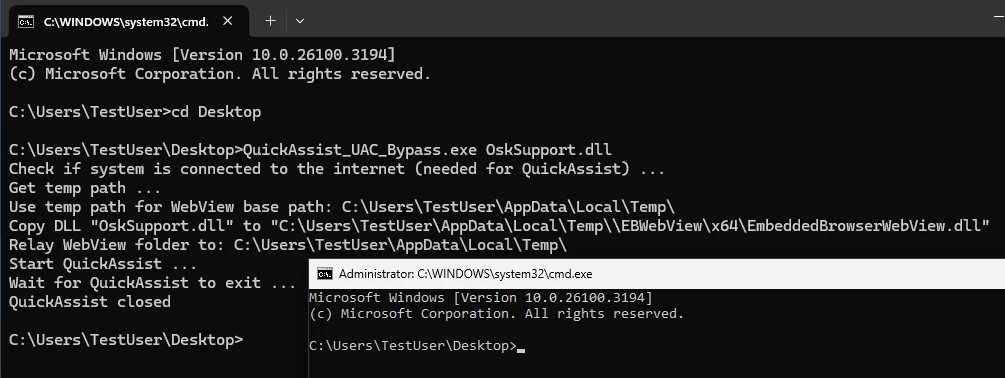 r41n3rzuf477/quickassist_uac_bypass
PoC de bypass de UAC que abusa del binario UIAccess QuickAssist para cargar una DLL controlada por el atacante mediante WebView2…
 nanoturtle1145/root-my-s24
Usando CVE-2026-43499 para rootear tu Galaxy S24 Series(SM-S92X0 ,(China / Hong Kong SAR / Taiwan))
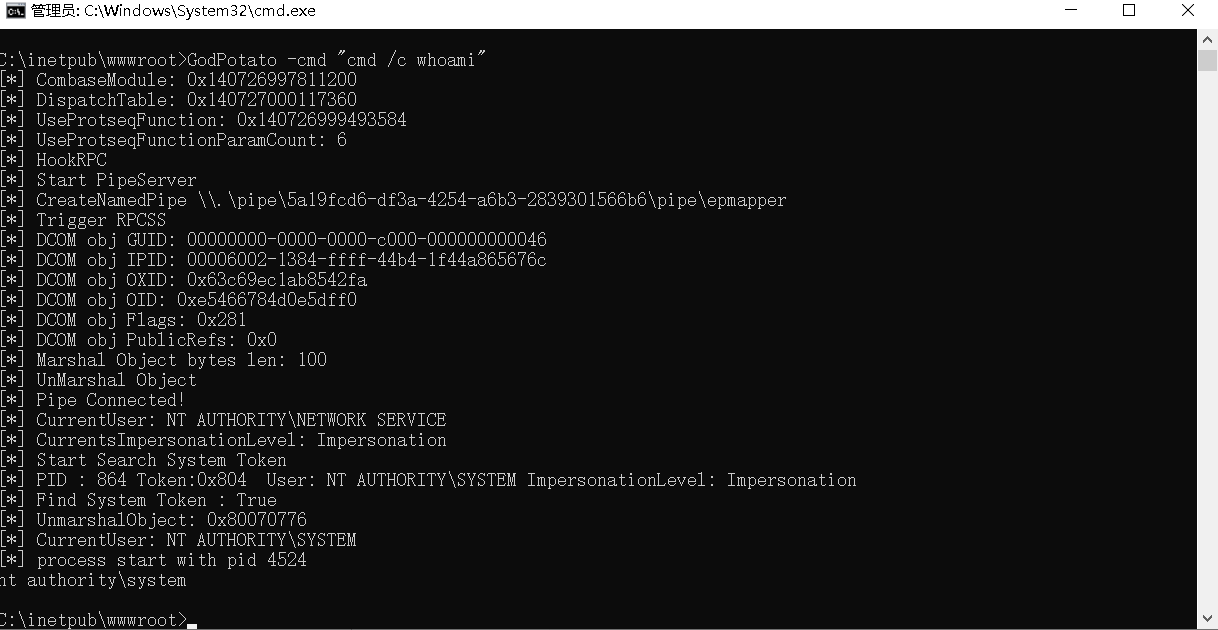 beichendream/godpotato
Herramienta de escalada de privilegios basada en DCOM para Windows Server 2012-2022 y Windows 8-11, elevando usuarios con ImpersonatePrivilege a NT…
 swisskyrepo/payloadsallthethings
Una lista de payloads útiles y bypass para Seguridad de Aplicaciones Web y Pentest/CTF
 mythicagents/xenon
Un agente Mythic para Windows escrito en C
 hyblove/iqoo-temp-root
Kit de herramientas de root temporal para vivo/iQOO (root temporal sin desbloqueo, CVE-2026-43499) - código fuente y scripts
 hacktricks-wiki/hacktricks
Bienvenido a la página donde encontrarás cada truco/técnica/lo que sea que he aprendido en CTFs, aplicaciones reales, y leyendo investigaciones y…
 bittersecurity/decepticon
Autonomous LLM red team agent that plans and executes full attack chains—recon, exploitation, privilege escalation, lateral movement and C2—inside an…