
 #1
Herramientas para mantener el acceso, explorar y expandir el control dentro de sistemas y redes comprometidas.
Recomendado por Kitploit

 safebuffer/pe-linux
Herramienta de auditoría de escalada de privilegios en Linux que automatiza la enumeración del sistema, comprobaciones de vulnerabilidades del…
 tyranid/ie11sandboxescapes
Algunos ejemplos de código fuente para escapes de sandbox de IE11 corregidos.
 nopernik/mpdns
Servidor DNS Multiusos
 3lp4tr0n/remotemonologue
Armando DCOM para coerciones de autenticación NTLM
 retme7/cve-2014-7911_poc
Exploit local de root para Nexus5 Android 4.4.4(KTU84P)
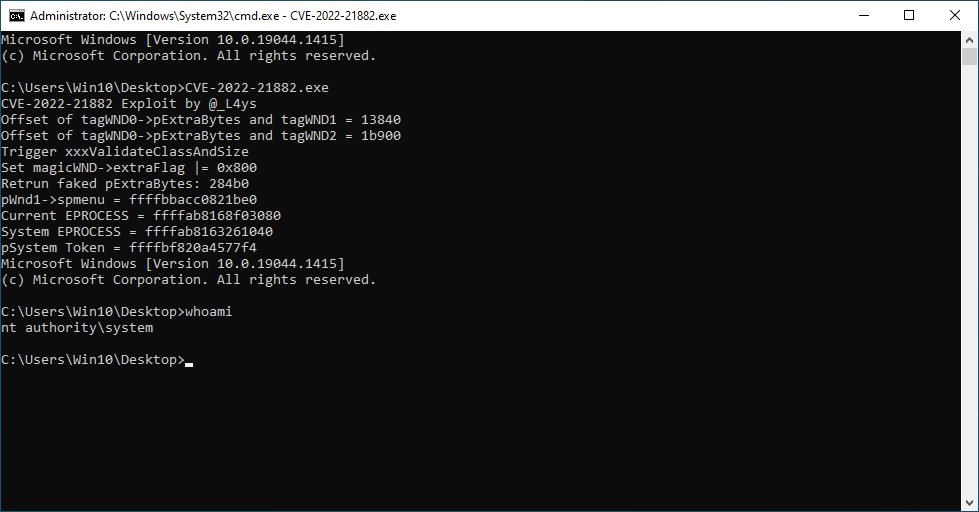 l4ys/cve-2022-21882
Exploit de prueba de concepto para CVE-2022-21882, una vulnerabilidad de elevación de privilegios de Win32k dirigida a Windows 10 21H2, que demuestra…
 icyguider/moreimpacketexamples
Más ejemplos que usan la librería Impacket diseñados para fines de aprendizaje.
 hackerhouse-opensource/offensivelua
Lua ofensivo.
 cobbr/elite
Elite es el componente del lado del cliente del proyecto Covenant. Covenant es un framework de comando y control para .NET que tiene como objetivo…
 ziconius/fudgec2
FudgeC2 - un marco de comando y control diseñado para la colaboración en equipo y actividades de post-explotación.
 h4wkst3r/adokit
Kit de ataque modular que explota la API REST de Azure DevOps para reconocimiento, escalada de privilegios y persistencia utilizando cookies robadas…
 cryst4linqq/turkorat
Grabber completamente indetectado (roba carteras, contraseñas, cookies, modifica el cliente de Discord, etc.)
 dirkjanm/askwam
Solicita tokens de Entra ID al Administrador de cuentas web (WAM)
 rasta-mouse/ost-c2-spec
Especificación de C&C de código abierto
 kudaes/dumpy
Reutiliza manejadores abiertos para volcar LSASS dinámicamente.
 janoglezcampos/rust_syscalls
Syscalling directo e indirecto con un único stub y resolución de SSN en tiempo de ejecución para Windows.
 blacksnufkin/nyxinvoke
NyxInvoke es una herramienta CLI de Rust para ejecutar ensamblados .NET, PowerShell y BOFs con funciones de AMSI sin parches y bypass de ETW. con…
 securewithumer/cve-2026-pocs
Exploit-Index : The Ultimate CVE Proof of Concept (PoC) & Exploit Database. A zero-API, high-performance aggregator for 0days, vulnerabilities, and…








