
 #1
Herramientas para mantener el acceso, explorar y expandir el control dentro de sistemas y redes comprometidas.
Recomendado por Kitploit

 wra7h/flavortown
Varias formas de ejecutar shellcode
 reverseclabs/physmem2profit
Physmem2profit se puede utilizar para crear un minidump del proceso LSASS de un host objetivo analizando la memoria física de forma remota
 punk-security/smbeagle
SMBeagle - Herramienta de auditoría de archivos compartidos.
 synacktiv/nord-stream
Nord Stream es una herramienta que permite extraer secretos almacenados en entornos CI/CD mediante el despliegue de pipelines maliciosos. Actualmente…
 samybaiwir/dnslivery
Entrega sencilla de archivos y payloads a través de DNS
 cxnturi0n/convoc2
Infraestructura C2 sobre Microsoft Teams.
 treehacks/botnet-hackpack
Construye un botnet básico de Comando y Control en C
 twosevenonet/wsass
Esta es la herramienta para volcar el proceso LSASS en Windows 11 moderno
 forcequitos/bad_query
Prueba de concepto de escape de sandbox en iOS 26.0–27.0b4 que otorga acceso a rutas del sistema y de contenedores de aplicaciones, incluidos los…
 0x00pf/0x00sec_code
Repositorio educativo de código fuente de seguridad ofensiva: shells remotos, inyectores ELF, crypters, inyección de memoria y droppers para Linux,…
 paulnorman01/forensia
Herramienta anti forense para Red Teamers, utilizada para borrar huellas en la fase de post-explotación.
 0xthirteen/staykit
Extensión de Cobalt Strike para persistencia post-explotación utilizando el ensamblado .NET SharpStay. Proporciona persistencia mediante GUI a través…
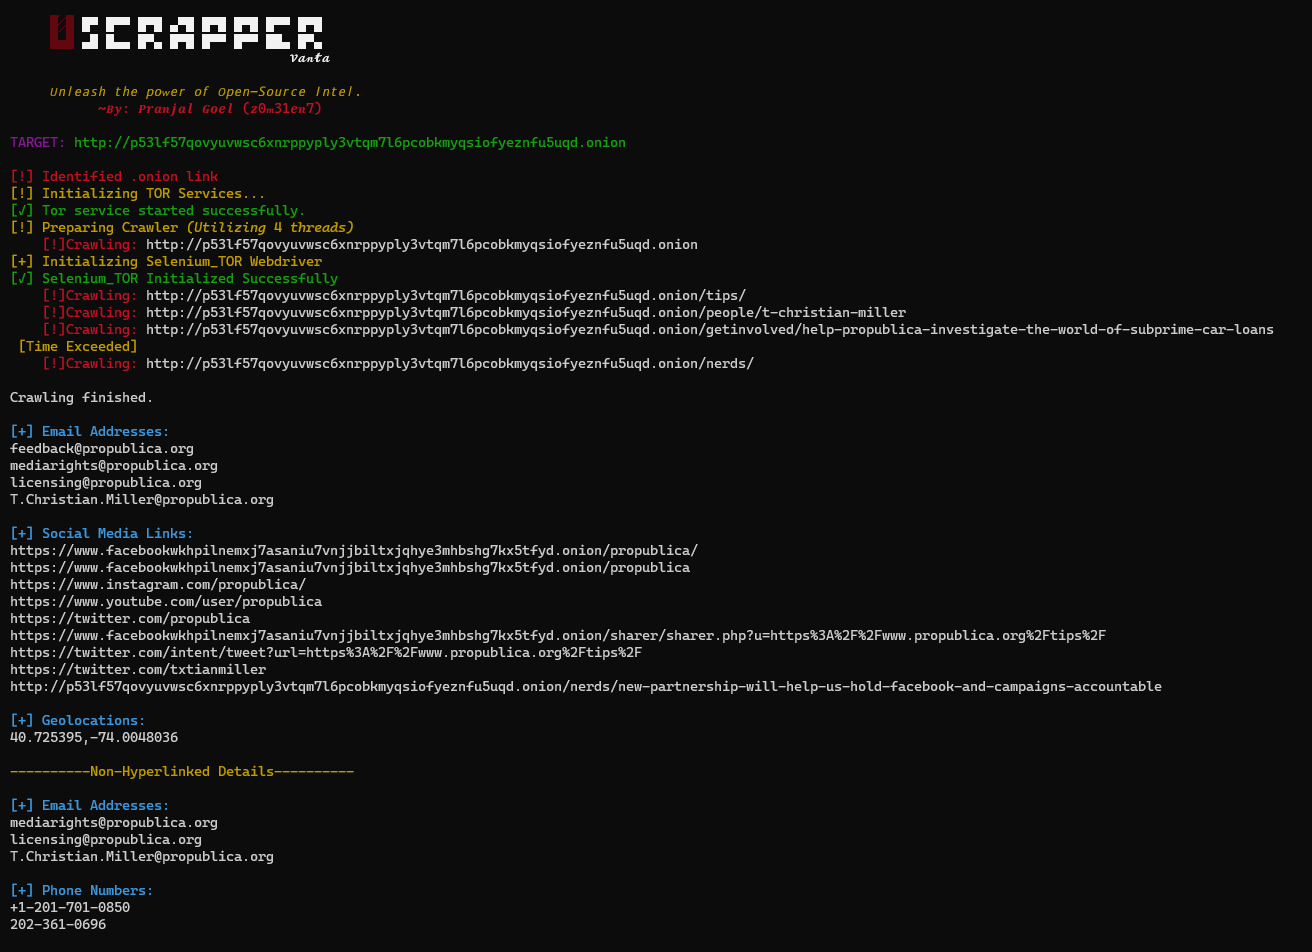 z0m31en7/uscrapper
Uscrapper Vanta: Sumérgete más profundamente en la web con esta potente herramienta de código abierto. Extrae información valiosa con facilidad y…
 al1ex/linuxeelvation
Escalada de privilegios en Linux (actualización continua)
 mwsrc/njrat
Extracción del código fuente de njRAT
 daem0nc0re/vectorkernel
PoCs para la investigación de técnicas de rootkits en modo kernel.
 hagrid29/peloader
Cargador de PE con varias técnicas de inyección de shellcode
 machine1337/telegramrat
RAT basado en Telegram multiplataforma que se comunica a través de Telegram para evadir restricciones de red.








