
 #1
Herramientas para mantener el acceso, explorar y expandir el control dentro de sistemas y redes comprometidas.
Recomendado por Kitploit
 nccgroup/redsnarf
RedSnarf es una herramienta de pruebas de penetración / equipo rojo para entornos Windows
 dirkjanm/cve-2020-1472
PoC para Zerologon - todos los créditos de la investigación van a Tom Tervoort de Secura
 i-am-jakoby/powershell-for-hackers
Este repositorio es una colección de funciones de powershell que todo hacker debería conocer.
 kevin-robertson/powermad
Herramientas de explotación de MachineAccountQuota y DNS en PowerShell
 0xdea/tactical-exploitation
Moderno kit de herramientas táctico de explotación.
 sweetsoftware/ares
Botnet y backdoor en Python
 specterops/skills
Reusable habilidades y plugins ofensivos de seguridad para agentes de IA, que cubren reconocimiento, explotación, C2, desarrollo de payloads y…
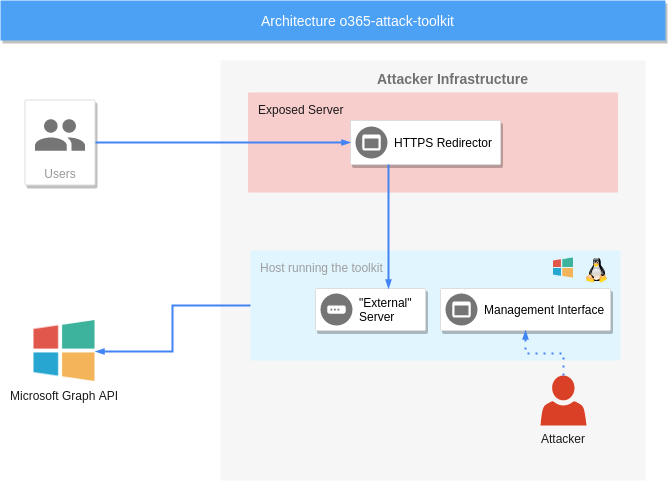 mdsecactivebreach/o365-attack-toolkit
Un conjunto de herramientas para atacar Office365
 bats3c/shad0w
Un framework de post-explotación diseñado para operar de forma encubierta en entornos altamente monitoreados.
 login-securite/donpapi
Dumper de credenciales remoto automatizado para entornos Windows, que extrae secretos DPAPI, credenciales de navegadores, certificados y archivos de…
 outflanknl/c2-tool-collection
Una colección de herramientas que se integran con Cobalt Strike (y posiblemente otros frameworks C2) mediante técnicas de BOF y carga de DLL…
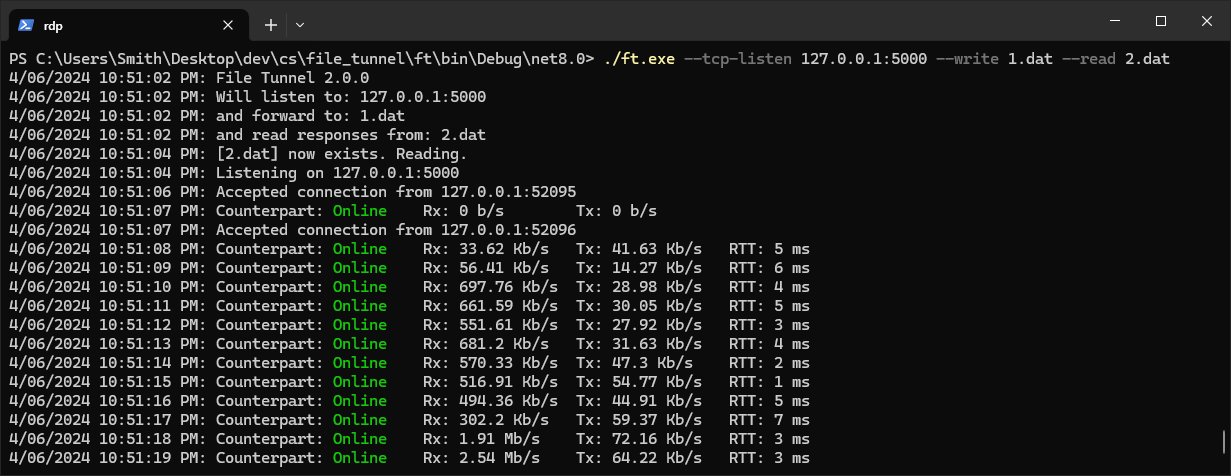 fiddyschmitt/file-tunnel
Tunelizar conexiones TCP a través de un archivo
 gianlucaborello/libprocesshider
LD_PRELOAD biblioteca compartida que oculta un proceso de Linux de herramientas como ps y lsof interceptando readdir y llamadas al sistema de…
 notselwyn/cve-2024-1086
Exploit de prueba de concepto (PoC) universal de escalada local de privilegios para CVE-2024-1086, que funciona en la mayoría de los kernels de Linux…
 stealthcopter/deepce
Enumeración de Docker, Escalada de Privilegios y Escapes de Contenedores (DEEPCE)
 trustedsec/coffloader
Ejecuta Beacon Object Files (BOFs) fuera de Cobalt Strike mediante el análisis de archivos objeto COFF de 64 bits, con generación de argumentos…
 reverseclabs/sharpgpoabuse
SharpGPOAbuse es una aplicación .NET escrita en C# que se puede utilizar para aprovechar los derechos de edición de un usuario en un objeto de…
 arvanaghi/sessiongopher
SessionGopher es una herramienta de PowerShell que utiliza WMI para extraer información de sesiones guardadas de herramientas de acceso remoto como…








