
 #1
Herramientas para descubrir puertos abiertos, servicios y posibles puntos de entrada en dispositivos de red.
Recomendado por Kitploit
 maldevel/intelspy
Realizar escaneos automatizados de reconocimiento de red
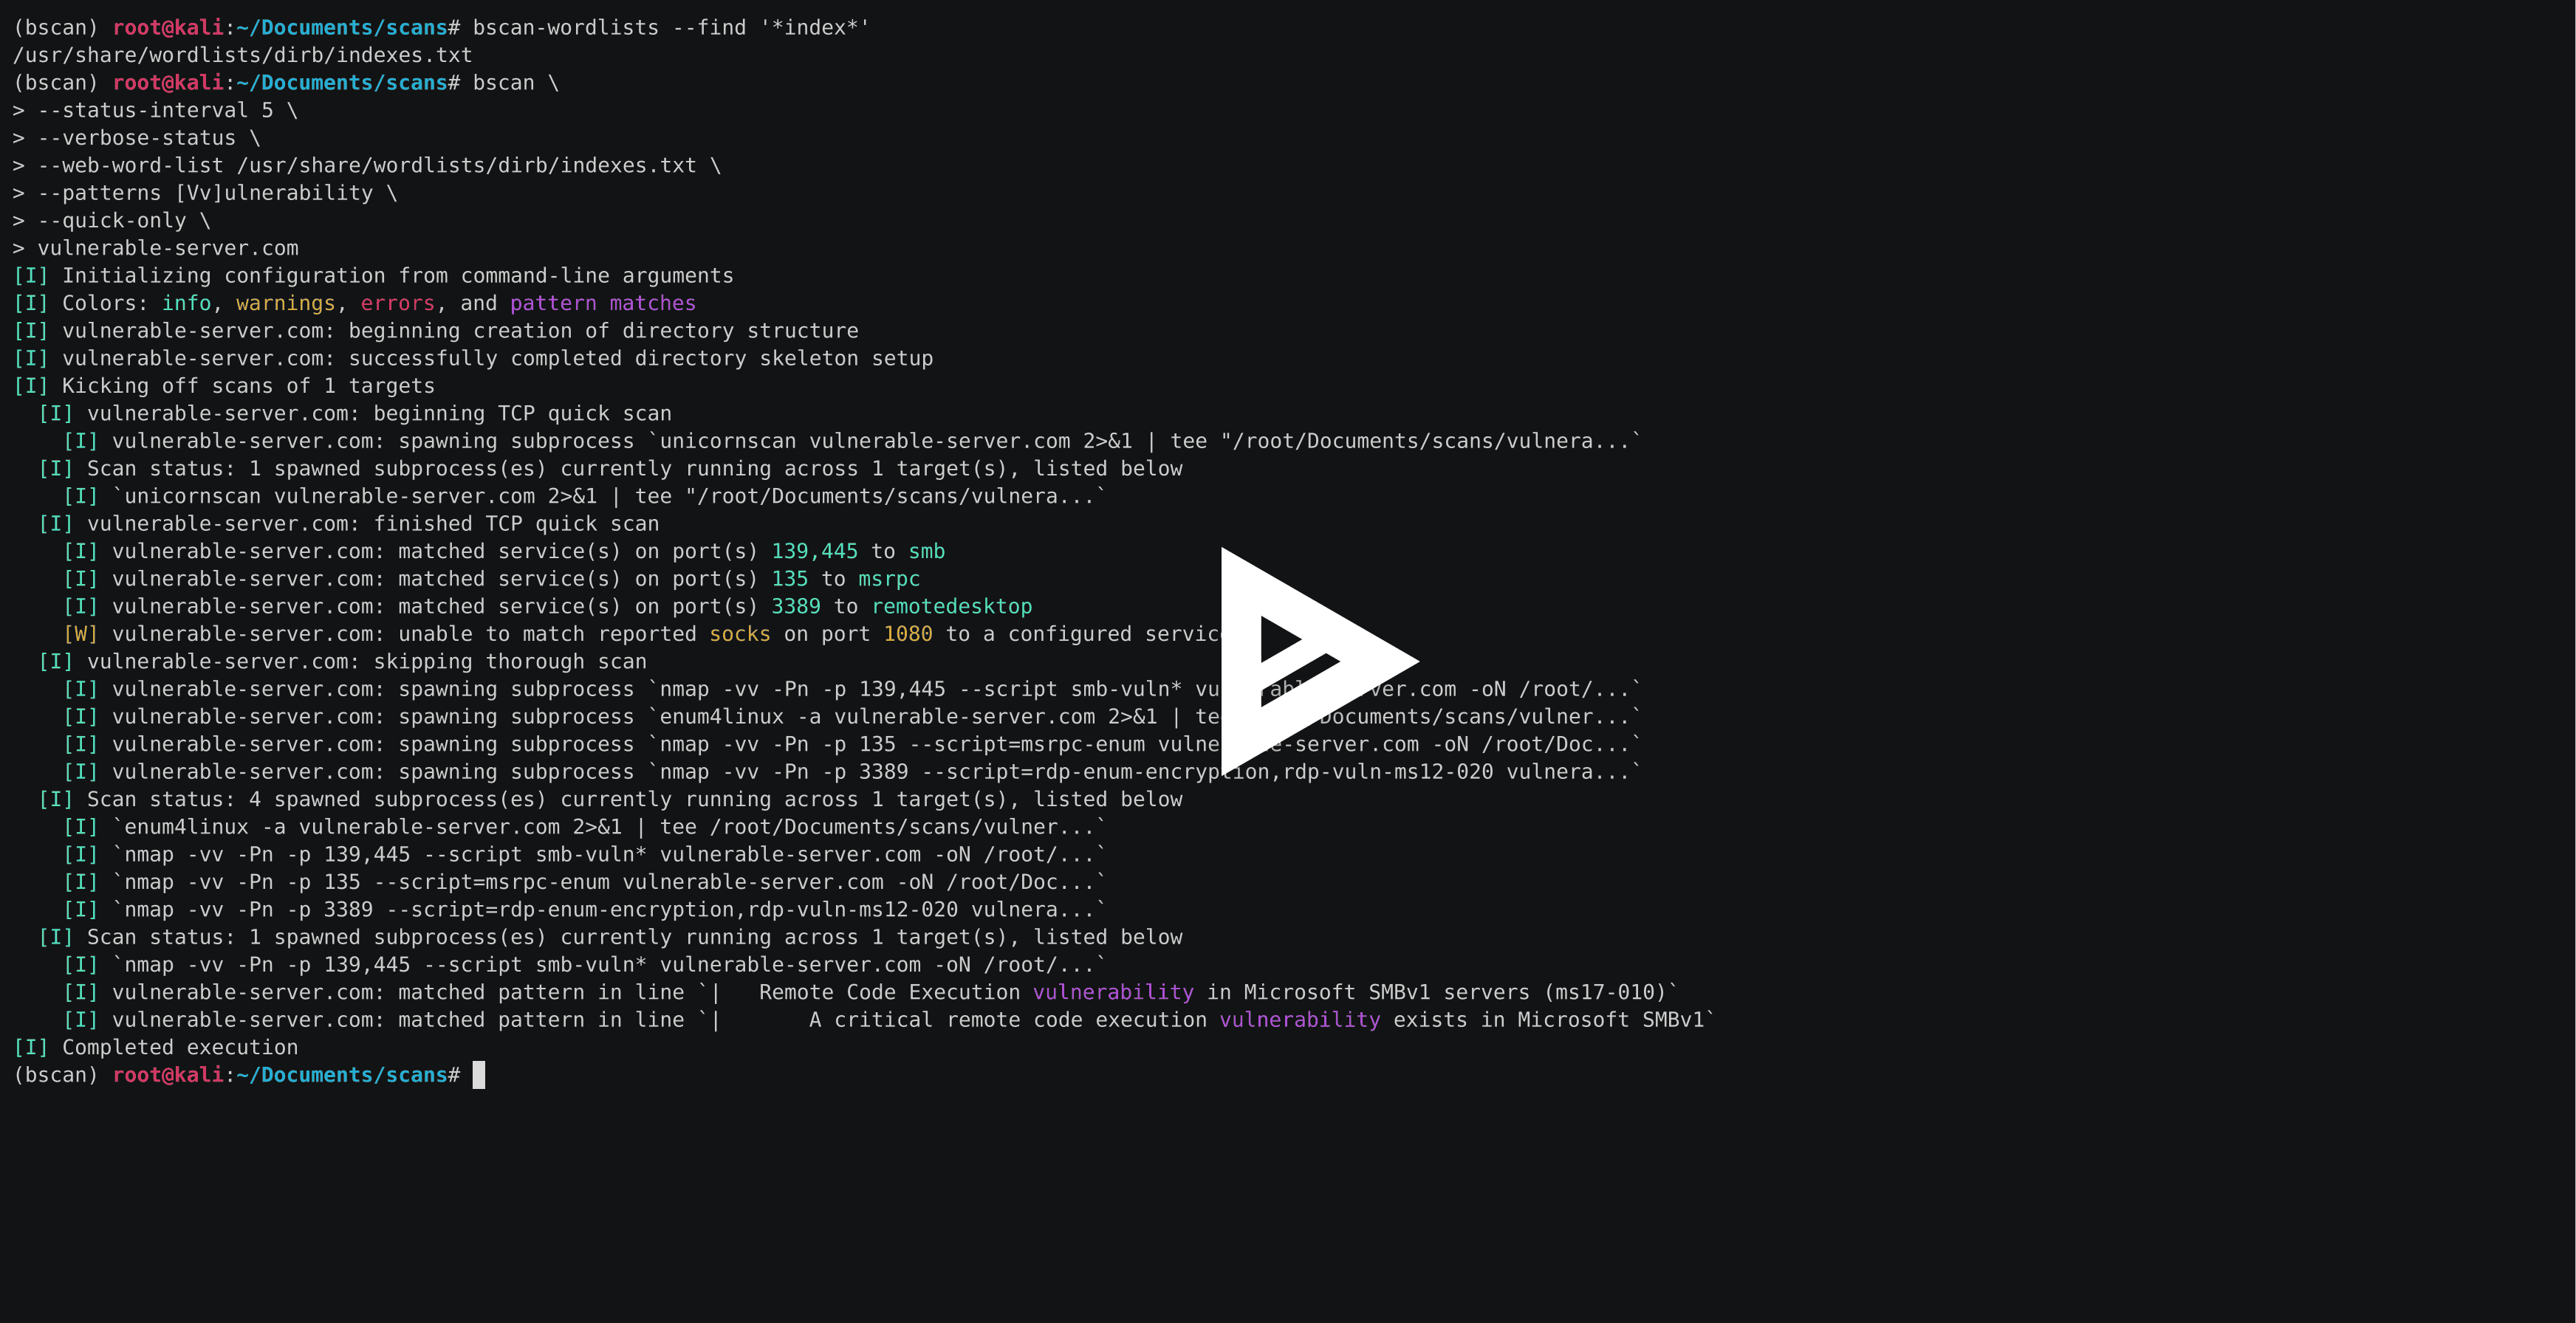 welchbj/bscan
una herramienta asíncrona de enumeración de objetivos
 nray-scanner/nray
nray escáner de puertos distribuido
 gr1mmie/autoenum
Script de enumeración automática de servicios
 gvb84/pbscan
Escáner SYN sin estado y capturador de banners más rápido y eficiente gracias al uso de la pila TCP/IP en espacio de usuario.
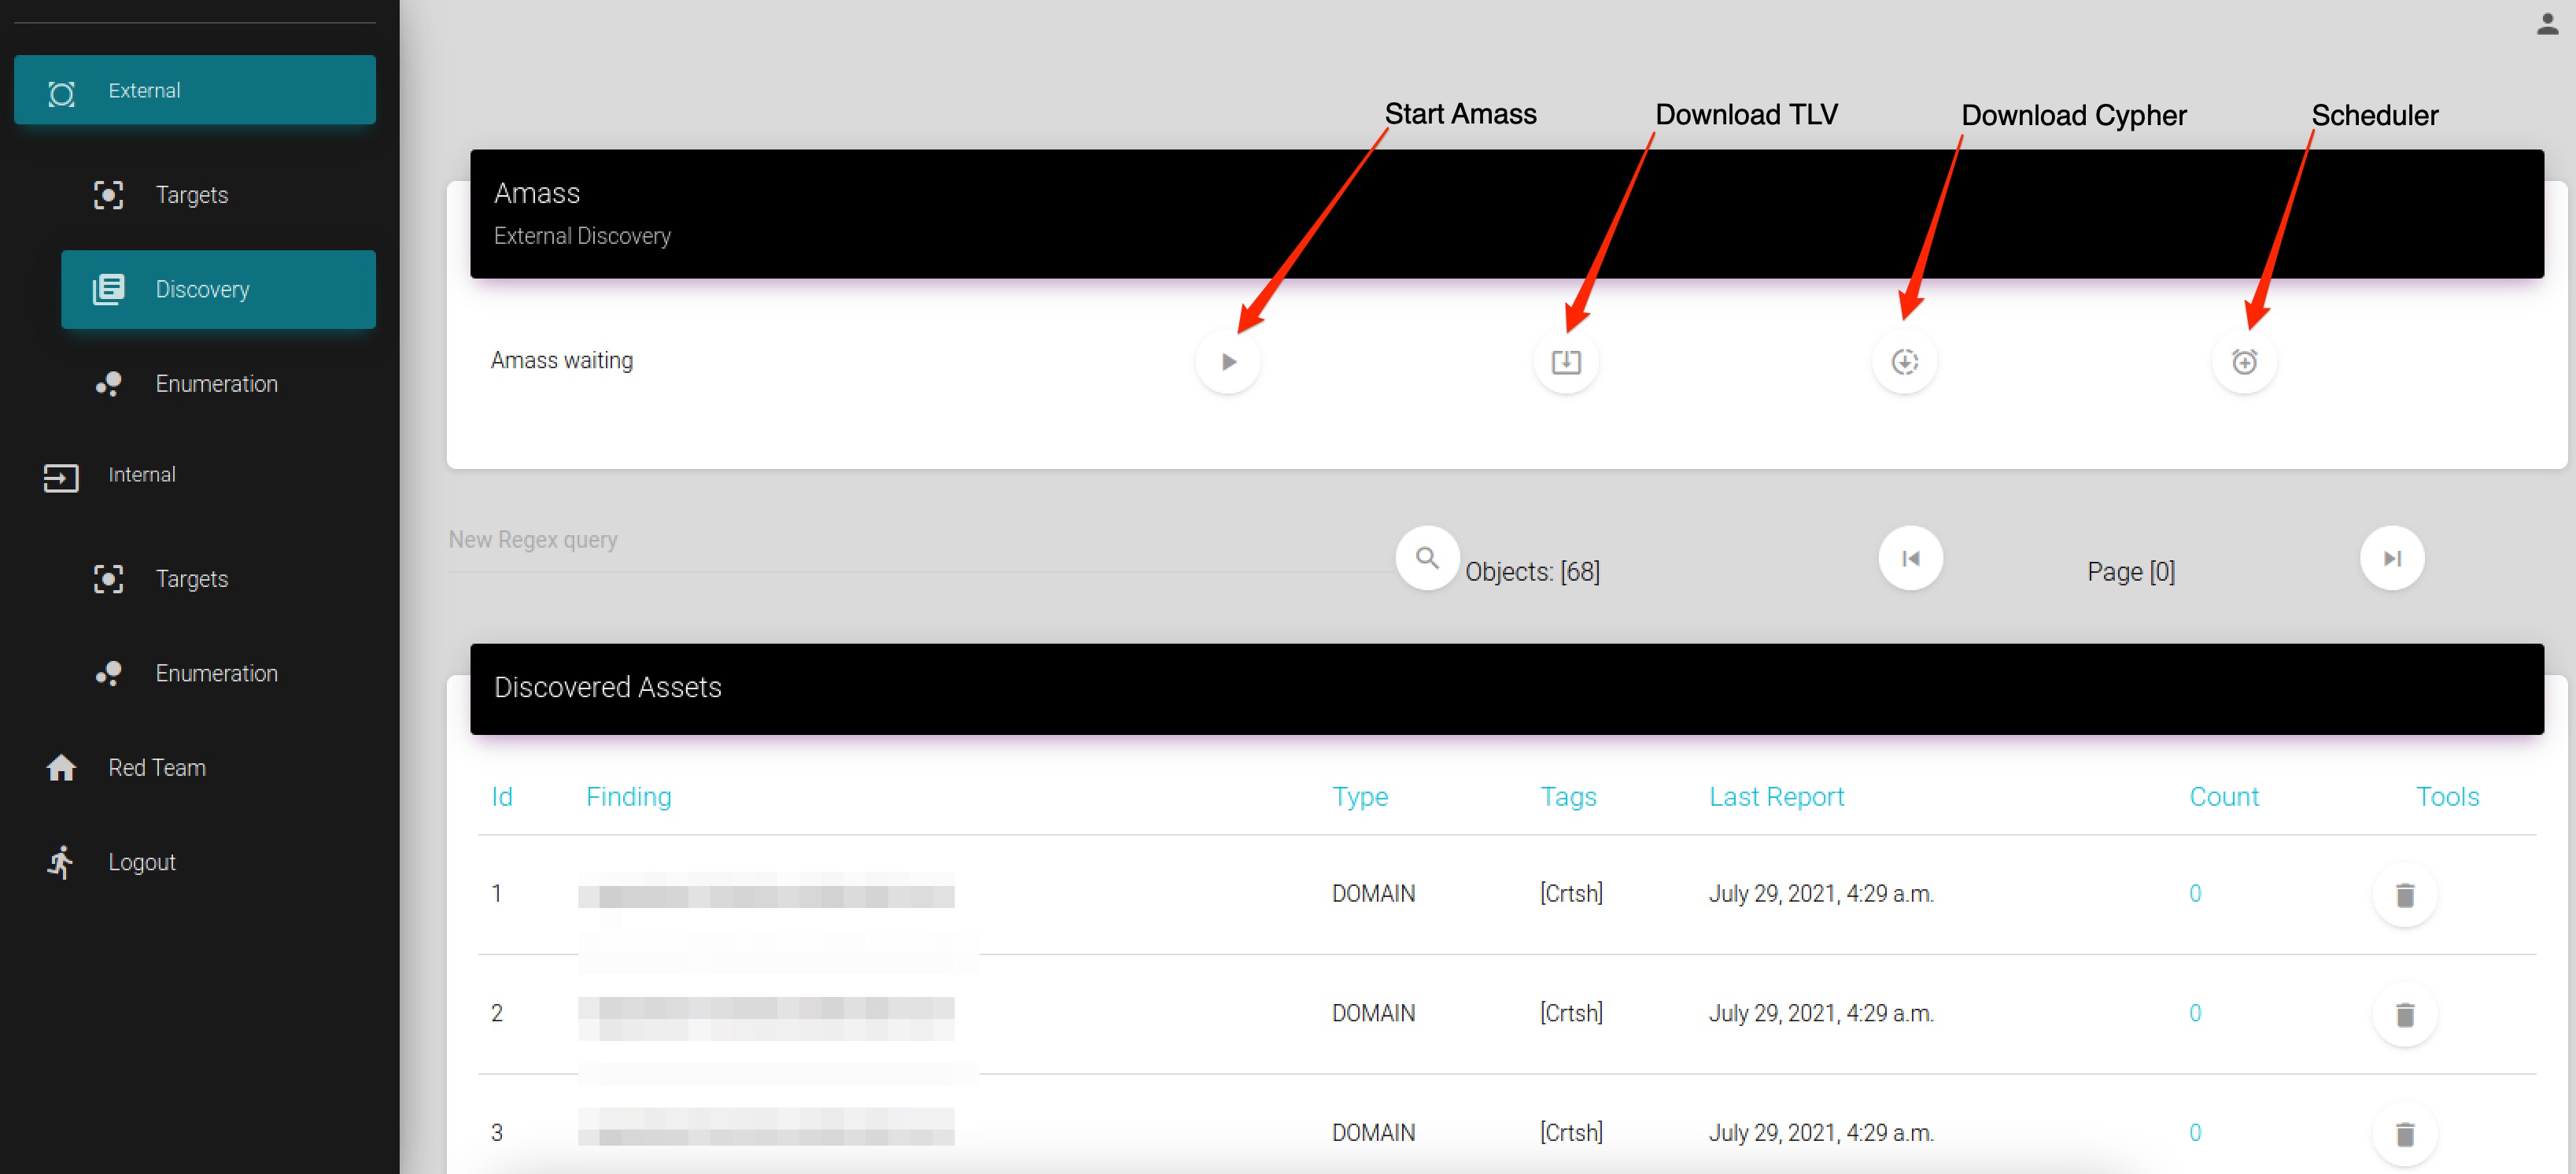 vmware-labs/attack-surface-framework
Herramienta para descubrir la superficie de ataque de red externa e interna.
 dmontgomery40/pentest-mcp
NO para fines educativos: Un servidor MCP para testers de penetración profesionales que incluye soporte para STDIO/HTTP/SSE, nmap, go/dirbuster,…
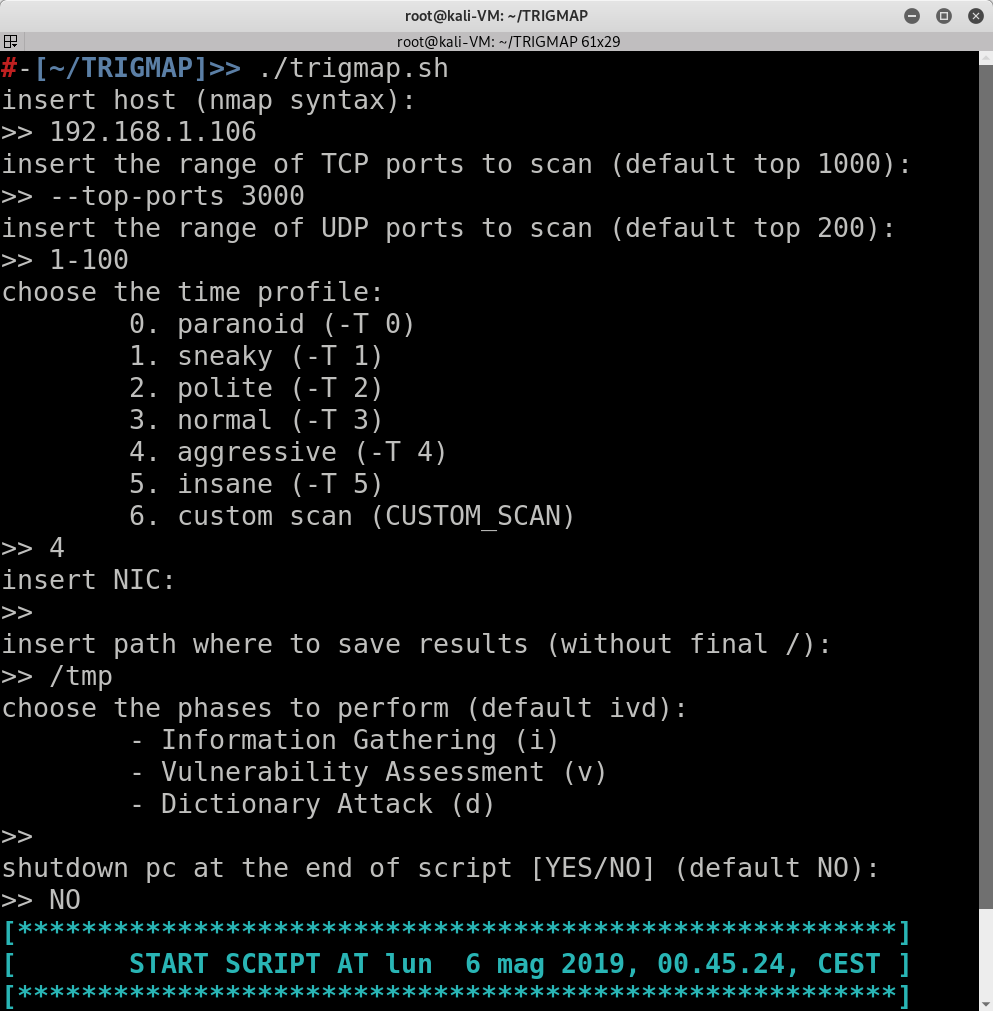 leviathan36/trigmap
Un envoltorio de Nmap para ejecutar escaneos de red rápidamente.
 galkan/flashlight
Los pentesters pasan demasiado tiempo durante la fase de recopilación de información. Flashlight (Fener) proporciona servicios para escanear…
 jehadalqurashi/blackdir-framework
Escáner de vulnerabilidades de aplicaciones web
 puniaze/portdog
Detector de anomalías de red que monitorea paquetes sin procesar para identificar actividad de escaneo de puertos en tiempo real, con controles…
 malwareman007/scanner-and-patcher
Un Escáner y Parcheador de Vulnerabilidades Web
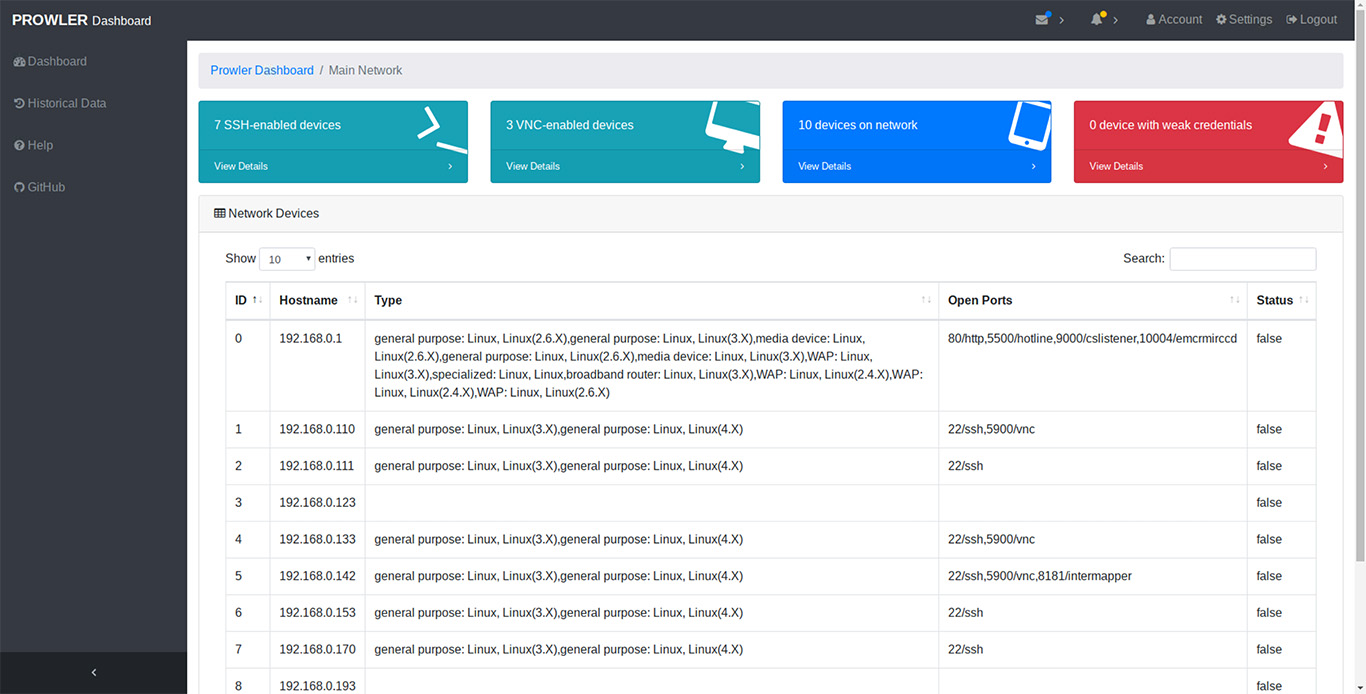 tlkh/prowler
Escáner de vulnerabilidades de red distribuido
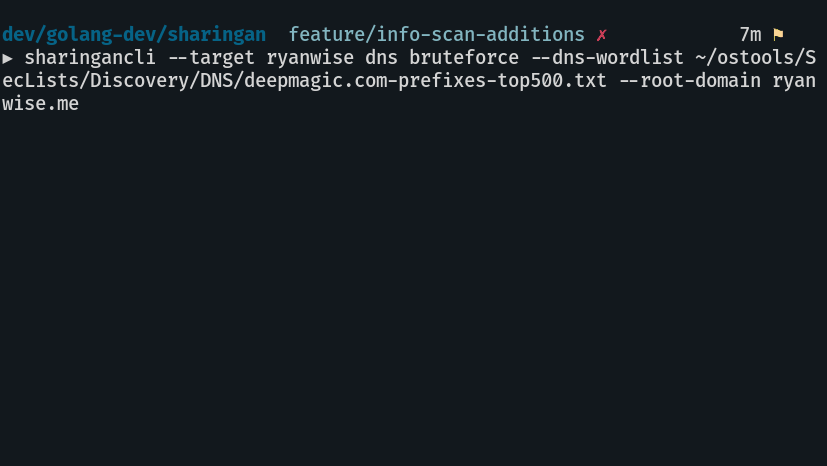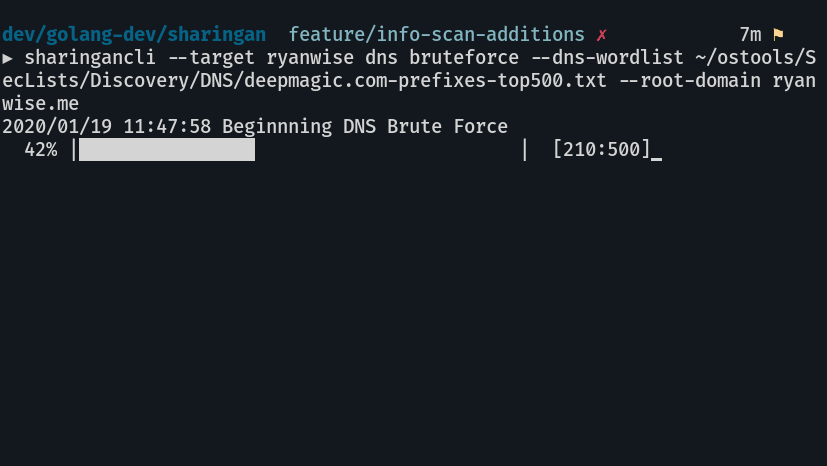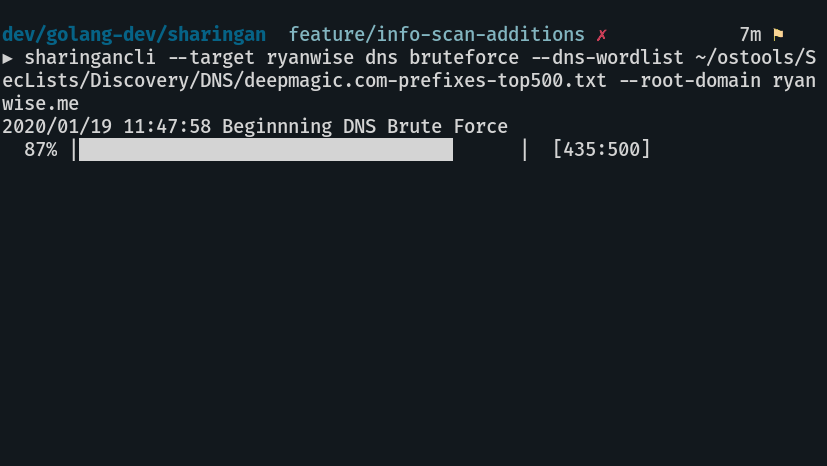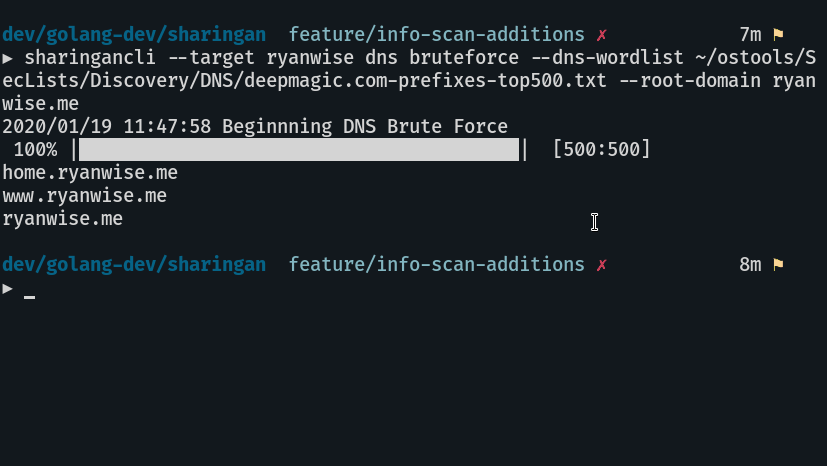 leobeosab/sharingan
Herramienta de reconocimiento de seguridad ofensiva
 jonnyhightower/neet
Neet - Herramienta de enumeración y explotación de redes
 mr-rizwan-syed/chomtesh
CHOMTE.SH es un potente script de shell diseñado para automatizar tareas de reconocimiento durante pruebas de penetración. Utiliza varias…
 halildeniz/networksherlock
Escáner de puertos multihilo con soporte TCP/UDP, captura de banners e integración con Shodan para un reconocimiento de red y análisis de…
 nonenotnull/ssrfx
CVE-2014-4210+Redis acceso no autorizado








