
 #1
Herramientas para descubrir puertos abiertos, servicios y posibles puntos de entrada en dispositivos de red.
Recomendado por Kitploit
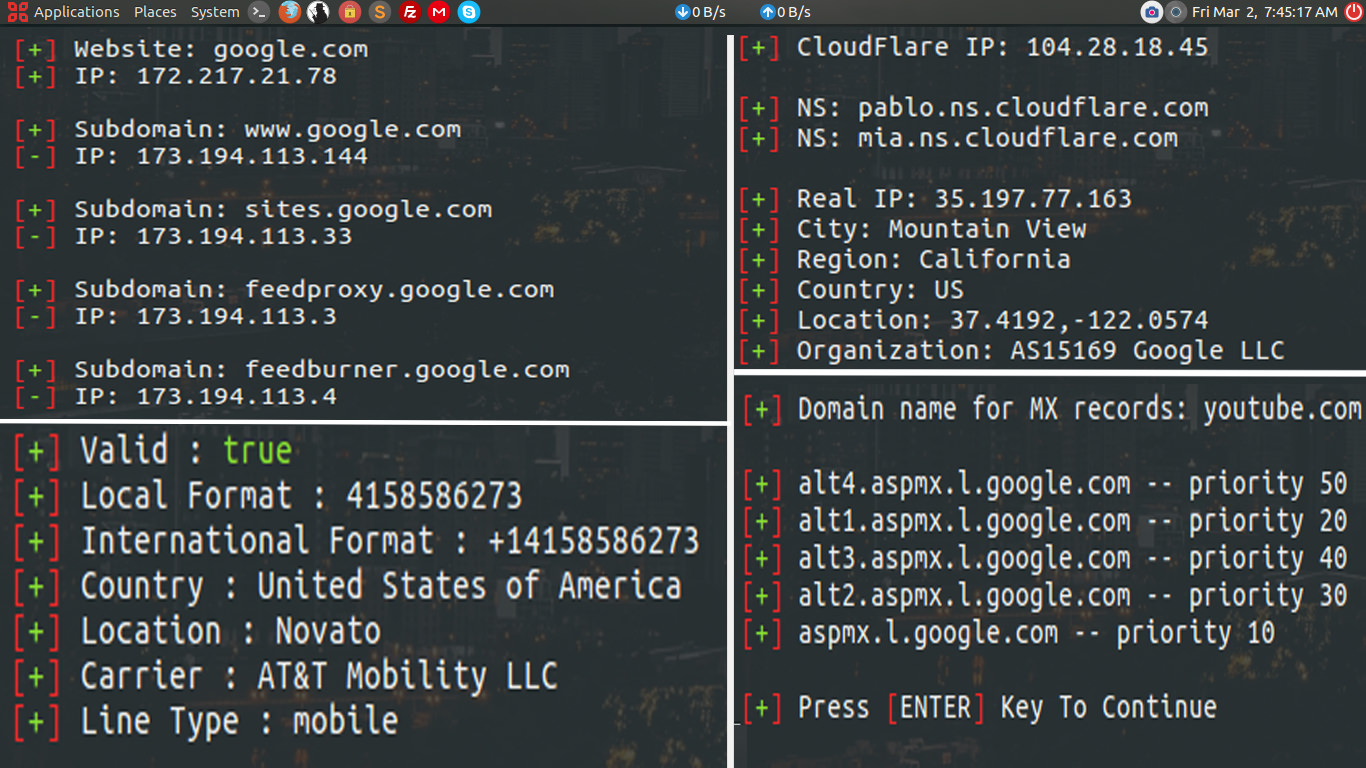
 moham3driahi/th3inspector
Th3Inspector 🕵️ Mejor Herramienta Para Recopilación de Información 🔎
 besimorhino/powercat
netshell incluye todas las características en PowerShell versión 2
 microsoft/ethr
CLI multiplataforma para pruebas de rendimiento de red sobre TCP, UDP, HTTP, HTTPS e ICMP: ancho de banda, conexiones/s, paquetes/s, latencia,…
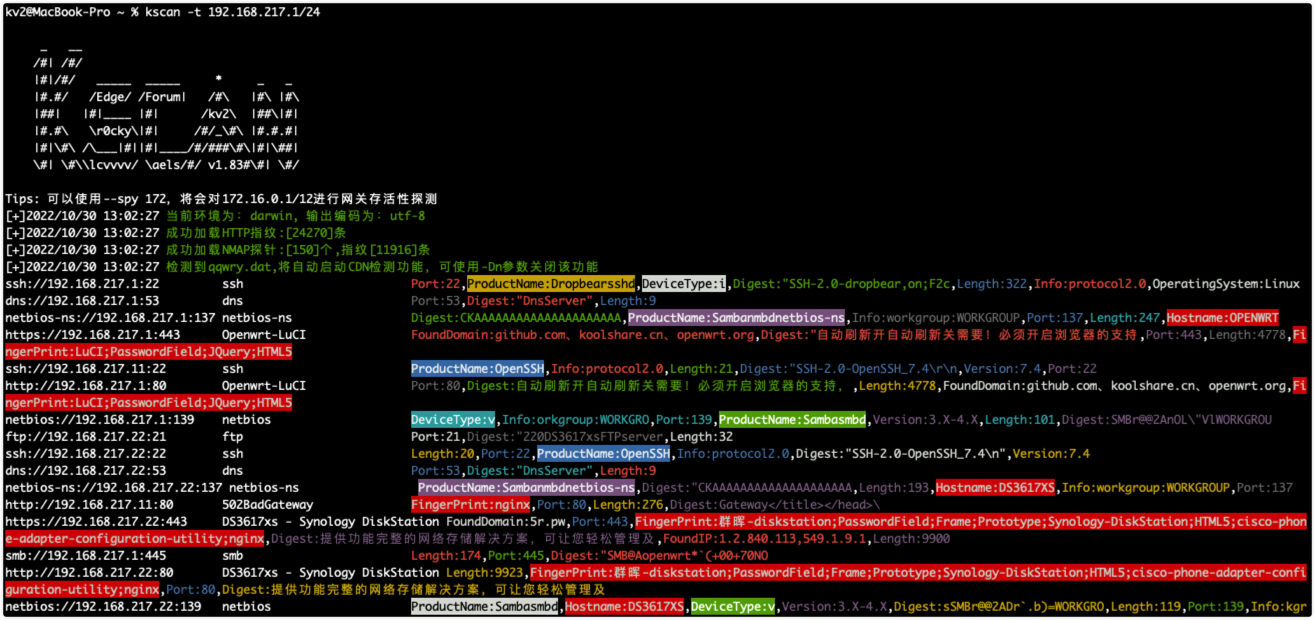 lcvvvv/kscan
Escáner de puertos multiprotocolo con reconocimiento de huellas digitales, detección de servicios y pruebas de autenticación por fuerza bruta.…
 thewhiteh4t/finalrecon
Herramienta automatizada de reconocimiento web que proporciona análisis de cabeceras, enumeración de DNS, descubrimiento de subdominios, escaneo de…
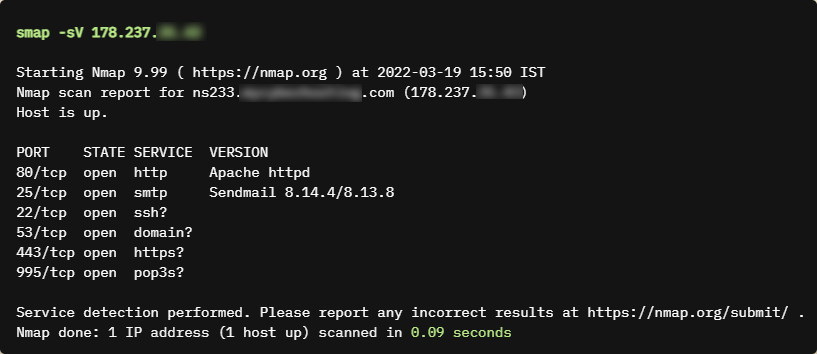 s0md3v/smap
un reemplazo directo para Nmap impulsado por shodan.io
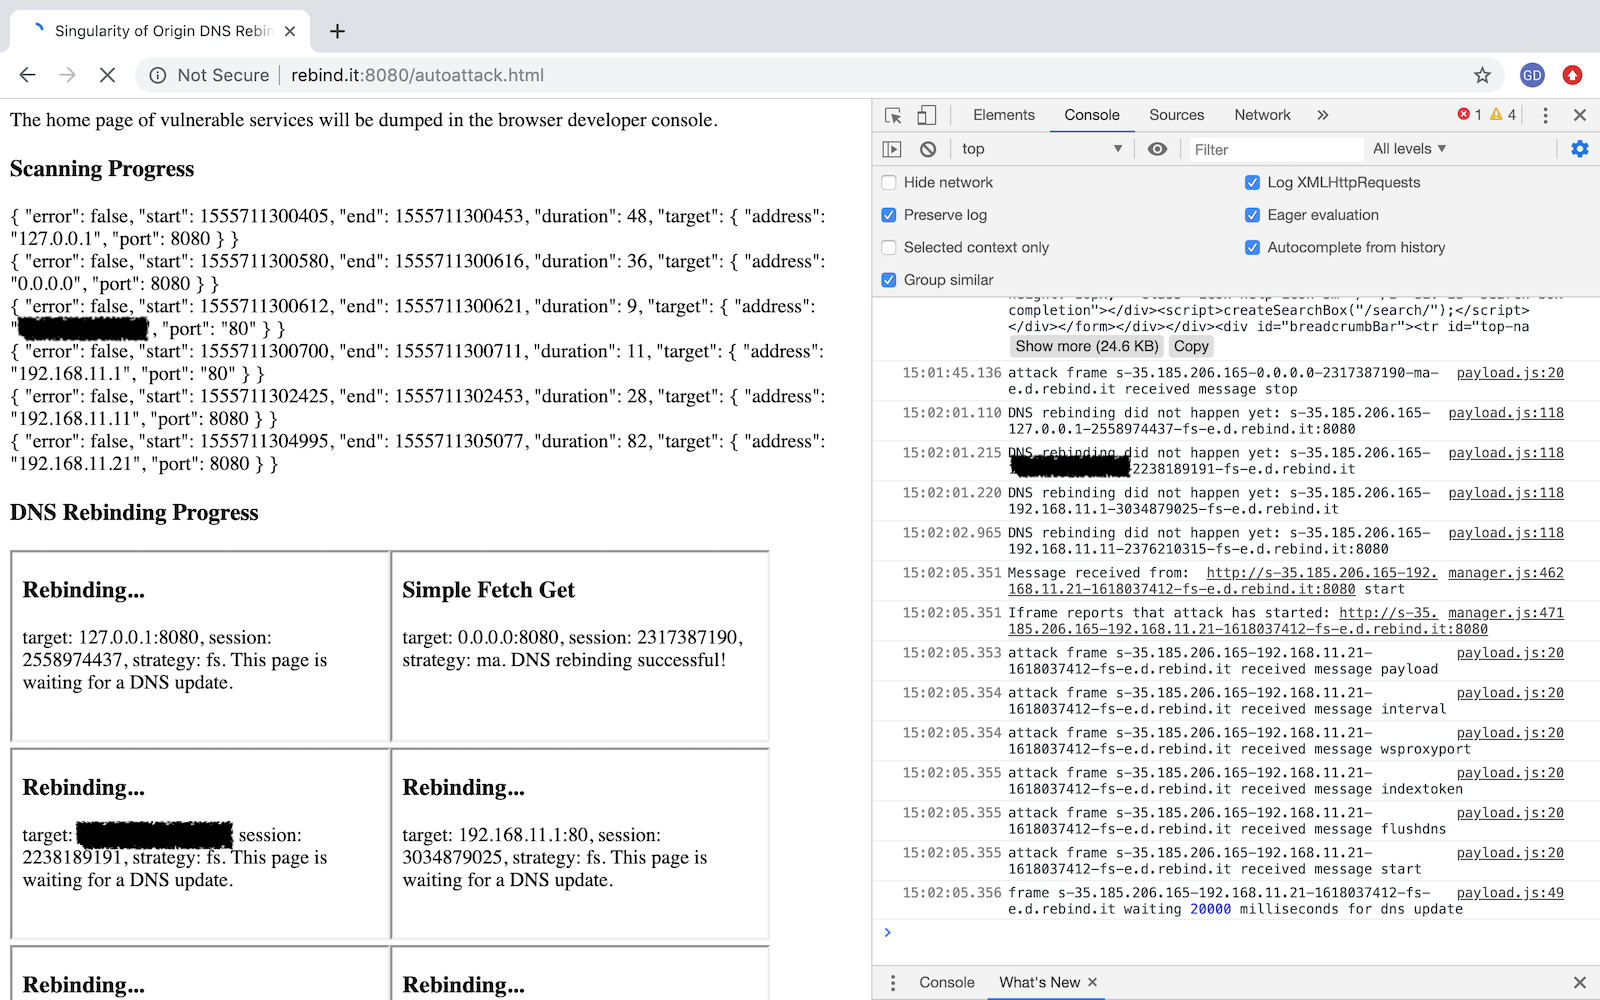 nccgroup/singularity
Un framework de ataque de reenlace DNS.
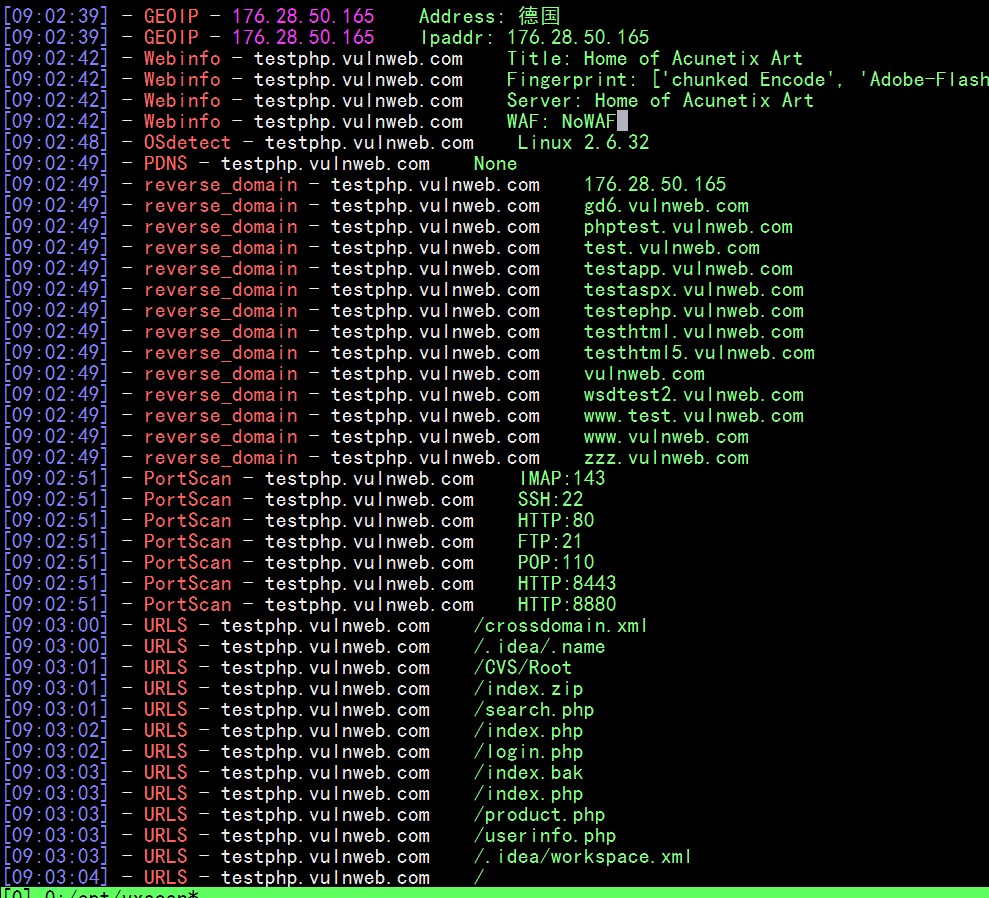 al0ne/vxscan
Herramienta de escaneo integral escrita en Python3, utilizada principalmente para verificación de supervivencia, detección de archivos sensibles…
 lionsec/xerosploit
Marco eficiente y avanzado de hombre en el medio
 tomnomnom/httprobe
Toma una lista de dominios y comprueba si hay servidores HTTP y HTTPS en funcionamiento.
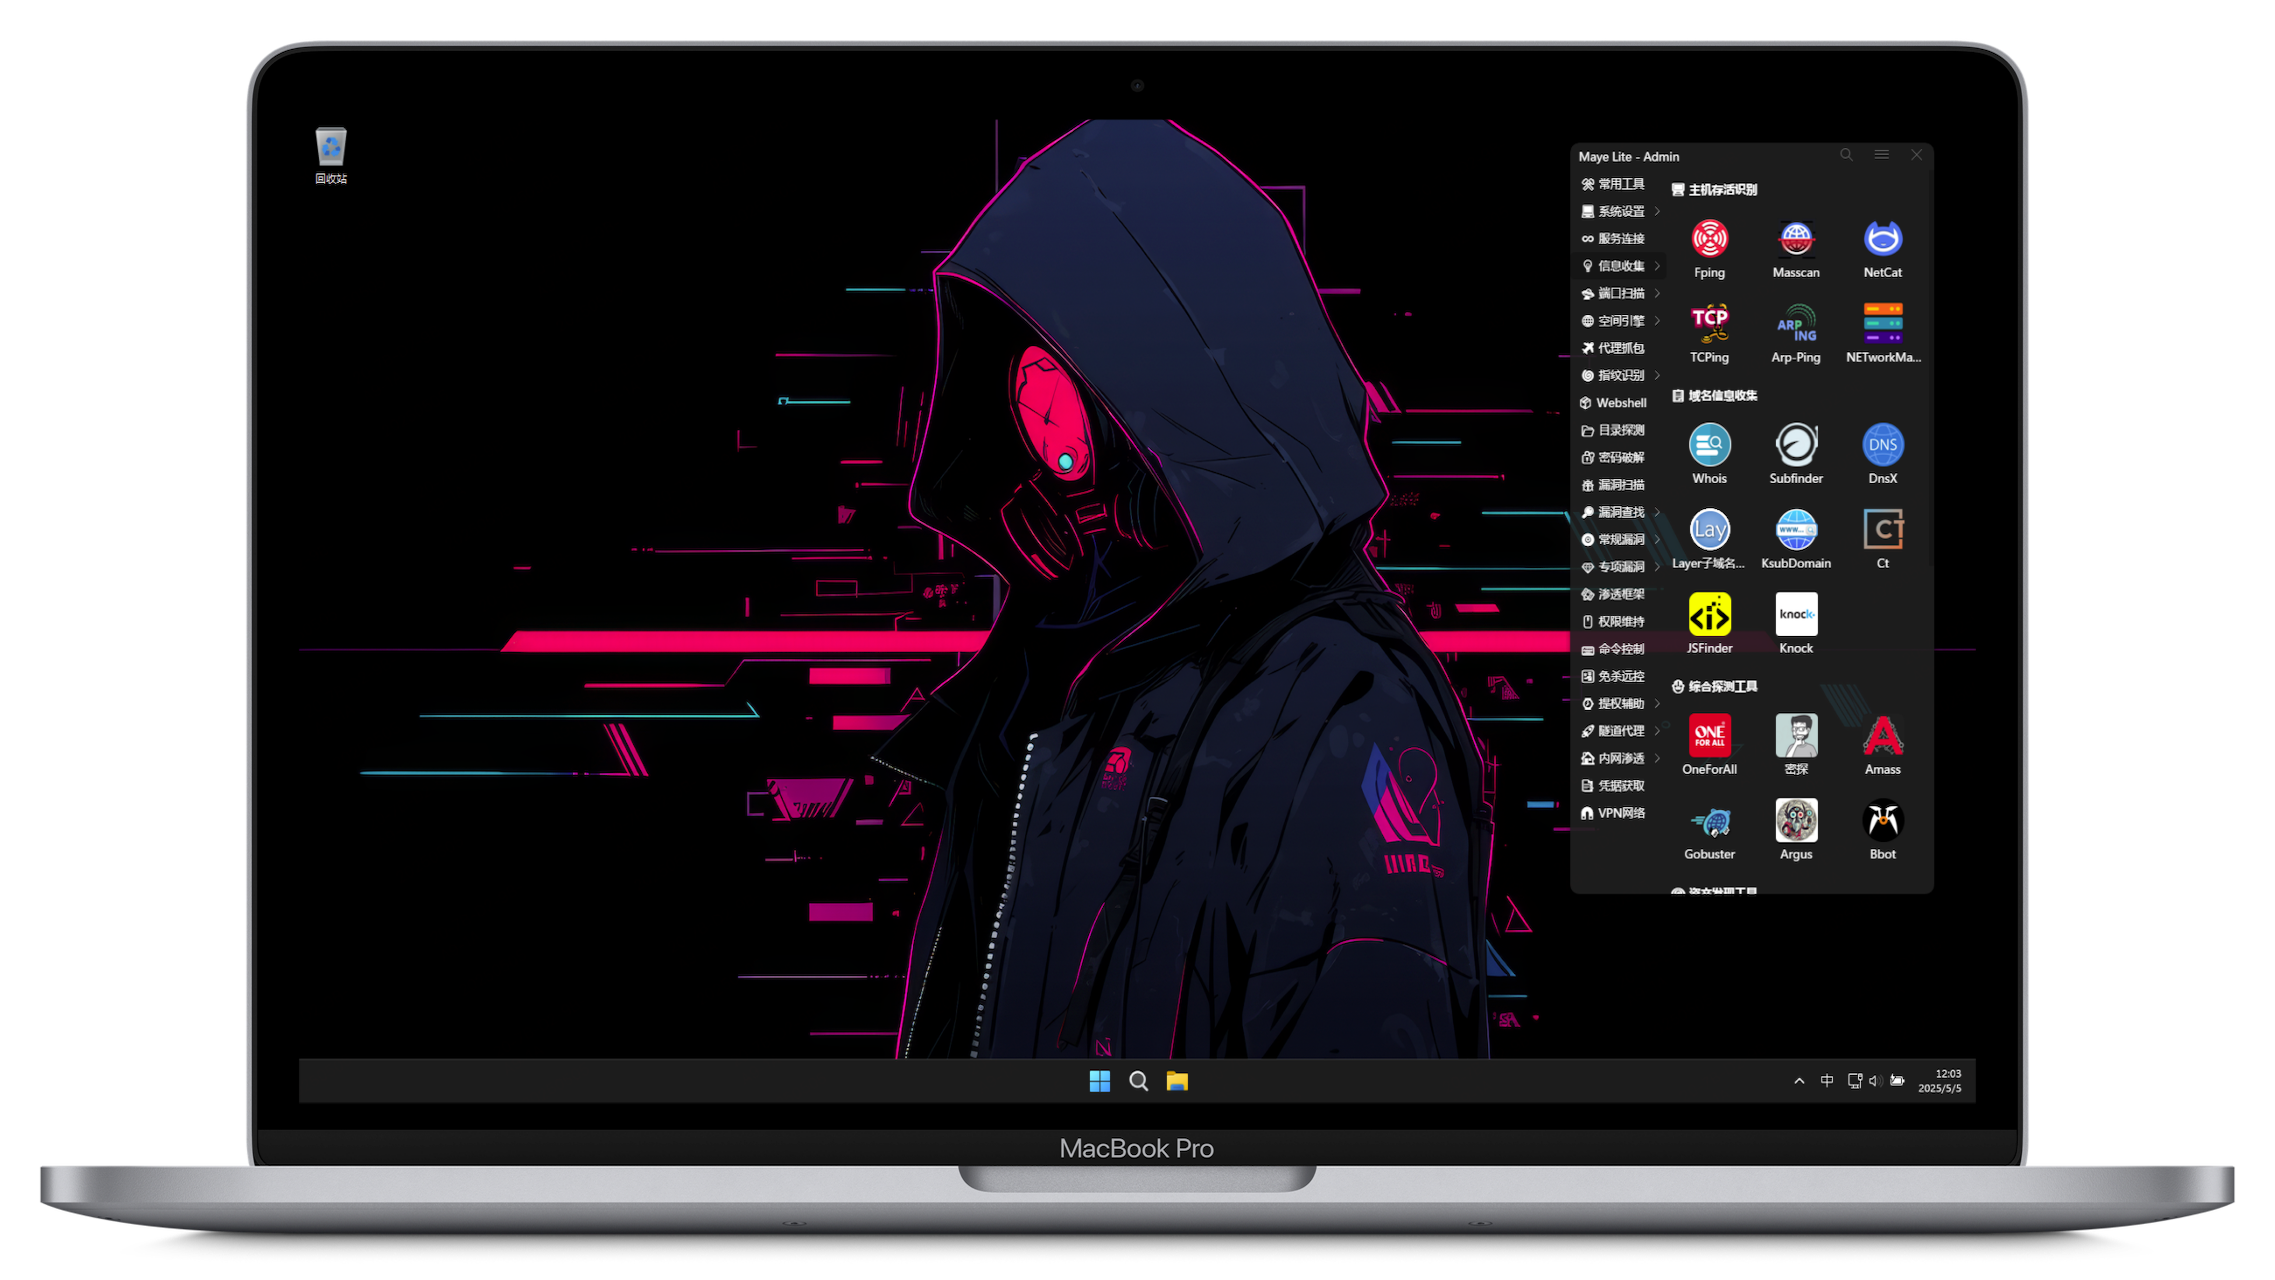 arch3rpro/pentest-windows
⚔️Windows11 Penetration Suite Toolkit 🔰 El primer entorno de pruebas de penetración de Windows en chips M de Mac
 eldraco/domain_analyzer
Analiza la seguridad de cualquier dominio encontrando toda la información posible. Hecho en Python.
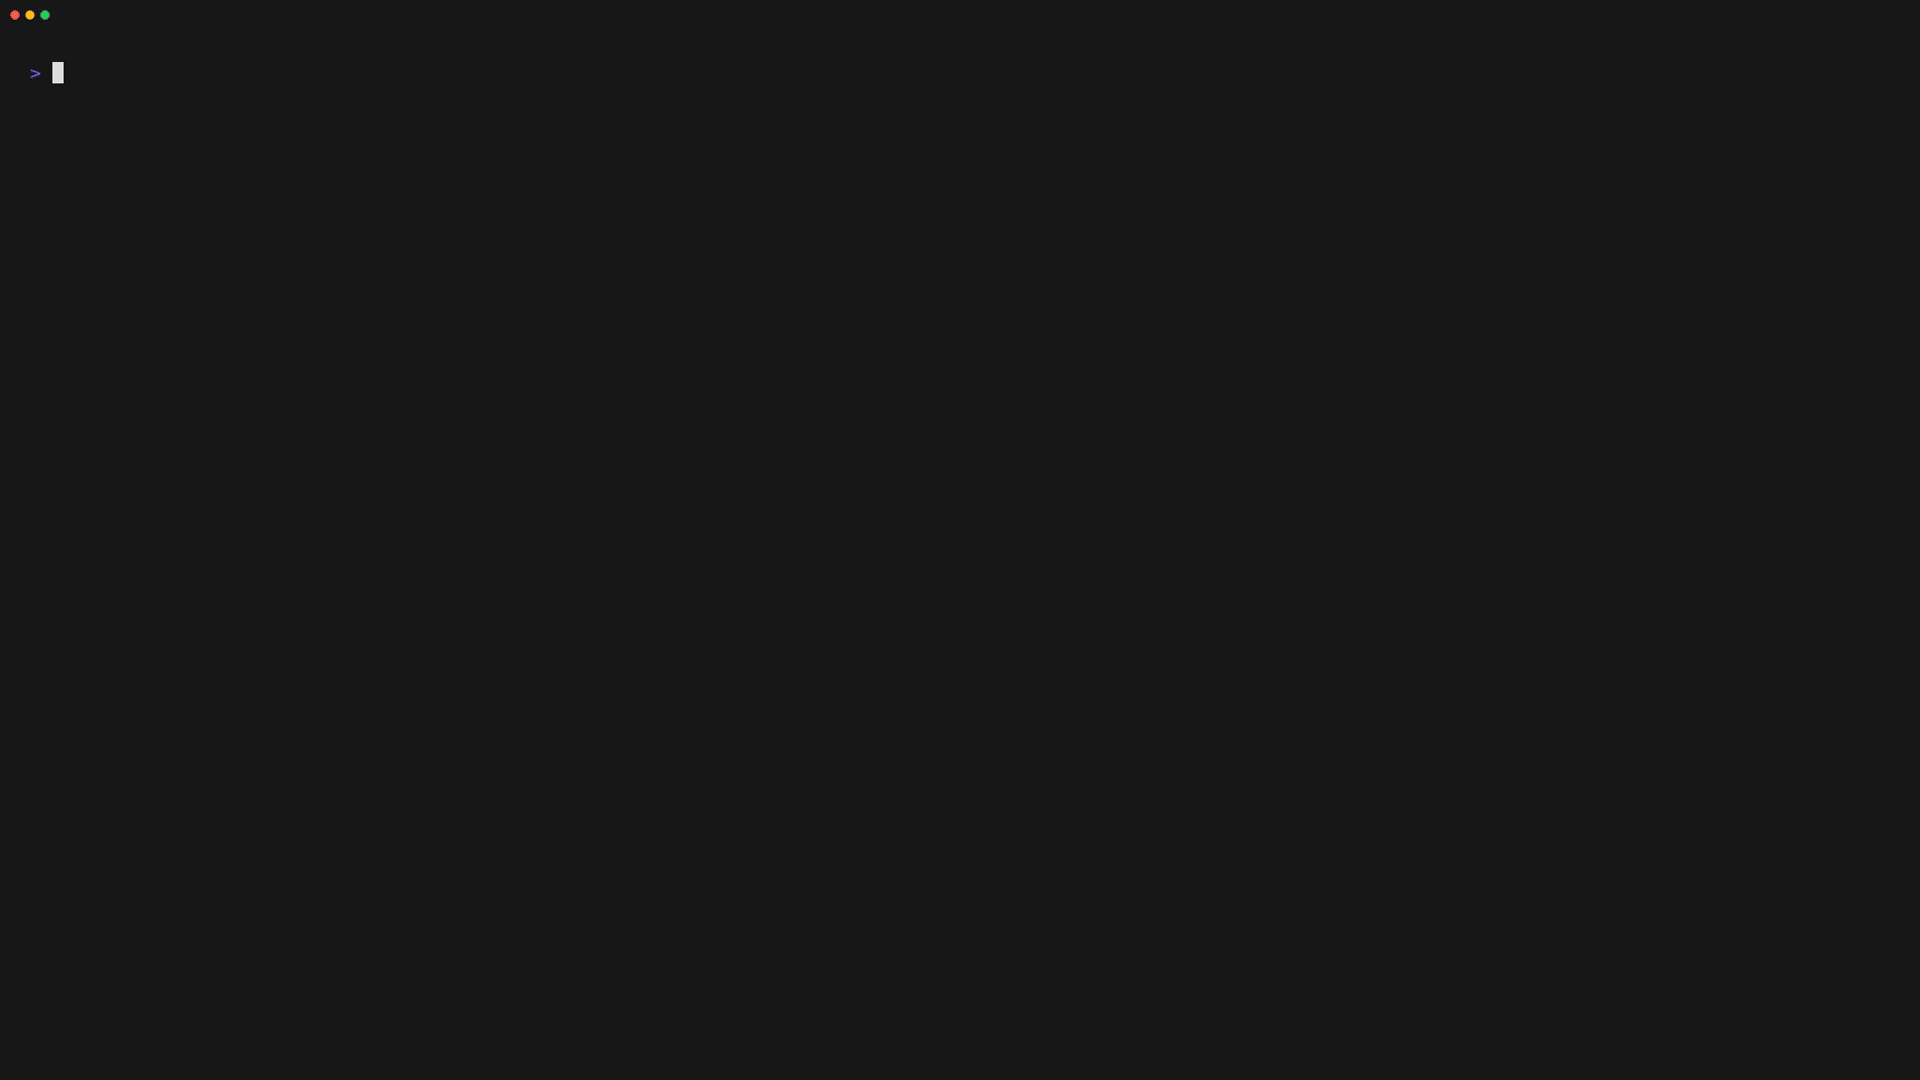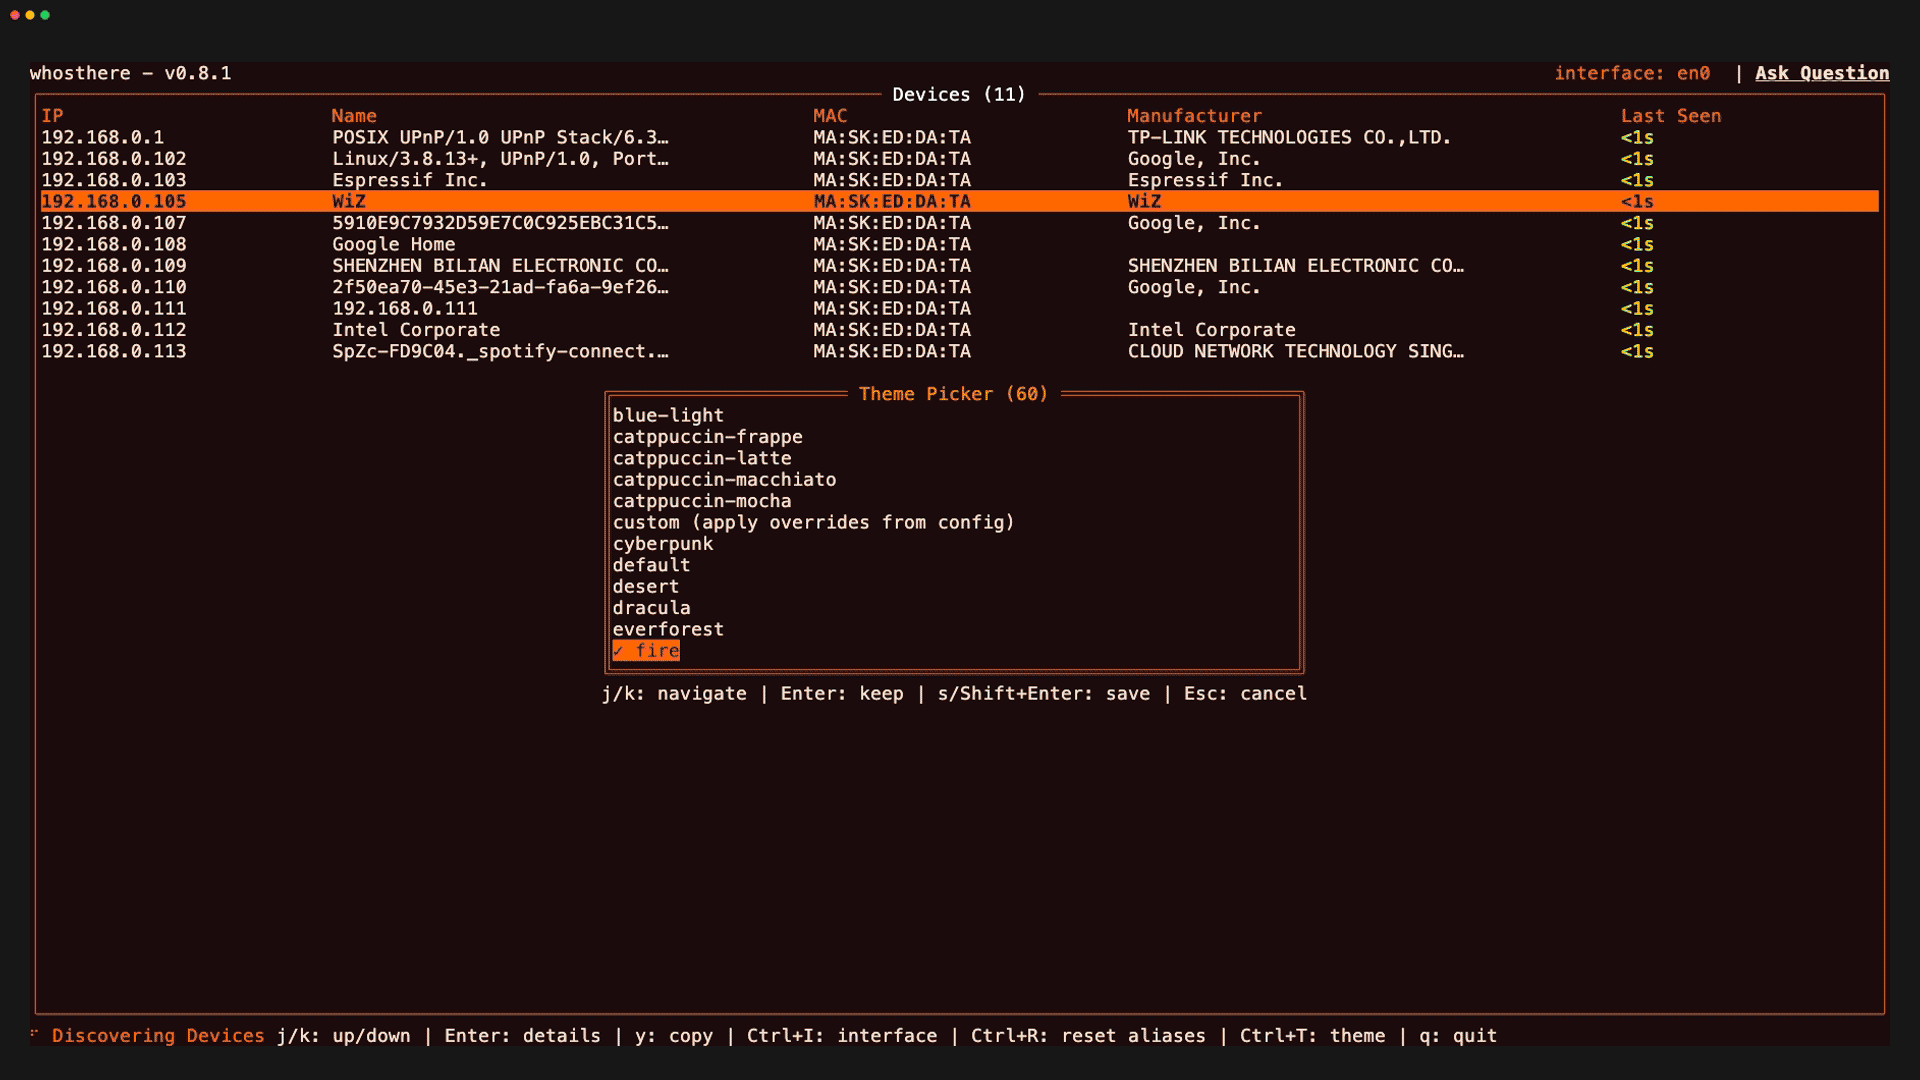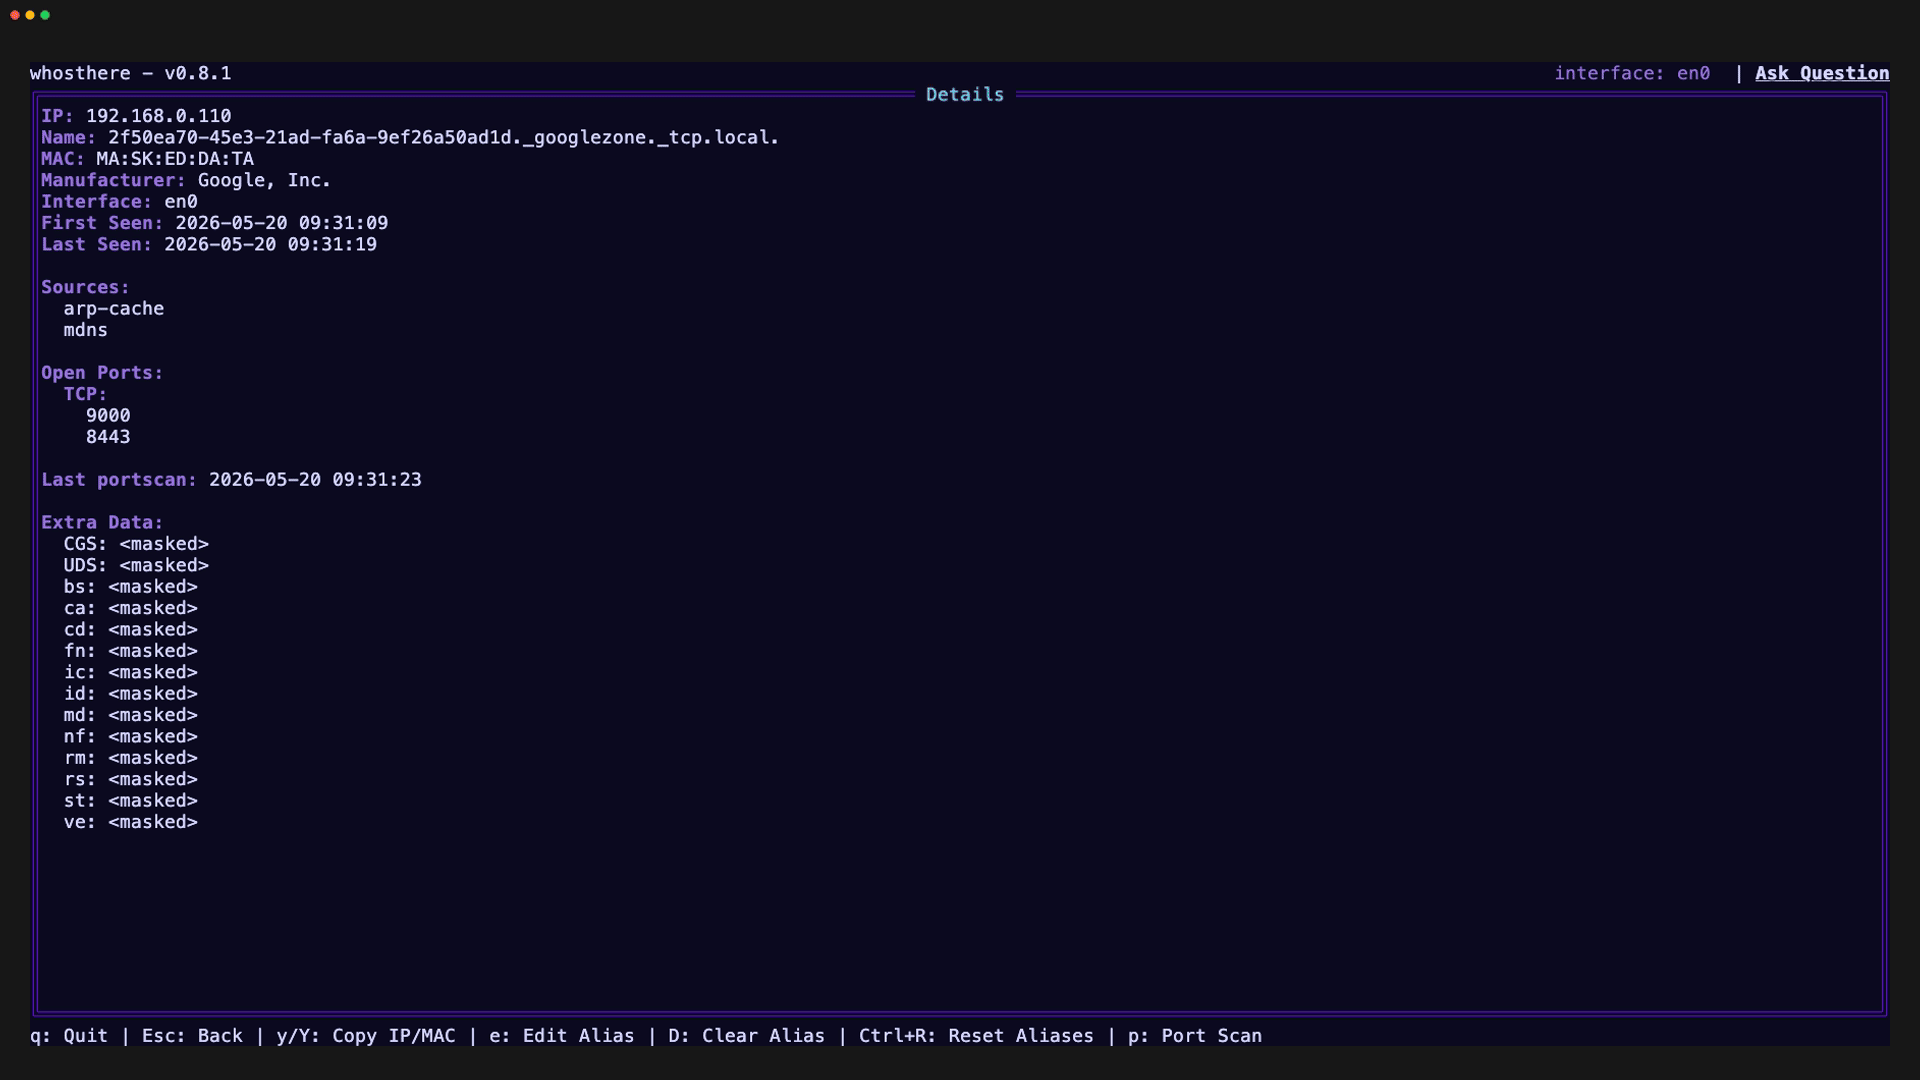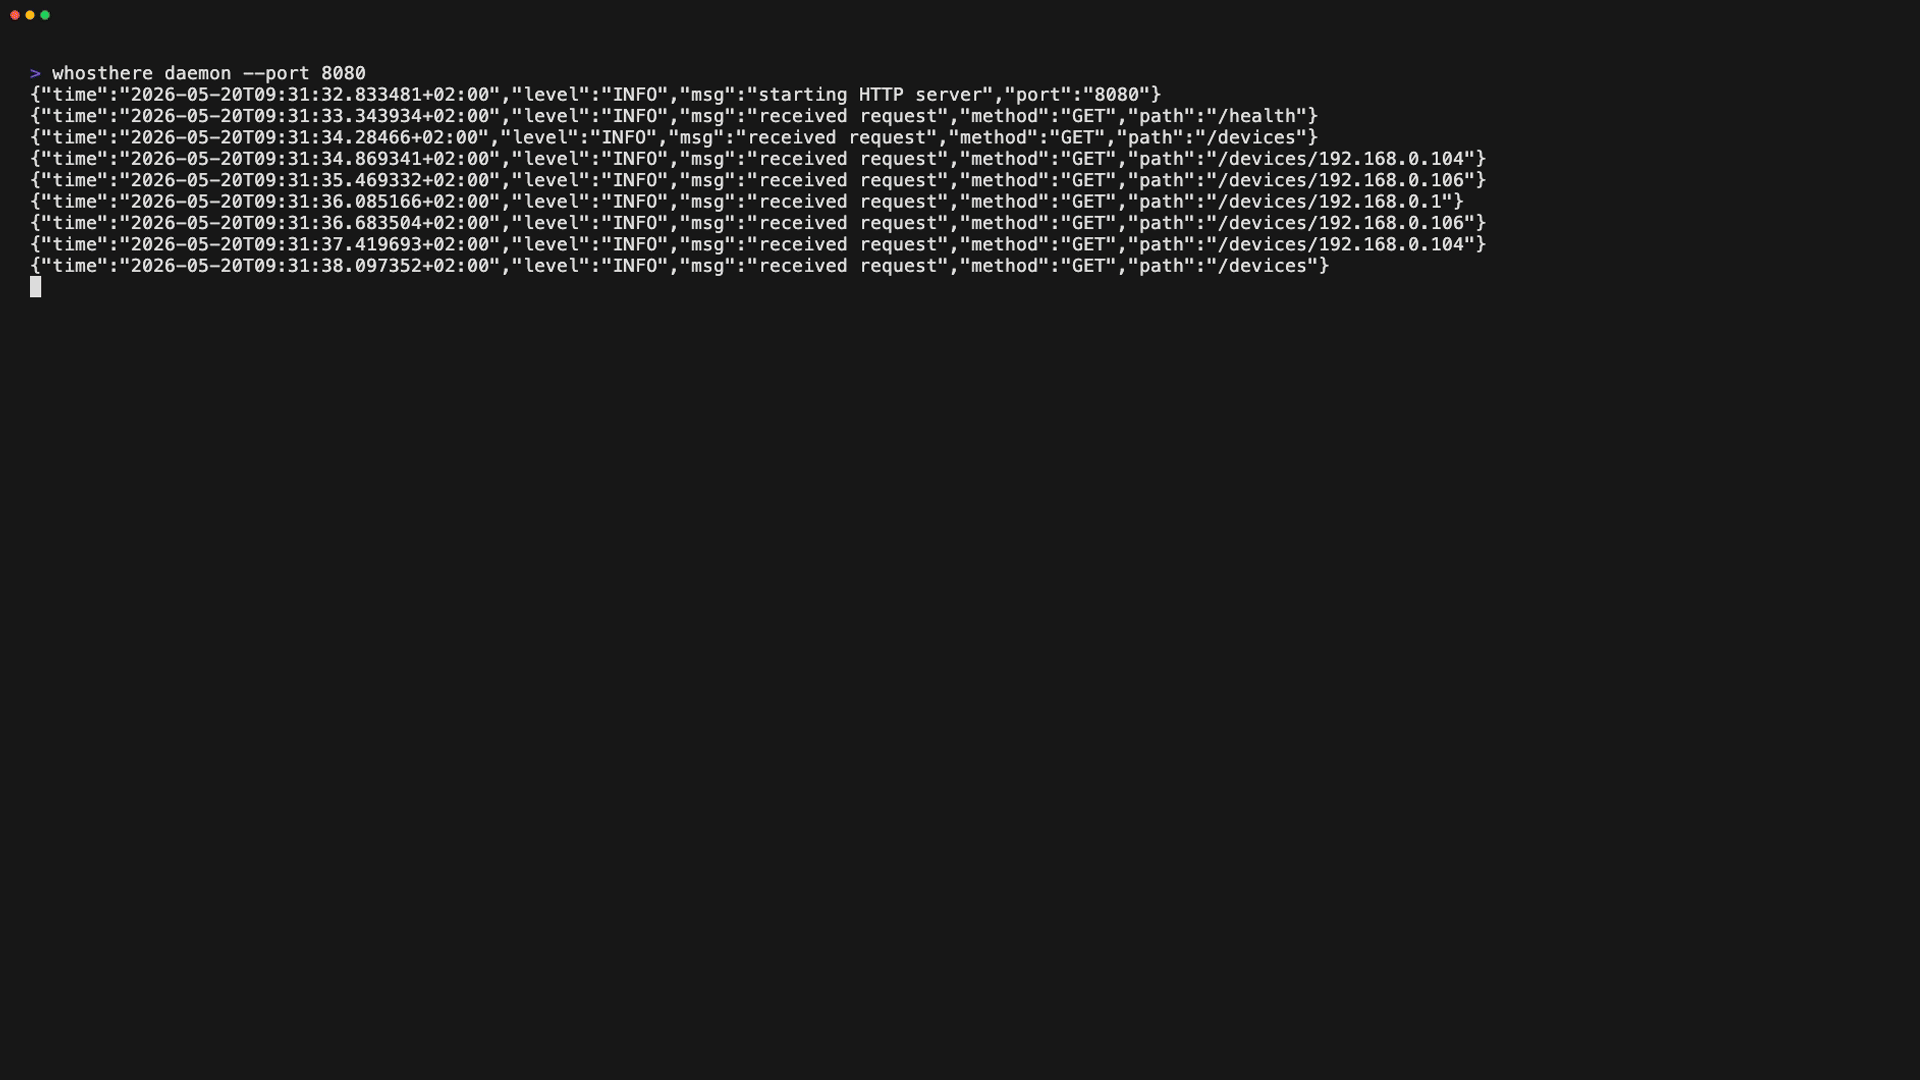 ramonvermeulen/whosthere
Herramienta de descubrimiento de red de área local con una interfaz de usuario de terminal interactiva (TUI) escrita en Go. Descubre, explora y…
 freelabz/secator
secator - la navaja suiza del pentester
 s0md3v/striker
Striker es un escáner ofensivo de información y vulnerabilidades.
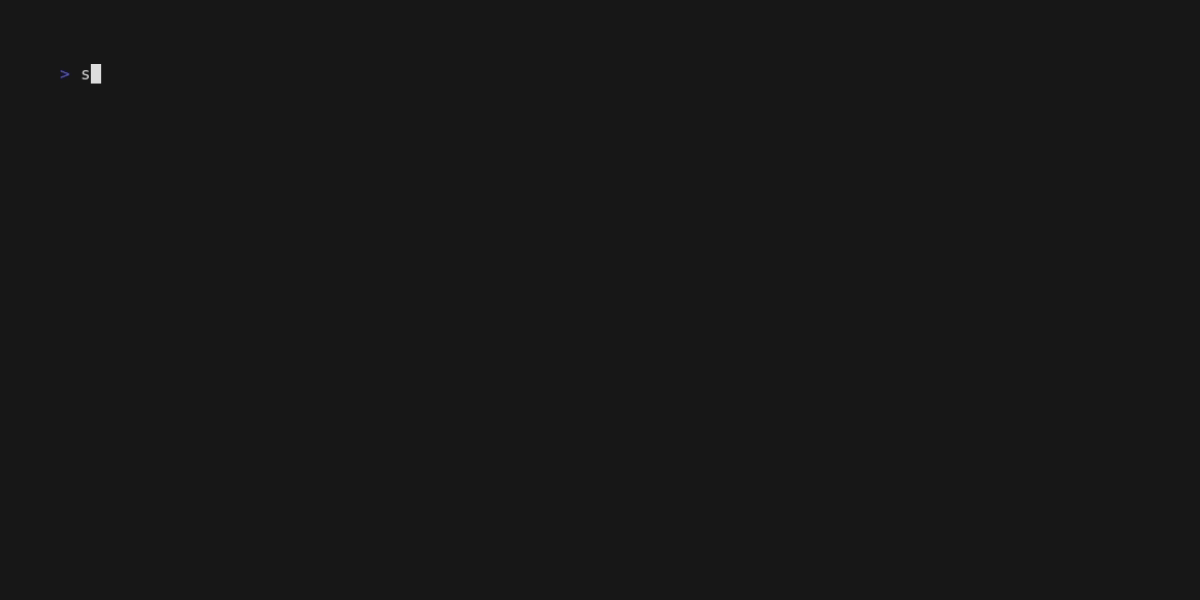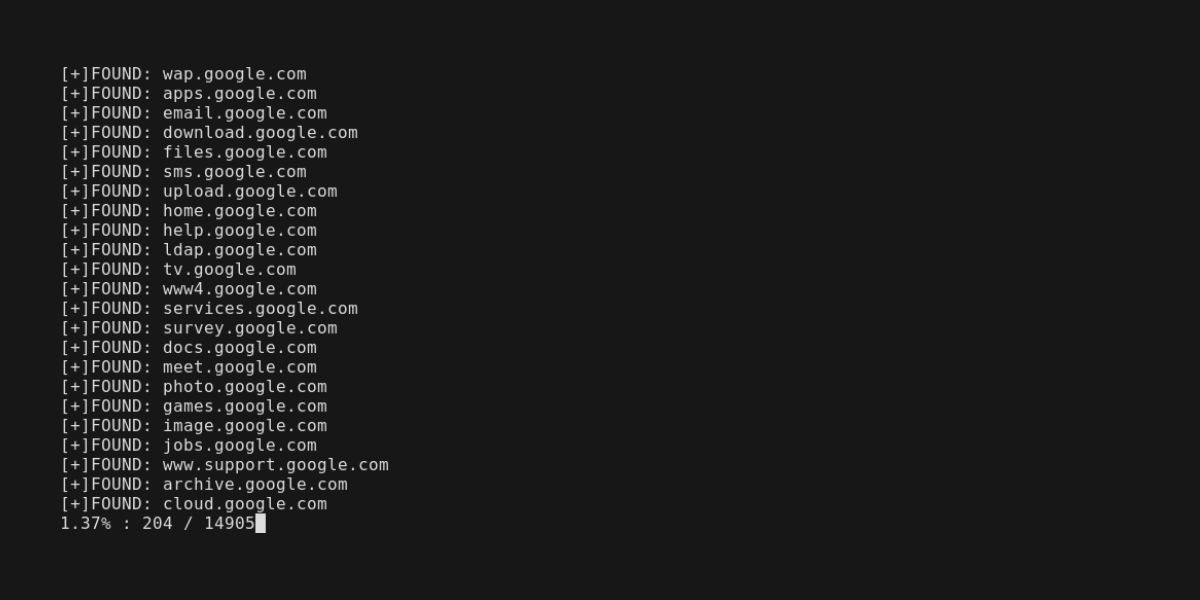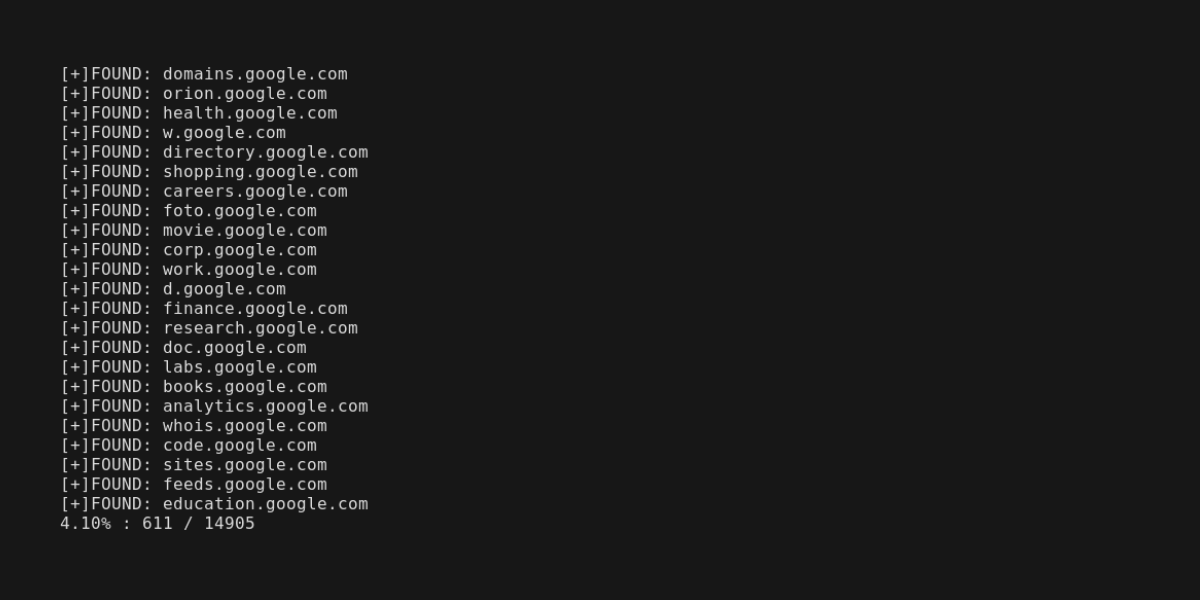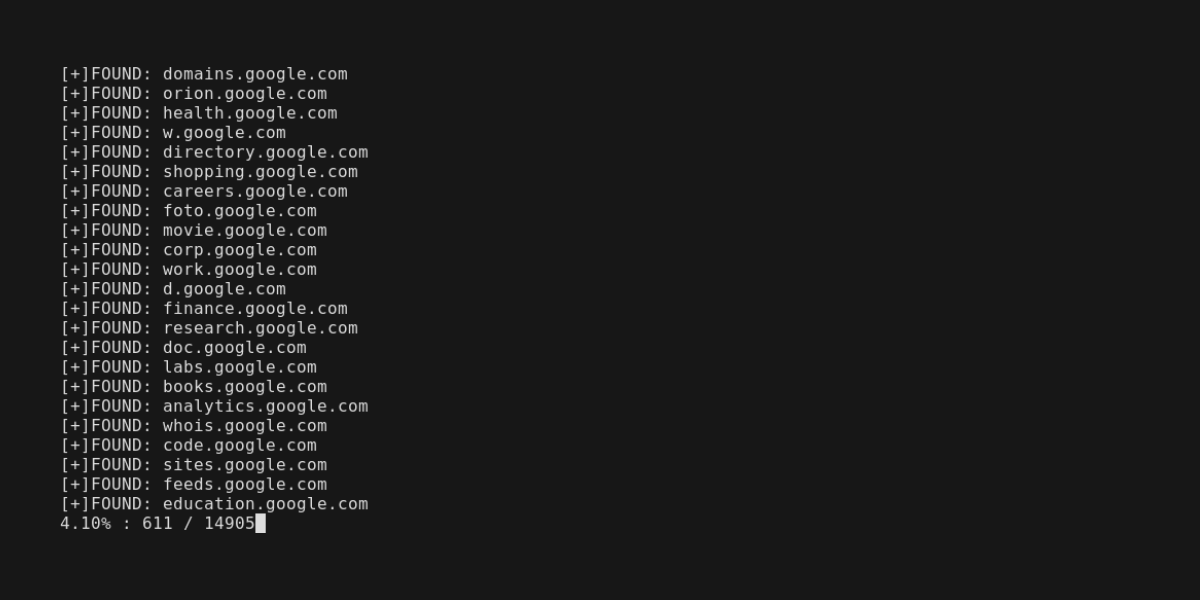 edoardottt/scilla
Herramienta de recopilación de información - enumeración de DNS / Subdominios / Puertos / Directorios
 codingo/reconnoitre
Una herramienta de seguridad para la recopilación de información y enumeración de servicios mediante múltiples hilos, mientras construye estructuras…
 mehrdadrad/mylg
Herramienta de diagnóstico de red







