
 #1
Herramientas para descubrir puertos abiertos, servicios y posibles puntos de entrada en dispositivos de red.
Recomendado por Kitploit
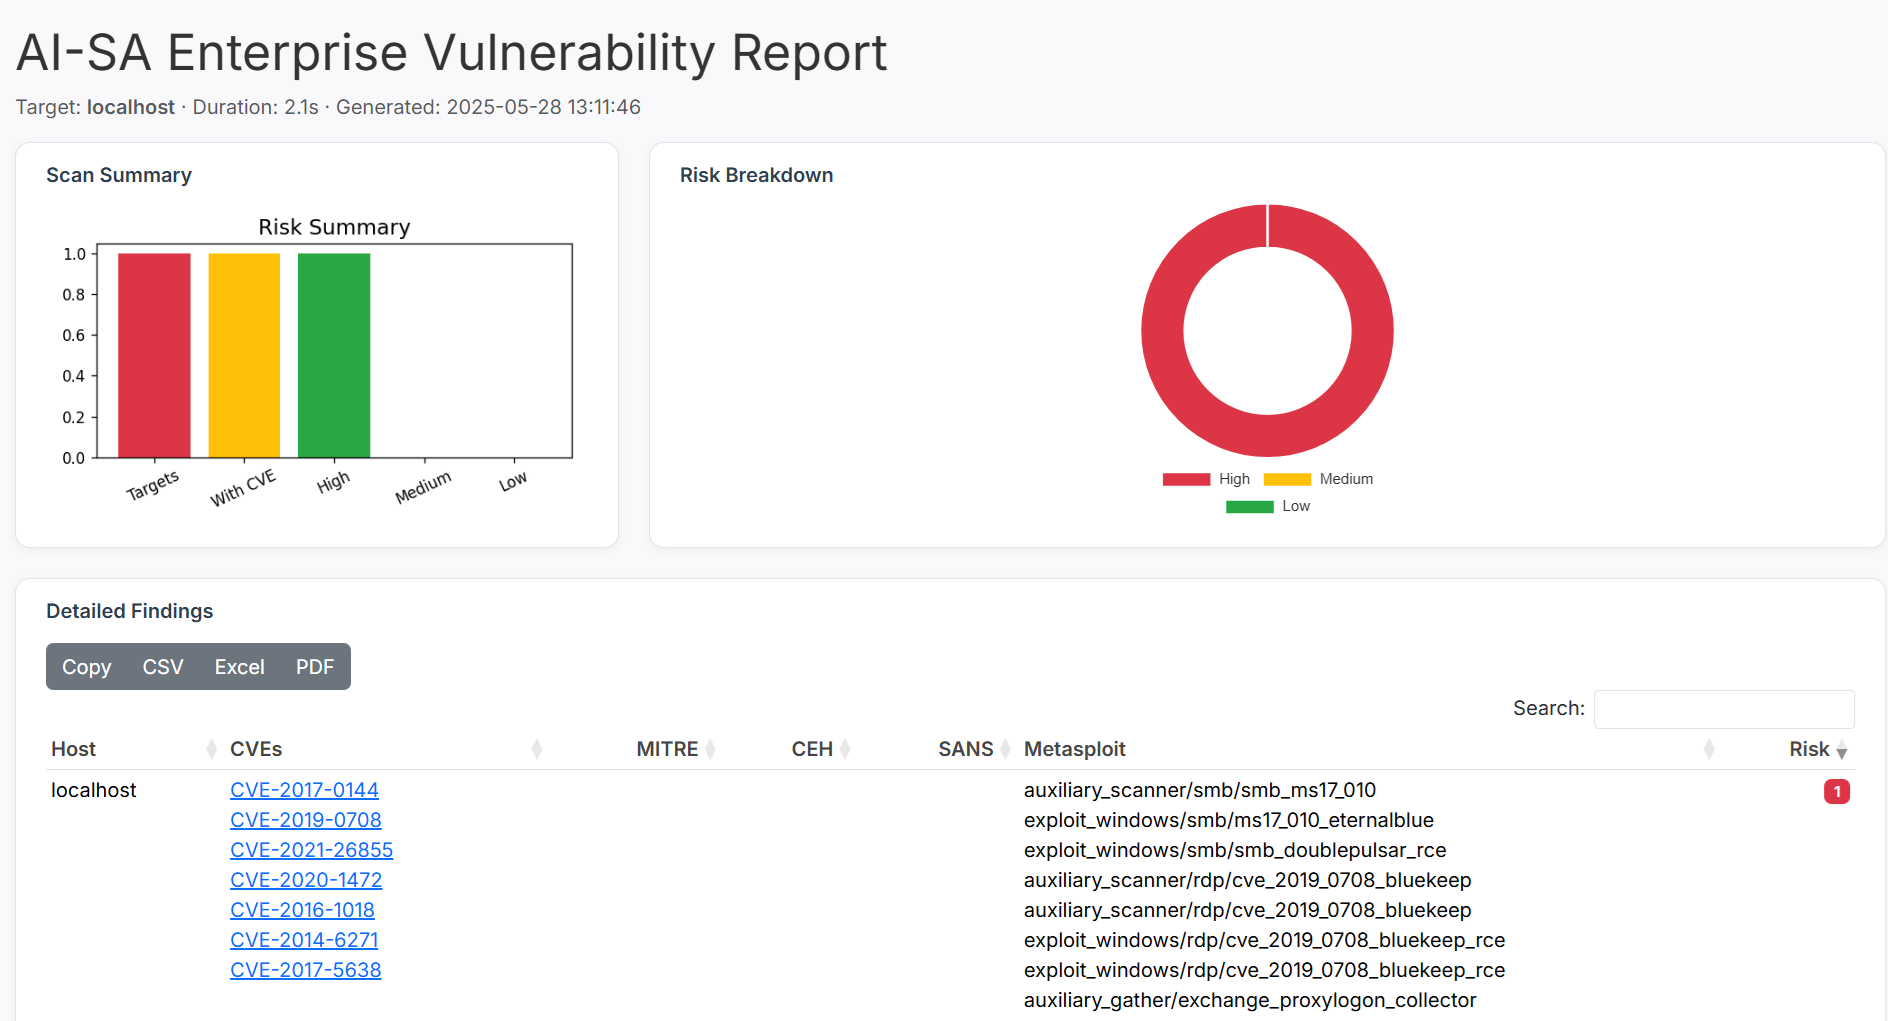
 gmh5225/aisa-scanner
AISA-Scanner es un escáner de vulnerabilidades autónomo impulsado por IA que mapea CVEs con exploits de Metasploit, MITRE, CEH y SANS, ofreciendo…
 rhimavanth32-max/metasploitable2-reconnaissance-and-unrealircd-backdoor-exploitation
Reconocimiento y explotación de extremo a extremo de un backdoor conocido (CVE-2010-2075) en Metasploitable2 usando Nmap y Metasploit.
 yeee3642/edu-recon
Orquestador autorizado de reconocimiento y triaje para el sector educativo (nmap/dirsearch/sqlmap/hydra + CVE-2024-4577, fuga de secretos/claves de…
 deade1e/radar
El escáner de red hackeable
 zales2004/sunset-noontide-pentesting
Descripción Evaluación profesional de pruebas de penetración de la máquina Sunset: Noontide de VulnHub, que abarca reconocimiento, enumeración de…
 fa1dz/internet-scanner
Una interfaz gráfica de Tkinter que escanea una red IPv4 local (sondeo ARP + nmap), muestra dispositivos, permite ejecutar escaneos de puertos…
 gbonacini/opensshenum
CVE-2018-15473-based OpenSSH user enumerator with port scanning, fingerprinting, and parallel execution for verifying user presence on remote SSH…

 sakispat/simple-pentesting
Un kit de herramientas educativo en Python para pruebas de penetración autorizadas: escáner de puertos con hilos, enumeración de subdominios y…
 mngunibanda1-prog/jozini-network-scanner
Escáner de red basado en Python con escaneo de puertos, captura de banners y mapeo de CVE de RouterOS para la identificación y generación de informes…
 irsaattiquecyber/systemvulnerabilitychecklist_project4_decodelabs
Proyecto de lista de verificación de vulnerabilidades del sistema y endurecimiento de la seguridad de la red que incluye reconocimiento, análisis de…
 gmh5225/mcp-god-mode
¿Alguna vez has querido que lo haga todo? 148 POTENTES herramientas de Infosec/Admin en un único servidor MCP.
 c00ln3t/log4shellauditor
Un agente Go autónomo y reflexivo para auditoría de seguridad de ciclo completo, evasión de WAF, verificación LDAP OOB, autocorrección (parcheo…
 achux21/checker-cve-2024-6387
Escáner de Python que verifica hosts en busca de la vulnerabilidad regreSSHion de OpenSSH (CVE-2024-6387)
 amirrezamarzban/portscan-cve-2026-41940
IP CIDRs (presumiblemente como entrada, quizás línea de comandos o archivo) y comprueba si los puertos 2083 y 2087 están abiertos.
 azmisyahrul/prismsec
Servidor MCP seguro y modular que envuelve nmap, nuclei, gobuster, subfinder, httpx, nikto, sqlmap para pentesting impulsado por IA
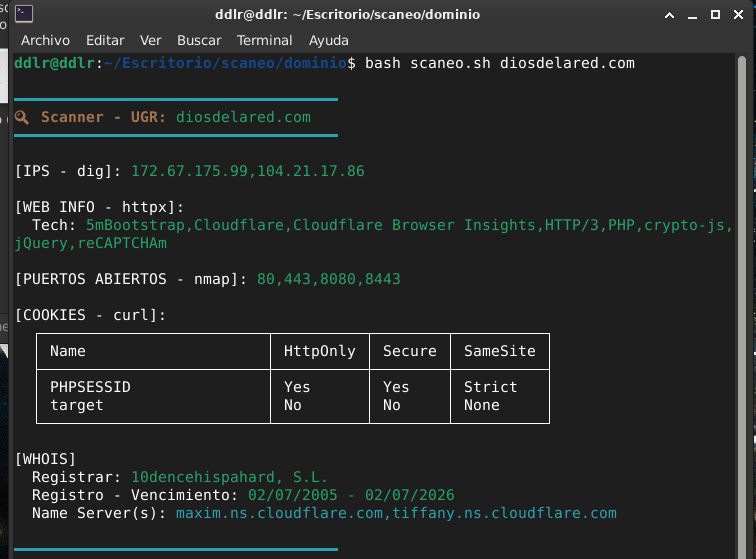 alan-baigorria/dscanner
DScanner es una herramienta en bash que automatiza la fase de reconocimiento en auditorías de seguridad web, integrando múltiples utilidades (dig,…
 aqeisi/cve-2022-36663-poc
Escáner de red interna a través de Gluu IAM blind ssrf
 udpsycho/moodle-cve-2018-1042
Script para explotar CVE-2018-1042 con el fin de realizar escaneos de puertos internos.








