
 #1
Herramientas para crear, gestionar y analizar páginas de inicio de sesión falsas y campañas de correo electrónico.
Recomendado por Kitploit
 bhanunamikaze/cve-2024-42009
Esta Prueba de Concepto (PoC) demuestra un exploit para CVE-2024-42009, aprovechando una vulnerabilidad de cross-site scripting (XSS) para extraer…
 ayato-shitomi/cve-2024-46278-teedy_1.11_account-takeover
【Teedy 1.11】Toma de control de cuenta mediante XSS
 raffli-dev/cve-2023-41425
Exploit para Wonder CMS XSS a RCE (CVE-2023-41425) con carga de temas y payloads de shell inversa.
 zumiyumi/cve-2024-50677
Este repositorio presenta una prueba de concepto de CVE-2024-50677
 moneertv/cve-2023-23397
CVE-2023-23397 PoC en C#
 elamani-drawing/cve-2024-4367-poc-pdfjs
PoC (Proof of Concept) para CVE-2024-4367 - Vulnerabilidad RCE en libwebp. Demostración completa que incluye: creación de payloads, escenarios de…
 amirzargham/cve-2023-08-21-exploit
Axigen < 10.3.3.47, 10.2.3.12 - XSS Reflejado
 oscarakaelvis/cve-2018-8062
XSS persistente en el router Comtrend AR-5387un
 zzn1nj4/cve-2025-22131-poc
PoC para CVE-2025-22131
 cscli/cve-2017-5223
Exploit de prueba de concepto para CVE-2017-5223 que demuestra la lectura arbitraria de archivos mediante la inyección de adjuntos y contenido de…
 minotauro2020/cve-2023-40869
Vulnerabilidad de Cross Site Scripting en mooSocial mooSocial Software v.3.1.6 permite a un atacante remoto ejecutar código arbitrario mediante un…
 cappricio-securities/socialengineering
Marco SEt
 mexeck88/csrf-via-stored-xss-for-privesc
Chamilo-LMS (v2.0) CVE-2025-26153
 mbanyamer/cve-2026-27579-collabplatform-appwrite-cors-misconfiguration
Exploit PoC para CVE-2026-27579, una mala configuración de CORS en el backend de Appwrite, que demuestra el robo de datos de cuenta con credenciales…
 roj1py/cve-2024-47875-phpspreadsheet-xss-poc
Este es un PoC/Exploit para la vulnerabilidad XSS de PhpSpreadsheet CVE-2024-47875.
 relichunt3r/swagger-ui
Swagger UI (CVE-2018-25031) POC, [HTMLi, XSS].
 reggyraider/cve-2023-21716
CVE-2023-21716 - Exploit de corrupción de montón RCE en fonttbl de RTF de Microsoft Word con payload de shell inversa
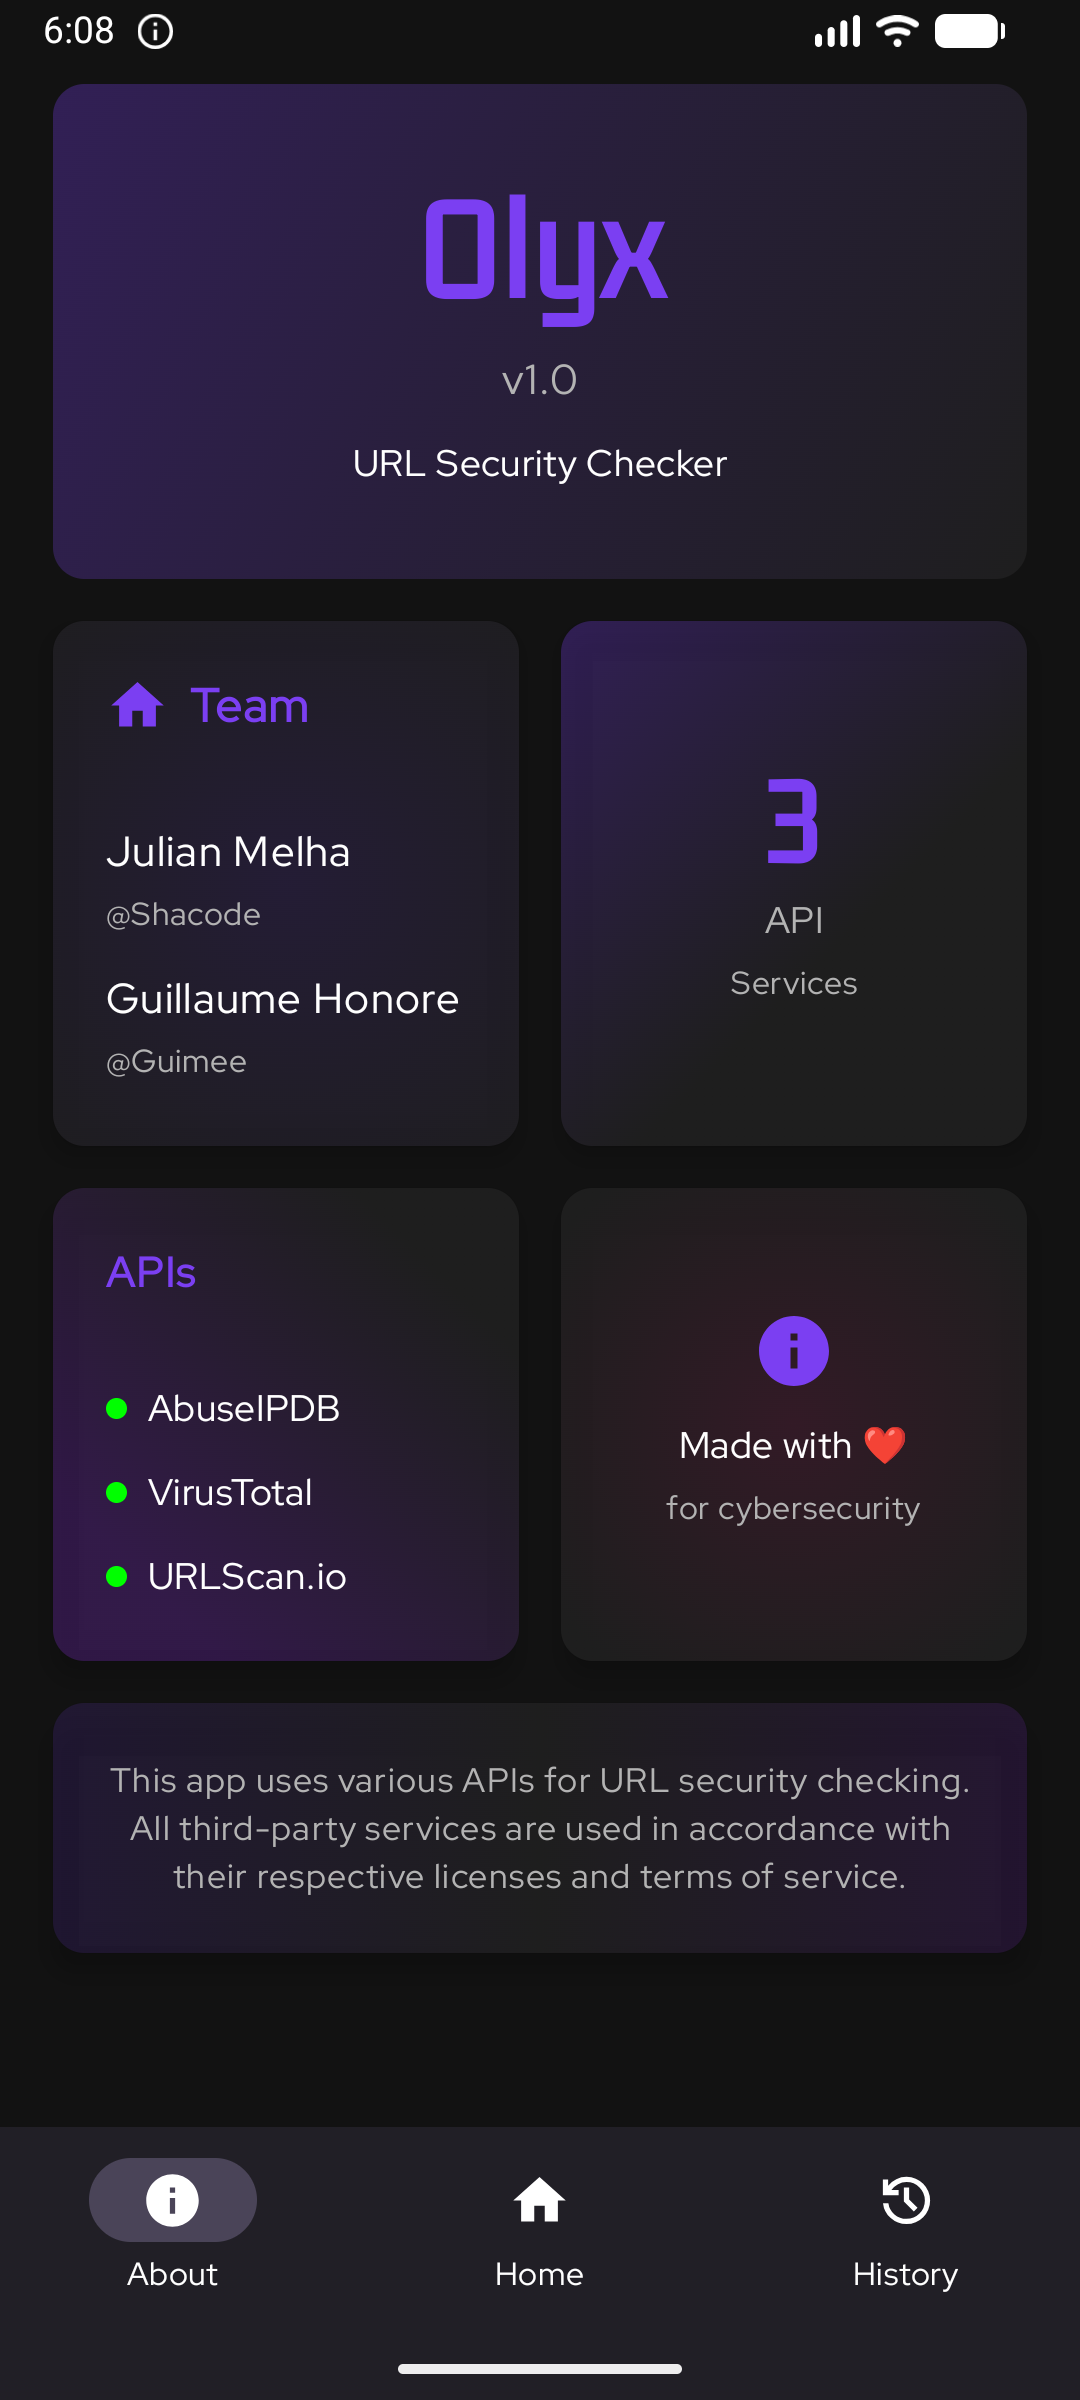
 shacode/olyx
🔗 Aplicación móvil ligera de orquestación de seguridad para verificación de URI, que proporciona una interfaz unificada y multi-motor para agregar y…








