
 #1
Herramientas para crear, gestionar y analizar páginas de inicio de sesión falsas y campañas de correo electrónico.
Recomendado por Kitploit
 segunakinsoyinu/cve-2024-42009-roundcube-xss
Exploit de XSS almacenado para Roundcube Webmail ≤1.6.6 (CVE-2024-42009) con exfiltración de correo electrónico de cero clics mediante controladores…
 itres-labs/usbcoercer
USBCoercer convierte una placa de desarrollo ESP32 con USB-OTG nativo en un gadget Ethernet-over-USB capaz de coaccionar la configuración del proxy…
 jun2e0/cve-2025-26788
Exploit de prueba de concepto para CVE-2025-26788 que demuestra la manipulación del ID de credencial de WebAuthn mediante hooking de JavaScript para…
 lewis-ricardo/amaranth-project
Cadena de explotación de CVE-2025-8088 + entrega de payload en múltiples etapas de Quasar C2
 kaihaochen04/monikerlinktest
cve-2024-21413
 h1ssbl1tz/blind-trust-cve-2024-21413-research
Una herramienta de investigación de seguridad para simular campañas de phishing dirigidas utilizando CVE-2024-21413 (Moniker Link).
 ash1996x/cve-2025-50154-aggressor-script
Cobalt Strike Aggressor script que weaponiza archivos LNK y Library-MS para provocar la divulgación de hashes SMB NTLMv2, incluida la evasión de…
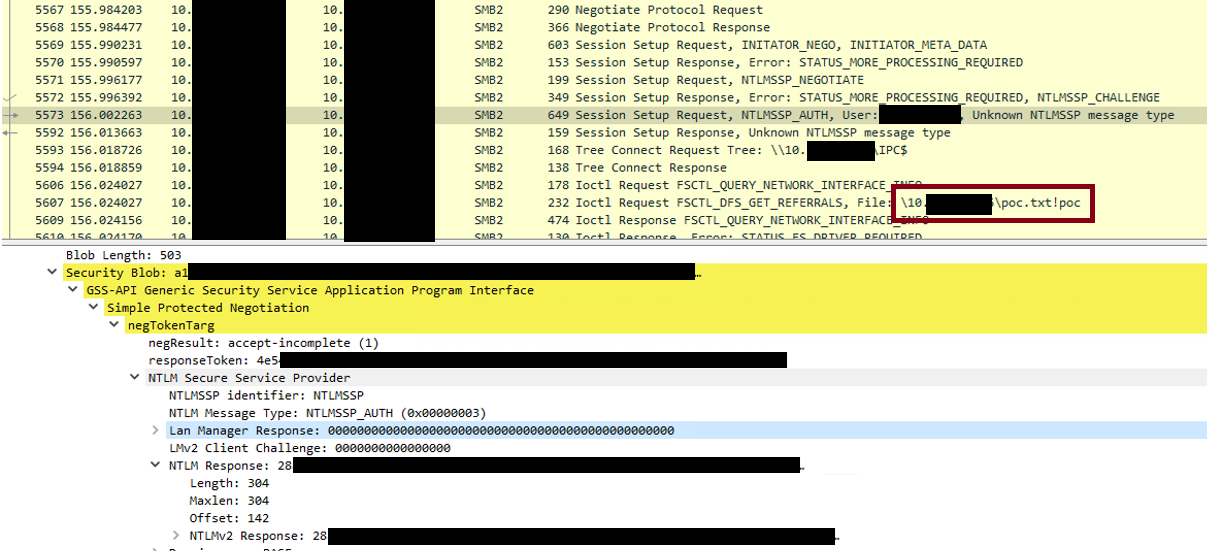 fathanahhidayati/https-github.com-xaitax-cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Exploit de prueba de concepto para CVE-2024-21413, una vulnerabilidad de ejecución remota de código en Microsoft Outlook. Demuestra la fuga de…
 hunt-benito/cve-2026-41200-stig-manager-oidc-reflected-xss
Generador de exploits de prueba de concepto para XSS reflejado en la autenticación OIDC de STIG Manager, que permite el robo de tokens de sesión a…
 dharmstm/cve-2026-30502-openkm-6.3.12-reflected-xss
Documentación y prueba de concepto para CVE-2026-30502, una vulnerabilidad XSS reflejado en OpenKM v6.3.12. Incluye análisis técnico, causa raíz,…
 weswrench/cve-2026-36214
Cross-Site Scripting (XSS) Almacenado en osTicket mediante un Componente Bootstrap Tooltip Vulnerable
 asepsaepdin/cve-2010-1240
Prueba de concepto educativa que demuestra cómo incrustar una puerta trasera Meterpreter en un archivo PDF explotando CVE-2010-1240, con…
 edu0x01/hack-tools
Proyecto que reúne varias herramientas de pentest
 wh4l3x/cve-2026-xxxx-atlassian-email-enumeration
CVE-2026-XXXX: Oráculo de enumeración de correos electrónicos de Atlassian GraphQL (CWE-204, CVSS 5.3 MEDIUM)
 bhatbhupendra/moniker-link--cve-2024-21413-
Guía educativa sobre CVE-2024-21413, la vulnerabilidad de Moniker Link de Outlook de cero clics, que cubre el flujo de ataque, captura de…
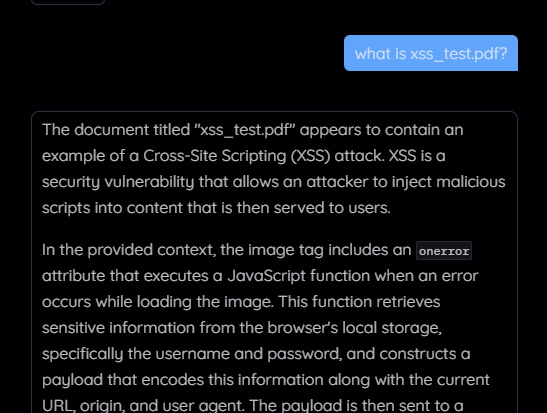 hantul/kotaemon-cve-2025-56526-56527-disclosure
Divulgación pública de CVE-2025-56526 y CVE-2025-56527 — XSS almacenado mediante renderizado no saneado de contenido PDF y exposición de credenciales…
 b1tbit/cve-2026-32201-exploit
Exploit en Python para CVE-2026-32201, un XSS reflejado en Microsoft SharePoint Server, que permite la suplantación no autenticada y la modificación…
 s1lkys/cve-2021-40101
Encuesta XSS combinada con CSRF conduce a la toma de control de la cuenta de administrador en Concrete5 8.5.4








