
 #1
Herramientas para crear, gestionar y analizar páginas de inicio de sesión falsas y campañas de correo electrónico.
Recomendado por Kitploit

 the-girl-who-lived/cve-2020-25498
XSS almacenado mediante CSRF en el router Beetel 777VR1
 mr-un1k0d3r/redteamscripts
Colección de scripts ofensivos de red team que incluyen terminación de procesos, evasión de SPF para phishing, rociado de contraseñas y descifrado de…
 kgretzky/pwndrop
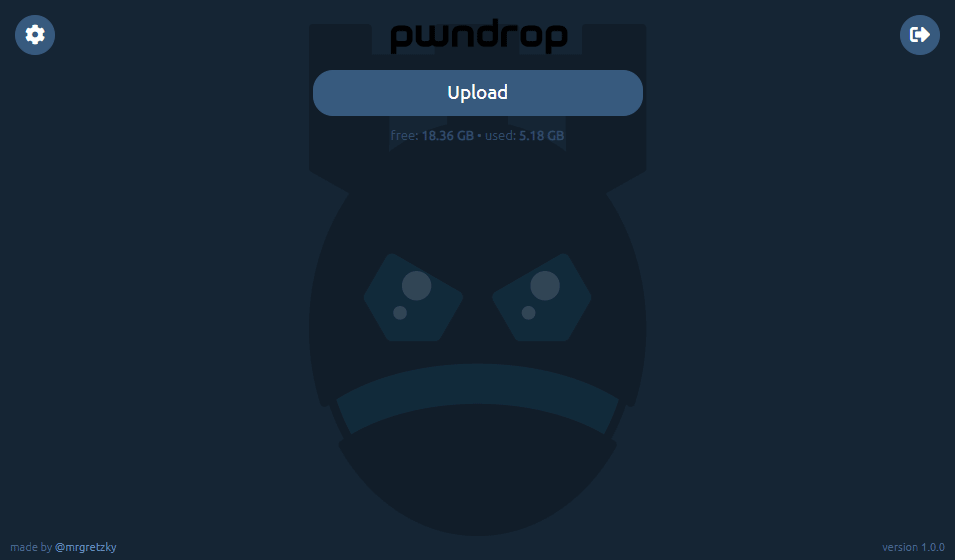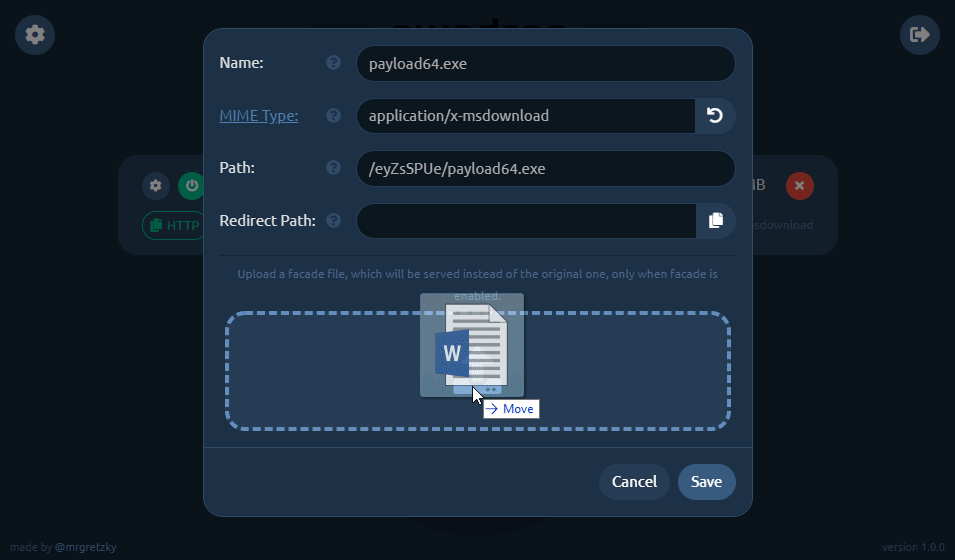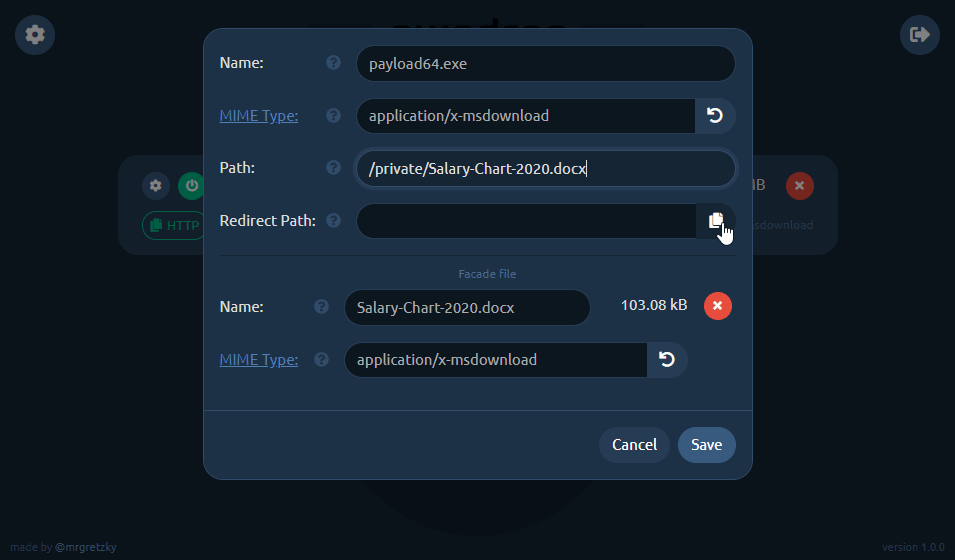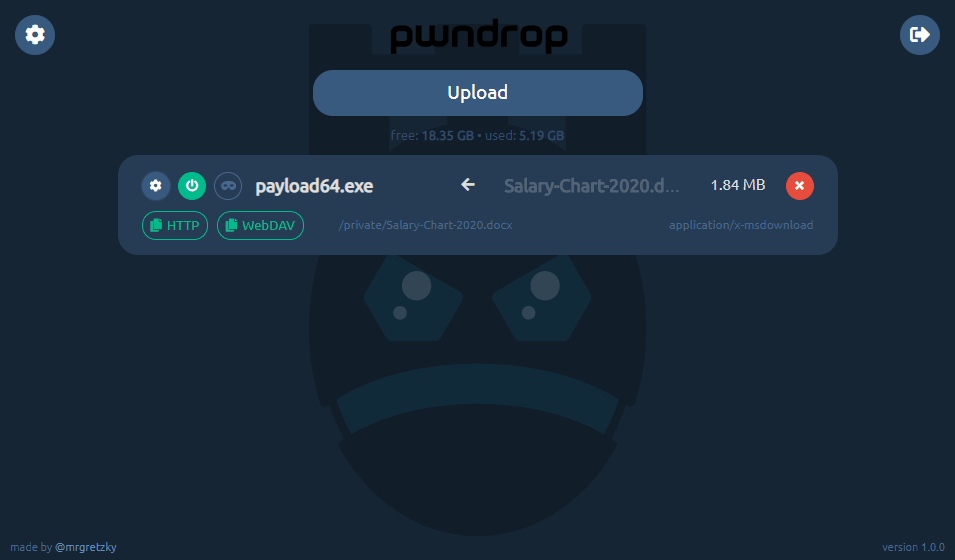
Servicio de alojamiento de archivos autodesplegable para red teamers, que permite cargar y compartir fácilmente payloads a través de HTTP y WebDAV.
 redsiege/excelntdonut
Generador de macros de Excel 4.0 (XLM) para inyectar DLLs y EXEs en memoria.
 xorond/sudo-snooper
Script en Python que actúa como el binario sudo original para engañar a los usuarios y hacer que introduzcan sus contraseñas
 perezmascato/urlcadiz
Un script simple para generar una URL oculta para ingeniería social.
 viralmaniar/phirautee
Un virus criptográfico de prueba de concepto para difundir la conciencia de los usuarios sobre los ataques y las implicaciones de los ransomware.…
 itsmehacker/allphish
Una herramienta de phishing completa
 spiderlabs/responder
Responder es un envenenador de LLMNR, NBT-NS y MDNS, con un servidor de autenticación rogue HTTP/SMB/MSSQL/FTP/LDAP integrado que soporta…
 cisc0-gif/kitt
Framework de pentesting basado en Python
 ustayready/credsniper
CredSniper es un framework de phishing escrito con el micro-framework de Python Flask y la plantilla Jinja2, que admite la captura de tokens 2FA.
 bishopfox/ca-clone
Scripts para clonar certificados de CA para su uso en ataques a clientes HTTPS.
 d0gukank/cve-2019-1218
Exploit de prueba de concepto para una vulnerabilidad de secuencias de comandos entre sitios (XSS) en Microsoft Outlook para iOS, que permite ataques…
 bitsadmin/fakelogonscreen
Recolector de credenciales de Windows que muestra una pantalla de inicio de sesión falsa, valida las contraseñas capturadas contra AD o la máquina…
 dviros/credsleaker
Credsleaker permite a un atacante crear una solicitud de credenciales altamente convincente usando Windows Security, validarla contra el DC y, a su…
 rmikehodges/hidensneak
una CLI para pruebas de penetración efímeras
 r00t-3xp10it/backdoorppt
transforma tu payload.exe en un falso documento de Word (.ppt)







