
 #1
Herramientas para mantener acceso a largo plazo a sistemas comprometidos, incluso después de reinicios.
Recomendado por Kitploit
 redsiege/persistassist
Framework de persistencia completamente modular
 r00t-3xp10it/redpill
Ayuda a los shells TCP inversos en tareas posteriores a la exploración.
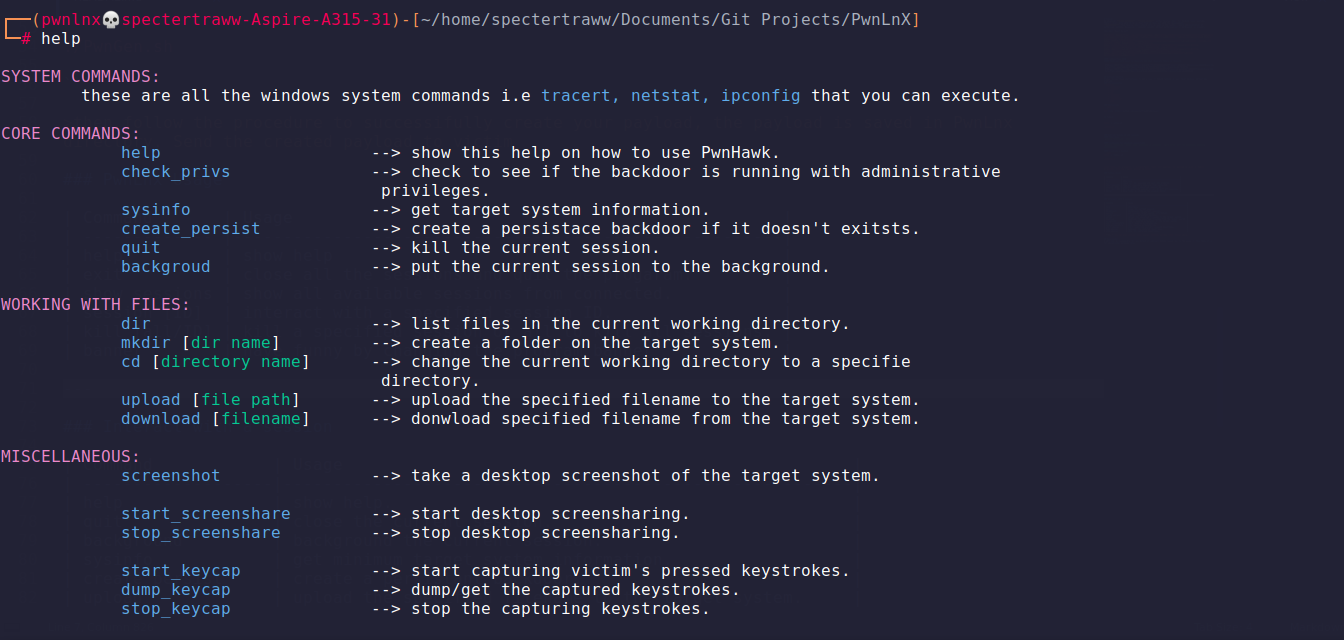 thatstraw/pwnlnx
Reverse shell en Python multihilo con generación de payloads, gestión de sesiones, keylogging, compartir pantalla y persistencia para pruebas de…
 enzolovesbacon/inficere
Rootkit de Mac OS X - con fines educativos
 igh0st/gh0st3.6_src
Código fuente de un Troyano de Acceso Remoto (RAT) para aprender comunicación C2, entrega de payloads y técnicas de post-explotación en entornos…
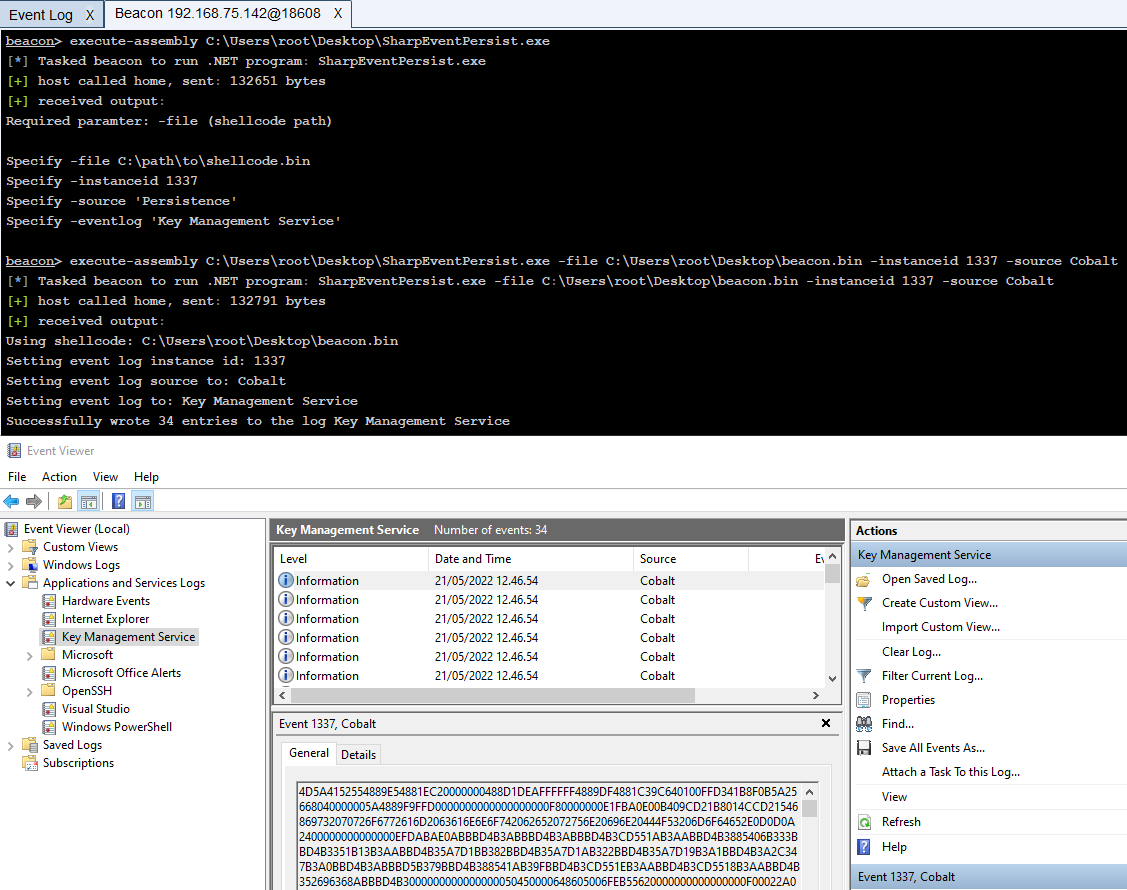 improsec/sharpeventpersist
Persistencia mediante escritura/lectura de shellcode desde el Registro de Eventos
 s3cur3th1ssh1t/nimsyscallpacker
Empaqueta ensamblados de C#, archivos PE o shellcode en binarios de Nim cifrados con funciones avanzadas de evasión, incluyendo bypass de AMSI/ETW,…
 frenchcisco/ratel
RAT-el es una herramienta de prueba de penetración de código abierto que te permite tomar el control de una máquina con Windows. Funciona en el…
 thesecretclub/sandboxbootkit
Bootkit para Windows Sandbox para deshabilitar DSE/PatchGuard.
 hackerhouse-opensource/backdoors
Herramientas para mantener el acceso a sistemas y demostraciones de prueba de concepto.
 logangoins/cable
Kit de post-explotación en .NET para reconocimiento y explotación de Active Directory
 00xglitch/bella
Bella es una herramienta de minería de datos post-explotación y administración remota para macOS, escrita en Python puro. 🍎💻
 captmag/maldev
Creación de múltiples herramientas de malware que consisten en evasión, enumeración y explotación.
 twosevenonet/edrchoker
Una herramienta que utiliza la Política de QoS (Pacer.sys) para limitar a los agentes de Detección y Respuesta de Puntos Finales (EDR) de conectarse…
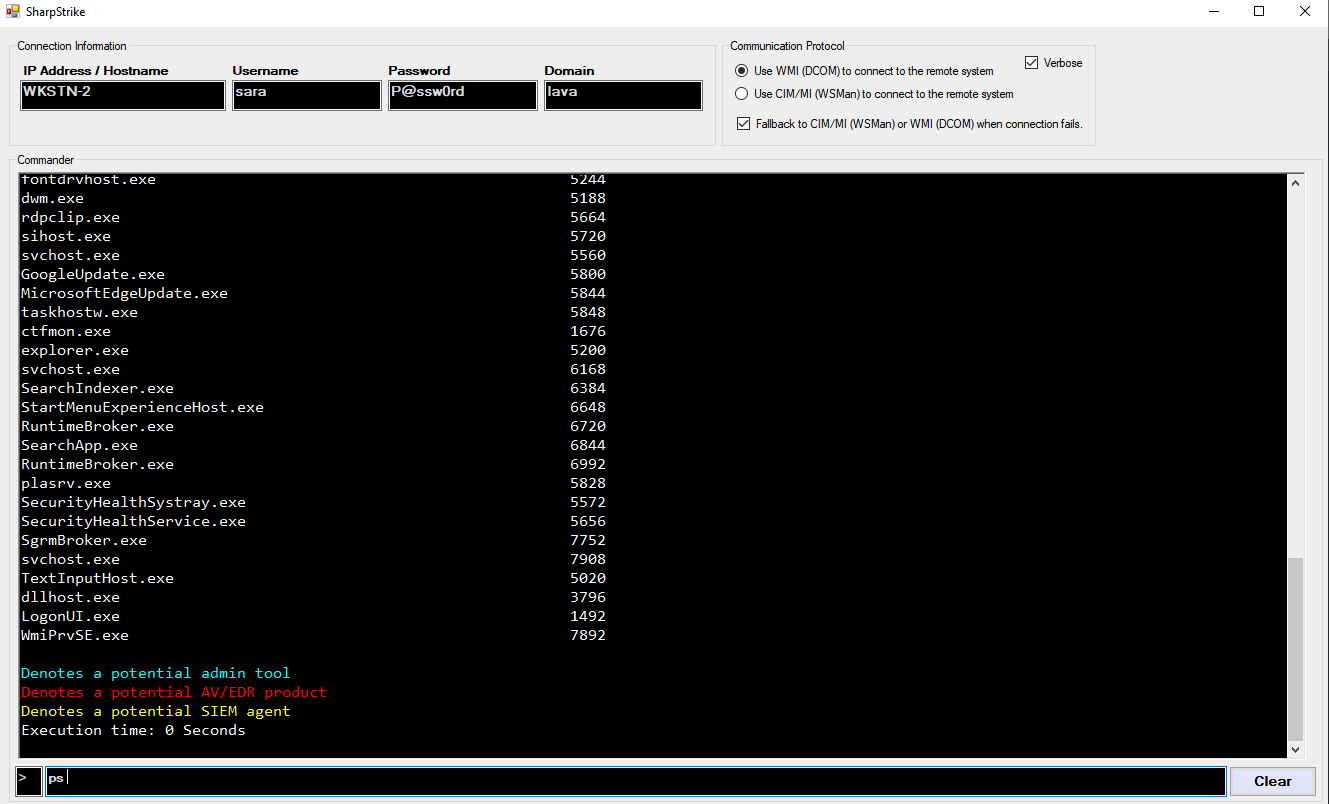 iomoath/sharpstrike
Una herramienta de post-explotación escrita en C# utiliza CIM o WMI para consultar sistemas remotos.
 jfmaes/trustjack
Otro PoC para https://www.wietzebeukema.nl/blog/hijacking-dlls-in-windows
 h4wkst3r/adokit
Kit de ataque modular que explota la API REST de Azure DevOps para reconocimiento, escalada de privilegios y persistencia utilizando cookies robadas…
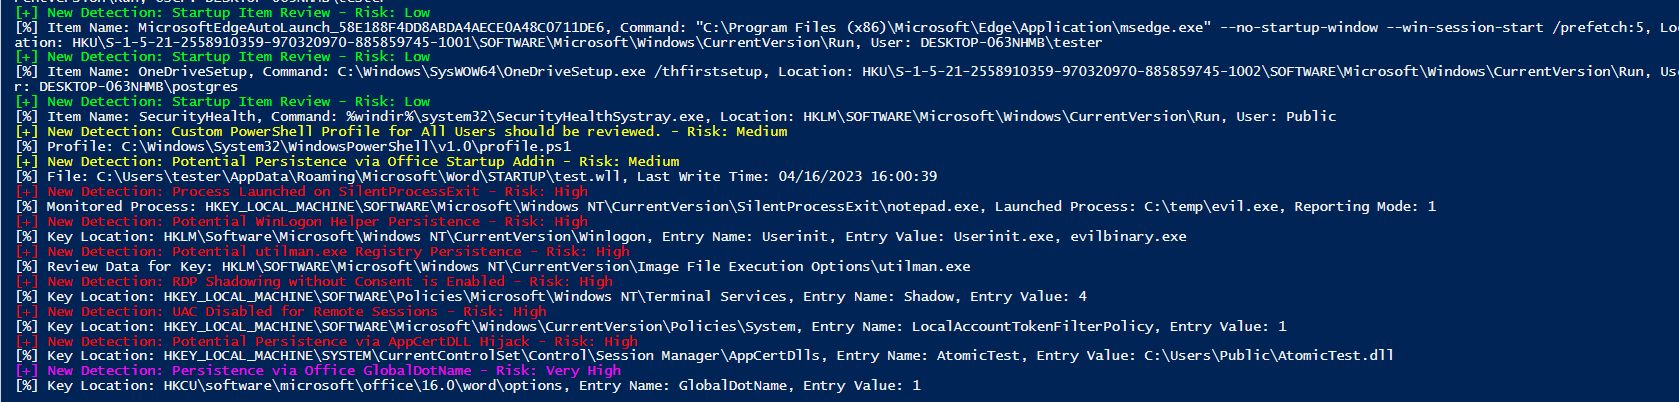 joeavanzato/trawler
Script de PowerShell que ayuda a los respondedores de incidentes a descubrir posibles mecanismos de persistencia del adversario.








