
 #1
Metodologías, frameworks, reportes y herramientas de automatización de pentesting.
Recomendado por Kitploit
 sapt01/hbsqli
Herramienta automatizada para probar inyección SQL ciega basada en cabeceras
 depthsecurity/relayking-depth
Domina el dominio. Transmite a la realeza.
 nccgroup/metasploitavevasion
Herramienta de evasión de antivirus para Metasploit
 jellever/streamdivert
Redirigiendo tráfico (específico) TCP, UDP e ICMP hacia otro destino.
 noptrix/lulzbuster
Un brute forcer de directorios y archivos HTTP(S) multihilo, muy rápido e inteligente, escrito en C sobre libcurl.
 jesusprubio/bluebox
Una colección de exploits para diferentes productos VoIP.
 ahmed-alnassif/androsh
AndroSH No-Root Multi-Distro Linux en Android vía Shizuku/ADB - Ejecuta Arch, Fedora, Alpine, Debian, Ubuntu, Kali, Void, Manjaro, OpenSUSE y Chimera…
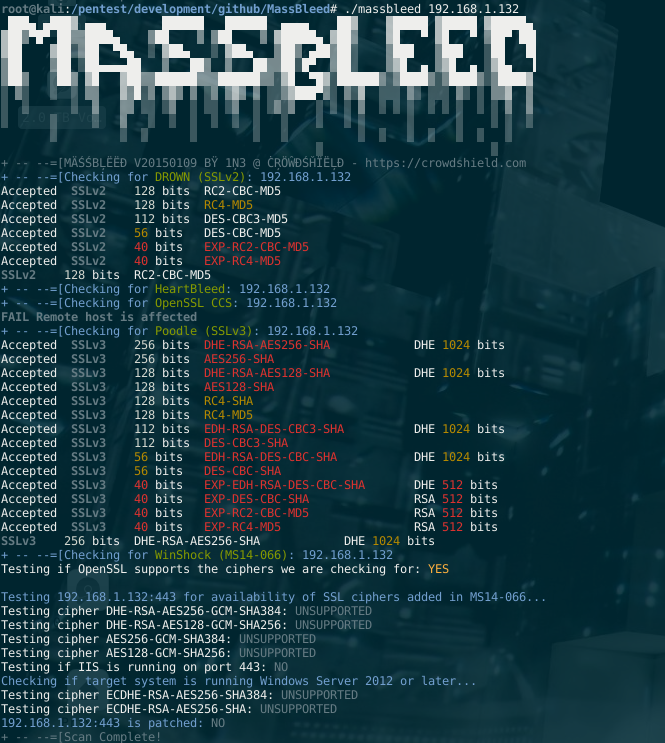 1n3/massbleed
MassBleed Escáner de vulnerabilidades SSL
 deepinstinct/dcomuploadexec
POC de movimiento lateral DCOM abusando de la interfaz IMsiServer - carga y ejecuta un payload de forma remota
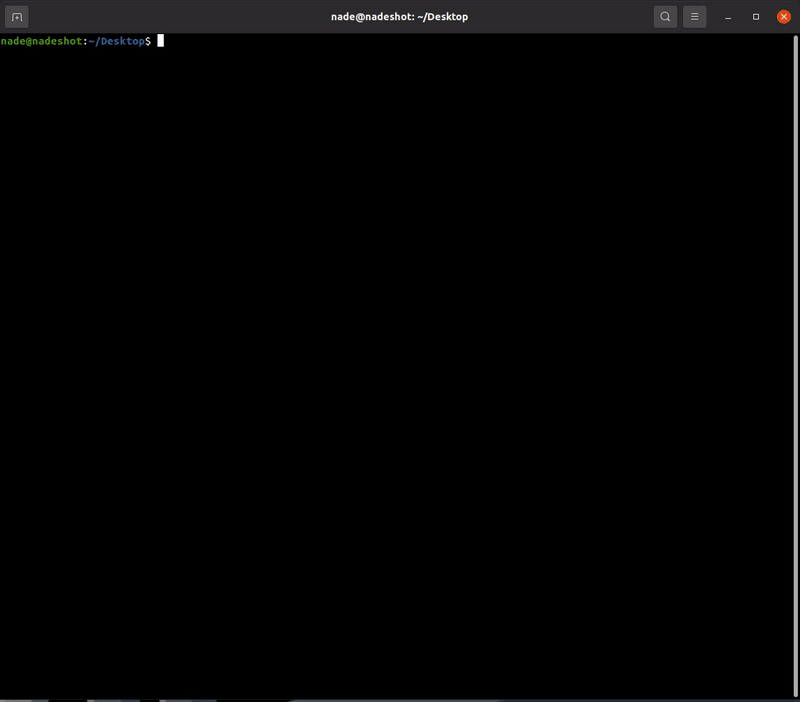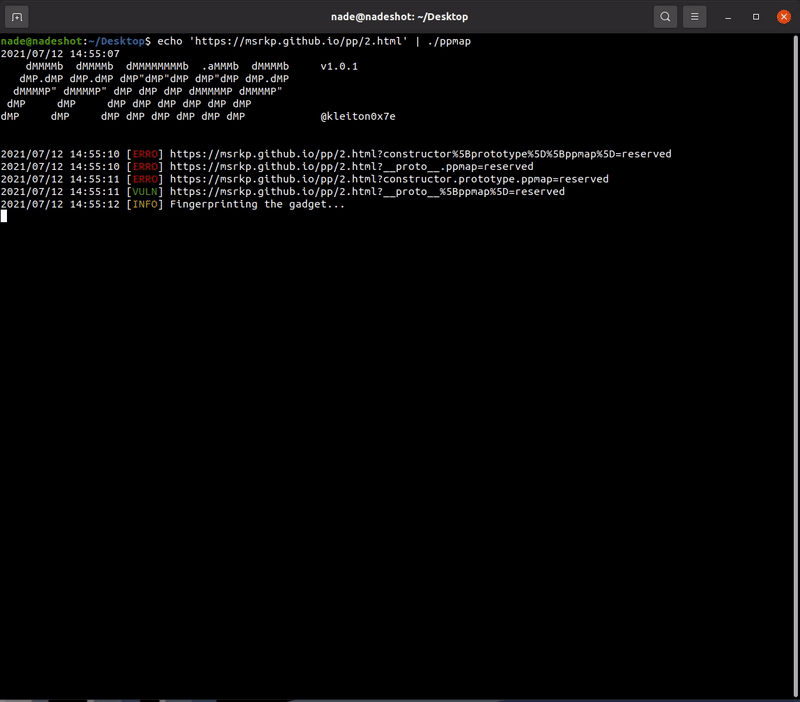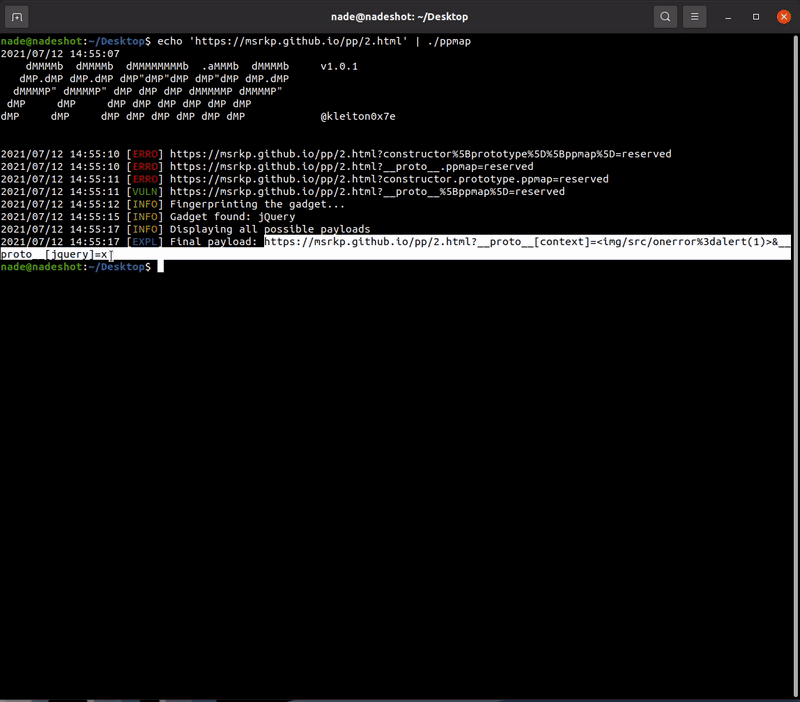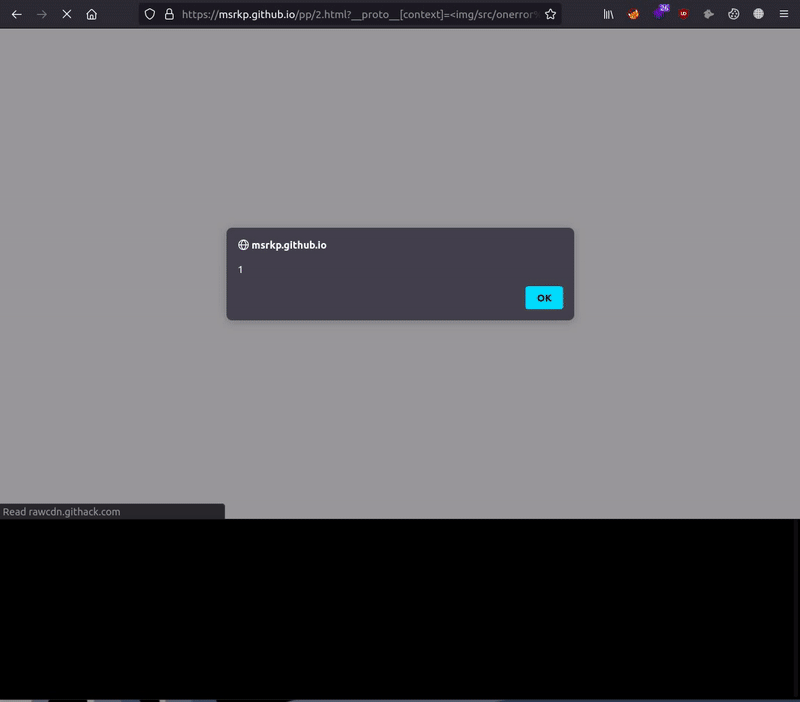 kleiton0x00/ppmap
Una herramienta de escaneo/explotación escrita en GO, que aprovecha el Prototype Pollution del lado del cliente para XSS explotando gadgets conocidos.
 nicholasaleks/graphql-threat-matrix
Marco de amenazas GraphQL utilizado por profesionales de seguridad para investigar brechas de seguridad en implementaciones de GraphQL.
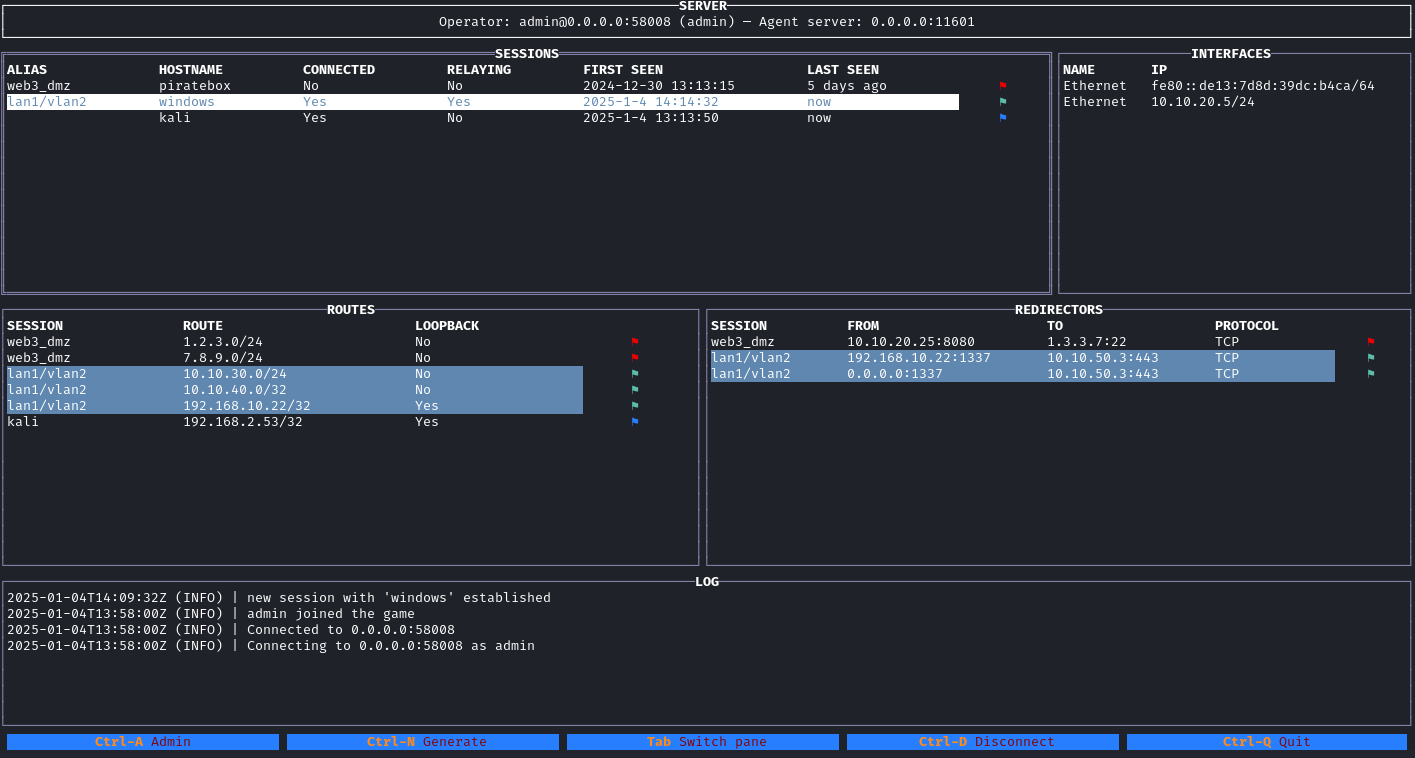 ttpreport/ligolo-mp
Solución de pivote multijugador
 yt1g3r/cve-2019-3396_exp
CVE-2019-3396 confluence SSTI RCE
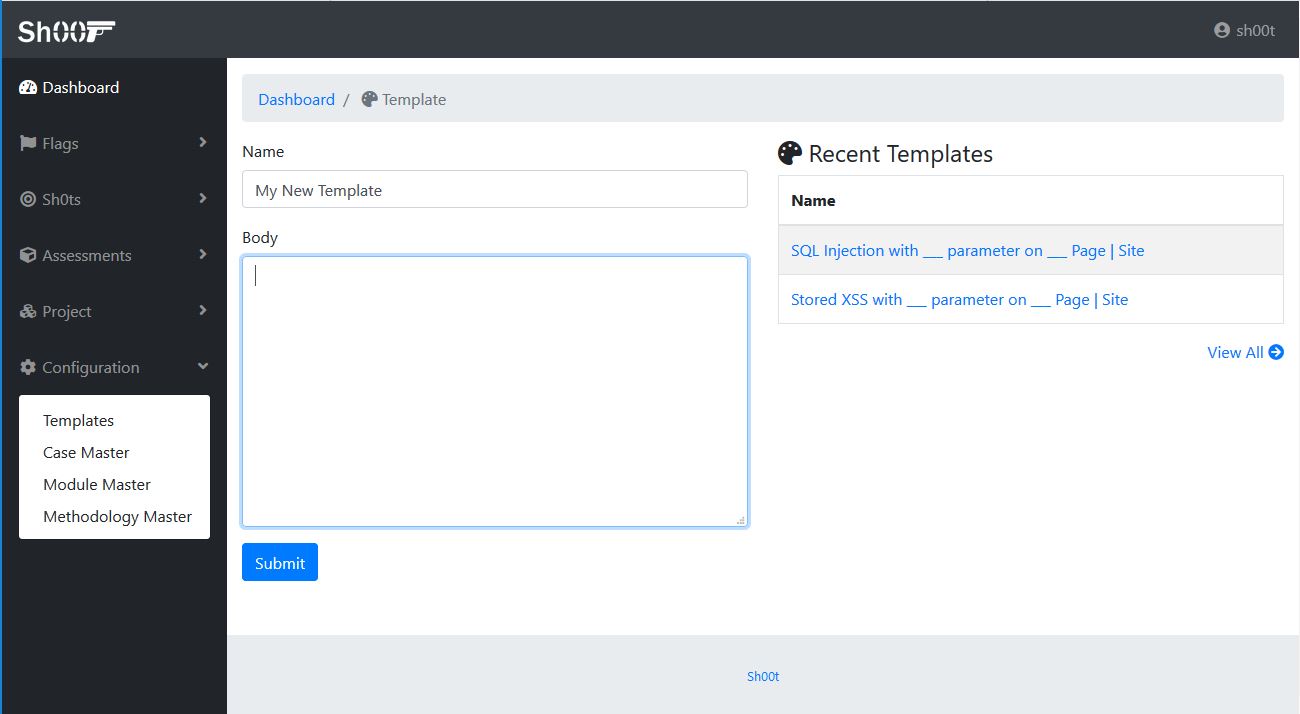 pavanw3b/sh00t
Las pruebas de seguridad no son tan simples como hacer clic derecho > Escanear. Es un desastre, un juego difícil. ¿Qué pasa si olvidas probar esa…
 titanous/heartbleeder
Prueba de vulnerabilidad Heartbleed de OpenSSL CVE-2014-0160
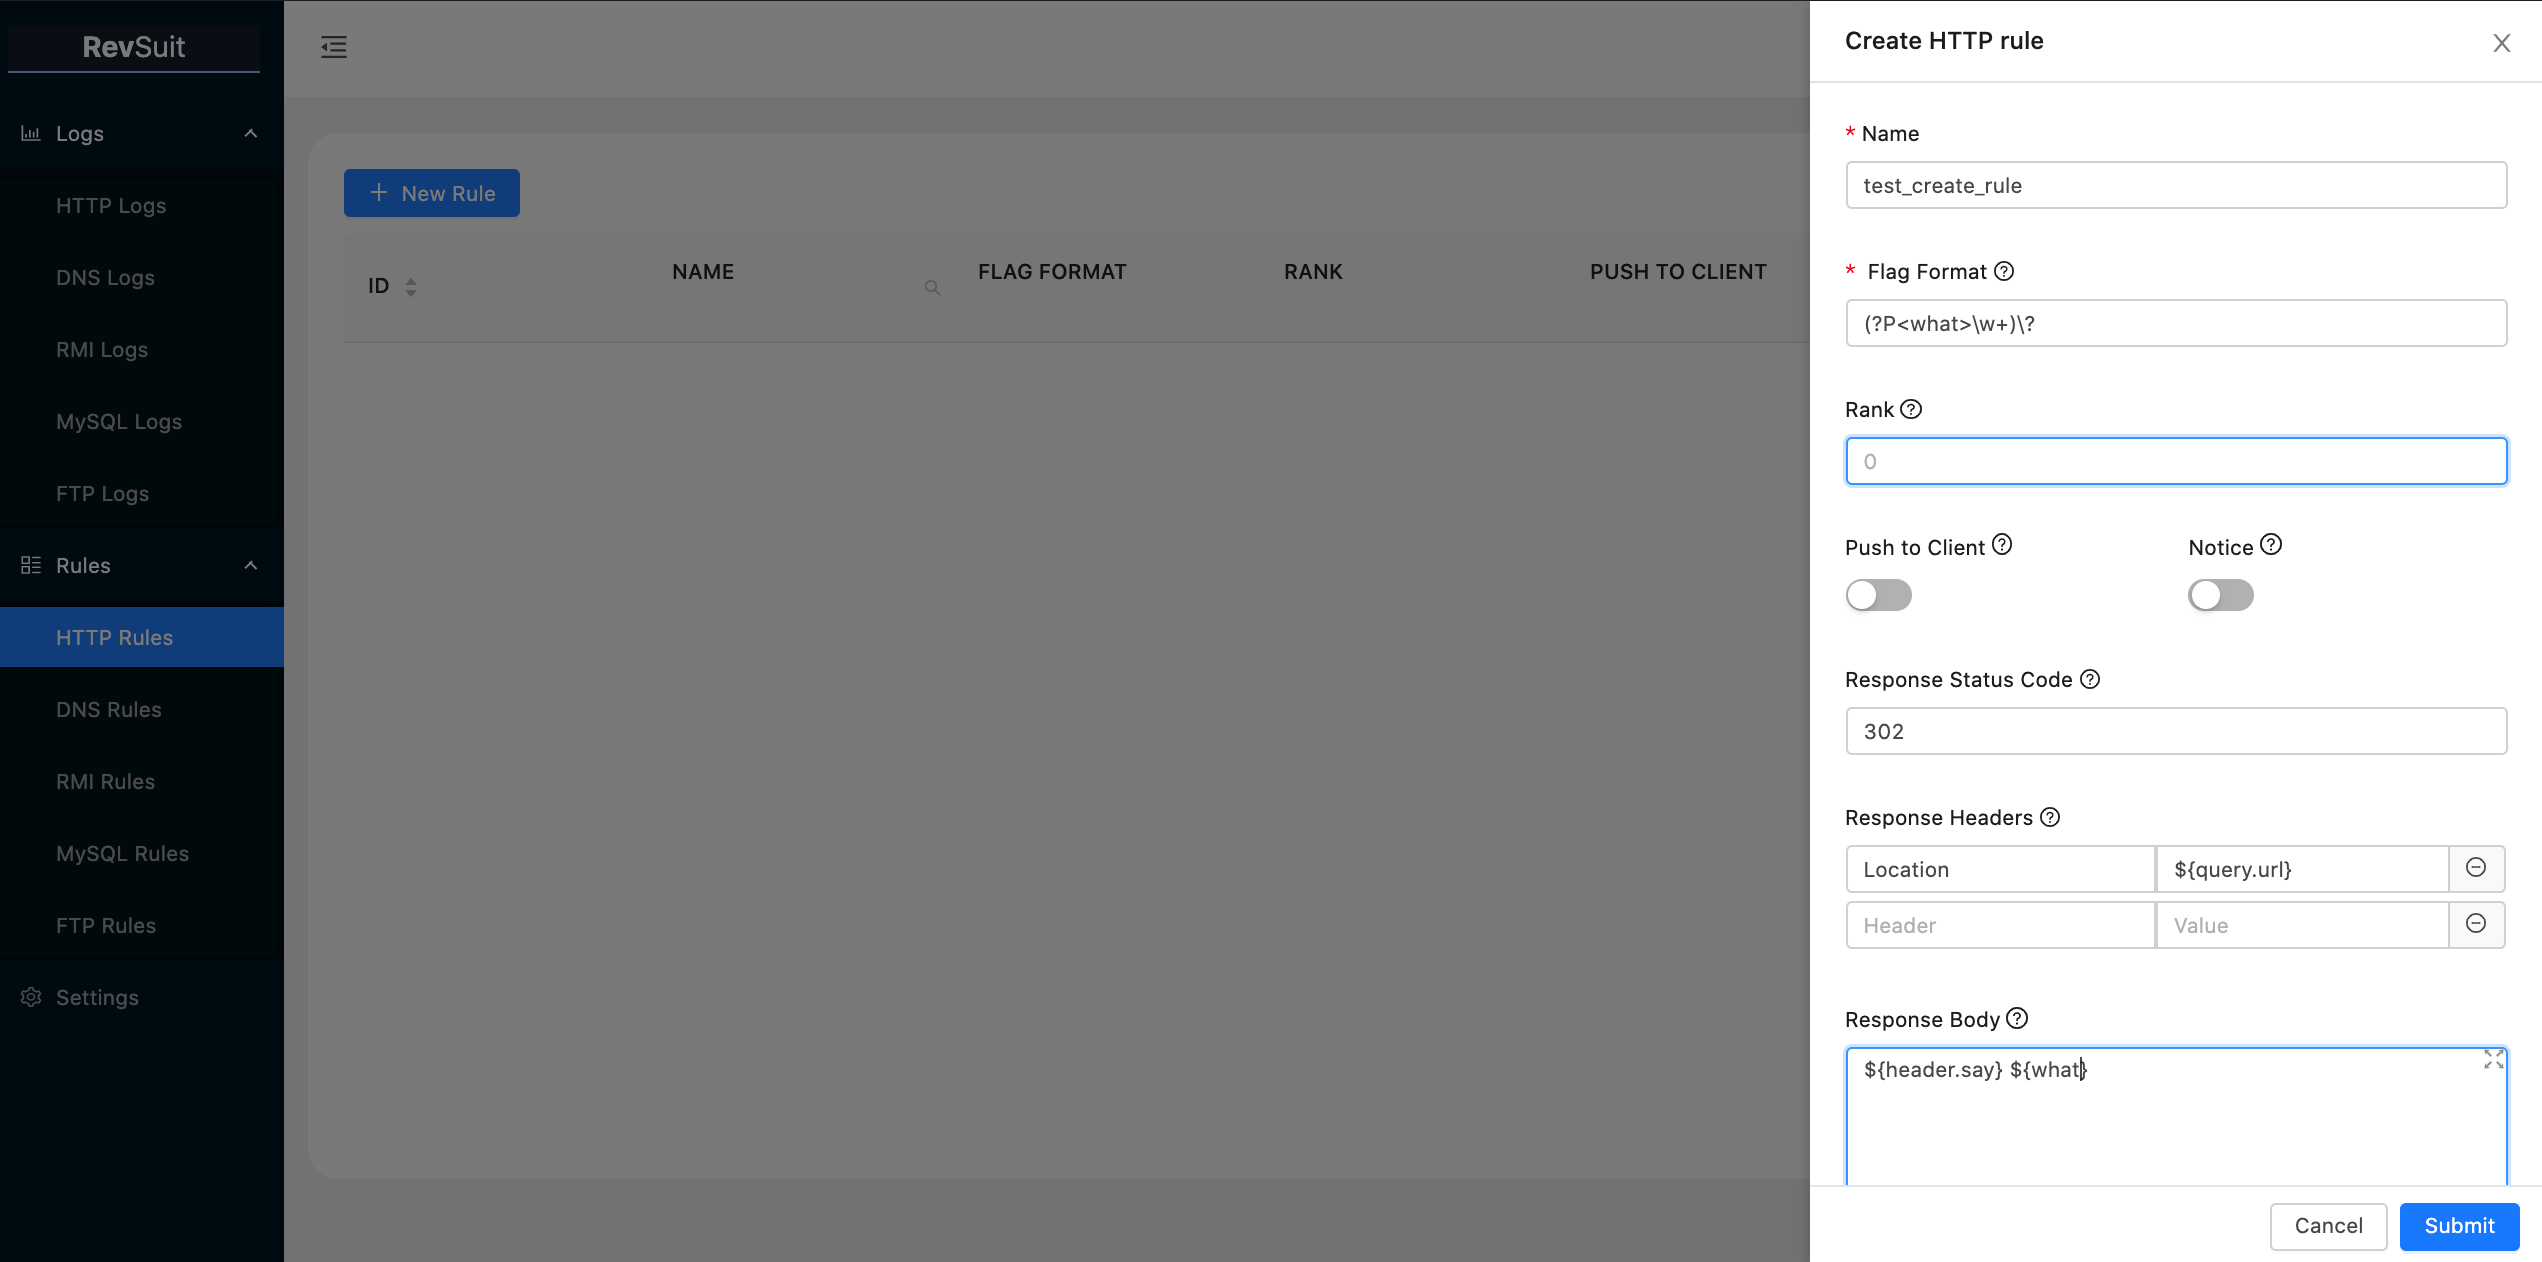 li4n0/revsuit
RevSuit es una plataforma de conexión inversa flexible y potente diseñada para recibir conexiones desde el host objetivo en penetración.
 secuproject/adenum
AD Enum es una herramienta de pentesting que permite encontrar configuraciones incorrectas a través del protocolo LDAP y explotar algunas de esas…
 trustedsec/elfloader
Carga y ejecuta objetos ELF completamente en memoria en sistemas Linux x86_64/x86, resolviendo símbolos de libc en tiempo de ejecución para la…








