
 #1
Metodologías, frameworks, reportes y herramientas de automatización de pentesting.
Recomendado por Kitploit

 the-viper-one/pentest-everything
Una colección de write-ups de CTF, temas de pentesting, guías y notas. Notas recopiladas de múltiples fuentes y de mi propia investigación de…
 nilotpalbiswas/auto-root-exploit
Herramienta de Explotación Auto Root
 quitten/doser.go
Herramienta DoS para peticiones HTTP (inspirada en hulk pero con más funcionalidades)
 chudry/xerror
herramienta de pentesting totalmente automatizada
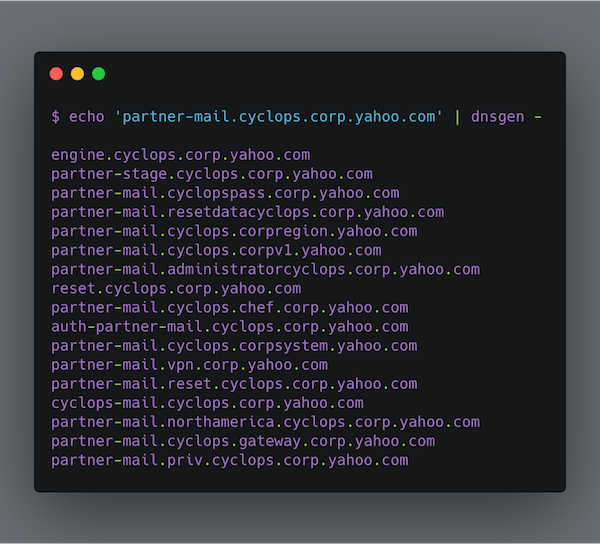 alephnullsk/dnsgen
Genera permutaciones de nombres de dominio para enumeración de subdominios y reconocimiento, compatible con listas de palabras personalizadas,…
 rhinosecuritylabs/ccat
Cloud Container Attack Tool (CCAT) es una herramienta para probar la seguridad de entornos de contenedores.
 1n3/wordpress-xmlrpc-brute-force-exploit
Wordpress XMLRPC System Multicall Exploit de fuerza bruta (0day) por 1N3 @ CrowdShield
 phoenhex/files
Repositorio curado de exploits, código de prueba de concepto y presentaciones de investigación de vulnerabilidades del equipo phoenhex, centrado en…
 sensepost/snoopy-ng
Snoopy v2.0 - framework modular de seguimiento terrestre digital
 mfthomps/labtainers
Labtainers: Un marco de laboratorio cibernético basado en Docker
 bhdresh/cve-2017-0199
Exploit toolkit CVE-2017-0199 - v4.0 es un práctico script de Python que proporciona a pentesters e investigadores de seguridad una forma rápida y…

 mthbernardes/rsg
ReverShellGenerator - Una herramienta para generar varias formas de hacer una shell inversa.
 fahrj/reverse-ssh
Servidor SSH enlazado estáticamente con funcionalidad de shell inversa para CTFs y similares
 marco-lancini/goscan
Escáner de red interactivo
 dec0ne/hwsyscalls
HWSyscalls es un nuevo método para ejecutar syscalls indirectas usando HWBP, HalosGate y un trampolín sintético en kernel32 con HWBP.
 orangetw/awesome-jenkins-rce-2019
No hay RCE pre-auth en Jenkins desde mayo de 2017, ¡pero esta es la excepción!
 rastrea2r/rastrea2r
Recolectando y cazando IOCs con entusiasmo y estilo








