
 #1
Metodologías, frameworks, reportes y herramientas de automatización de pentesting.
Recomendado por Kitploit

 riverloopsec/killerbee
IEEE 802.15.4/ZigBee Kit de investigación de seguridad
 foxglovesec/rottenpotato
Exploit de escalada de privilegios local para cuentas de servicio de Windows, aprovechando la suplantación de tokens para obtener acceso a nivel…
 r00t-3xp10it/morpheus
Morpheus - Automatizando Ettercap TCP/IP (Herramienta de secuestro MITM)
 wh04m1001/dfscoerce
Herramienta de prueba de concepto que fuerza la autenticación de Windows a través de los métodos MS-DFSNM NetrDfsRemoveStdRoot y NetrDfsAddStdRoot…
 zealraj/cybersecurity-books
Aquí encontrarás una colección increíble de la mayoría de los libros de ciberseguridad conocidos y útiles, desde nivel principiante hasta experto,…
 matheus-garbelini/esp32_esp8266_attacks
Prueba de concepto de las vulnerabilidades Wi-Fi de ESP32/8266 (CVE-2019-12586, CVE-2019-12587, CVE-2019-12588)
 leo4j/invoke-adenum
Herramienta automatizada de auditoría y enumeración de Active Directory que genera informes de auditoría HTML detallados con exportación a CSV/XLSX,…
 capture0x/xss-loader
Generador de Payloads Xss ~ Escáner Xss ~ Buscador de Dorks Xss
 bishopfox/badpods
Una colección de manifiestos que crearán pods con privilegios elevados.
 georgiaw/smartphone-pentest-framework
Repositorio para el Smartphone Pentest Framework (SPF)
 rhynorater/cve-2018-15473-exploit
Exploit escrito en Python para CVE-2018-15473 con hilos y formatos de exportación
 samratashok/kautilya
Kautilya - Herramienta para el uso fácil de Dispositivos de Interfaz Humana para seguridad ofensiva y pruebas de penetración.
 rvrsh3ll/tokentactics
Conjunto de herramientas de manipulación de tokens JWT de Azure
 nccgroup/socksoverrdp
Soporte de proxy Socks5/4/4a para Remote Desktop Protocol / Terminal Services / Citrix / XenApp / XenDesktop
 stivenhacker/ghoststrike
Inyector de process hollowing en C++ que cifra y ofusca el shellcode con XOR, Base64 y resolución dinámica de API para desplegar reverse shells…
 g0h4n/rusthound-ce
Ingestor de datos de Active Directory mediante el protocolo LDAP(S) o ADWS para BloodHound Community Edition, escrito en Rust. 🦀
 pwnesia/ssb
Secure Shell Bruteforcer — Una forma más rápida y sencilla de hacer bruteforce a servidores SSH
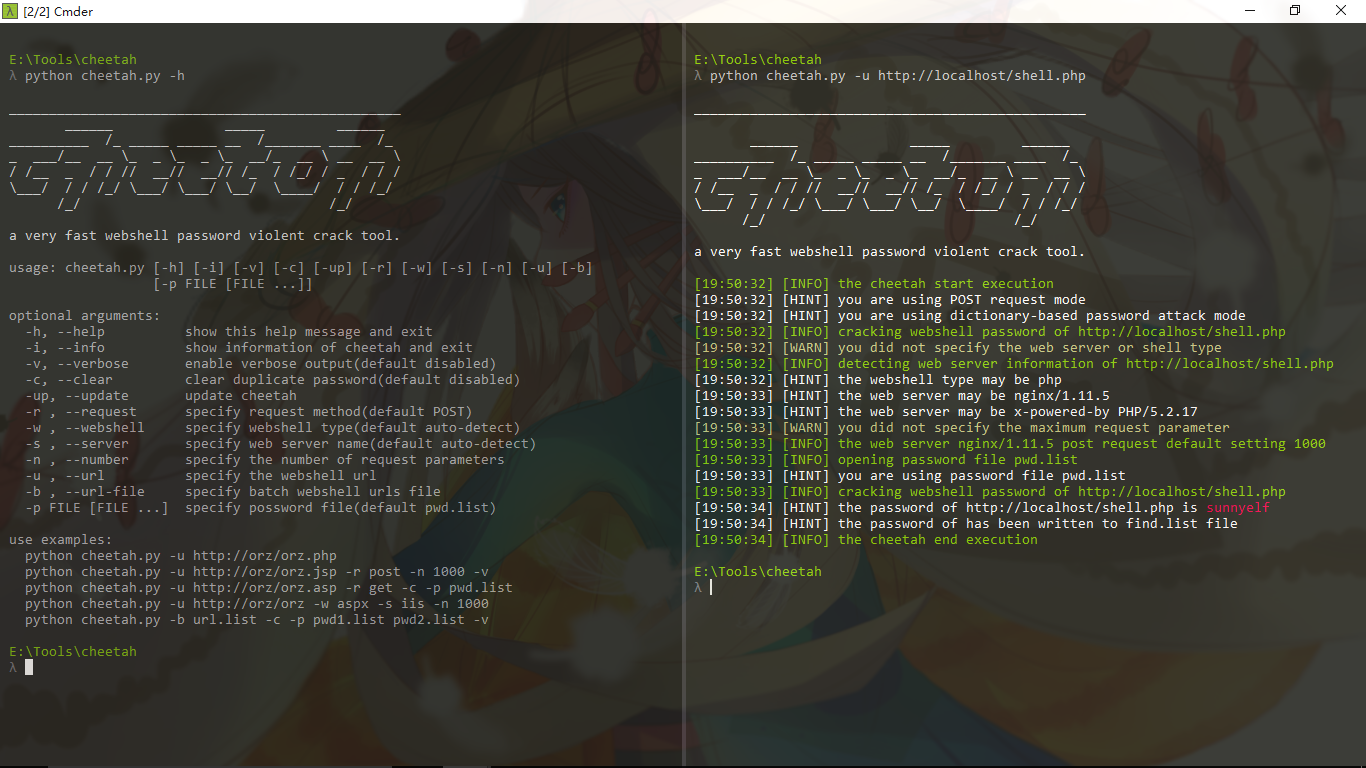 shmilylty/cheetah
una herramienta de contraseñas de webshell por fuerza bruta muy rápida








