
 #1
Metodologías, frameworks, reportes y herramientas de automatización de pentesting.
Recomendado por Kitploit

 redcode-labs/bashark
Bash kit de post-explotación
 eddieivan01/iox
Herramienta para reenvío de puertos y proxy de intranet
 prateek147/dvia-v2
Damn Vulnerable iOS App (DVIA) es una aplicación iOS que es damn vulnerable. Su objetivo principal es proporcionar una plataforma para…
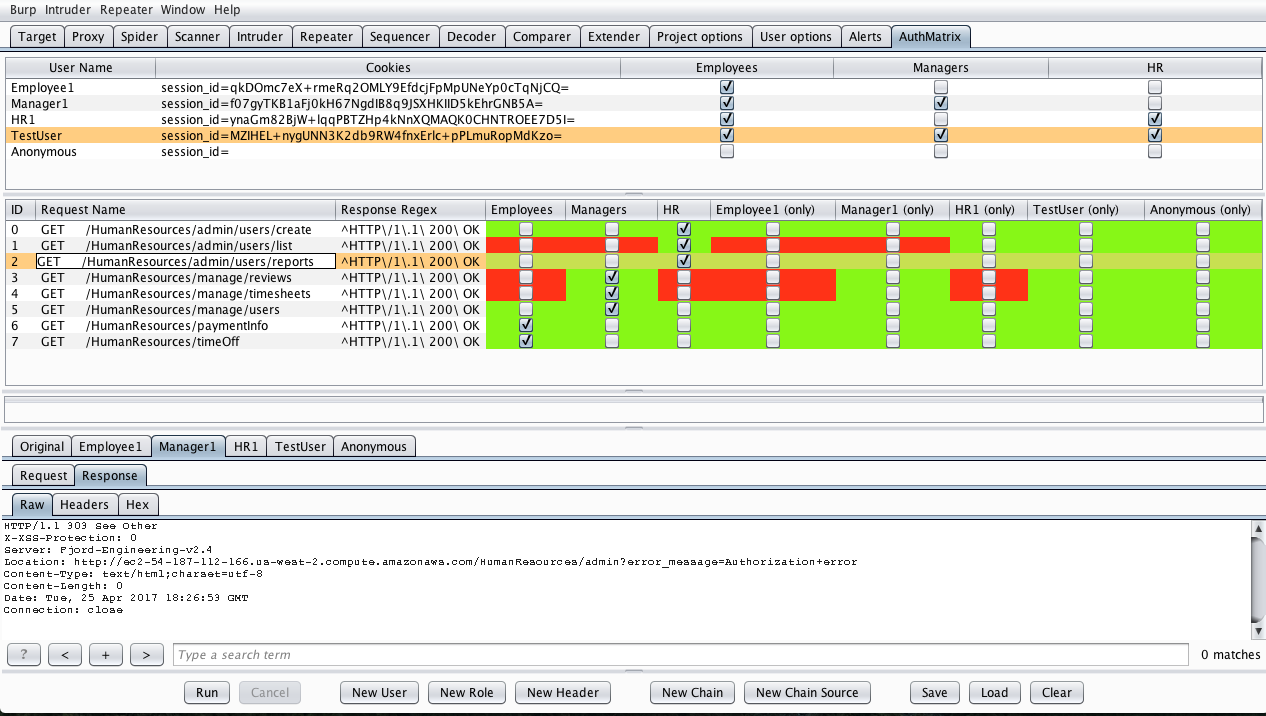 securityinnovation/authmatrix
AuthMatrix es una extensión de Burp Suite que proporciona una forma sencilla de probar la autorización en aplicaciones web y servicios web.
 alexisahmed/cve-2022-0847-dirtypipe-exploits
Una colección de exploits y documentación que se puede utilizar para explotar la vulnerabilidad Dirty Pipe de Linux.
 liveoverflow/pwnadventure3
Servidor PwnAdventure3
 aircrack-ng/mdk4
Herramienta de prueba IEEE 802.11 Wi-Fi para explotación de debilidades de protocolo, incluyendo inundación de balizas, desautenticación, fuzzing de…
 markus-go/bonesi
BoNeSi - el Simulador de Botnets DDoS
 elkokc/reflector
Plugin de Burp capaz de encontrar XSS reflejado en la página en tiempo real mientras se navega por el sitio.
 codingo/interlace
Convierte fácilmente aplicaciones de línea de comandos monohilo en una aplicación rápida y multihilo con soporte para CIDR y glob.
 tomiwa-ot/moukthar
Herramienta de administración remota para Android
 nccgroup/sadcloud
Una herramienta para crear (¡y destruir!) infraestructura cloud deliberadamente insegura
 flock4h/freeway
Herramienta de Pruebas de Penetración y Auditoría WiFi
 fox-it/aclpwn.py
Explotación de ACL de Active Directory con BloodHound
 nccgroup/triforceafl
AFL/QEMU fuzzing con emulación de sistema completo.
 mufeedvh/moonwalk
Cubre tus huellas durante la explotación de Linux dejando cero rastros en los registros del sistema y las marcas de tiempo del sistema de archivos.
 l0ss/grouper
Un script de PowerShell para ayudar a encontrar configuraciones vulnerables en la Directiva de Grupo de AD. (obsoleto, ¡use Grouper2 en su lugar!)
 infobyte/emploleaks
Una herramienta OSINT que ayuda a detectar miembros de una empresa con credenciales filtradas








