
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
moonwalk — Cubre tus huellas durante la explotación de Linux dejando cero rastros en los registros del sistema y las marcas de tiempo del sistema de archivos. | Kitploit
Herramientas/GitHubGitHub/mufeedvh/moonwalk
Escalada de PrivilegiosAnálisis ForensePost-ExplotaciónPruebas de PenetraciónRed Teaming
GitHubmufeedvh/moonwalk

moonwalk

Cubre tus huellas durante la explotación de Linux dejando cero rastros en los registros del sistema y las marcas de tiempo del sistema de archivos.

Ver Repositorio
1.5k13442hace 4 añosRevisado por Kitploit
Compartir

moonwalk

Cubre tus huellas durante la Explotación de Linux / Pruebas de Penetración sin dejar rastros en los registros del sistema ni en las marcas de tiempo del sistema de archivos.
📖 Tabla de Contenidos

  • Introducción
  • Características
  • Instalación
  • Uso
  • Contribución
  • Licencia

ℹ️ Introducción

moonwalk es un ejecutable de un solo binario de 400 KB que puede borrar tus huellas mientras realizas pruebas de penetración en una máquina Unix. Guarda el estado de los registros del sistema antes de la explotación y revierte ese estado incluyendo las marcas de tiempo del sistema de archivos después de la explotación, sin dejar rastros de un fantasma en el caparazón.

⚠️ NOTA: Esta herramienta es de código abierto para ayudar exclusivamente en operaciones de Red Team y de ninguna manera el autor es responsable por las repercusiones causadas por cualquier uso prohibido de esta herramienta. Utilícela solo en una máquina en la que tenga permiso para realizar pruebas.

Características

  • Ejecutable Pequeño: Comience rápidamente con una descarga curl a su máquina objetivo.
  • Rápido: Realiza todos los comandos de la sesión, incluidos el registro, la limpieza de rastros y las operaciones del sistema de archivos en menos de 5 milisegundos.
  • Reconocimiento: Para guardar el estado de los registros del sistema, moonwalk encuentra una ruta escribible por todos y guarda la sesión en un directorio punto que se elimina al finalizar la sesión.
  • Historial del Shell: En lugar de borrar todo el archivo de historial, moonwalk lo revierte a como estaba, incluida la invocación de moonwalk.
  • Marcas de Tiempo del Sistema de Archivos: Ocúltese del Blue Team revirtiendo las marcas de tiempo de acceso/modificación de los archivos a como estaban usando el comando GET.

Instalación

$ curl -L https://github.com/mufeedvh/moonwalk/releases/download/v1.0.0/moonwalk_linux -o moonwalk

(AMD x86-64)

O

Descargue el ejecutable desde Releases O instálelo con cargo:

$ cargo install --git https://github.com/mufeedvh/moonwalk.git

Instalar Rust/Cargo

Compilar desde el Código Fuente

Prerrequisitos:

  • Git
  • Rust
  • Cargo (se instala automáticamente al instalar Rust)
  • Un enlazador C (solo para Linux, generalmente viene preinstalado)
$ git clone https://github.com/mufeedvh/moonwalk.git
$ cd moonwalk/
$ cargo build --release

El primer comando clona este repositorio en su máquina local y los dos últimos comandos ingresan al directorio y compilan el código fuente en modo release.
Uso

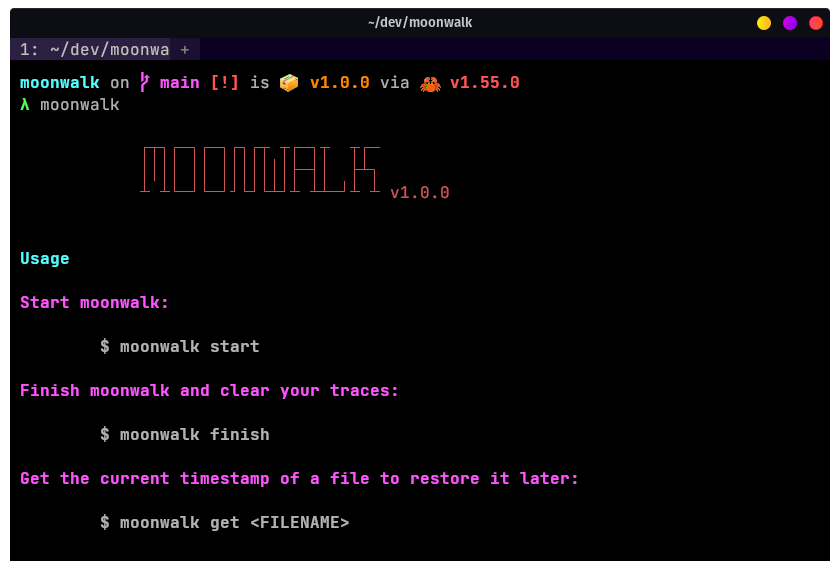
Una vez que obtenga un shell en la máquina Unix objetivo, inicie una sesión de moonwalk ejecutando este comando:

$ moonwalk start

Mientras realiza reconocimiento/explotación y modifica archivos, obtenga el comando de marca de tiempo touch de un archivo de antemano para revertirlo después de haberlo accedido/modificado:

$ moonwalk get ~/.bash_history

Después de la explotación, borre sus huellas y cierre la sesión con este comando:

$ moonwalk finish

¡Eso es todo!

Contribución

Formas de contribuir:

  • Sugerir una característica
  • Reportar un error
  • Arreglar algo y abrir un pull request
  • Ayudarme a documentar el código
  • Correr la voz
  • Encontrar algo que se me haya pasado que deje algún rastro

Licencia

Licenciado bajo la Licencia MIT, consulte LICENSE para obtener más información.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





