
 #1
Metodologías, frameworks, reportes y herramientas de automatización de pentesting.
Recomendado por Kitploit

 sleeyax/burp-awesome-tls
Extensión de Burp para evadir el fingerprinting TLS. Omite WAF, suplanta cualquier navegador.
 samyk/slipstream
NAT Slipstreaming permite a un atacante acceder de forma remota a cualquier servicio TCP/UDP vinculado a una máquina víctima, evadiendo el…
 crimsonforge-io/king-phisher
Simula campañas de phishing realistas con recolección de credenciales, seguimiento de correos electrónicos y clonación de páginas de aterrizaje para…
 kevin-robertson/invoke-thehash
PowerShell Utilidades de Pass the Hash
 jaeles-project/jaeles
La navaja suiza para pruebas automatizadas de aplicaciones web
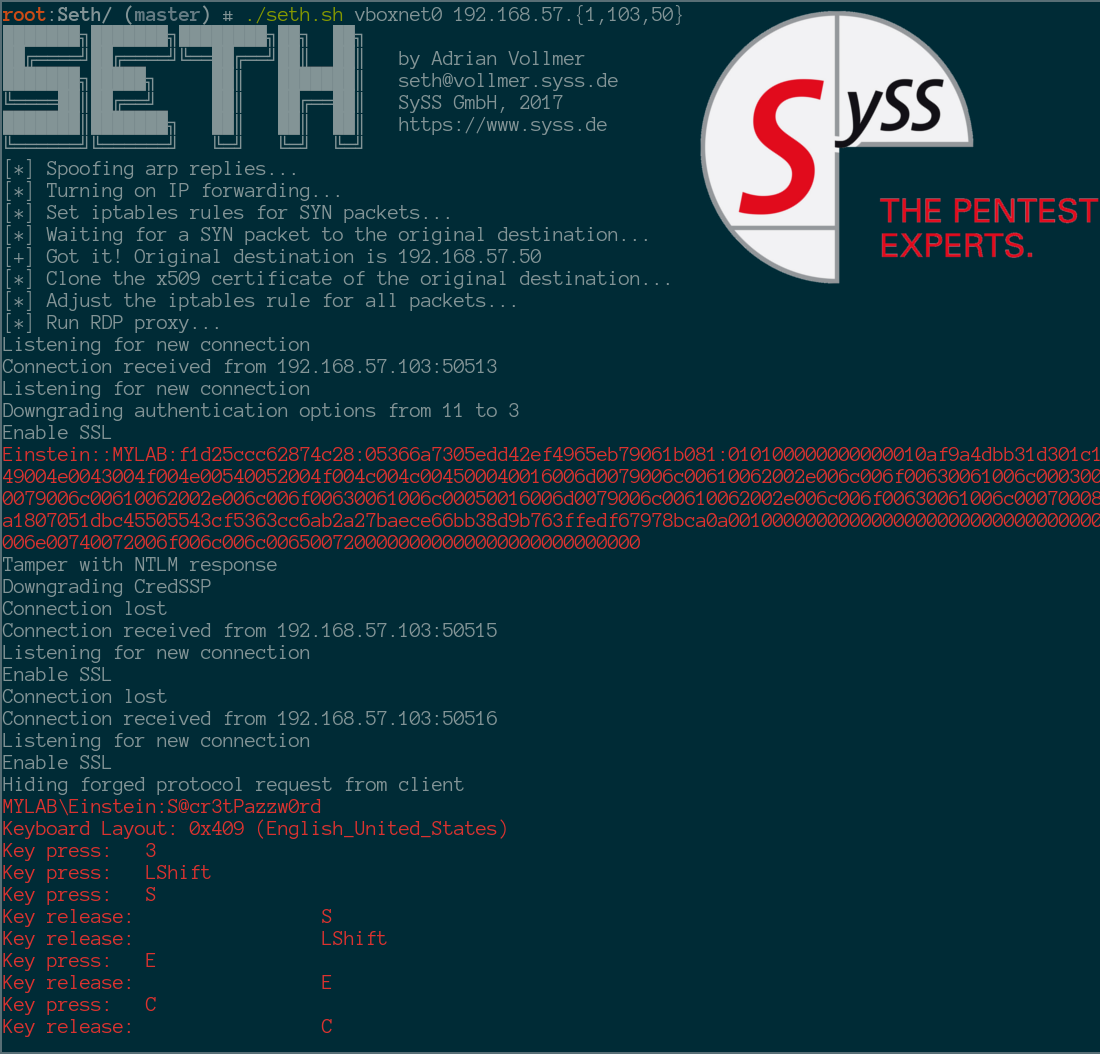 syss-research/seth
Realizar un ataque MitM y extraer credenciales en texto claro de conexiones RDP
 fortra/nanodump
La navaja suiza del volcado de LSASS
 cn33liz/p0wnedshell
Kit de herramientas de post-explotación de Runspace de PowerShell
 lionsec/xerosploit
Marco eficiente y avanzado de hombre en el medio
 ascotbe/kernelhub
:palm_tree:Colección de vulnerabilidades de escalada de privilegios del Kernel de Linux, macOS y Windows, con entorno de compilación, mapa GIF de…
 govolution/avet
Herramienta de evasión de antivirus
 ihebski/a-red-teamer-diaries
Notas y experimentos de RedTeam/Pentest probados en varias infraestructuras relacionadas con compromisos profesionales.
 matrixleons/evilwaf
evilwaf es una herramienta de pruebas de penetración diseñada para detectar y evadir firewalls de aplicaciones web (WAF) comunes.
 six2dez/onelistforall
Generador de listas de palabras curadas y categorizadas para fuzzing web, enumeración de directorios y descubrimiento de subdominios. Sincroniza…
 arch3rpro/pentest-windows
⚔️Windows11 Penetration Suite Toolkit 🔰 El primer entorno de pruebas de penetración de Windows en chips M de Mac
 mandatoryprogrammer/xsshunter
El servicio XSS Hunter - una versión portátil de XSSHunter.com
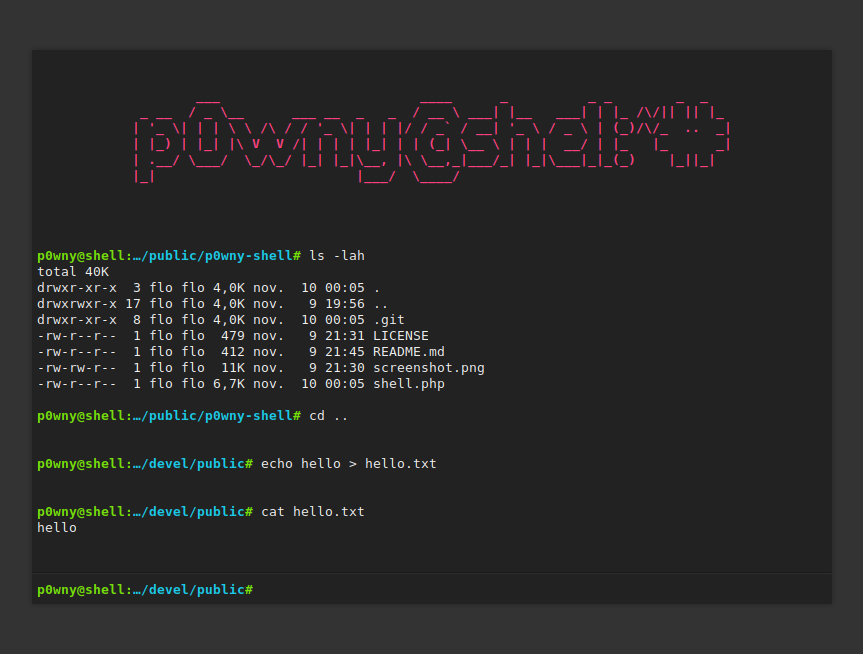 flozz/p0wny-shell
Shell PHP de un solo archivo
 enjoiz/xxeinjector
Herramienta para la explotación automática de la vulnerabilidad XXE utilizando métodos directos y diferentes fuera de banda.








