
 #1
Plataformas integradas para desarrollar, ejecutar y gestionar pruebas de penetración.
Recomendado por Kitploit
 whispergate/msteams
Perfil de Mythic C2 que tunela el tráfico del agente a través de canales de Microsoft Teams usando la API de Microsoft Graph, con cifrado AES256,…
 tc4dy/cve-2026-54121-poc-exploit
👻 CVE-2026-54121 - Mejor CertiGhost AD CS Multi-Exploit Framework | Kit avanzado con servidores DC/LDAP falsos, abuso de certificados, extracción de…
 galoryber/fawkes
Fawkes es un agente C2 Mythic en Golang exclusivamente escrito por IA.
 jas502n/burpsuite-plugin
Plugin para BurpSuite (Pentester)
 mythicc2profiles/httpx
Configurable, impulsado por la comunidad, perfil HTTP C2
 cisc0-gif/kitt
Framework de pentesting basado en Python
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 owasp/redteamtoolkit
El kit de herramientas de seguridad basado en WASM para el paradigma Web First
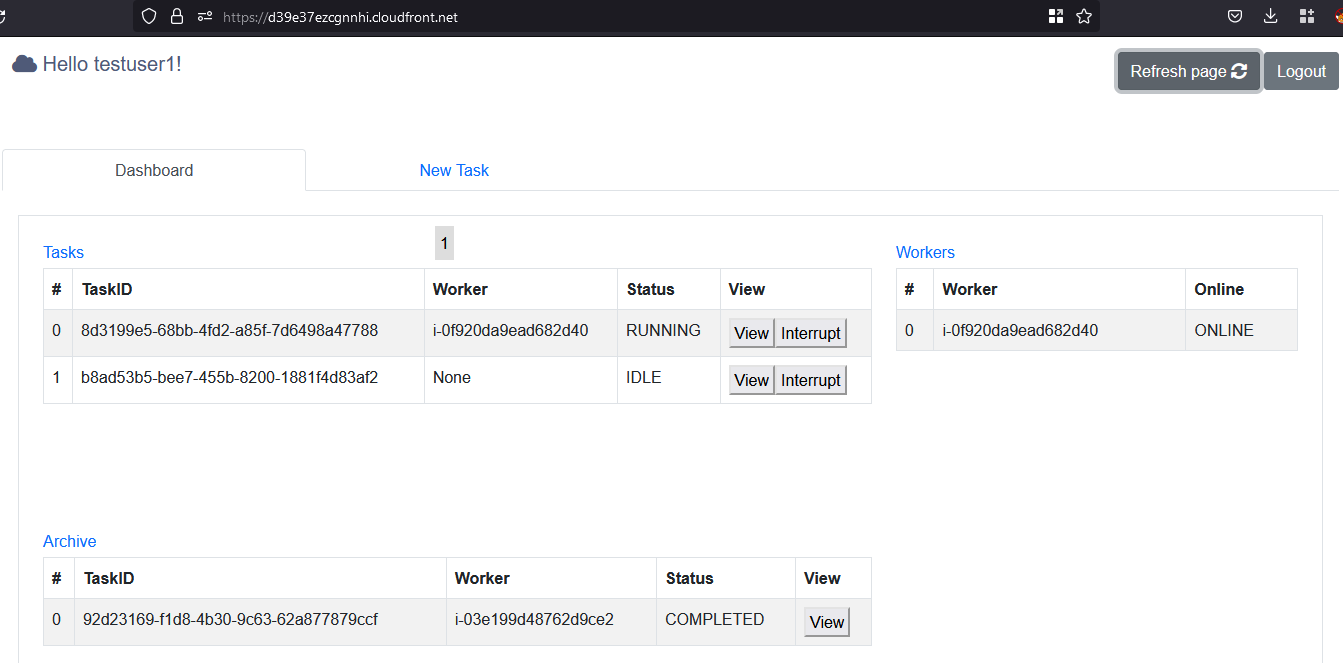 nccgroup/cowcloud
Solución serverless de AWS para distribuir cargas de trabajo de reconocimiento y escaneo de vulnerabilidades. Envía tareas a través de la interfaz…
 cogensec/gideon
Agente autónomo de operaciones de seguridad para inteligencia de amenazas, investigación de vulnerabilidades, análisis de IOC y red teaming. Admite…
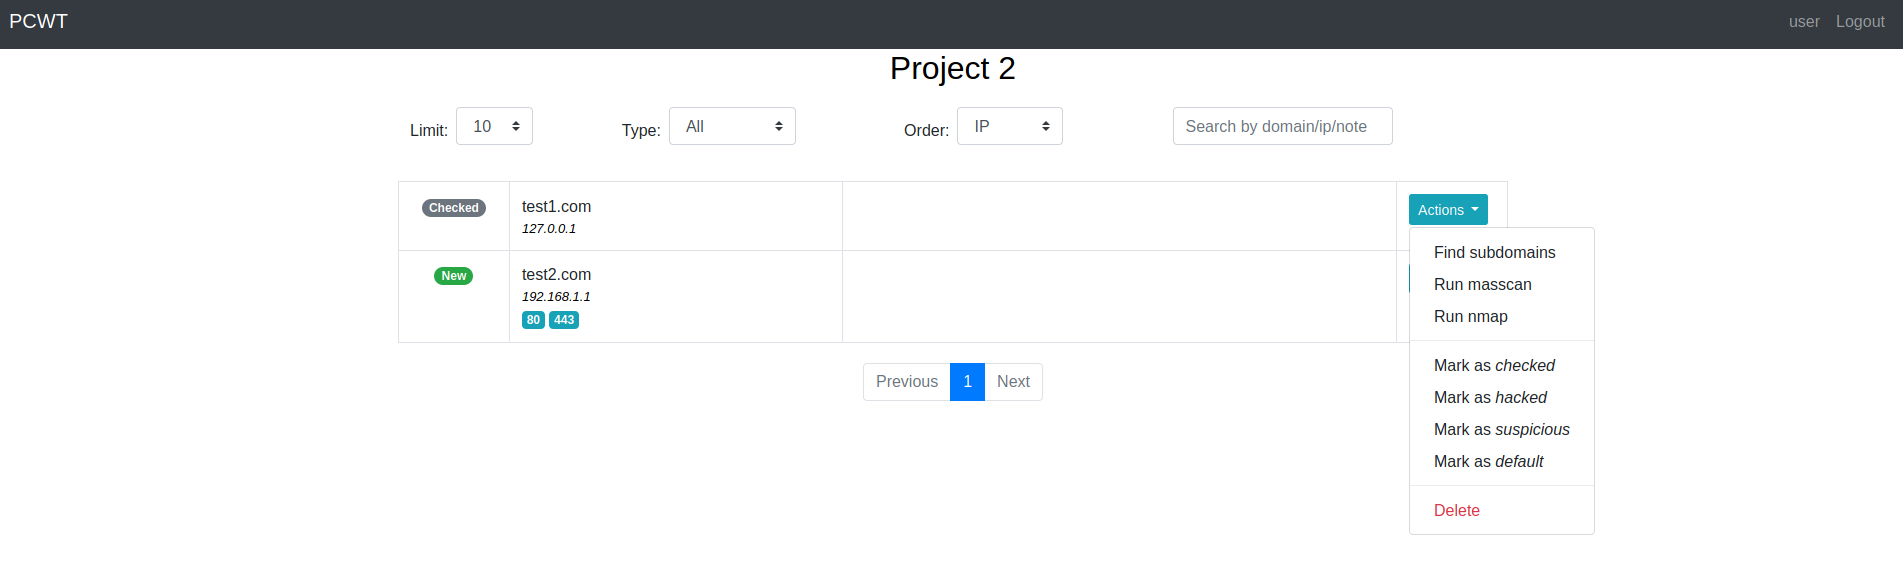 ascr0b/pcwt
Interfaz de gestión de proyectos basada en web para flujos de trabajo de pruebas de penetración y bug bounty, automatizando el escaneo de puertos con…
 kyle41111/ai-file
Un perfil de listener para el framework Mythic C2 que utiliza las API de archivos de proveedores de IA
 vonahisec/pentesting_scripts
Este repositorio contiene una lista de herramientas que pueden ser útiles para consultores que realizan pruebas de penetración.
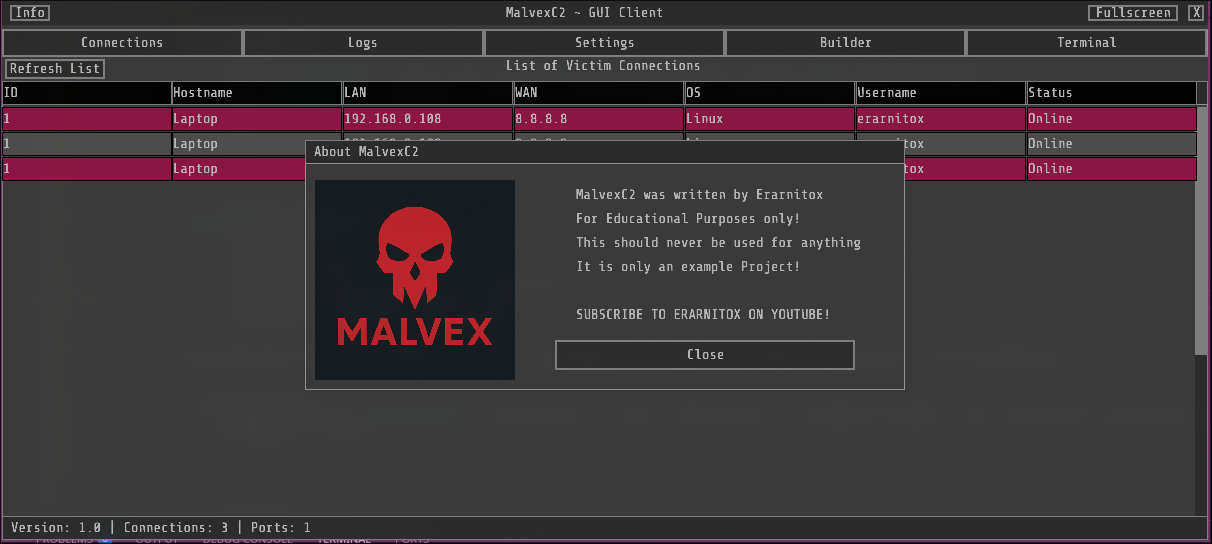 erarnitox/malvexc2
Un framework C2 simple escrito en C++ moderno.
 qmadev/crabloader
Cargador reflexivo definido por el usuario basado en Rust para payloads de Cobalt Strike. Evita las páginas de memoria RWX para seguridad OPSEC.…
 karmanya03/overthrone
Framework de explotación de Active Directory totalmente en Rust: enumeración LDAP/SMB/Kerberos, búsqueda de rutas en grafos de ataque, Kerberoasting,…
 riswandans/litesploit
biblioteca e intérprete para herramientas de pruebas de penetración
 noptrix/nullscan
Un marco modular diseñado para encadenar y automatizar pruebas de seguridad.








