
 #1
Herramientas de creación de payloads personalizados, ofuscación, evasión de AV y mecanismos de entrega.
Recomendado por Kitploit
 xiaohj233/ghostlock-x200-app
vivo X200 aplicación de root con un solo toque en el dispositivo (ejecución en dominio shell autorizada por Shizuku, CVE-2026-43499)
 shaheeryasirofficial/smugglemypayload
Genera páginas de contrabando HTML que incrustan y reconstruyen archivos en el lado del cliente mediante JavaScript, con codificación de payload,…
 javascript-obfuscator/javascript-obfuscator
Ofusca el código JavaScript y Node.js con renombrado de variables, cifrado de cadenas, aplanamiento del flujo de control y anti-depuración para…
 lyravoid/folkpatch
El acceso root al kernel se puede lograr simplemente parcheando la partición Boot para reflashearla. Esta solución está basada en una rama extendida…
 bc-security/empire
Empire es un marco de post-explotación y emulación de adversarios que se utiliza para ayudar a los Red Teams y probadores de penetración.
 yaklang/yakit
Plataforma de pruebas de penetración todo en uno con proxy MITM, fuzzer web, gestor de conexiones inversas y sistema de plugins para pruebas de…
 bmax121/apatch
El parcheo del kernel de Android y del sistema Android
 rapid7/metasploit-payloads
Repositorio unificado para diferentes payloads de Metasploit Framework
 newazbenalam/root-my-galaxy-payloads
Payloads root específicos del dispositivo para CVE-2026-43499 y artefactos de KernelSU para modelos Samsung Galaxy, con perfiles de firmware, código…
 snailsploit/claude-red
Biblioteca curada de 78 módulos SKILL.md de seguridad ofensiva que preparan a Claude con metodología experta de red team en web, AD, wireless, cloud…
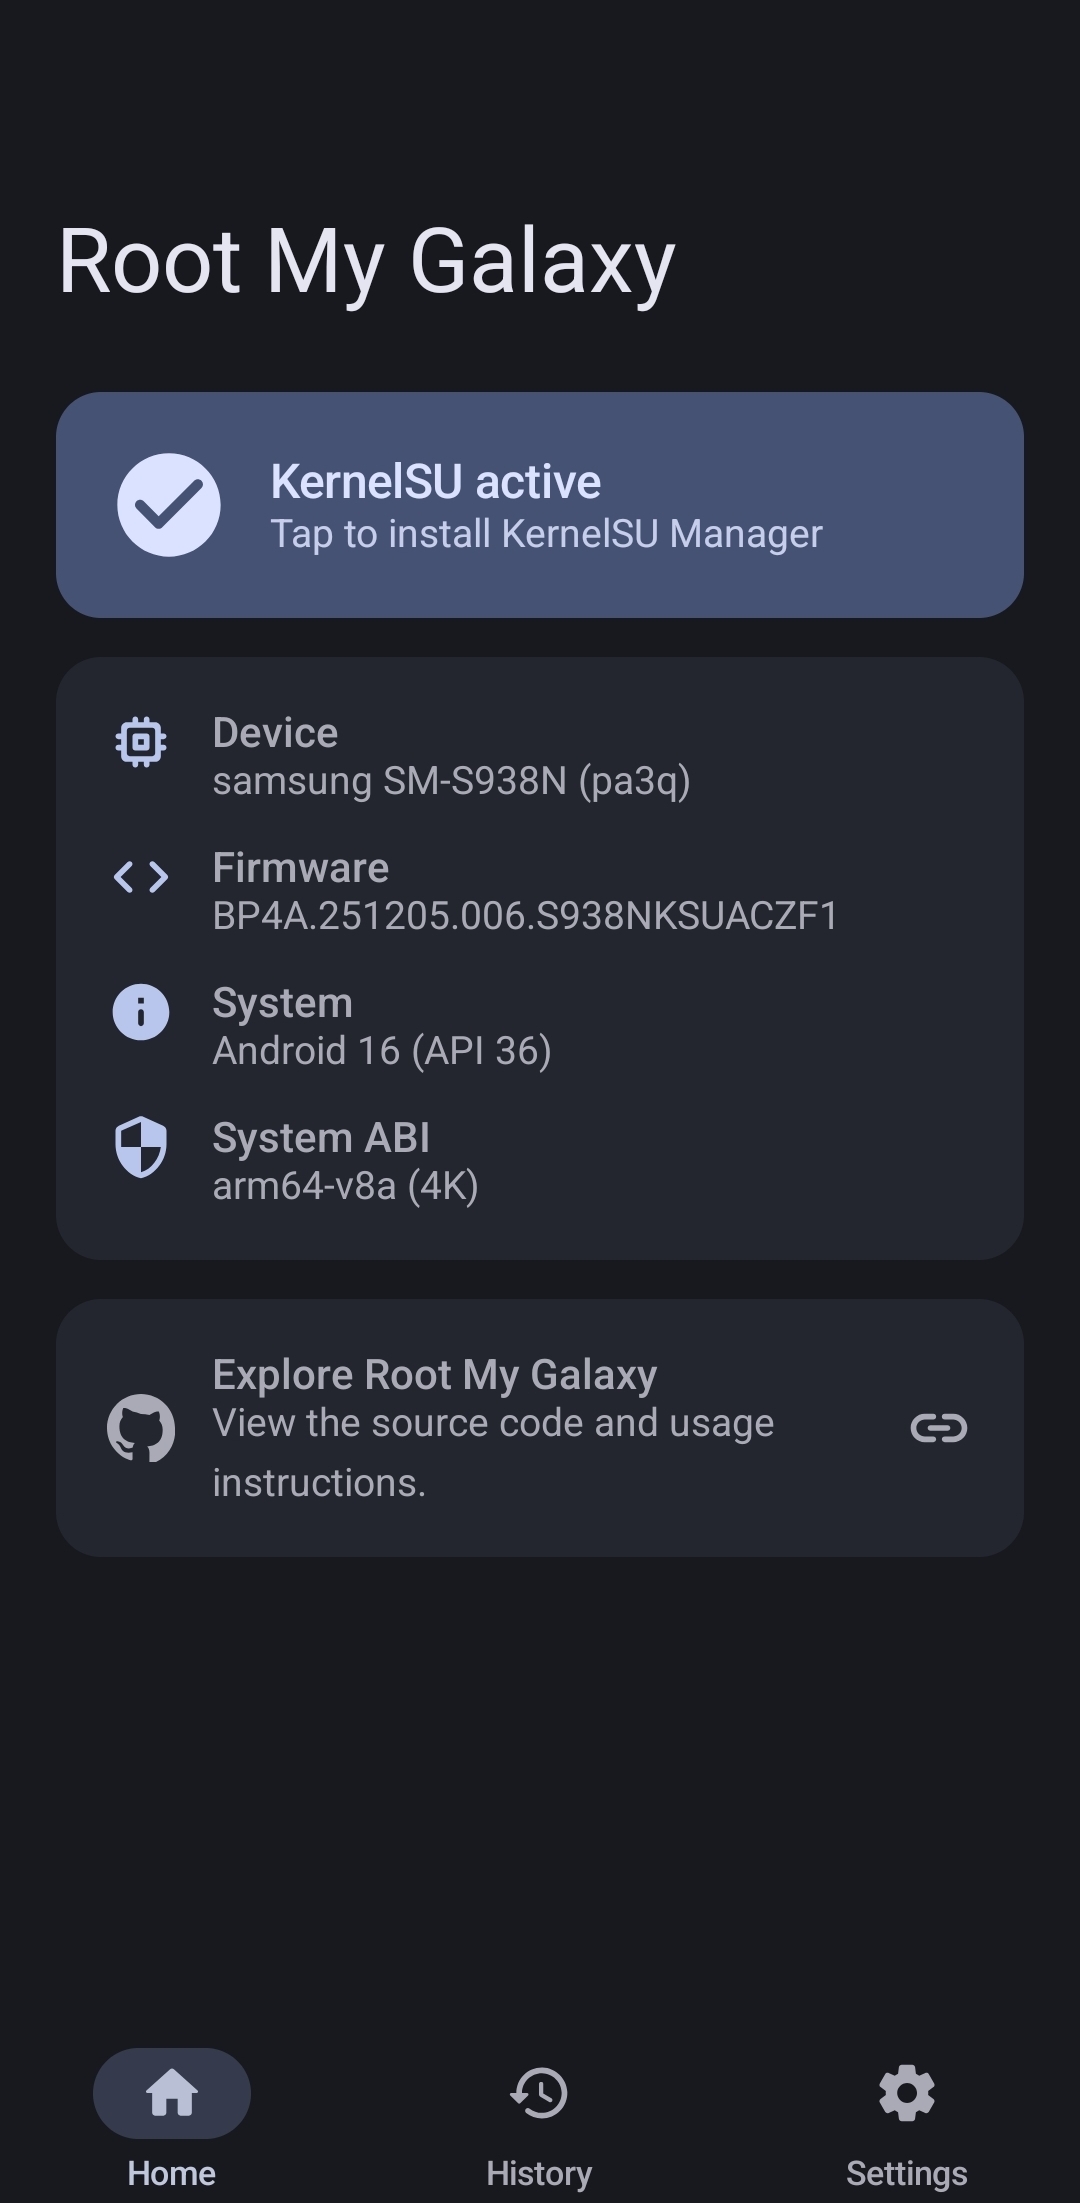 busung-dev/root-my-galaxy
Instalador de KSU para firmware Samsung Galaxy compatible con CVE-2026-43499
 brucedevices/firmware
Firmware depredador para ESP32
 khush-613/cve-2026-44011-poc
Prueba de concepto en Python para CVE-2026-44011, un RCE autenticado en Craft CMS mediante inyección de comportamiento de Yii, con captura de salida…
 deadexpl0it/cve-2026-78006-poc
POC para CVE-2026-78006 The Events Calendar <= 6.17.4 - Inyección de objetos PHP no autenticada a ejecución remota de código
 rapid7/metasploit-framework
Marco de explotación de código abierto con sistema modular de payloads, codificadores y auxiliares para pruebas de penetración, validación de…
 zenyxx-xd/rootmyvivo
One-click root para dispositivos vivo/iQOO con bootloader bloqueado | CVE-2026-43499 + KernelSU
 google/kernel-research
Kit de explotación del kernel de Linux que proporciona una biblioteca para construir exploits, generadores de cadenas ROP y stack pivots, ejecutores…
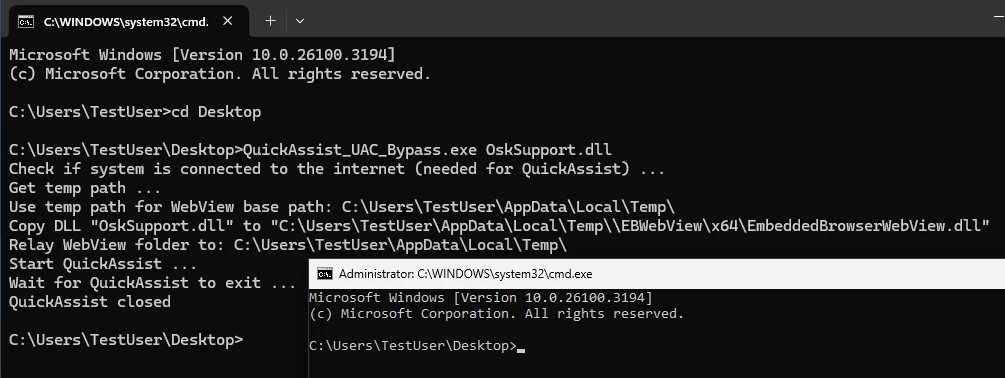 r41n3rzuf477/quickassist_uac_bypass
PoC de bypass de UAC que abusa del binario UIAccess QuickAssist para cargar una DLL controlada por el atacante mediante WebView2…







