
 #1
Herramientas para recuperar contraseñas a partir de hashes, fuentes cifradas o mediante ataques de fuerza bruta/diccionario.
Recomendado por Kitploit

 gentilkiwi/mimikatz
Una pequeña herramienta para jugar con la seguridad de Windows
 fortra/impacket
Biblioteca de Python para la manipulación de protocolos de red de bajo nivel, con implementaciones de SMB, MSRPC, Kerberos y WMI, e incluye…
 nu11secur1ty/kousei
Framework de Python/Go que genera solicitudes PoC de inyección SQL, automatiza ataques de sqlmap y gestiona scripts de exploit modulares con…
 qsecure-labs/deadmatter
Herramienta de extracción de credenciales independiente del desplazamiento
 renich/genclave
Enclave de identidad criptográfica centralizada con respaldo de hardware TPM 2.0 y puente multiprotocolo para Linux (FIDO2/CTAP2 WebAuthn Passkeys,…
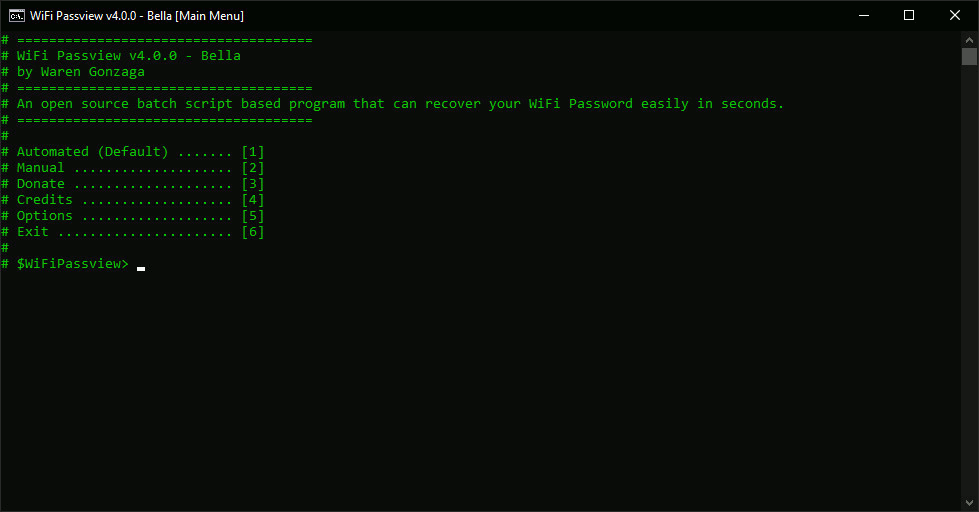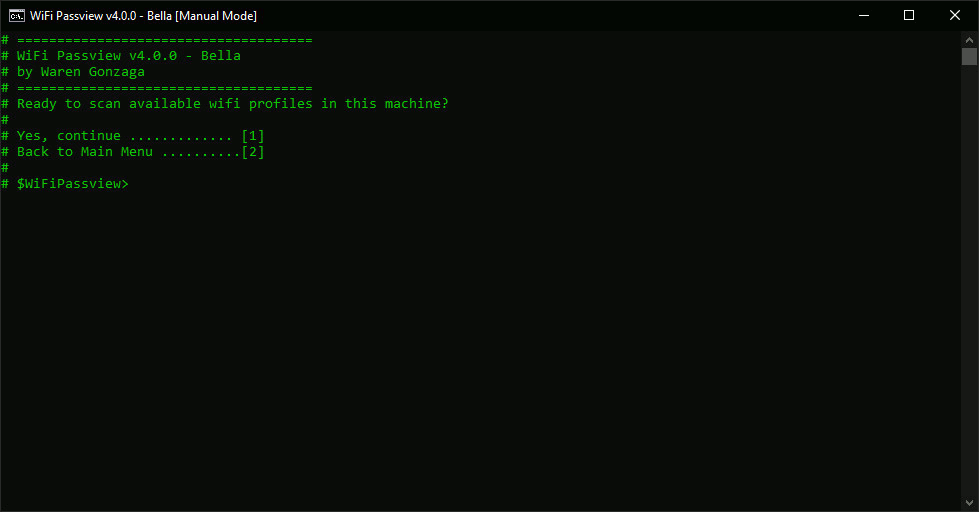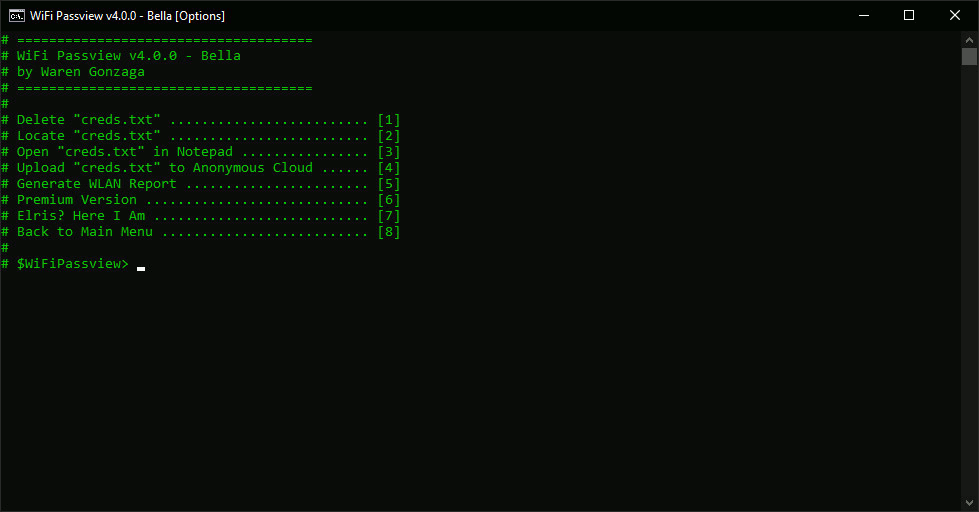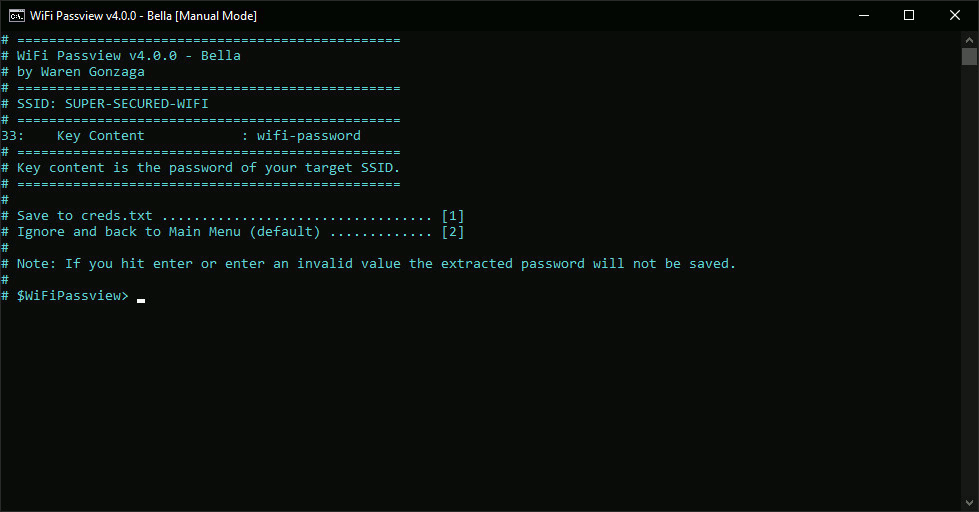 warengonzaga/wifi-passview
¡Un script por lotes de código abierto basado en WiFi Passview para Windows!
 abraxas/gatex
FortinetHunter (@YogSoth0) aplicación de cracking de binarios. Parte del CTF para FortinetHunter. Puerta ELF: un Nuitka onefile stripped, un…
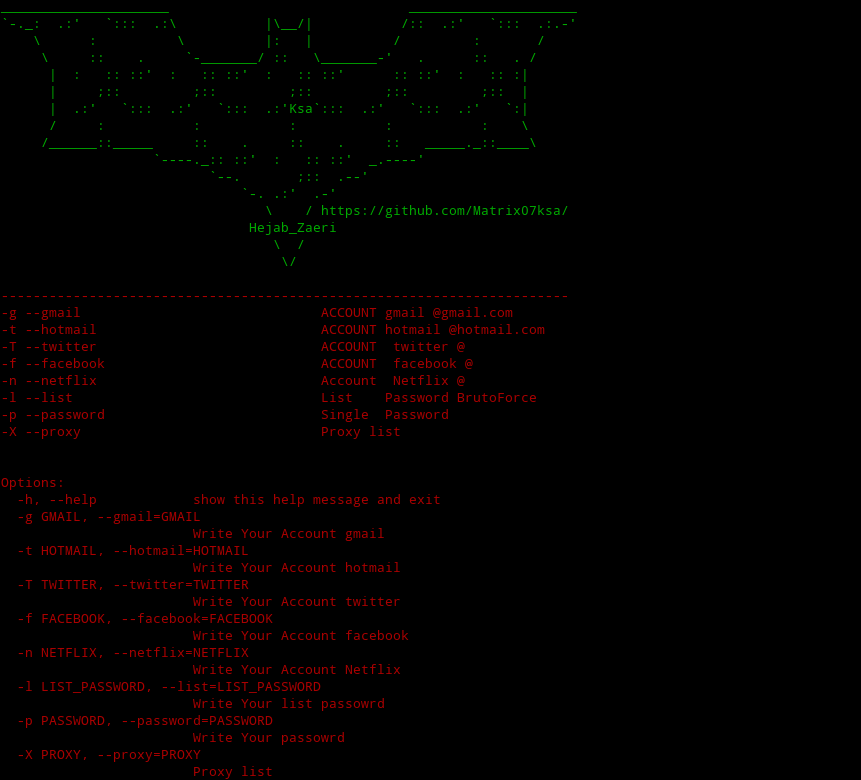 matrix07ksa/brute_force
Ataque de fuerza bruta Gmail Hotmail Twitter Facebook Netflix
 p3ng0s/archlive
ISO en vivo de red team con acceso físico basada en Arch Linux
 psypanda/hashid
Software para identificar los diferentes tipos de hashes -
 meliht/mr.sip
Marco de evaluación de seguridad SIP para pentesters VoIP. Presentado en DEFCON, BlackHat y Offzone.
 elevenpaths/iphonerestrictionspasscodebf
Extrae y descifra el código de restricción de 4 dígitos de las copias de seguridad de iPhone en máquinas Windows, permitiendo la recuperación de los…
 pennyw0rth/netexec
Framework de post-explotación para pruebas automatizadas de autenticación en redes, recolección de credenciales y movimiento lateral en entornos…
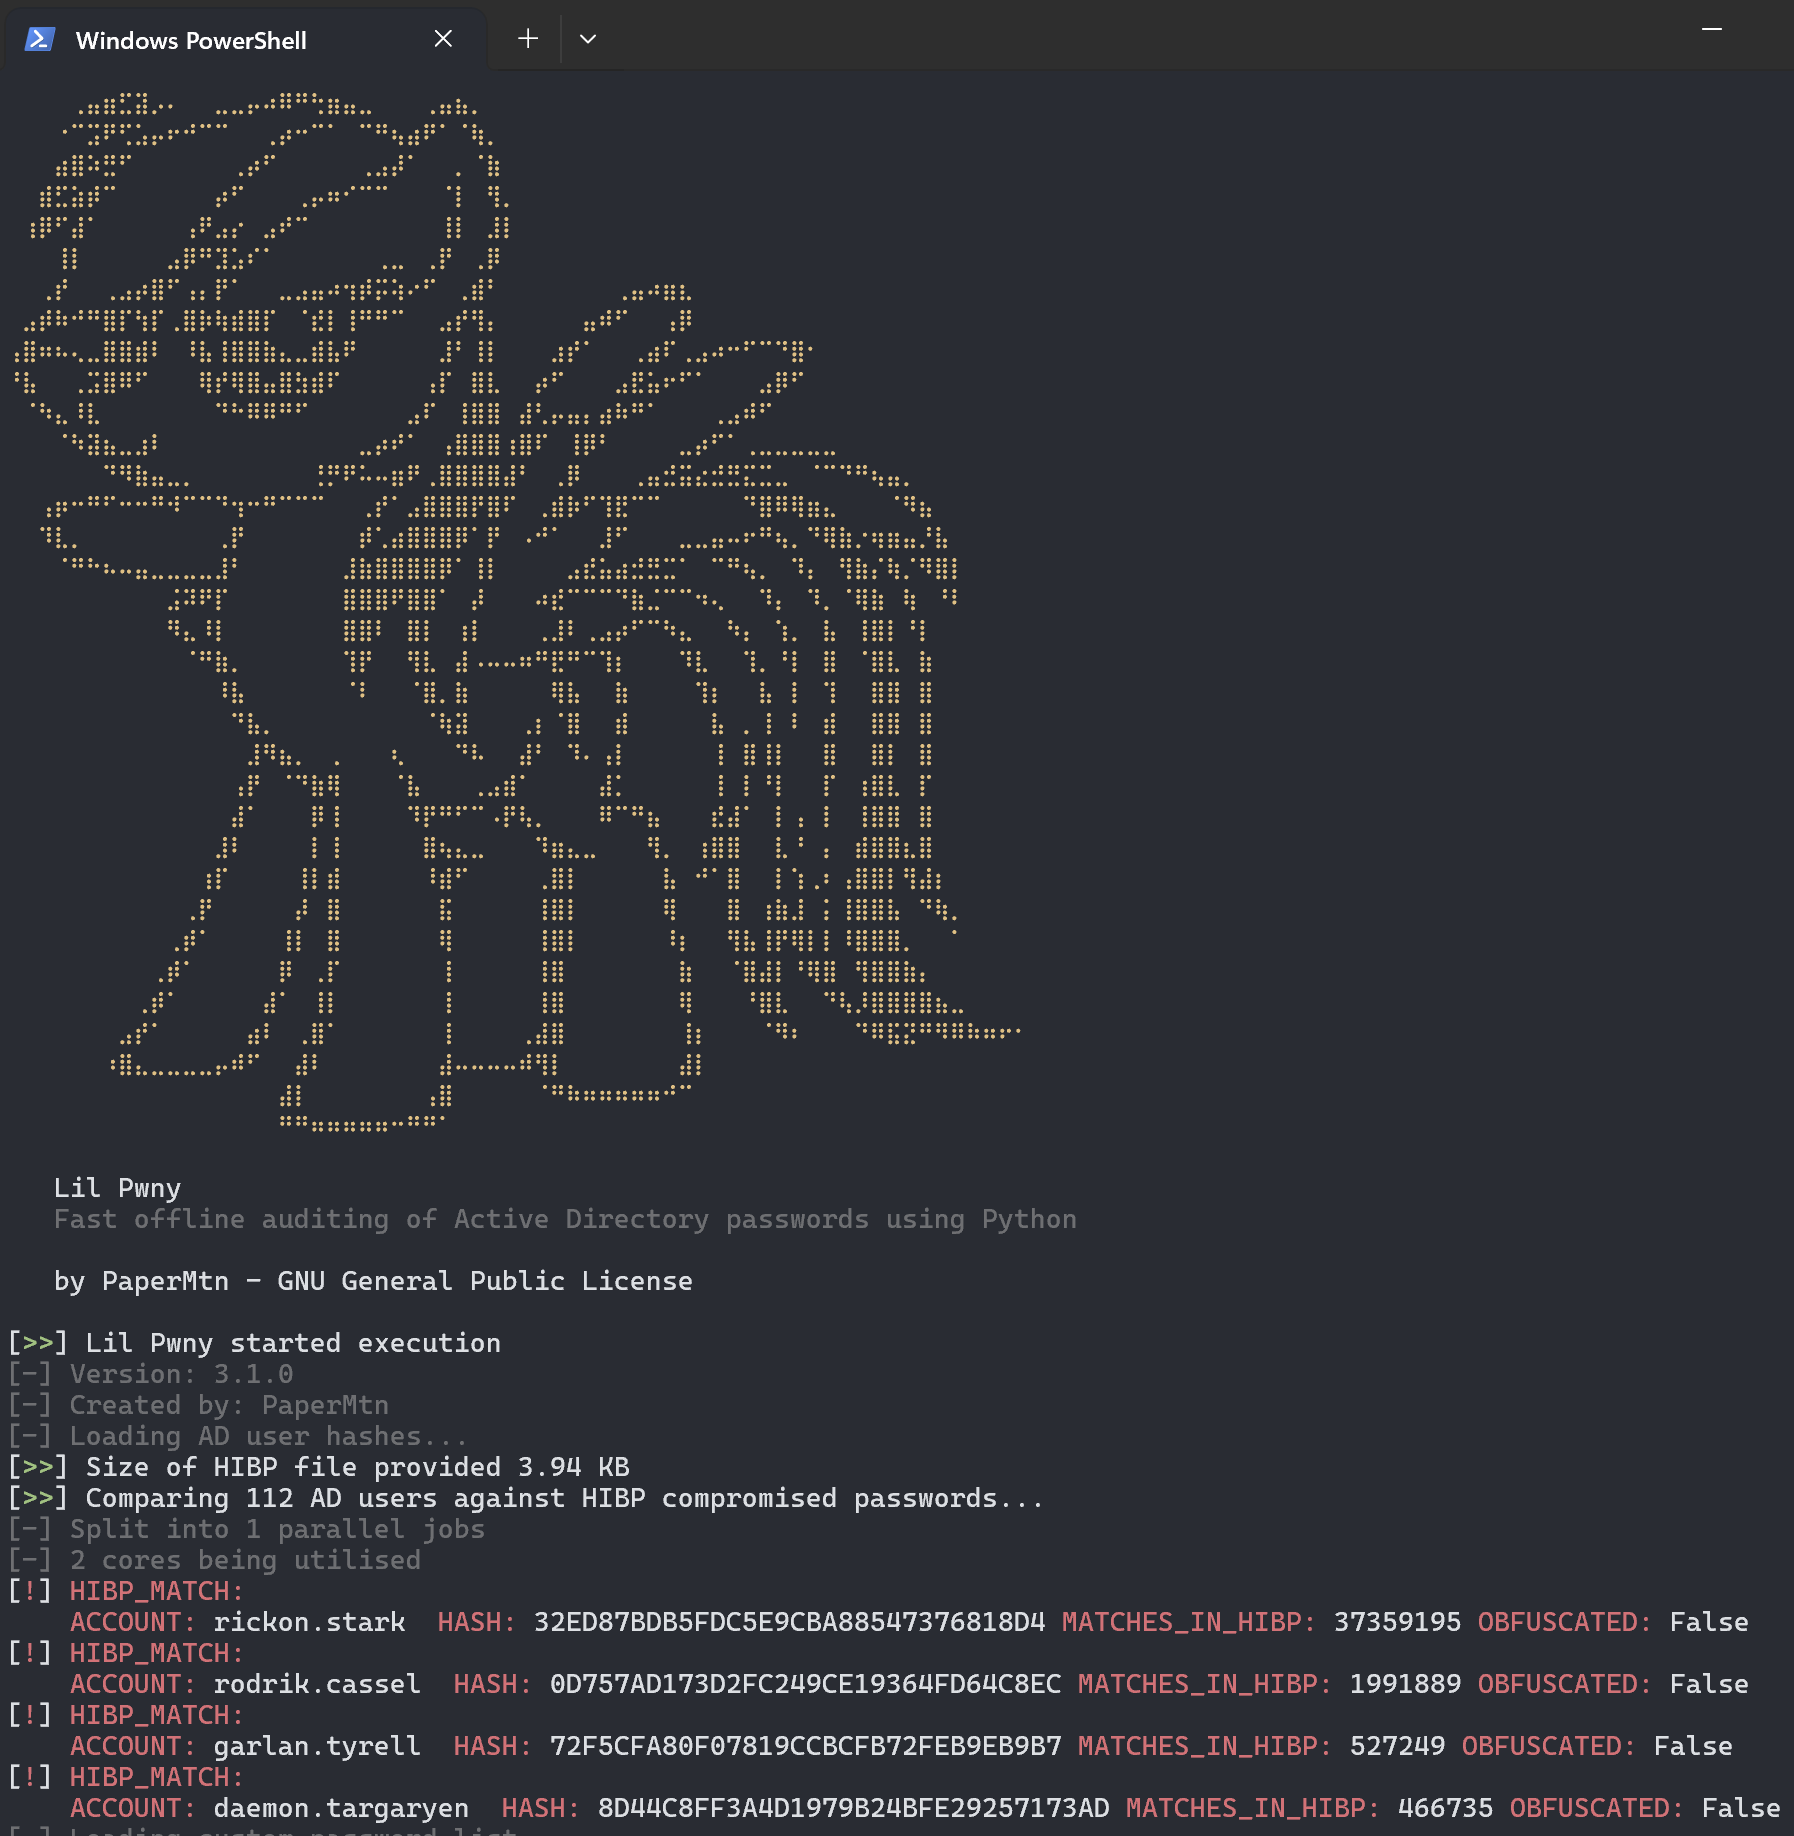 papermtn/lil-pwny
Auditoría offline rápida de contraseñas de Active Directory usando Python.
 expert21/hermes-osint
Hermes — un framework OSINT efímero impulsado por Docker para pruebas, experimentación y automatización segura de investigaciones.
 lucasjacks0n/eggshell
Herramienta de administración remota para iOS/macOS/Linux
 joelgmsec/evilnovnc
Plataforma de phishing en tiempo real que evita la autenticación de dos factores (2FA) mediante una sesión de navegador noVNC en vivo, capturando…
 kc57/awesome-pentest
Una lista de asombrosas herramientas y recursos de pruebas de penetración.





