
 #1
Herramientas de cracking de contraseñas, fuerza bruta, wordlists y prueba de credenciales.
Recomendado por Kitploit
 langz337/cve-2026-14281
Escáner masivo y exploit de objetivo único para CVE-2026-14281, una escalada de privilegios no autenticada en el plugin WordPress Automation Web…
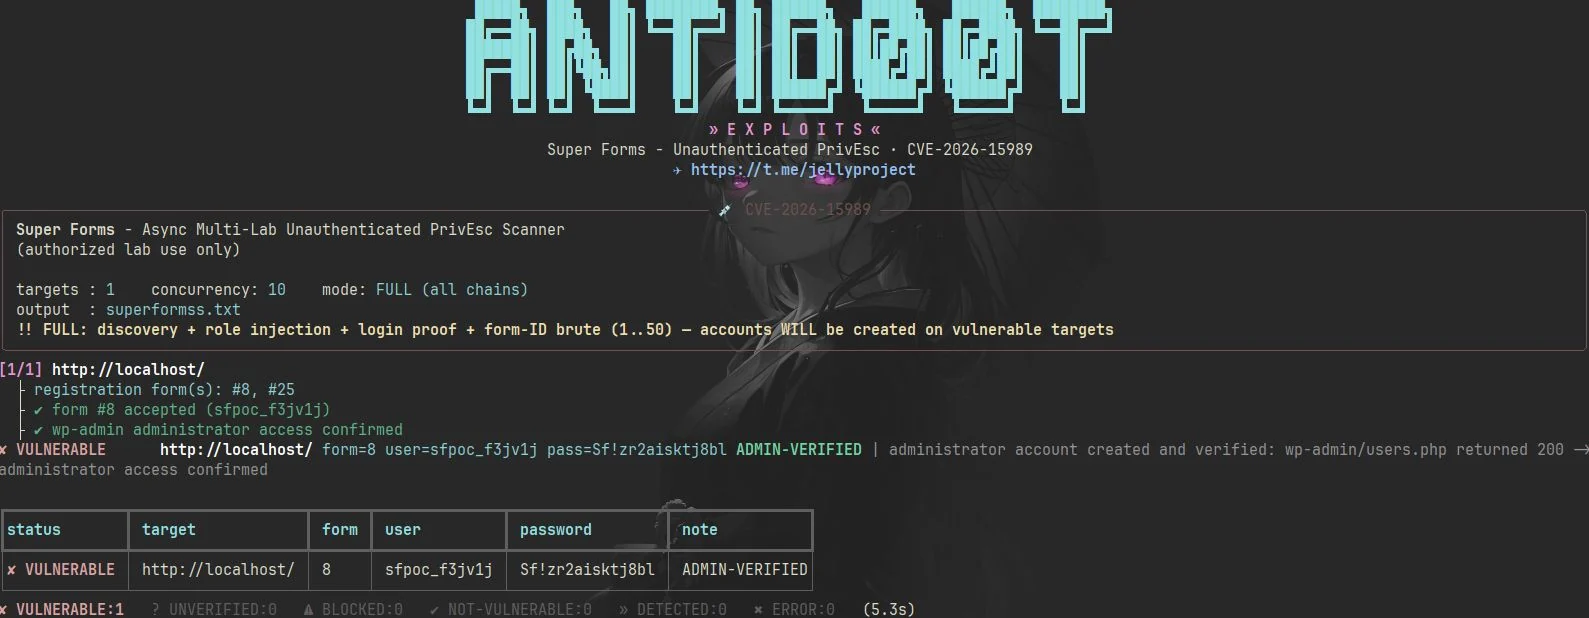 antid00t/cve-2026-15989
Escáner PoC en Python para CVE-2026-15989, que explota la inyección de roles no autenticada en WordPress Super Forms para crear cuentas de…
 mythicagents/xenon
Un agente Mythic para Windows escrito en C
 bandrel/hashcatrosetta
Analizador e intérprete de reglas de Hashcat: una piedra de Rosetta para decodificar la sintaxis de reglas de hashcat
 aramosf/cve-2026-61500
PoC en Python y laboratorio Docker para CVE-2026-61500: recupera el estado del PRNG de Rejetto HFS V8 para falsificar una cookie de sesión de…
 mrhenrike/embedxpl-forge
Embedded Device Security Assessment Framework — 700 módulos, 350 CVE, 55 proveedores, APT Group Engine. Cubre routers, cámaras IP, ONT GPON, CPE de…
 rix4uni/wordlist
Colección curada de wordlists personalizadas para fuzzing, enumeración DNS, descubrimiento de parámetros y credenciales por defecto, además de un…
 hac01/azure-pentesting-suite
Kit de herramientas en Go para evaluaciones de seguridad autorizadas en Azure: enumera suscripciones y recursos, audita configuraciones incorrectas y…
 polosss/by-poloss..-..cve-2026-19125
Prueba de concepto verificada que explota el bypass de autenticación no autenticado de EthPress <= 2.3.5, otorgando una sesión de administrador de…
 fl0ydsec/cve-2026-63030
Explotador masivo y detector en Python para la cadena RCE pre-autenticación de WordPress Core CVE-2026-63030 y CVE-2026-60137, encadenando inyección…
 mandiant/gopacket
Un port completo en Go de Impacket: 63 herramientas CLI y 24 bibliotecas para ataques a protocolos de Windows y Active Directory, compilado en un…
 boydhacks/ntlmscout
Herramienta de reconocimiento de endpoints NTLM no autenticada que decodifica desafíos Type-2 en HTTP, SMB, MSSQL, SMTP, IMAP, POP3, NNTP, LDAP y RDP…
 faceless0x7/cve-2026-93453
PoC en Python para CVE-2026-93453, una vulnerabilidad de envenenamiento del enlace de restablecimiento de contraseña en SOGo mediante una cabecera…
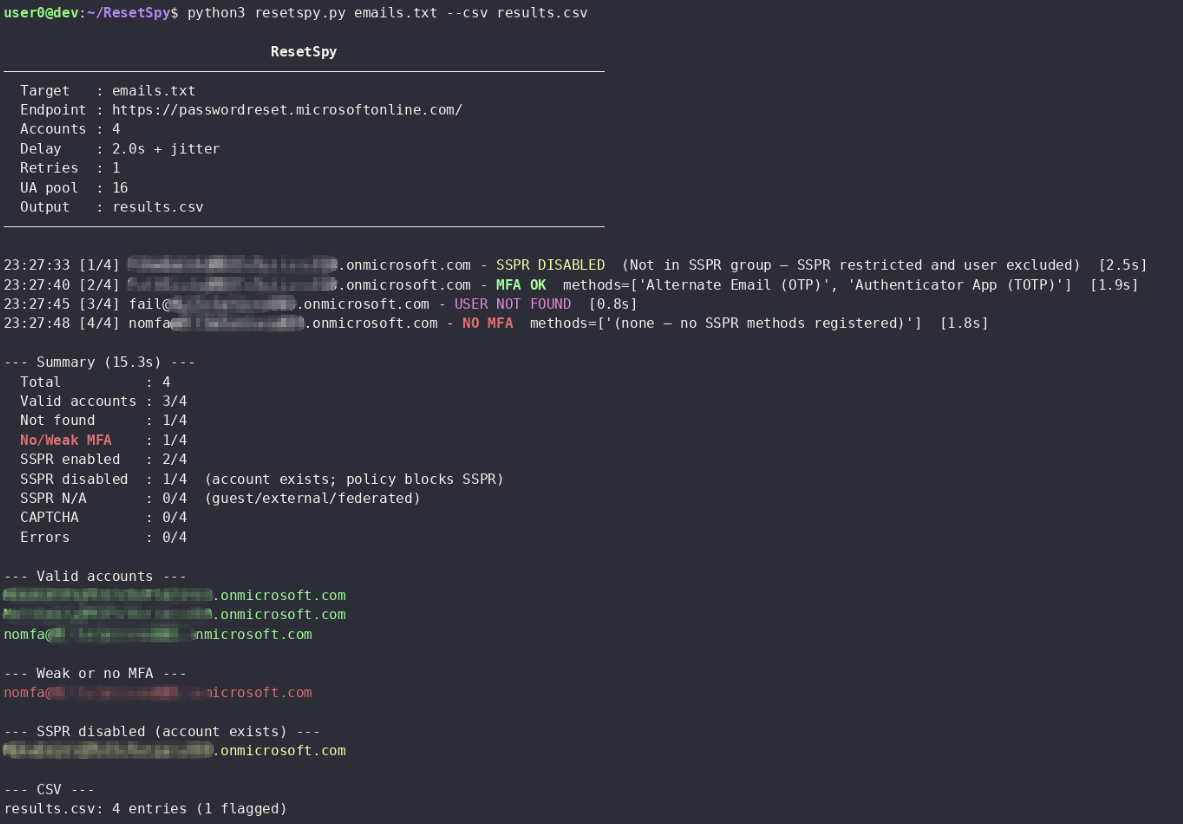 mlcsec/resetspy
Enumerar cuentas de usuario y métodos de autenticación registrados a través del portal de restablecimiento de contraseña de autoservicio (SSPR) de…
 bardlaudian/cve-2025-24071
Generador de PoC en Python sin dependencias para CVE-2025-24071 que crea un archivo .library-ms malicioso en un ZIP para desencadenar la divulgación…
 runzeroinc/sshamble
Herramienta de investigación que escanea servicios SSH en busca de omisiones de autenticación, fugas de temporización, claves débiles y exposiciones…
 adfortunato/metasploitable3-pentest-writeup
Informe de prueba de penetración de laboratorio doméstico de Metasploitable3 que cubre reconocimiento con Nmap, RCE de Drupalgeddon, inyección SQL,…
 ivancabrera02/hashsiphon
Extrae el hash NetNTLMv2 del usuario actual mediante proxy de autenticación HTTP, evitando llamadas directas a SSPI; la v2 delega la autenticación al…








