
 #1
Papers de seguridad, proyectos de investigación, referencias técnicas y material reproducible para análisis defensivo o autorizado.
Recomendado por Kitploit
 mr-alperen/cve-2025-32463
Exploit de prueba de concepto para CVE-2025-32463, una escalada de privilegios local en sudo 1.9.14-1.9.17 mediante configuración incorrecta de…
 userr404/cve-2025-52399-sqli-institute-of-current-students
Exploit de prueba de concepto para CVE-2025-52399, que demuestra inyección SQL en el endpoint loginlinkfaculty de Institute-of-Current-Students,…
 tharana/exploiting-a-linux-kernel-vulnerability
Vulnerabilidad de root local- CVE-2019-13272 / Vulnerabilidad de omisión de seguridad – CVE-2019-14287
 satheesh575555/linux-4.19.72_cve-2022-36946
Árbol de fuentes del kernel de Linux modificado para reproducir y analizar CVE-2022-36946, una vulnerabilidad del kernel, con fines educativos y de…
 0xblackash/cve-2014-6271
CVE-2014-6271
 xrazymee/ragsieve
Contraste local autorreferenciado para la detección de envenenamiento de conocimiento en generación aumentada por recuperación
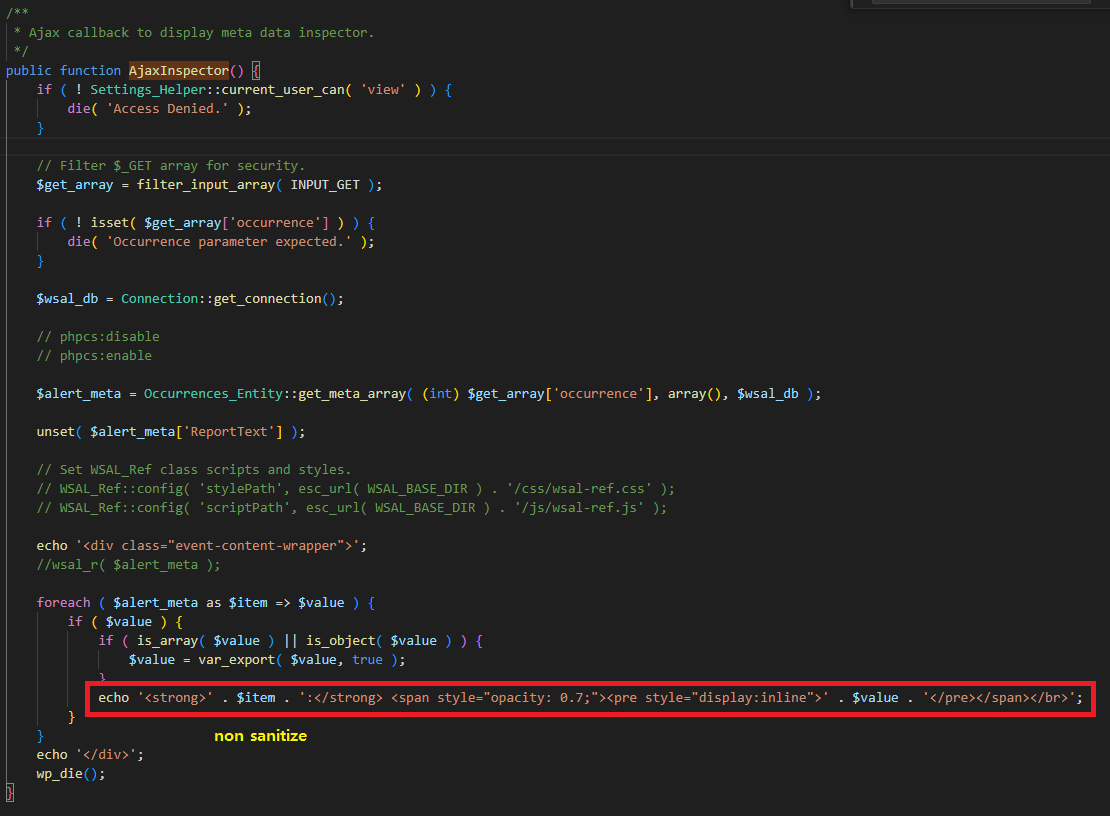 skrkcb2/cve-2025-0924-different
Análisis técnico de CVE-2025-0924, una vulnerabilidad Stored XSS en el plugin WP Activity Log para WordPress. Incluye análisis de causa raíz,…
 psycho-prince/cve-2025-56513-nicehash-update-chain-compromise
Investigación crítica sobre una vulnerabilidad en la cadena de suministro del mecanismo de actualización de NiceHash QuickMiner (CVE-2025-56513).…
 simoesctt/ctt-heartbleed-temporal-resonance-memory-leak-exploit-heartbleed-cve-2014-0160
Heartbleed (CVE-2014-0160) fue devastador porque filtraba memoria adyacente. CTT-Heartbleed va más allá—utiliza resonancia temporal de 33 capas para…
 ahmetsabrimert/apache-couchdb-cve-2022-24706-rce-exploits-blog-post-
Escribí una publicación de blog sobre Apache CouchDB CVE-2022-24706 RCE Exploits
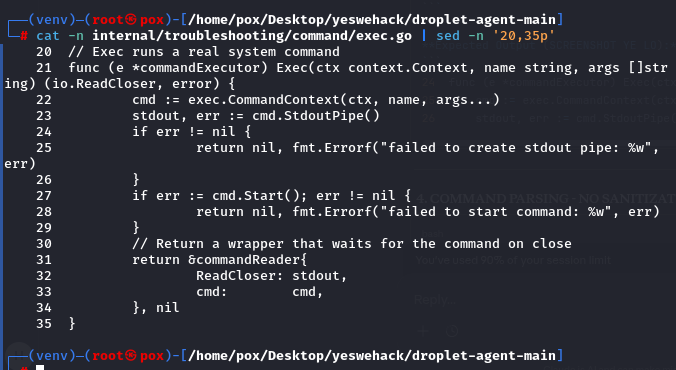 poxsky/cve-2026-24516-digitalocean-rce.
Análisis técnico y PoC para CVE-2026-24516: Ejecución remota de código como root sin autenticación en DigitalOcean Droplet Agent (CVSS 10.0).
 0xblackash/cve-2025-32463
CVE-2025-32463
 mrk336/azure-networking-privilege-escalation-exploit-cve-2025-54914
CVE-2025-54914 expone una falla crítica en Azure Networking que permite a los atacantes escalar privilegios y controlar el enrutamiento entre…
 afine-com/cve-2022-36432
Cross-site Scripting (XSS) en la funcionalidad de Vista previa en Amasty Blog Pro para Magento 2
 useaitechdad/openclaw-technical-analysis
Esta investigación y revisión técnica tiene fines educativos sobre código público y constituye uso legítimo según la Ley de Derechos de Autor…
 rootdirective-sec/cve-2026-33017-lab
Laboratorio reproducible para CVE-2026-33017, una RCE no autenticada en Langflow. Incluye un servicio vulnerable dockerizado y un PoC de mínimo…
 lukasz-rybak/cve-2026-22692
CVE-2026-22692 - Bypass crítico del Sandbox de Twig mediante collect()->mapInto() que permite RCE/LFI/XXE en October CMS
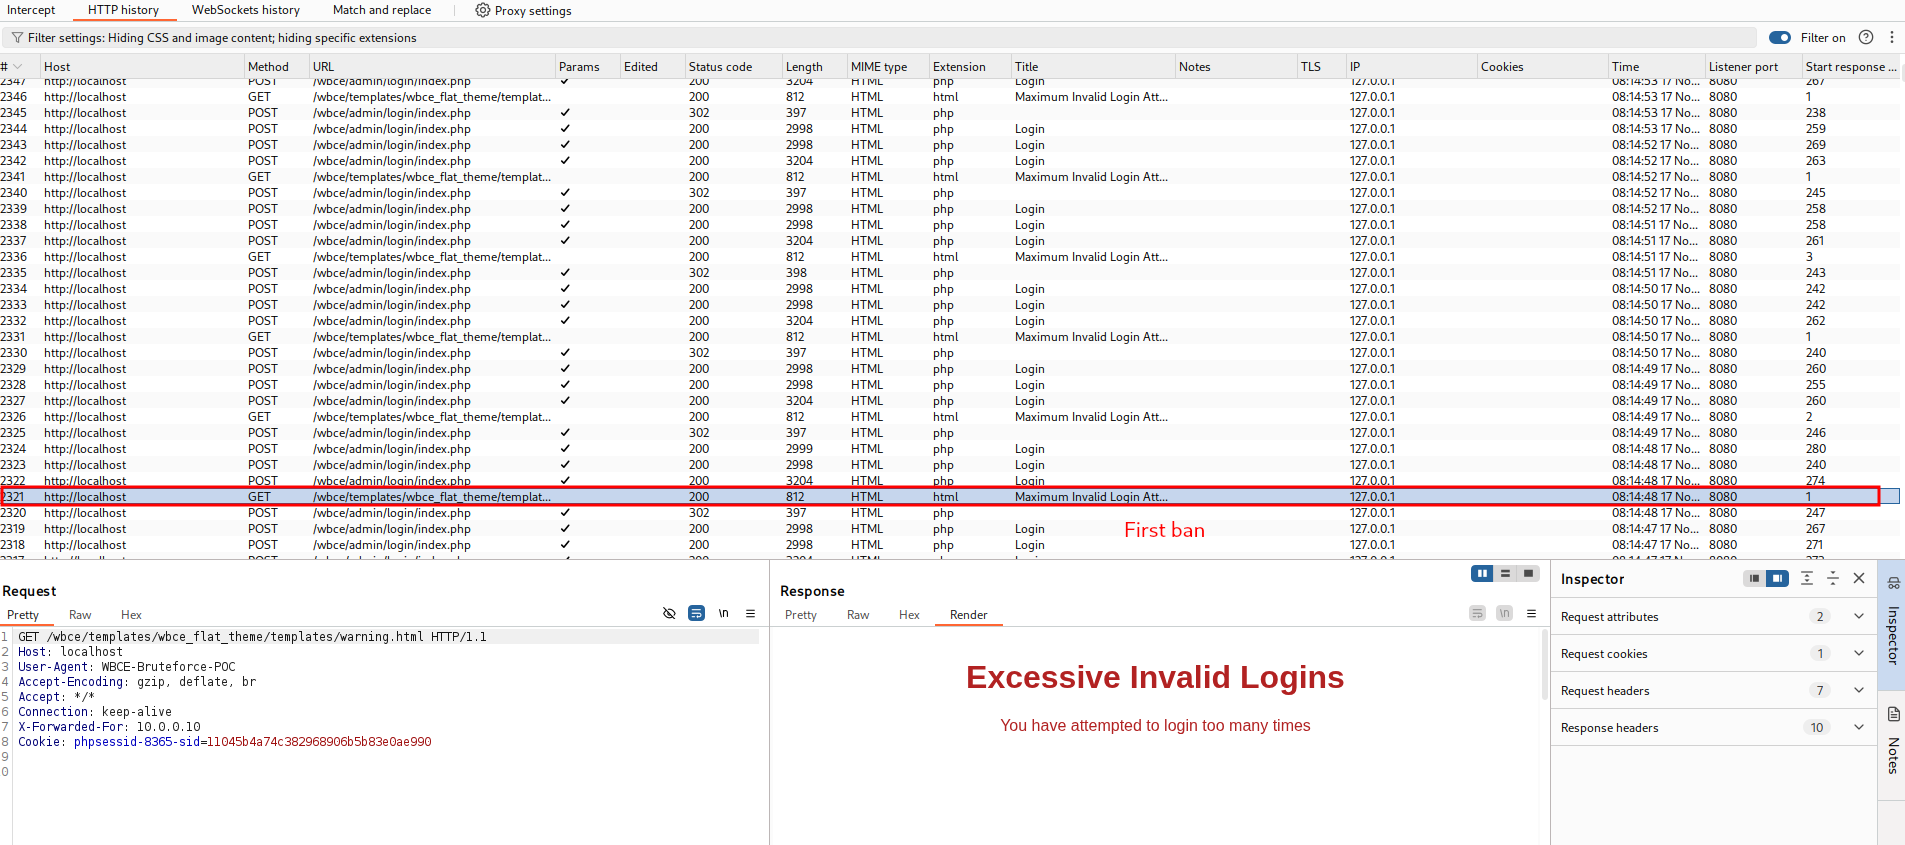 lukasz-rybak/cve-2025-66204
Prueba de concepto para CVE-2025-66204: evasión de la protección contra fuerza bruta en WBCE CMS mediante una cabecera X-Forwarded-For falsificada,…








