
 #1
Papers de seguridad, proyectos de investigación, referencias técnicas y material reproducible para análisis defensivo o autorizado.
Recomendado por Kitploit

 munshi007/aura-state
Framework de Python para construir flujos de trabajo de LLM como máquinas de estado con verificación formal mediante demostración de teoremas Z3,…
 ethiack/cve-2023-29007
Exploit de prueba de concepto para CVE-2023-29007, una vulnerabilidad de inyección de configuración arbitraria en Git. Demuestra la explotación…
 knight0x07/winrar-code-execution-vulnerability-cve-2023-38831
Análisis educativo de la vulnerabilidad de ejecución de código en WinRAR CVE-2023-38831, que cubre los mecanismos de explotación y las estrategias de…
 divagr18/gpu-instance-fingerprint
Toma la huella de la GPU exacta en la que estás ejecutando, incluso entre GPUs idénticas, a partir del orden en que llegan sus sumas atómicas. 99,1%…
 bitdefender/swapgs-attack-poc
Este repositorio contiene las fuentes y la documentación para el PoC del ataque SWAPGS (CVE-2019-1125)
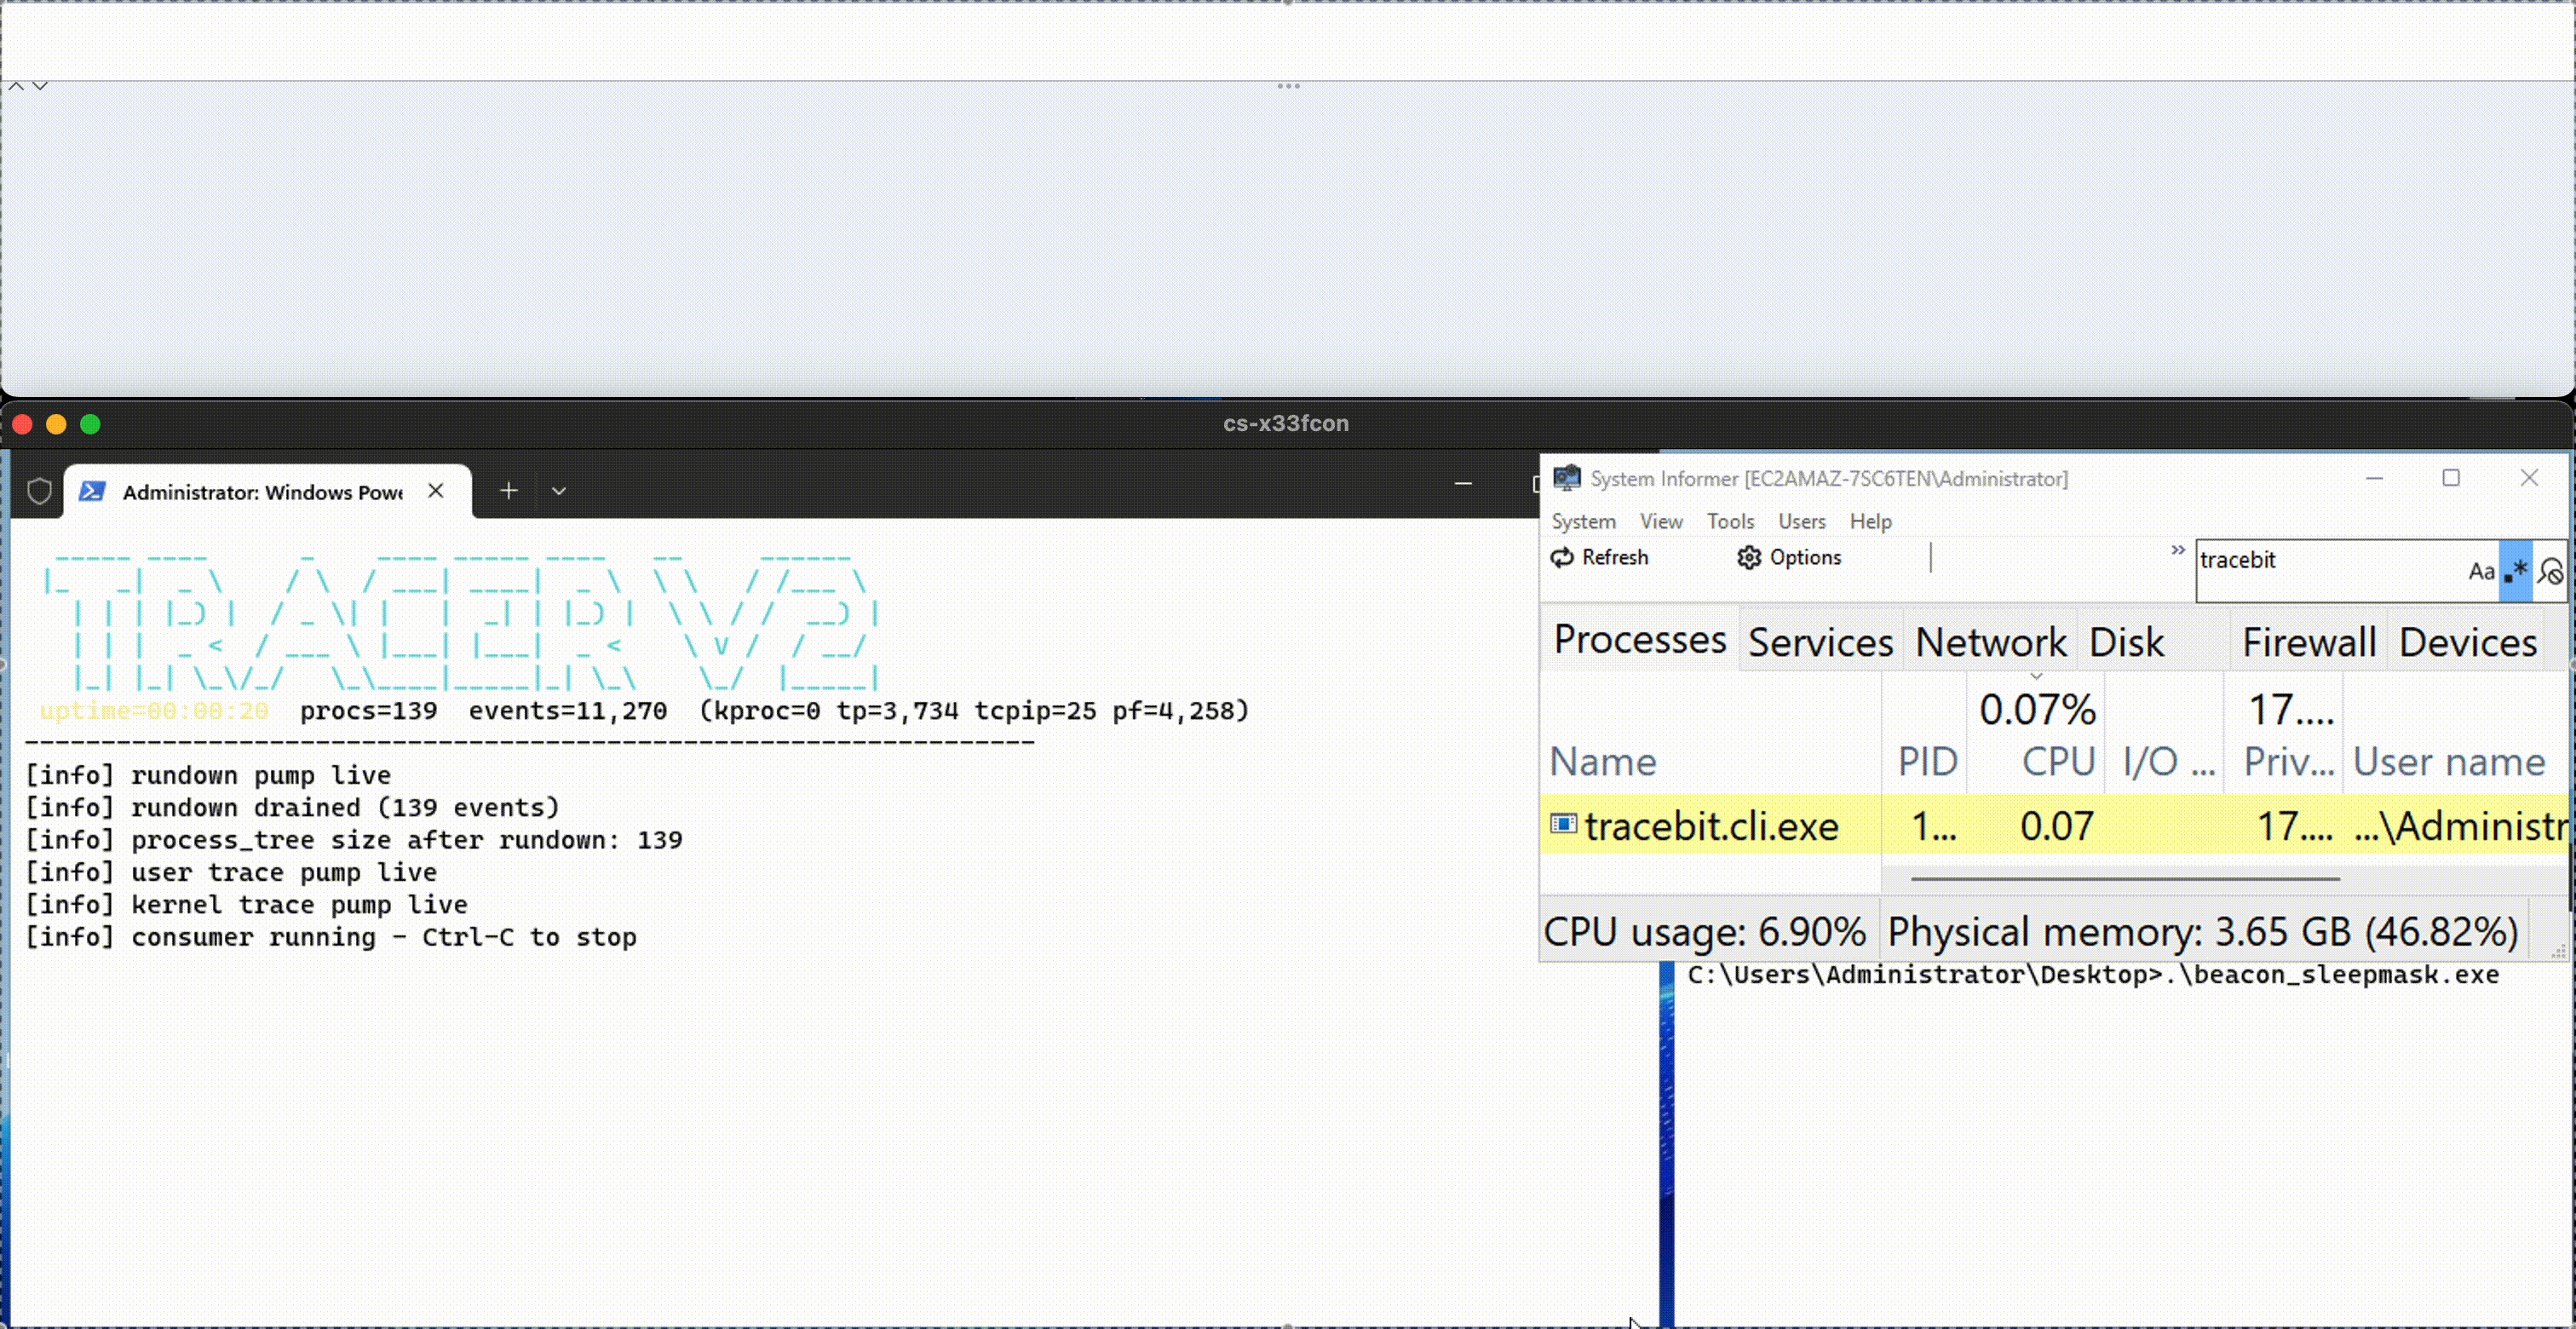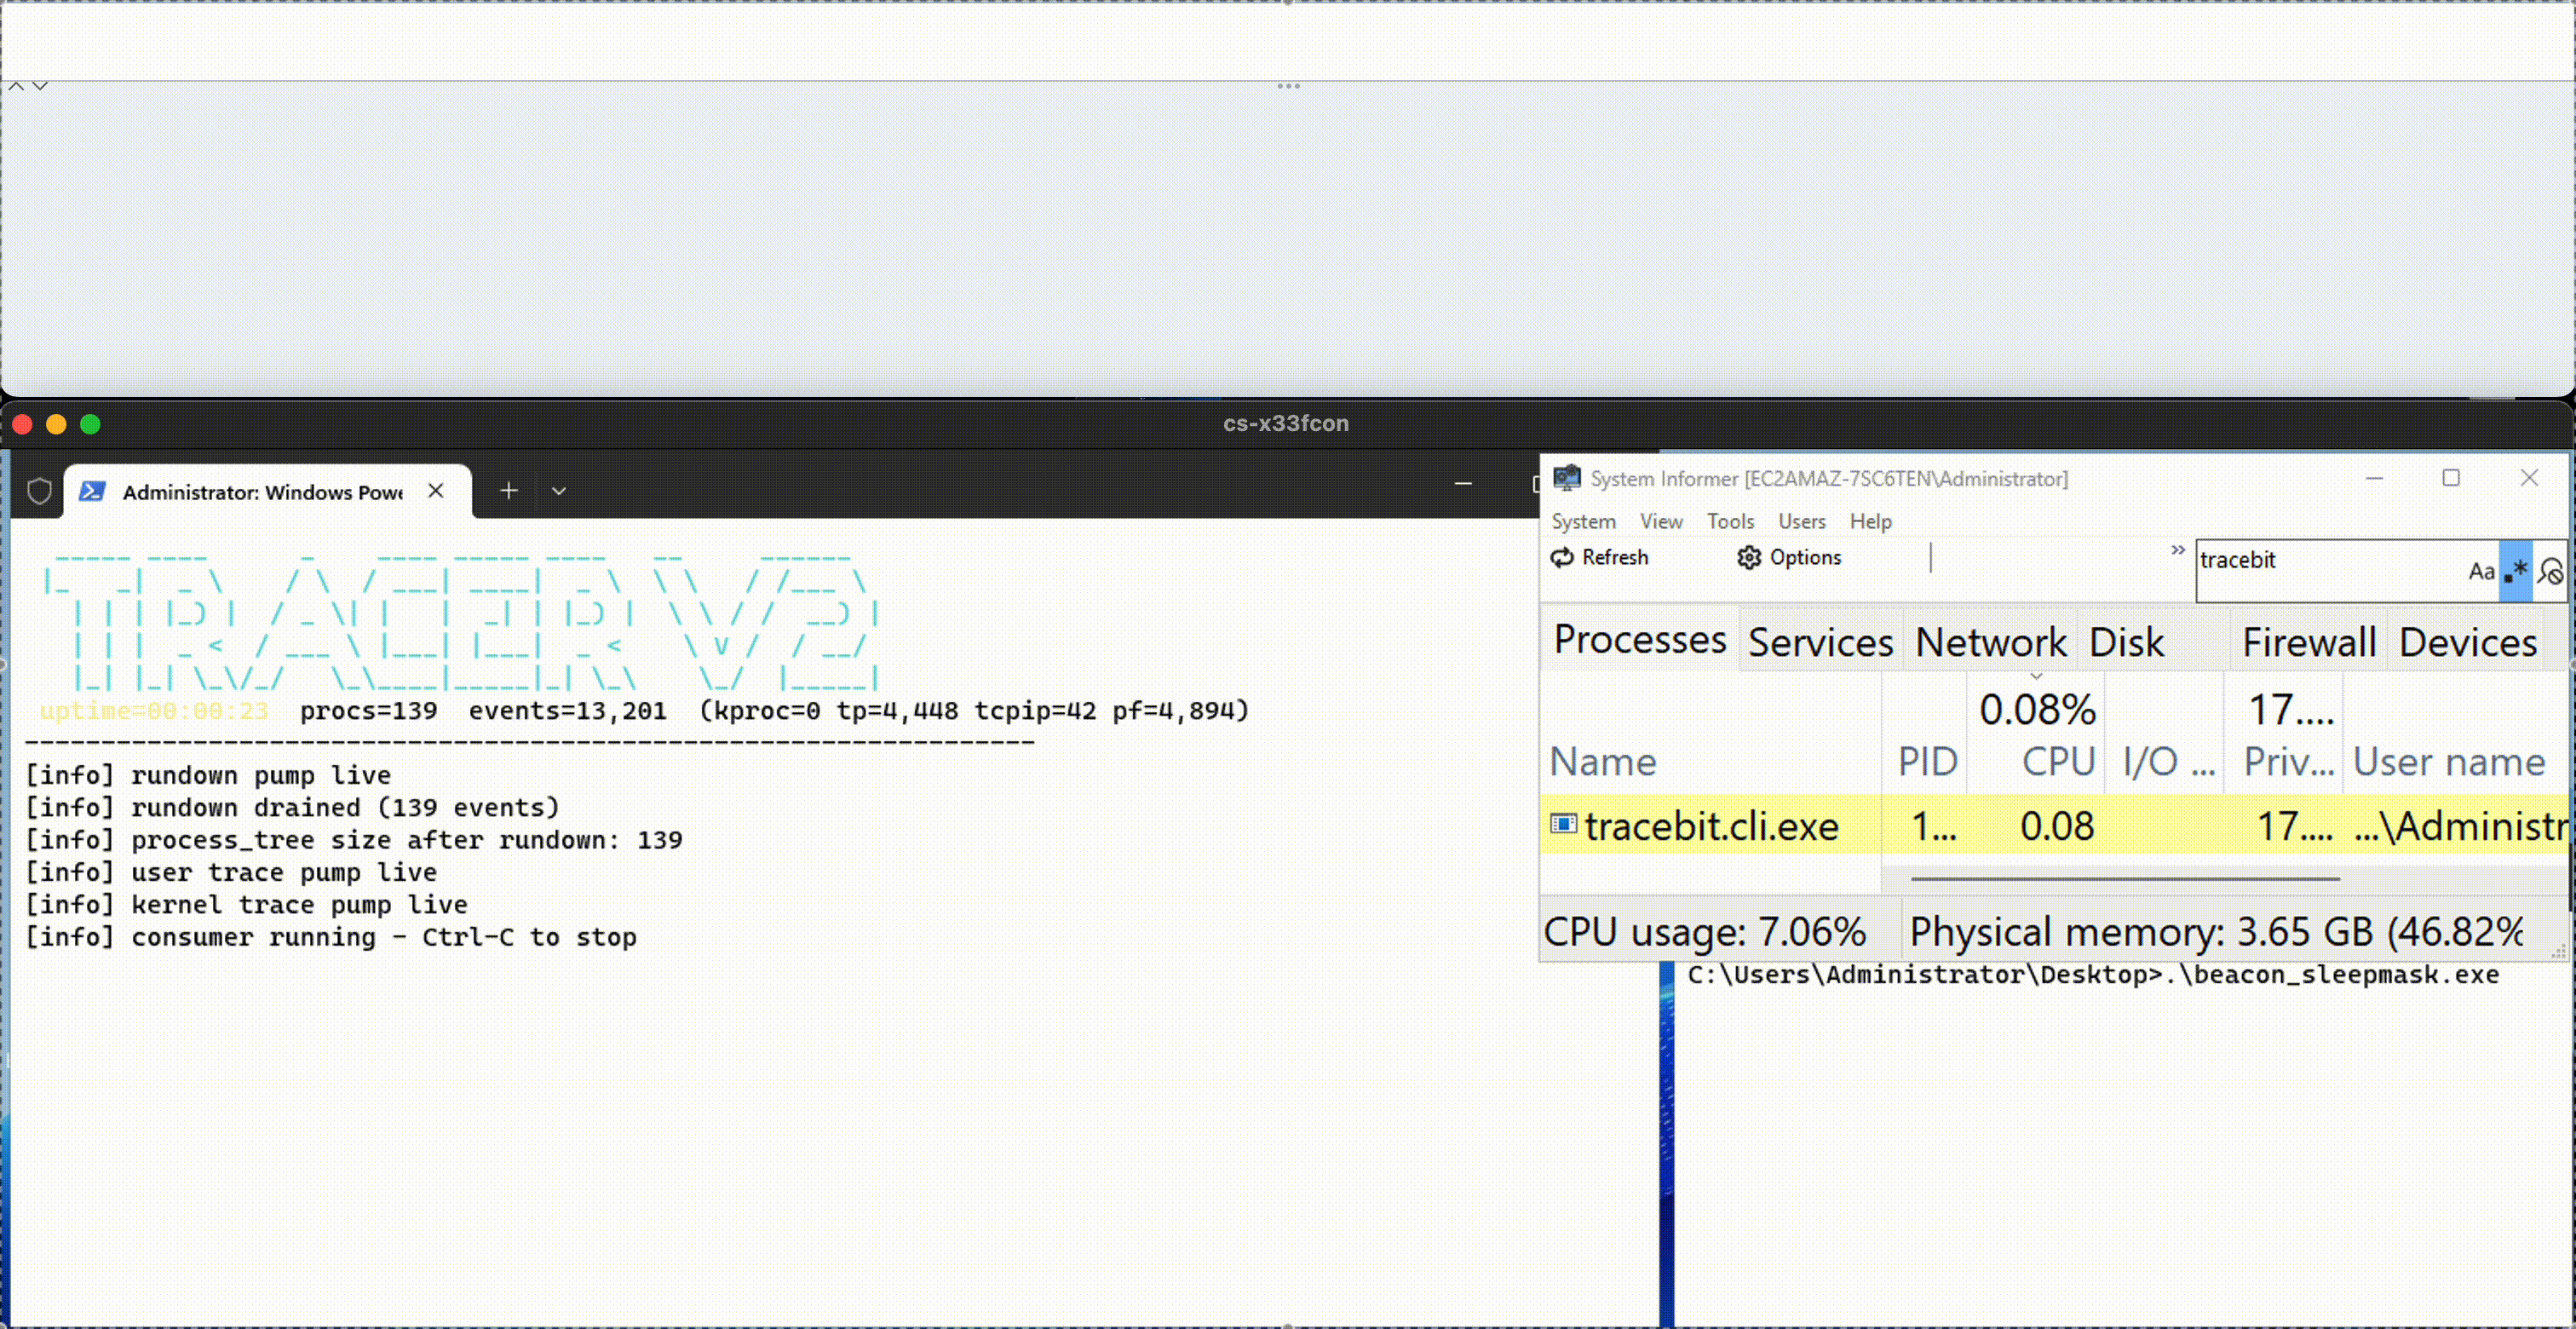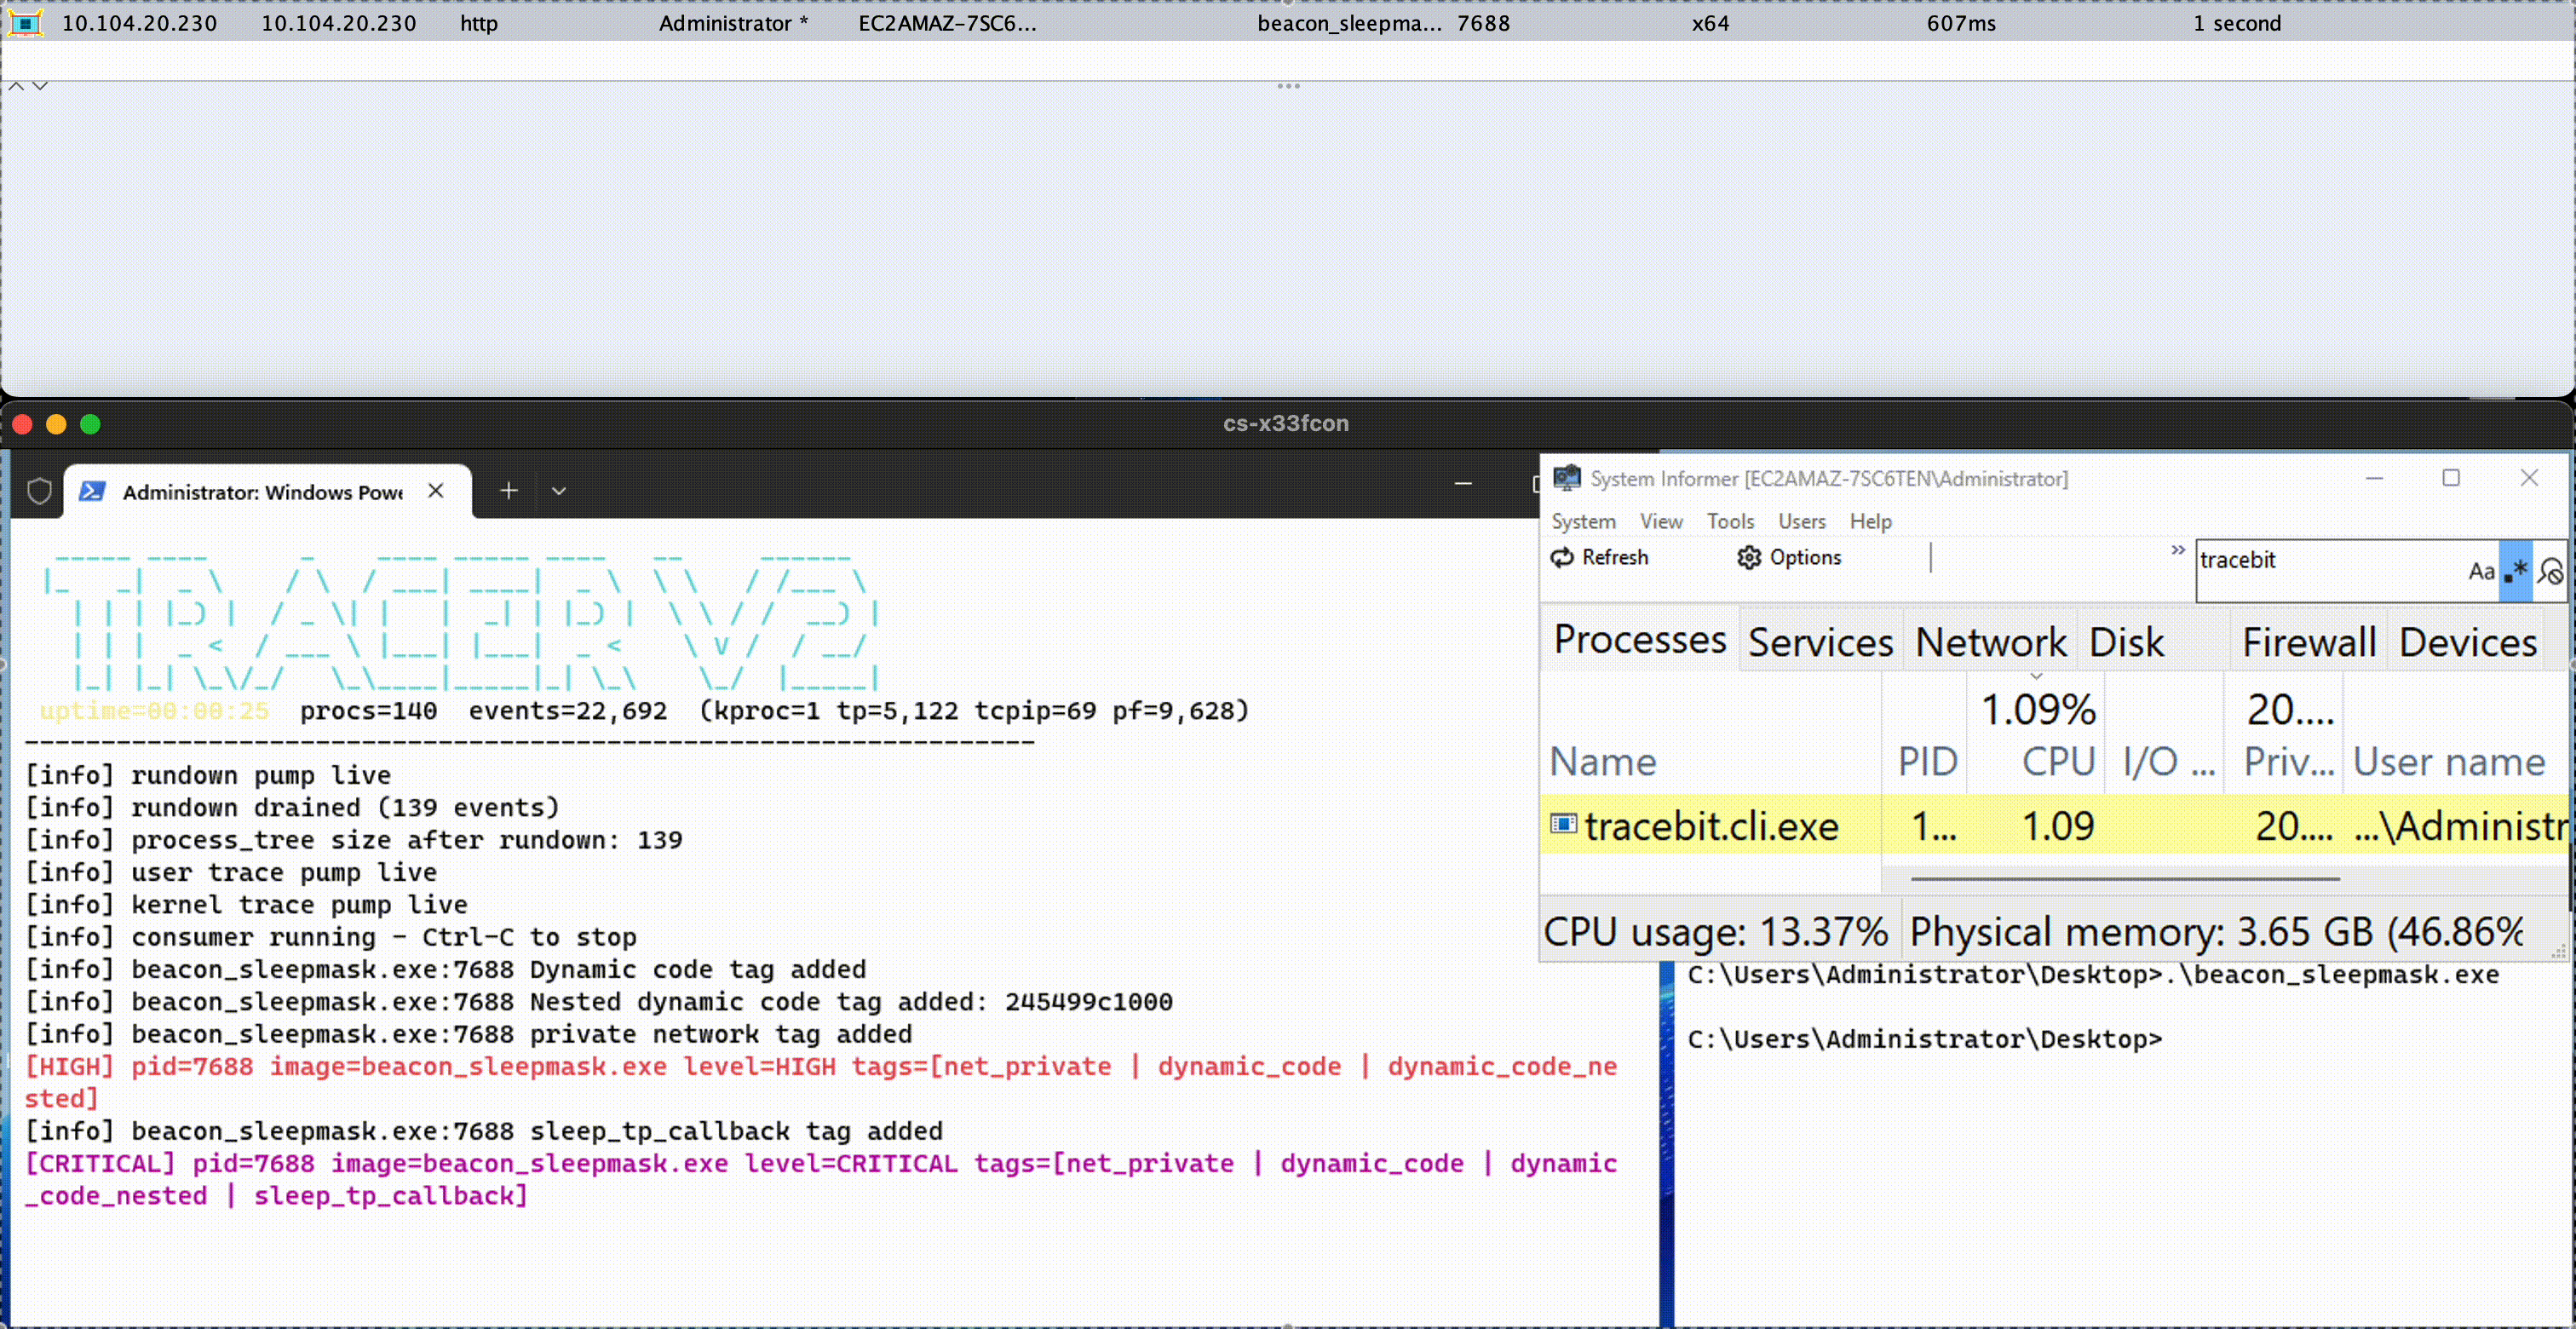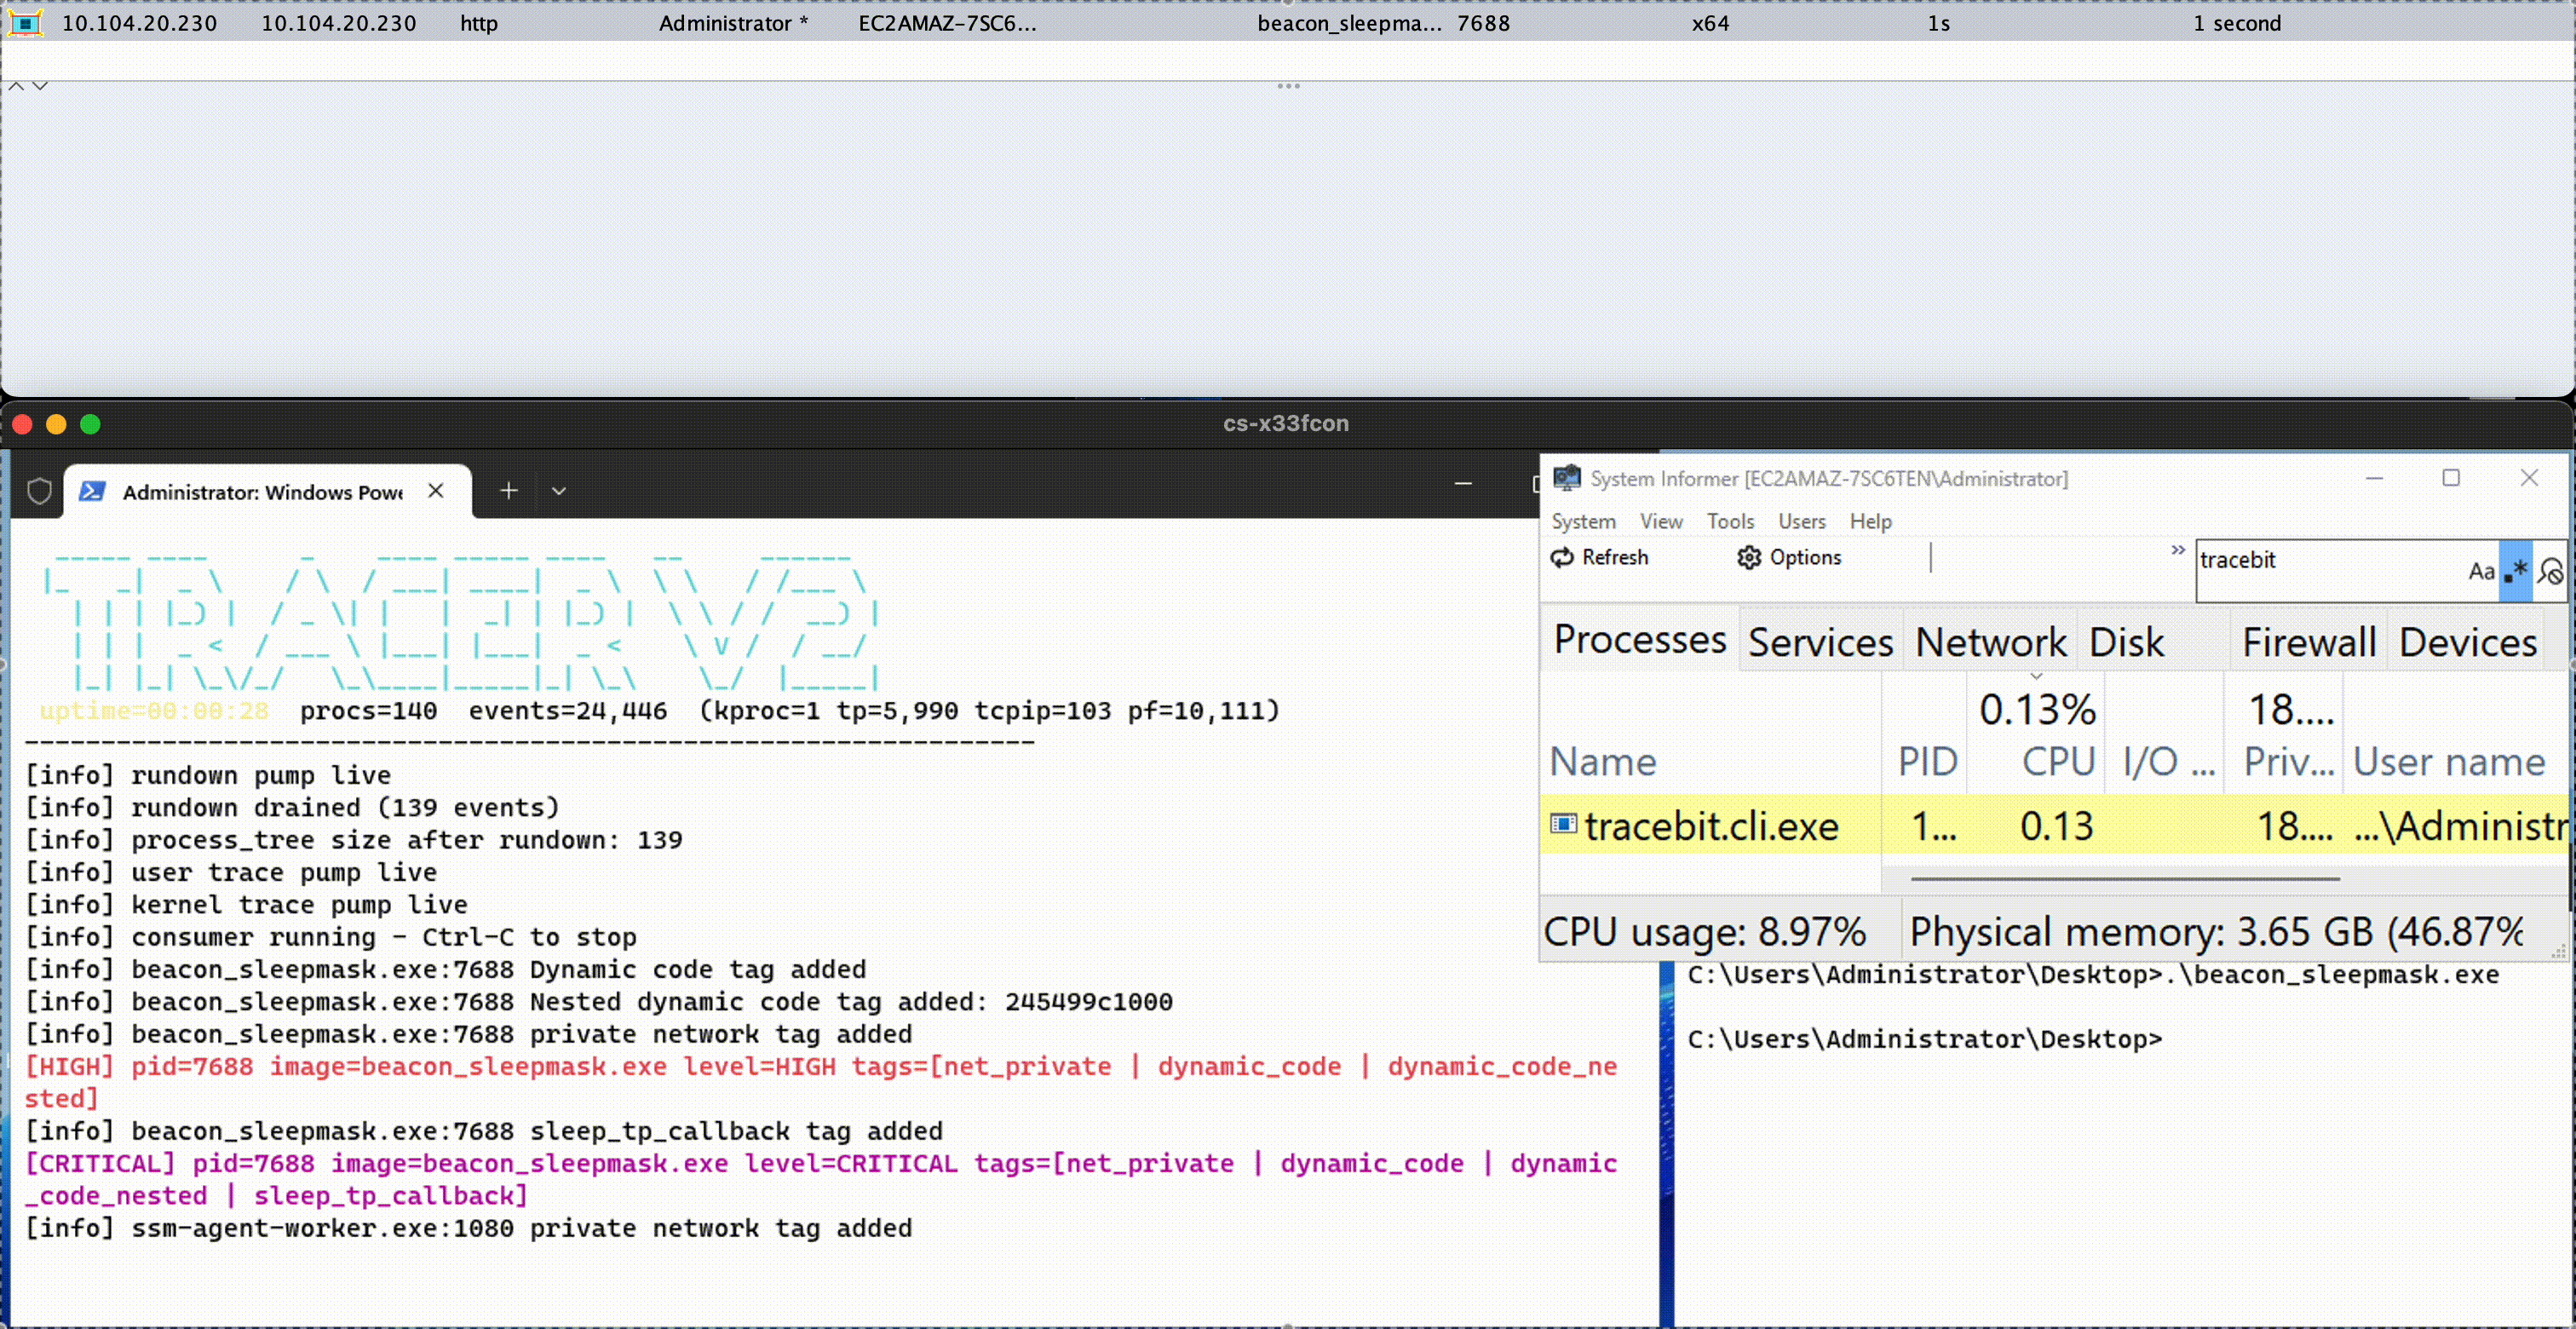 threathunters-io/kassandra_x33fcon_2026
Este repositorio contiene la herramienta de investigación presentada en x33fcon 2026, junto con las diapositivas de la presentación asociadas. El…
 bushidouk/abused-legitimate-services
Servicios de nube, CDN y marketing aprovechados por ciberdelincuentes y grupos APT
 synacktiv/windows_kernel_shadow_stack
Pruebas de concepto que demuestran algunos aspectos de la mitigación de pila sombra del kernel de Windows.

 owasp/pscf
Marco OWASP que proporciona capacidades de seguridad estructuradas para productos de software, derivadas del análisis de estándares regulatorios y de…
 nccgroup/royal_apt
Royal APT - APT15 - Información relacionada de la investigación de NCC Group Cyber Defense Operations
 oritwoen/boha
Biblioteca de datos de recompensas, acertijos y desafíos cripto
 he-wenjian/igpu-leak
[CVE-2019-14615] iGPU Leak: Una vulnerabilidad de fuga de información en la GPU integrada de Intel
 0xdea/raptor_infiltrate20
#INFILTRATE20 paquete de fiesta de raptor.
 giancarlolelli/quantum
Este repositorio contiene el código y los detalles de la presentación para el desafío del premio QDay de https://www.projecteleven.com/
 gyaansastra/cve-2023-21716
Una vulnerabilidad dentro de wwlib de Microsoft Office permite a los atacantes lograr la ejecución remota de código con los privilegios de la víctima…
 runzeroinc/vulns-2026-fatfs-chance
Vulnerabilidades de seguridad documentadas en la biblioteca de sistema de archivos embebido FatFs con detalles de CVE, arnés de fuzzing, generador de…
 gnoxter/mountain_goat
Un PoC que demuestra técnicas que explotan CVE-2016-5696: Exploits TCP fuera de ruta: el límite de tasa global considerado peligroso








