#1
Herramientas para capturar, inspeccionar y analizar tráfico de red en tiempo real o desde archivos de captura.
Recomendado por Kitploit
 owasp/intrusion-alert-educational-network-ids
IDS ligero basado en Python que monitorea el tráfico de red en tiempo real usando Scapy, detectando ataques DoS/DDoS mediante análisis de tasa de…
 fevar54/cve-2025-4679-secureoauth-demo---enfoque-educativo
Laboratorio educativo aislado que simula la exposición de credenciales OAuth de CVE-2025-4679. Aprende seguridad ofensiva y defensiva mediante…
 aseemjakhar/kcmd
Kankun Smart Socket Hijacker and Sniffer. El enchufe inteligente kankun y su aplicación móvil utilizan una clave AES de 256 bits codificada de forma…
 wrong-commit/cve-2010-4669
Exploit basado en Python para CVE-2010-4669 que utiliza Scapy para enviar paquetes manipulados para pruebas de vulnerabilidades en redes. Requiere…
 klairmanraj/multi-vlan-enterprise-network-vulnerability-assessment
Evaluación de vulnerabilidades de red empresarial multi-VLAN utilizando Nessus, OWASP ZAP y Wireshark. Confirma XSS almacenado en WebGoat y…
 freddierice/cve-2020-35498-flag
Herramienta de explotación basada en C para detectar y activar CVE-2020-35498 mediante inyección en raw sockets con filtro BPF, dirigida a interfaces…
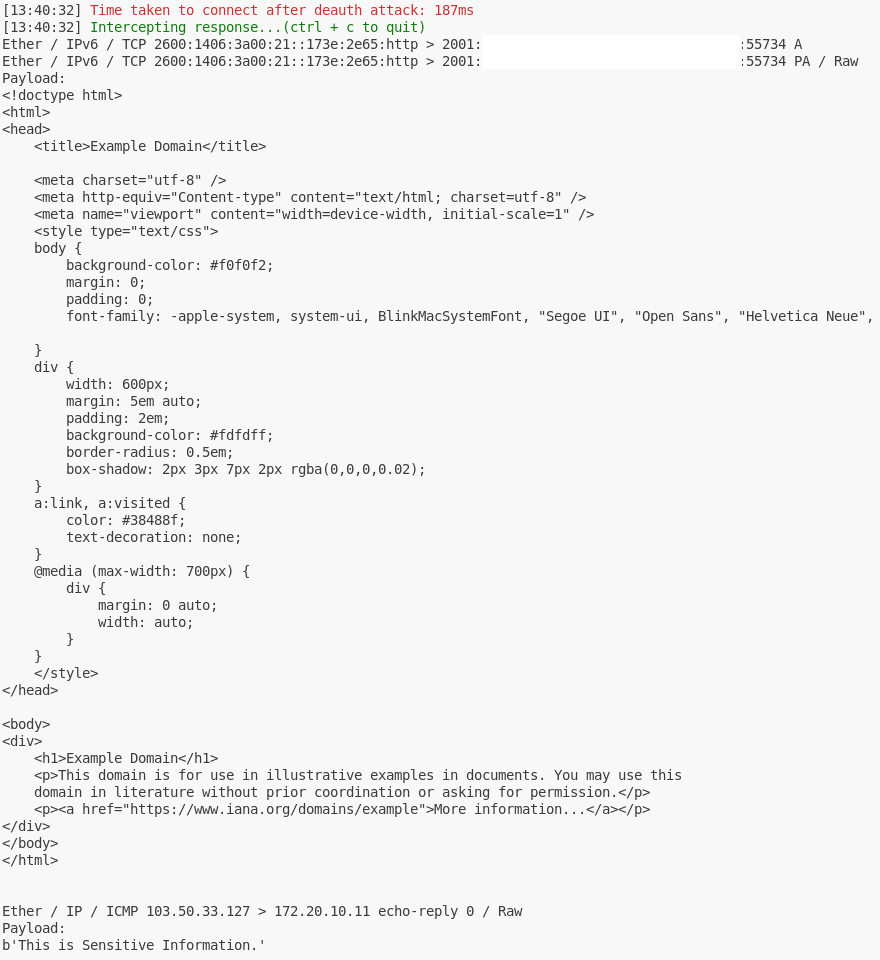 toffeenutt/cve-2022-47522-poc
Exploit de prueba de concepto para CVE-2022-47522 que demuestra la interceptación de tramas Wi-Fi mediante un ataque de desautenticación y…
 jminis/cve-2023-50257
Este repositorio es para fines de investigación (2025 Sejong Univ. Capstone Design)
 gozn/detect-cve-2019-15107-by-pyshark
proyecto escolar
 dlee35/curveball_lua
Repositorio que contiene scripts lua y PCAP para encontrar intentos de explotación de CVE-2020-0601 mediante tráfico de red
 trinadh465/external_tcpdump_cve-2018-14880
Analizador de paquetes de línea de comandos para monitoreo de red y adquisición de datos, que captura y muestra tráfico de red para solución de…
 trinadh465/external_tcpdump_cve-2018-14469
Analizador de paquetes de línea de comandos para monitoreo de red y adquisición de datos, que captura y muestra el tráfico de red para la resolución…
 satheesh575555/external_tcpdump_aosp10_r33_cve-2019-15166
Analizador de paquetes de línea de comandos para monitoreo de red y adquisición de datos, que captura y muestra tráfico de red para solución de…
 trinadh465/external_tcpdump_cve-2018-14879
Analizador de paquetes de línea de comandos para monitoreo de red y adquisición de datos, que captura y muestra tráfico de red para solución de…
 prprhyt/poc_tls1_3_cve-2020-13777
Prueba de concepto para CVE-2020-13777 (vulnerabilidad de reconexión TLS 1.3 de GnuTLS). Analiza archivos pcap para demostrar el fallo con fines…
 diegovargasj/cve-2025-32407
Exploit de prueba de concepto para CVE-2025-32407: omisión de la validación de certificados TLS en Samsung Internet para Galaxy Watch, que permite…
 martinvks/cve-2022-45059-demo
Demostración interactiva de la vulnerabilidad de contrabando de solicitudes CVE-2022-45059 de Varnish Cache. Incluye aplicación web Spring Boot,…
 quynhold/detect-cve-2017-0144-attack
Programa de seguimiento y monitoreo de tráfico de red escrito en Python, que emite alertas cuando detecta ataques CVE-2017-0144.