#1
Herramientas para capturar, inspeccionar y analizar tráfico de red en tiempo real o desde archivos de captura.
Recomendado por Kitploit
 jlinebau/cve-2025-55315-scanner-monitor
Scripts rápidos y sencillos para escanear servidores vulnerables y monitores a nivel de paquetes.
 initconf/cve-2020-16898-bad-neighbor
Detección de Zeek para CVE-2020-16898-"Vecino Malo"
 jenderal92/ddos-traffic-monitor
Una herramienta de monitoreo de tráfico en tiempo real que detecta y muestra el volumen de tráfico de red por dirección IP para identificar posibles…
 aelshimony-cloud/openwire-cve-2023-46604-investigation
Guía de respuesta a incidentes que analiza la explotación de CVE-2023-46604 en Apache ActiveMQ a través de OpenWire, incluyendo análisis de PCAP,…
 ivoalbacete/kali-metasploitable
Escaneo de vulnerabilidades, análisis de tráfico con Wireshark y explotación controlada del CVE-2011-2523 (vsftpd 2.3.4) en entorno de red segura.
 themson/shellshock
Scripts asociados con la vulnerabilidad de análisis de funciones EVN de bourne shell CVE-2014-6271
 alexanderortizscript/evillcode
Herramienta de auditoría y análisis de redes para Kali Linux.
 aidilzlkfli/scanning
Análisis de resultados de escaneo de red, vulnerabilidades de servicios, fingerprinting del sistema operativo y hallazgos críticos de Nessus,…
 nicholasc03/dns-poisoning-triage-lab
Triaje forense del envenenamiento de caché DNS en hardware heredado. Incluye análisis de PCAP de inyecciones no solicitadas de registros de 839…
 jip-0-0-0-0-0/cve-2024-38063-scanner
Una herramienta Python que utiliza Shodan y Scapy para identificar y explotar sistemas Windows vulnerables a CVE-2024-38063, permitiendo ataques de…
 lixiang957/cve-2021-33959
Prueba de concepto del exploit para CVE-2021-33959 que demuestra un ataque de amplificación por reflexión UDP contra Plex Media Server mediante…
 siddharth2440/network-detection-engine
Motor de detección de intrusiones ligero que captura tráfico en vivo con libpcap. Detecta inundaciones SYN/ICMP, escaneos de puertos y ataques web…
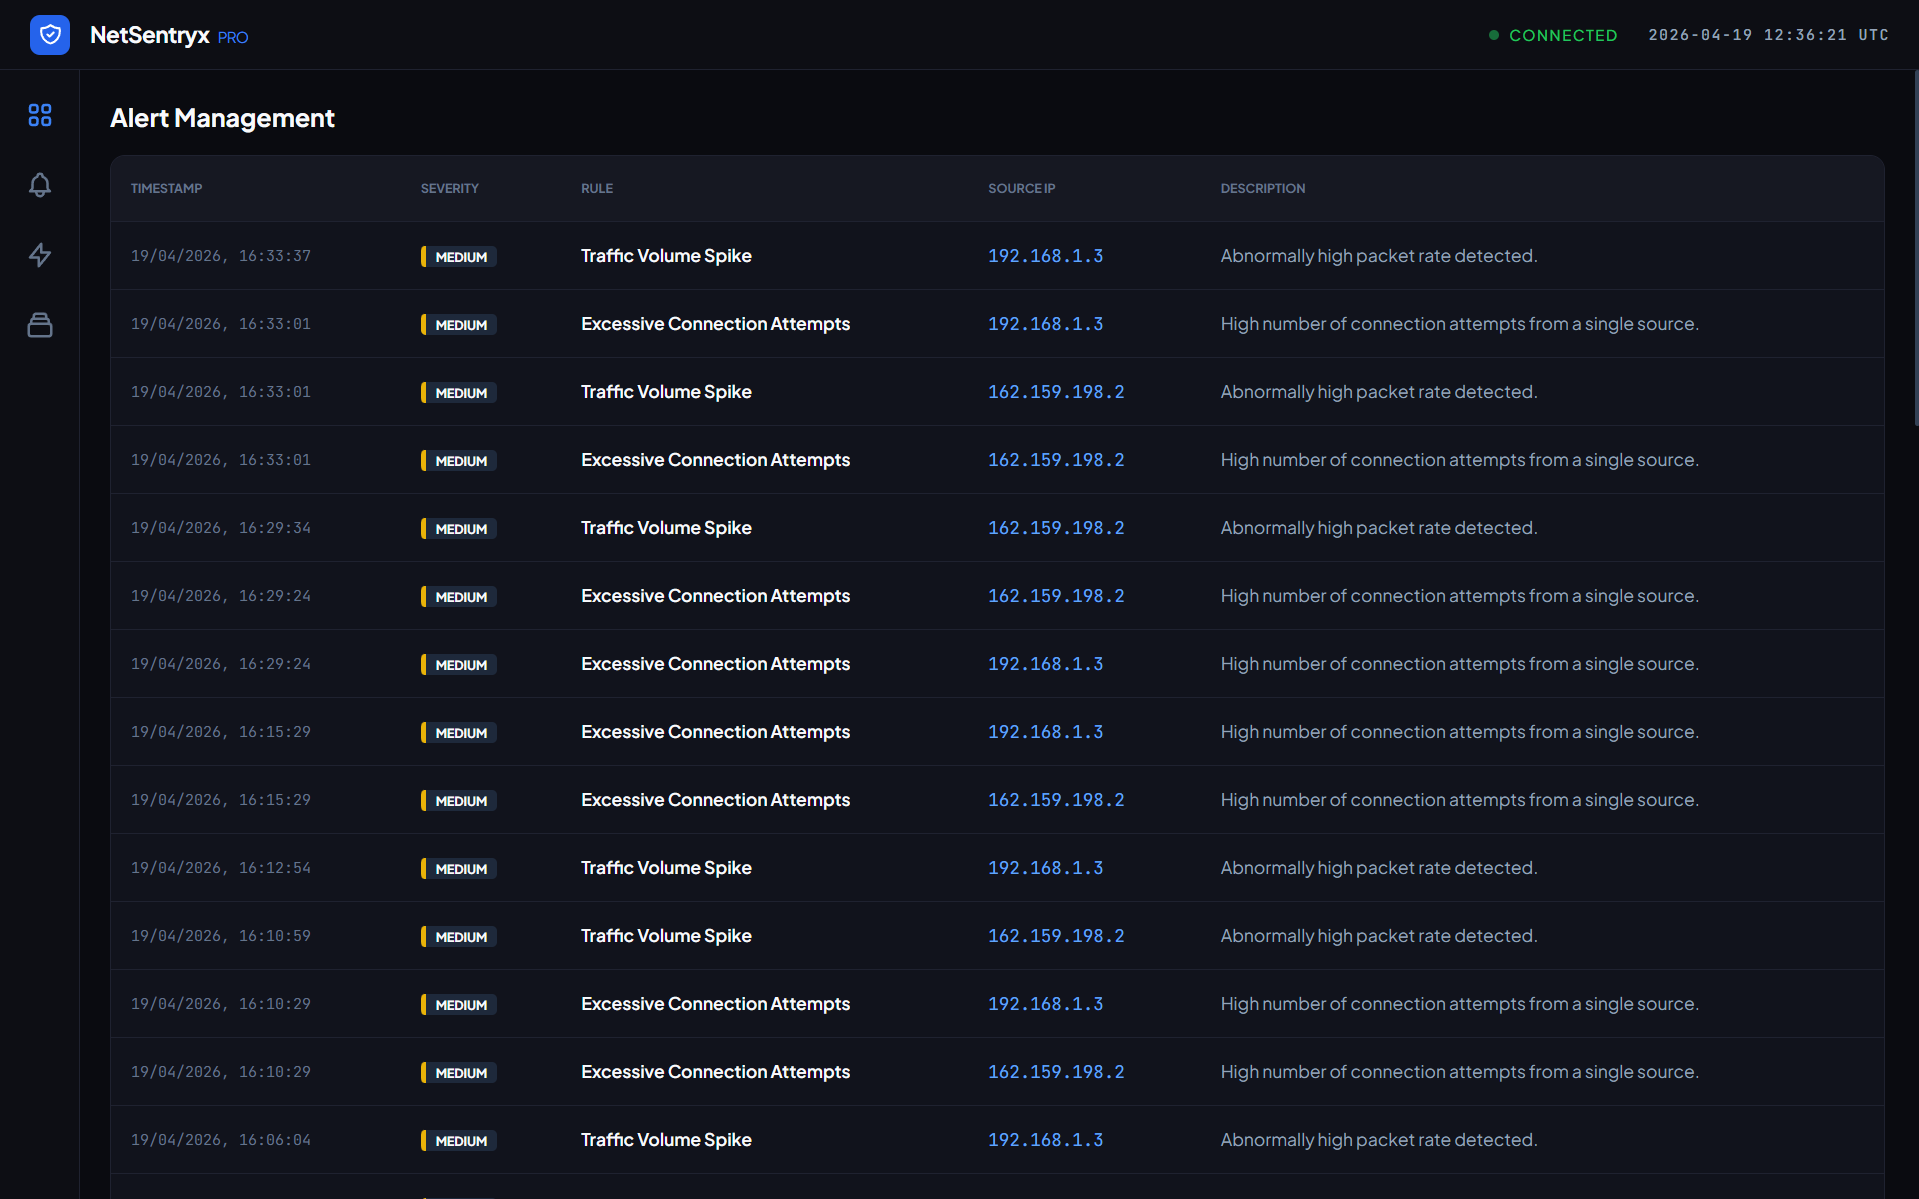 aman-sharma-dev/netsentryx
Una plataforma de monitoreo de red basada en eventos que realiza captura de paquetes en vivo (Npcap), análisis de tráfico de baja latencia y…
 s_r_e_e_r_a_j/netraptor
NetRaptor es una herramienta de envenenamiento ARP basada en GUI, construida con Python, que te permite escanear una red, seleccionar un objetivo y…
 apipia/log4j-pcap-activity
Una actividad divertida utilizando un archivo de captura de paquetes del exploit de log4j (CVE-2021-44228)
 emilebarnard242/pentest-metasploitable2
Laboratorio estructurado de pruebas de penetración que documenta una cadena de ataque completa desde el reconocimiento de red hasta la explotación de…
 d0rb/packetpirate
Un proxy MITM sin interfaz gráfica, scriptable y basado en línea de comandos, diseñado para la interceptación, análisis y modificación del tráfico de…
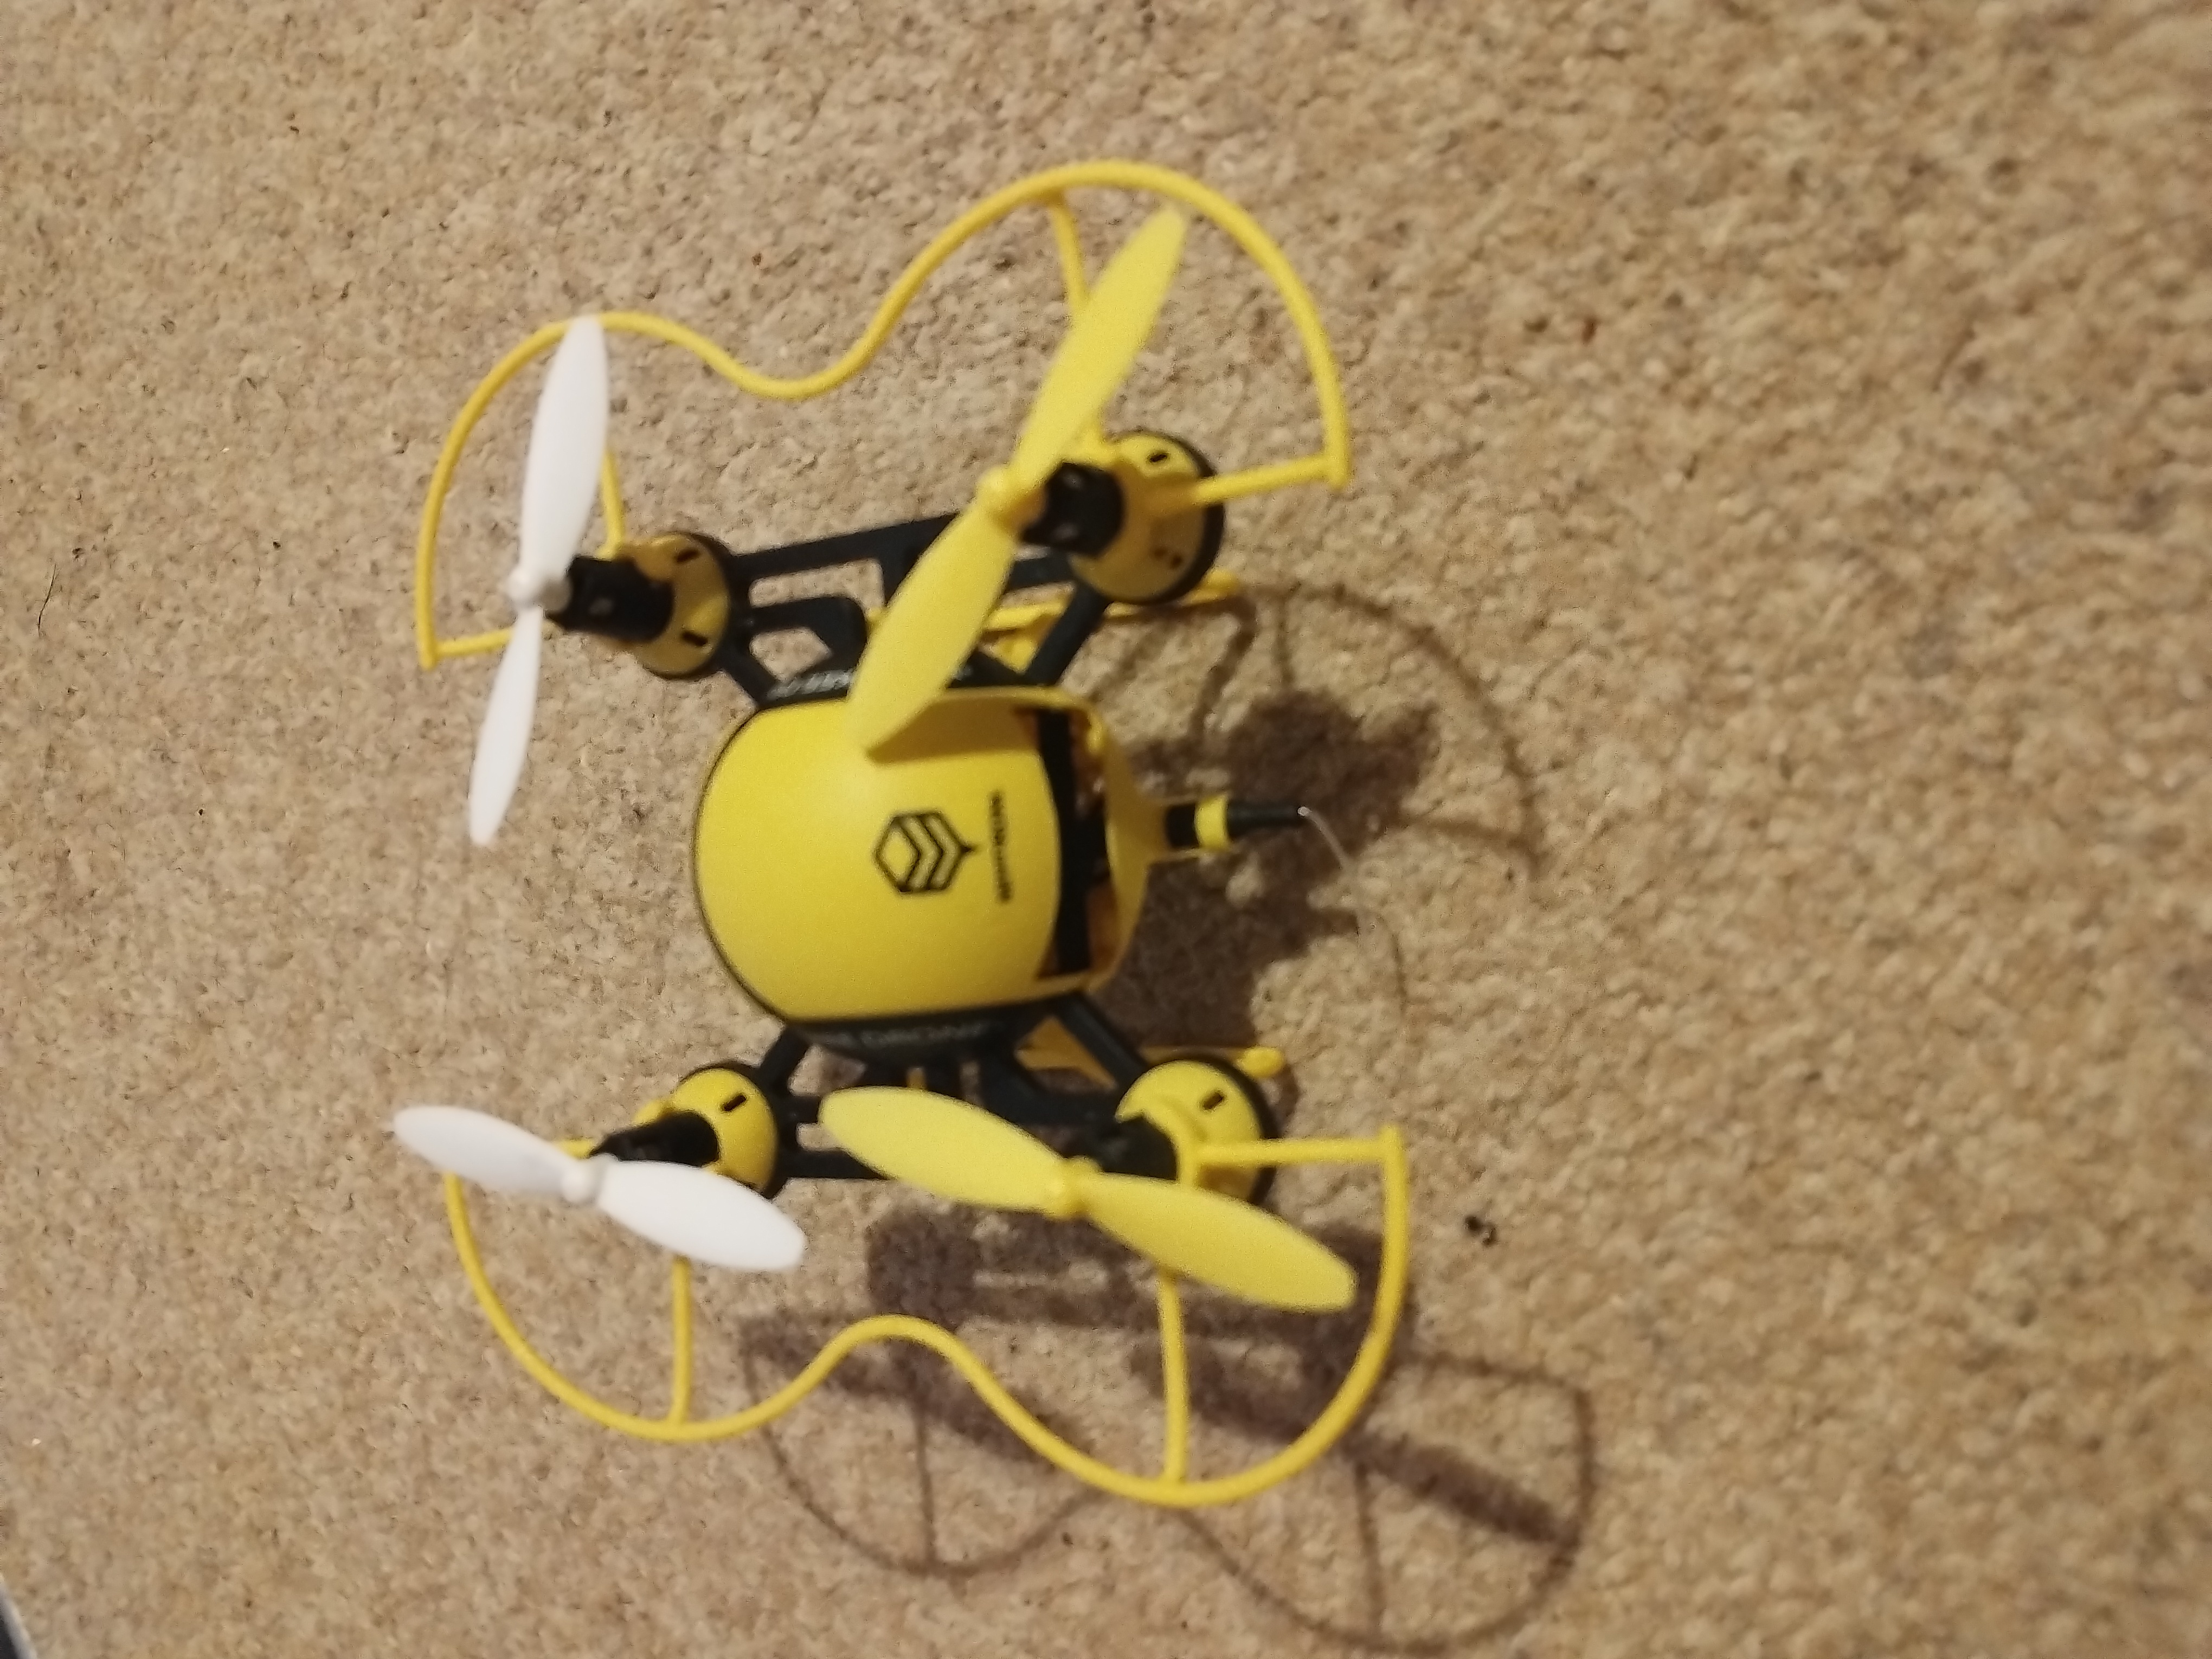 mretallack/dronecamera
Aplicación de video FPV para dron HASAKEE en Android