#1
Herramientas para capturar, inspeccionar y analizar tráfico de red en tiempo real o desde archivos de captura.
Recomendado por Kitploit
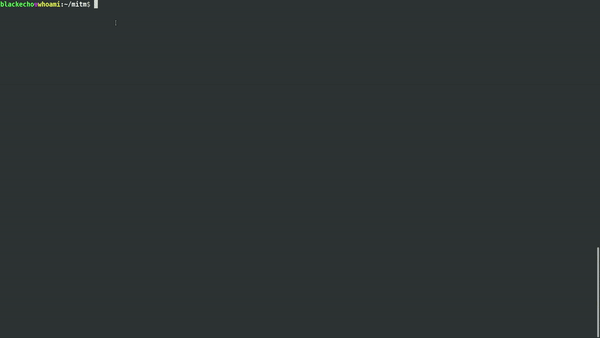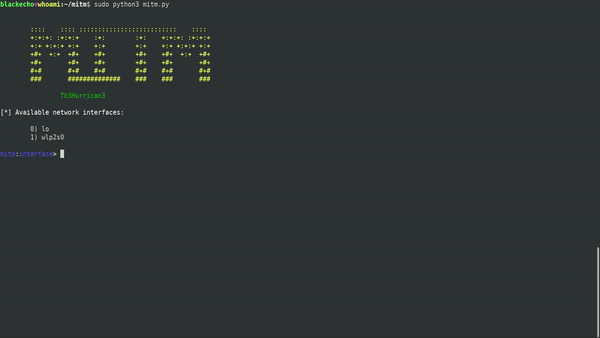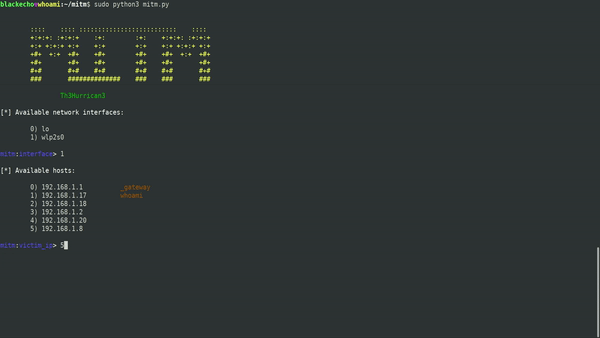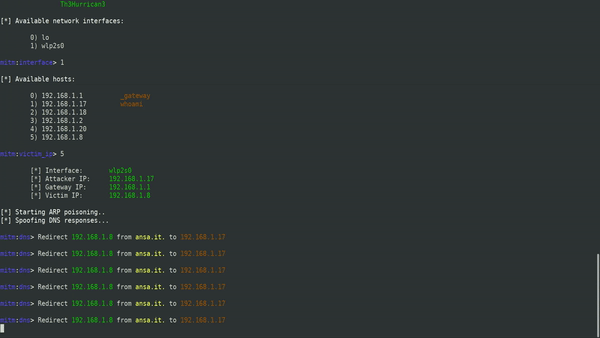
 0x0be/mitm
Un script de python3 simple pero efectivo para realizar suplantación de DNS mediante envenenamiento ARP
 robertdavis1/pix-c2
Comando y Control de Exfiltración por Ping (PiX-C2)
 twisteroidambassador/udpack
UDPack es un ofuscador genérico y extensible de paquetes UDP.
 lpefferkorn/ipdecap
Decapsula el tráfico encapsulado dentro de los protocolos GRE, IPIP, 6in4, ESP (ipsec), también puede eliminar el encabezado IEEE 802.1Q (LAN…
 camp0/aiengine
Motor de inspección de paquetes programable con NIDS, clasificación DNS, análisis de frecuencia y generación automática de expresiones regulares.…
 synacktiv/sharker
Un analizador de capturas de red simple, confiable y razonablemente rápido.
 halildeniz/macmaster
Gestión y monitoreo avanzados de interfaces de red
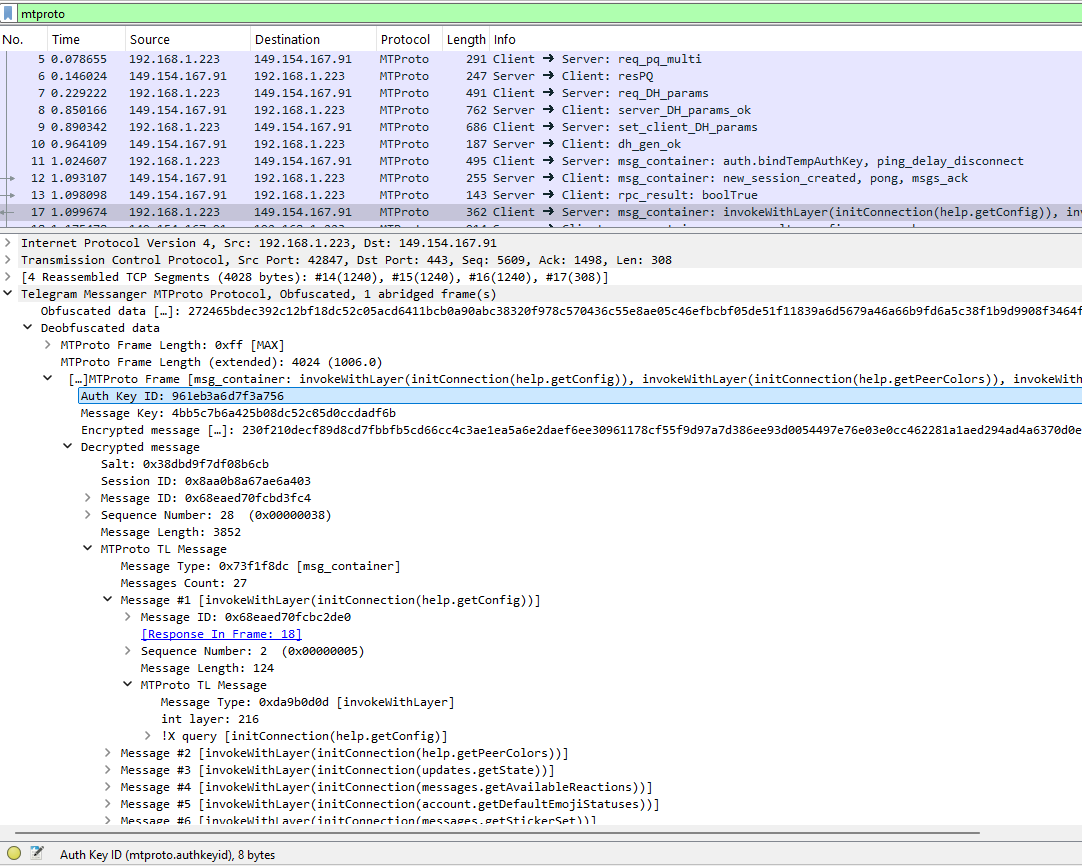 tomer8007/mtproto-dissector
Plugin de Wireshark para diseccionar el protocolo Telegram
 m0vi0/pacmap
Visualizador de tráfico de red centrado en grafos para captura en vivo y reproducción de PCAP con comparación de puntos de control, trazado de rutas…
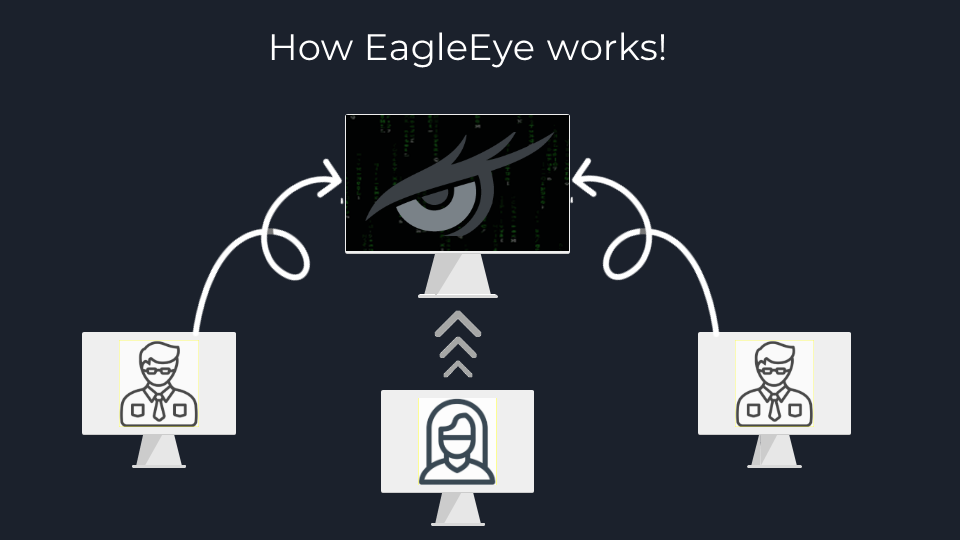 d4vinci/eagleeye
Un sistema IDS basado en host y de monitoreo de red (Mi proyecto de graduación)
 yojiwatanabe/networkalarm
Una herramienta para monitorear el tráfico de red local en busca de posibles vulnerabilidades de seguridad. Advierte al usuario sobre posibles…
 corelight/zeek-spicy-openvpn
Un analizador de protocolo OpenVPN para Zeek, basado en Spicy.
 advanced-threat-research/cve-2020-16899
CVE-2020-16899 - Lógica de detección y regla de vulnerabilidad TCP/IP de Microsoft Windows
 emrekybs/bluefish
Herramienta de automatización diseñada para simplificar el análisis de archivos PCAP (Packet Capture)
 knqyf263/ndff
Un monitor de red basado en flujos con Inspección Profunda de Paquetes.
 ut-dacs/anycast-census
Sistema de censo anycast longitudinal que sondea prefijos IPv4/IPv6 mediante ICMP, TCP y DNS para detectar despliegues anycast y geolocalizar PoPs,…
 r3mrum/loki-parse
Un script en Python que puede detectar y analizar el tráfico de red relacionado con loki-bot (malware). Este script puede ser útil para analistas de…