
 #1
Herramientas para recopilar y analizar información disponible públicamente en fuentes en línea.
Recomendado por Kitploit
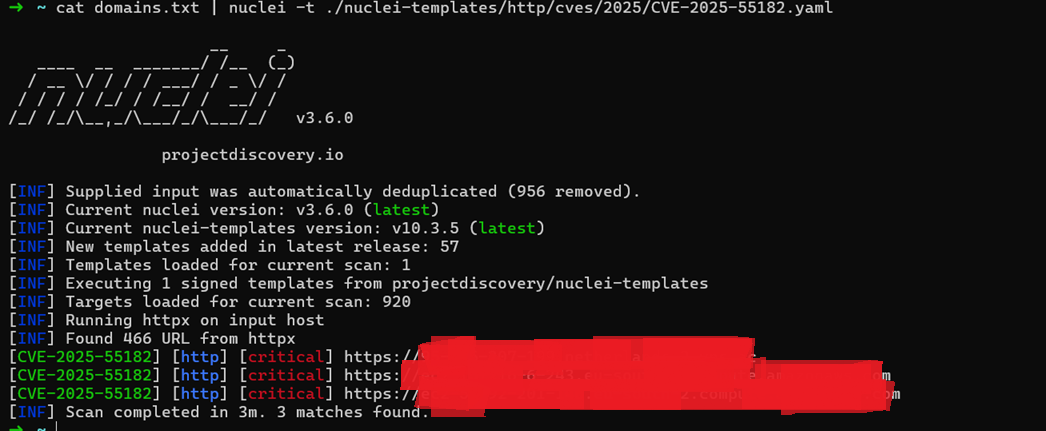
 jaycelation/cve-2025-55182
PoC, Caza de React2Shell sobre CVE-2025-55182

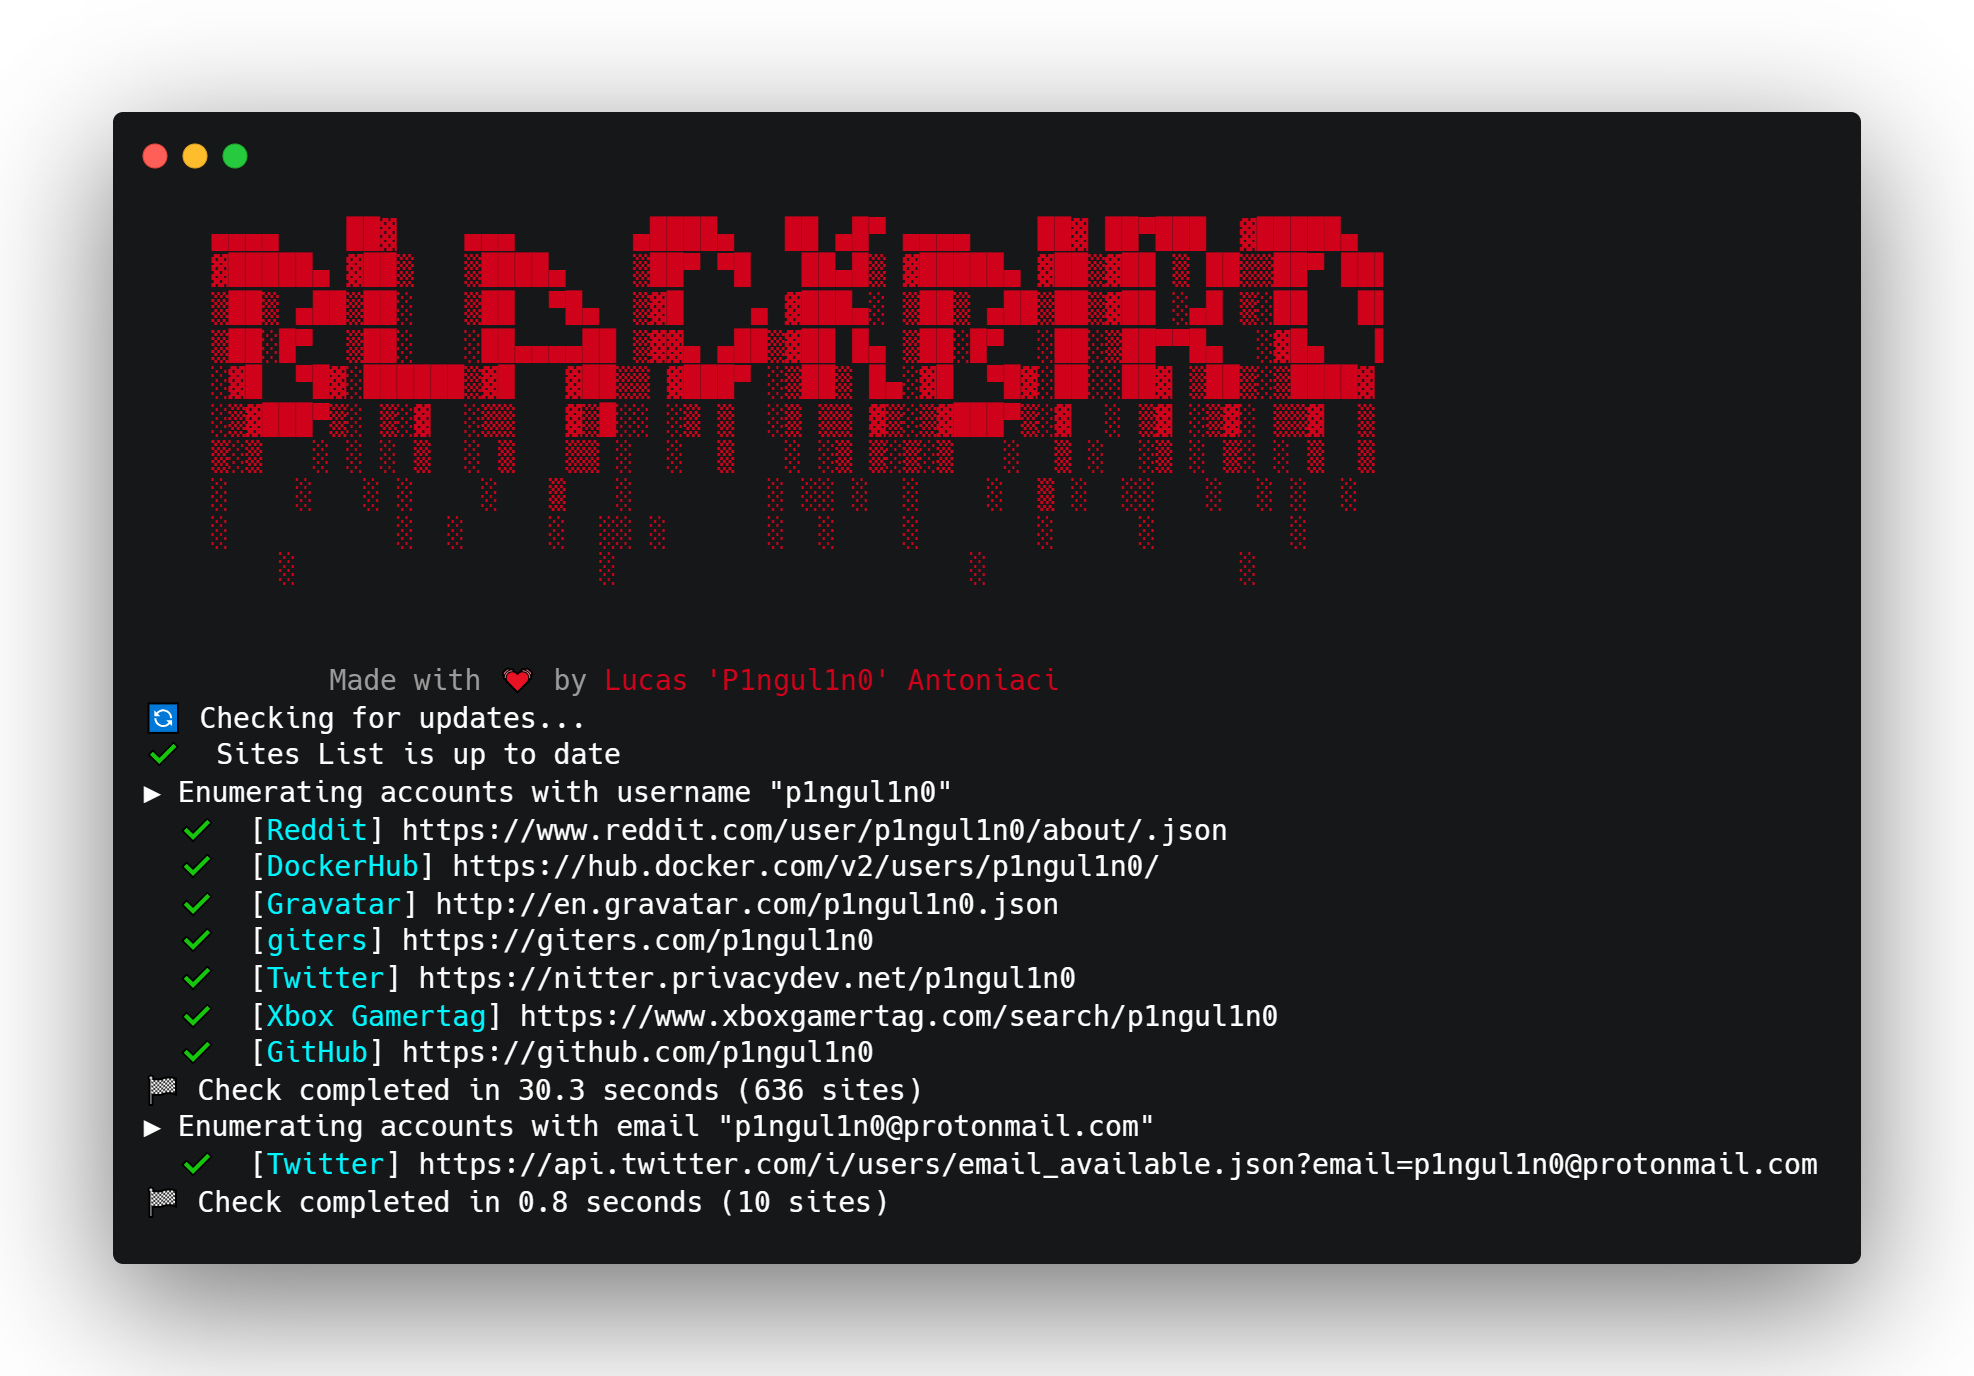
 gcabc123/blackbird
Una herramienta OSINT para buscar cuentas por nombre de usuario en redes sociales.
 ankhcorp/bitleak
Consultar y mostrar el historial de descargas torrent vinculado a una dirección IP dada utilizando fuentes de datos P2P públicas.
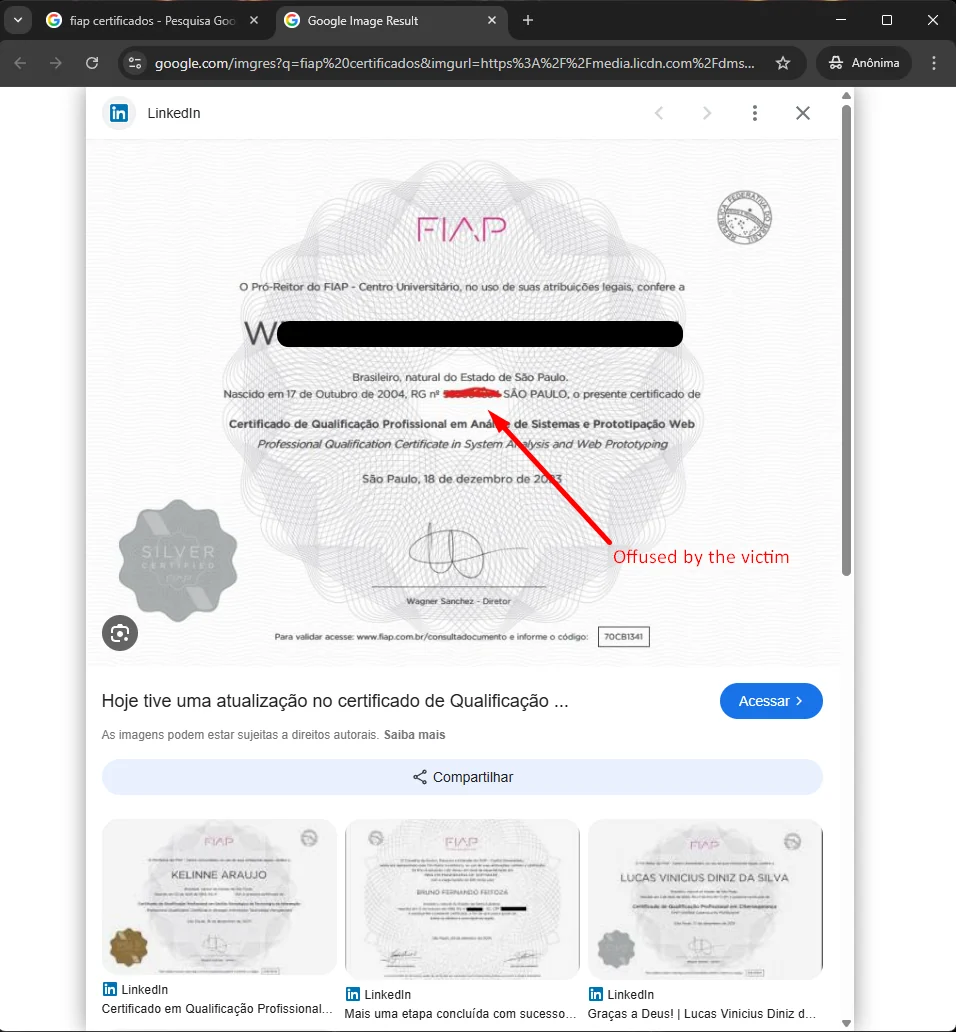 rrespxwnss/cve-2026-36374
Demuestra una vulnerabilidad de enumeración no autenticada en un endpoint público de consulta de certificados, exponiendo datos personales como CPF y…
 manyaigdtuw/cve-2025-68613_scanner
Escáner con GUI basado en Shodan para identificar instancias de n8n expuestas a CVE-2025-68613 (rango de versiones 0.211.0–1.122.0)
 shacode/olyx
🔗 Aplicación móvil ligera de orquestación de seguridad para verificación de URI, que proporciona una interfaz unificada y multi-motor para agregar y…
 hackinglz/gibson
Herramienta de monitoreo de red que mapea las conexiones de proceso a red, identifica proveedores de nube y detecta actividad de beaconing.
 gmh5225/dark_ledger
Un repositorio que preserva datos de mercados de la darknet, incluyendo listas de vendedores, claves PGP, listados y más, con fines de investigación…
 timborin0/log4j-dork-scanner
Un script para buscar, extraer y escanear archivos afectados por Apache Log4j CVE-2021-44228 utilizando Google dorks.
 iitoneloc/sigint
Panel de inteligencia OSINT en tiempo real: 7 fuentes de datos en vivo (aeronaves, embarcaciones AIS, sismos, incendios, clima, eventos GDELT,…
 anjai7/tryhack3m-bricks-heist
Reporte de CTF de TryHackMe — WordPress RCE mediante CVE-2024-25600, forense de minero de criptomonedas e identificación del grupo de ransomware…
 teambugsbunny/wpusersscan
Enumeración de nombres de usuario de WordPress /CVE-2017-5487,WordPress < 4.7.1 -
 gmh5225/domain-enumeration-sicarius
Otra herramienta para la enumeración de subdominios con algo de magia 🧙🏻♂️
 n3ph0s/onionscan
Escanea y analiza servicios ocultos de Tor (.onion) para extraer metadatos, banners SSH, direcciones de correo electrónico y posibles fugas de IP a…
 mad3e7cat/cve-2023-5612
Nmap NSE para comprobar CVE-2023-5612
 352926/shellshock_crawler
Usando Google para escanear sitios en busca de "ShellShock" (CVE-2014-6271)









