
 #1
Herramientas para recopilar y analizar información disponible públicamente en fuentes en línea.
Recomendado por Kitploit
 cyeezy08/fenrirlvx
CLI de Go de alta velocidad para el mapeo de la superficie de ataque de WordPress, la identificación de plugins y la correlación de CVE sin conexión
 security-life-org/obscura
Plataforma de gestión de superficie de ataque y Threat Hunting: un único binario estático de Go para reconocimiento pasivo y semiofensivo,…
 rmottanet/unauthscout
UnauthScout es una herramienta OSINT (Inteligencia de Fuentes Abiertas) desarrollada en Bash para la exploración pasiva de activos en plataformas de…
 jenderal92/cms_detector
Detecta e identifica los sistemas de gestión de contenidos (CMS) utilizados por las aplicaciones web mediante el análisis de respuestas HTTP y firmas…
 packetrat/shazhupan
Diapositivas e IoCs de la investigación sobre pig butchering
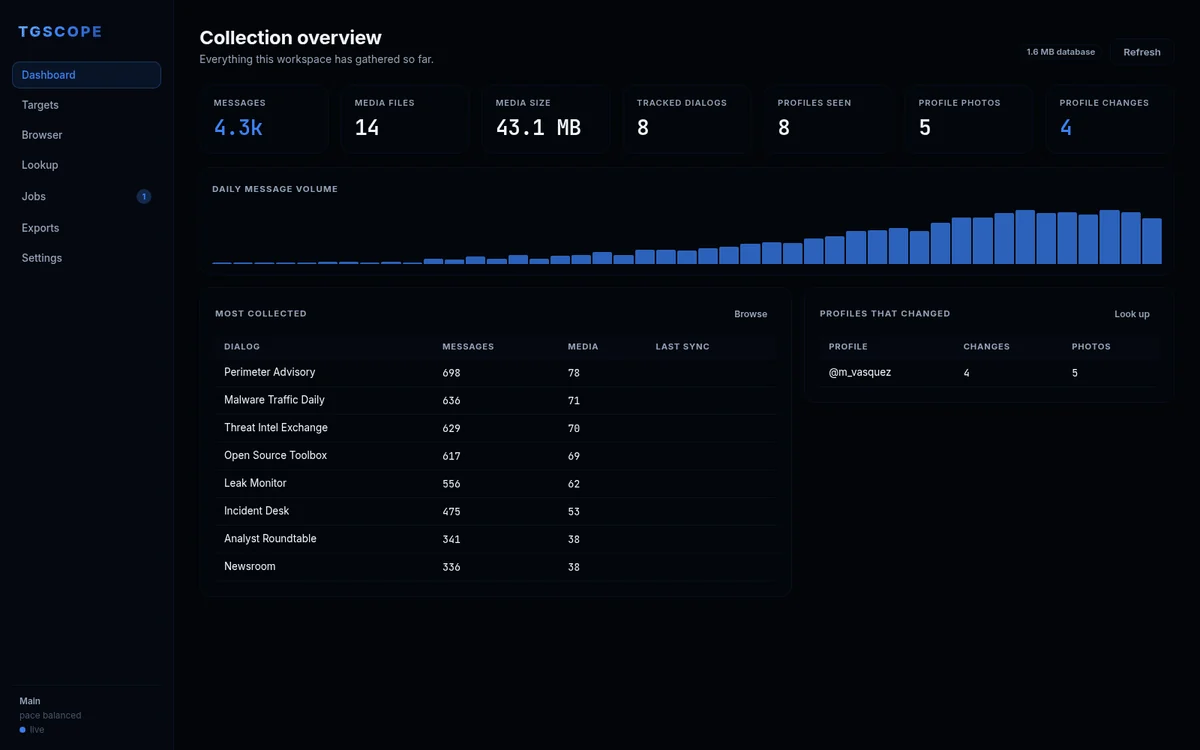 itsmoorgrove/tgscope
OSINT de Telegram, scraping y archivado como aplicación web local. Recopilación multi-cuenta, consulta de perfiles con fotos históricas y diffs de…
 jenderal92/reverse-ip-new-api
Esta herramienta se utiliza para realizar búsquedas inversas de IP— buscar todos los dominios alojados en una dirección IP.
 ricardojoserf/cve-2021-31159
Zoho ManageEngine ServiceDesk Plus MSP - Enumeración de Usuarios de Active Directory (CVE-2021-31159) -…

 t-beckett/h-osint
Banco de trabajo OSINT local-first controlado por teclado para la terminal con 28 módulos que cubren búsquedas de nombre de usuario, dominio, IP,…
 emrekybs/protonscope
Herramienta OSINT ligera en Python que analiza direcciones de correo electrónico para extraer inteligencia y datos de huella digital, con especial…
 roxanne_ardary/emailxpose
EmailXpose es un sistema de seguridad de correo electrónico de código abierto impulsado por IA que detecta phishing, spam, estafas, malware y ataques…
 toxy4ny/rinhit
Recopila artefactos de macOS e iOS para construir líneas temporales de actividad de red, identidad entre dispositivos y correlación de ubicación…
 tonejito/check_cve-2019-3462
Verificar @Debian y @Ubuntu #GNU / #Linux para CVE-2019-3462 en APT
 razureink/arisu
Escanea repositorios de código públicos y plataformas de fragmentos de código para extraer y validar claves API de servicios de IA con panel en…
 tanasescualexandrugabriel/vulnerability-assessment-and-osint-cve-2012-1823
Este repositorio documenta el proceso de identificación, análisis y recopilación de Inteligencia de Fuentes Abiertas (OSINT) sobre una vulnerabilidad…
 zavikhttak/follina-msdt-threat-investigation
🔵 Informe de análisis de amenazas para Follina (CVE-2022-30190) — zero-day de RCE en Microsoft MSDT explotado activamente. Cubre análisis estático,…
 jenderal92/alfa-perl-rce-zoneh-grabber-python
Python2.7
 cisc0-gif/email-extract
Herramienta simple para extraer correos electrónicos de sitios web








