 security-life-org/obscura
Plataforma de gestión de superficie de ataque y Threat Hunting: un único binario estático de Go para reconocimiento pasivo y semiofensivo, correlación, puntuación de riesgo y monitoreo continuo.

Plataforma de Threat Hunting y Gestión de Superficie de Ataque
Un único binario estático en Go para reconocimiento pasivo y semiofensivo, correlación, puntuación de riesgo y monitoreo continuo.


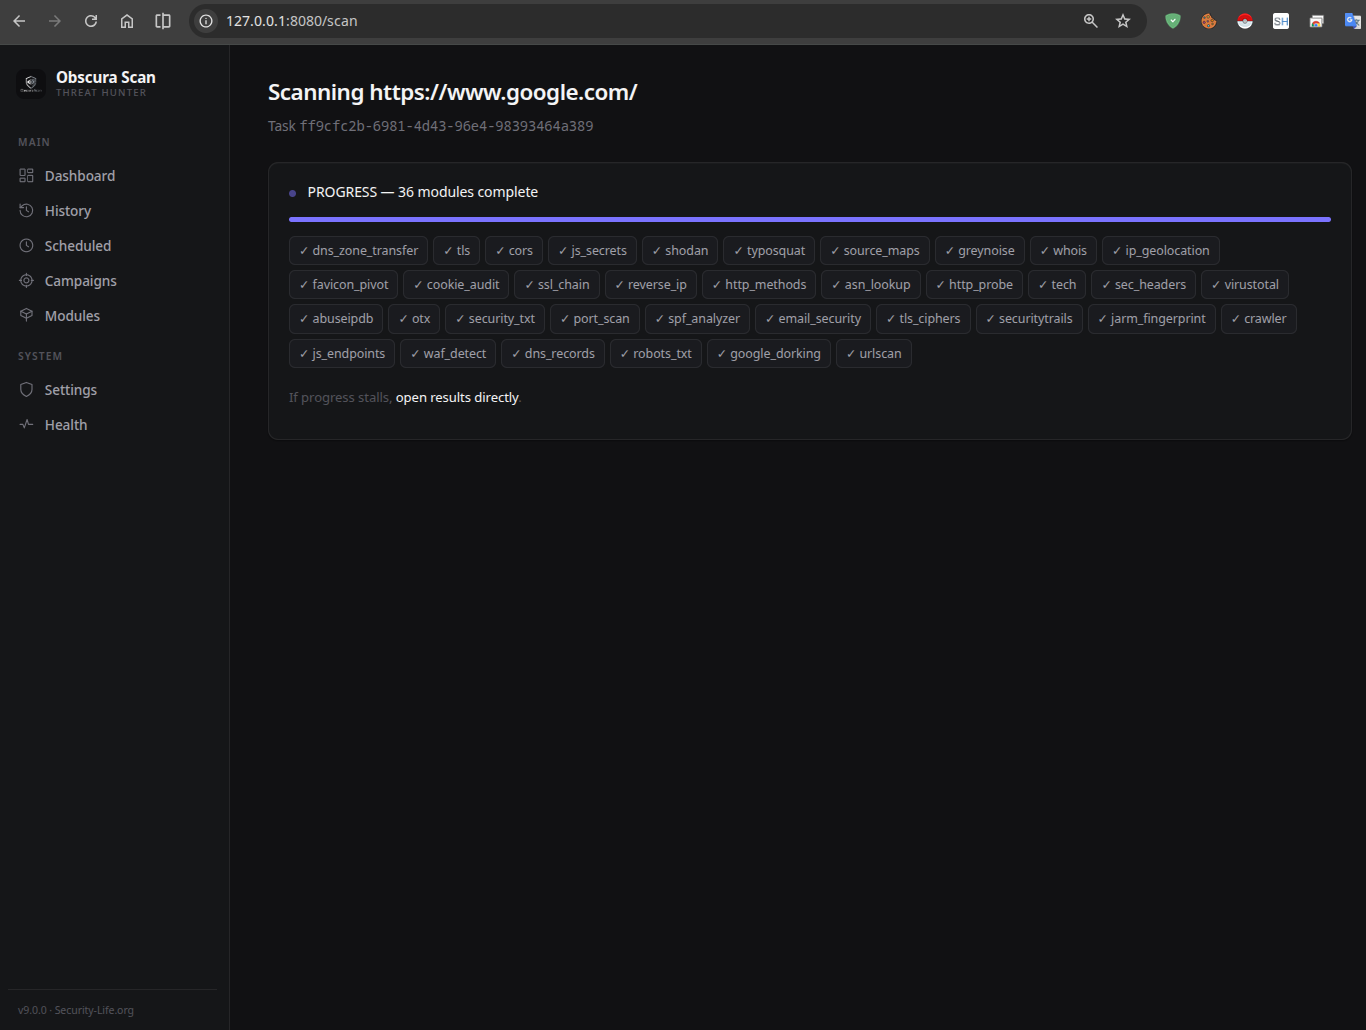
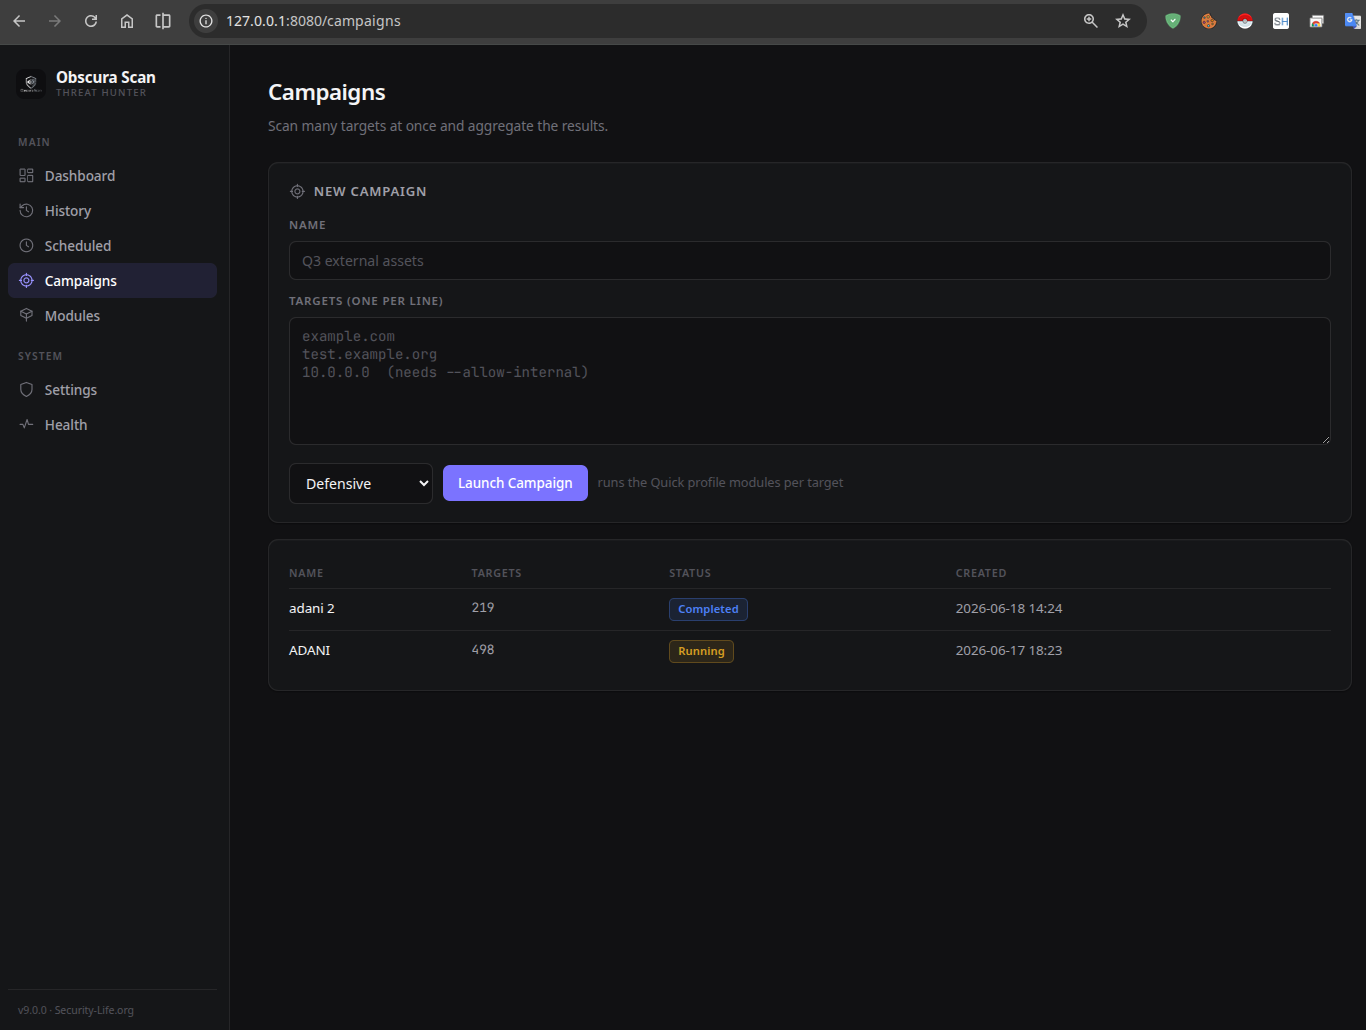
Obscura Scan es una plataforma de gestión de superficie de ataque y OSINT/recon que se ejecuta como un único binario estático — sin Python, sin virtualenv, sin librerías del sistema, sin servidor de base de datos. Apúntalo a un dominio, URL o IP y ejecutará docenas de módulos de reconocimiento de forma concurrente, correlacionará los resultados, puntuará el riesgo, opcionalmente enriquecerá con un LLM y servirá todo a través de una interfaz web limpia + API REST con transmisión de progreso en vivo.
Es la reescritura en Go de la plataforma conocida internamente como AEGIS, re-arquitecturada para velocidad, seguridad y despliegue en un solo archivo.
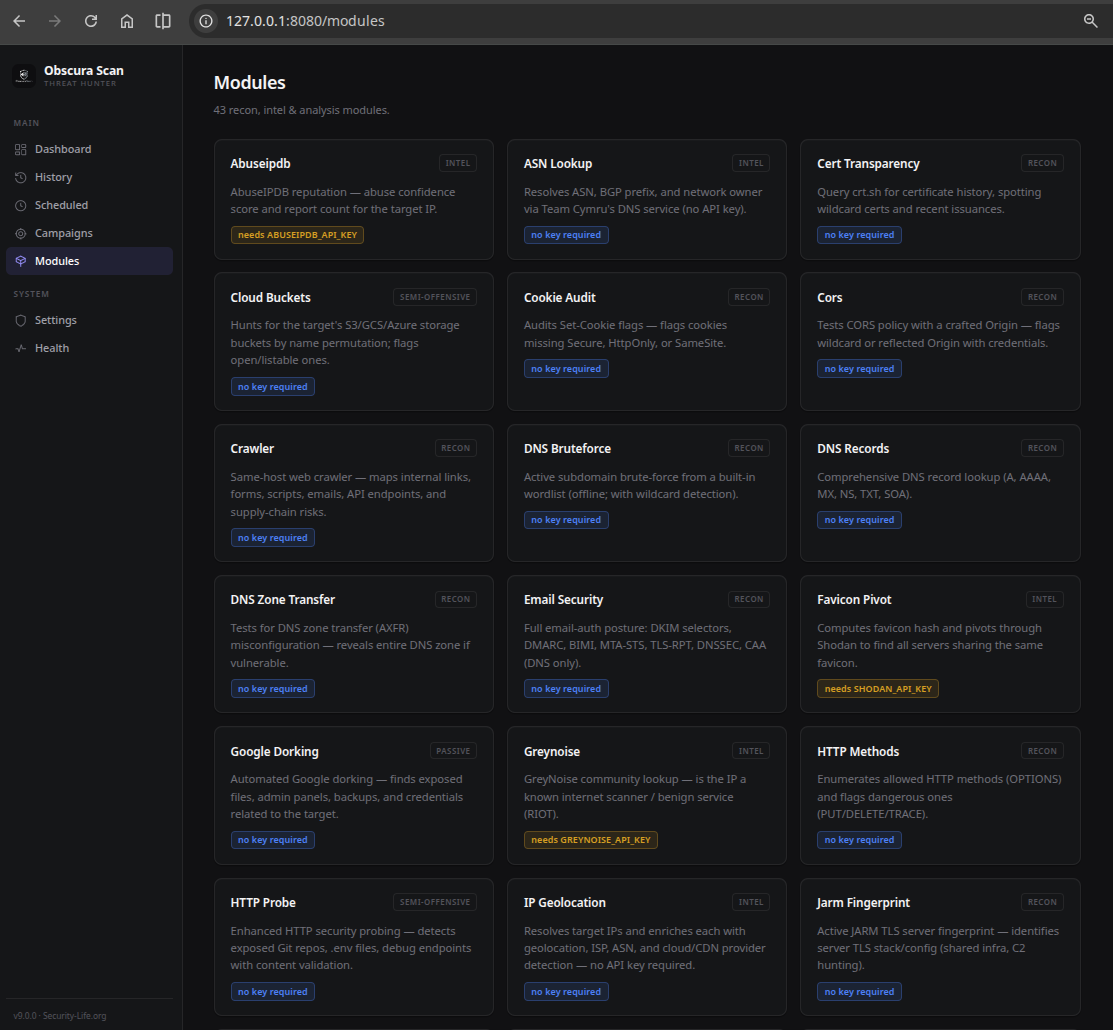
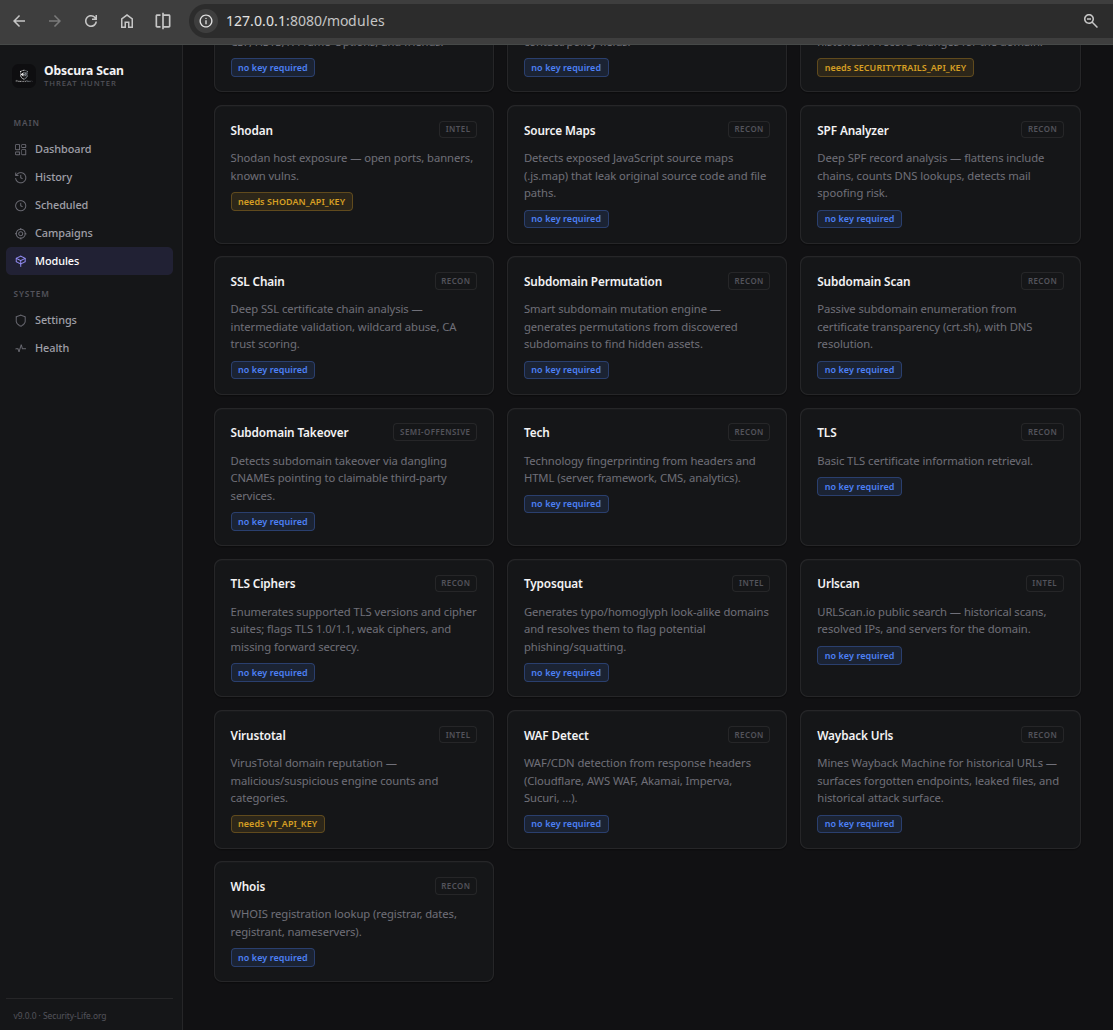
La mayor parte del valor no requiere claves de API. 43 de los 50 módulos son completamente autónomos — se comunican directamente con el objetivo y con los protocolos DNS/TLS/HTTP. Obscura Scan funciona con cero claves configuradas; los módulos que requieren claves simplemente se omiten con un motivo.
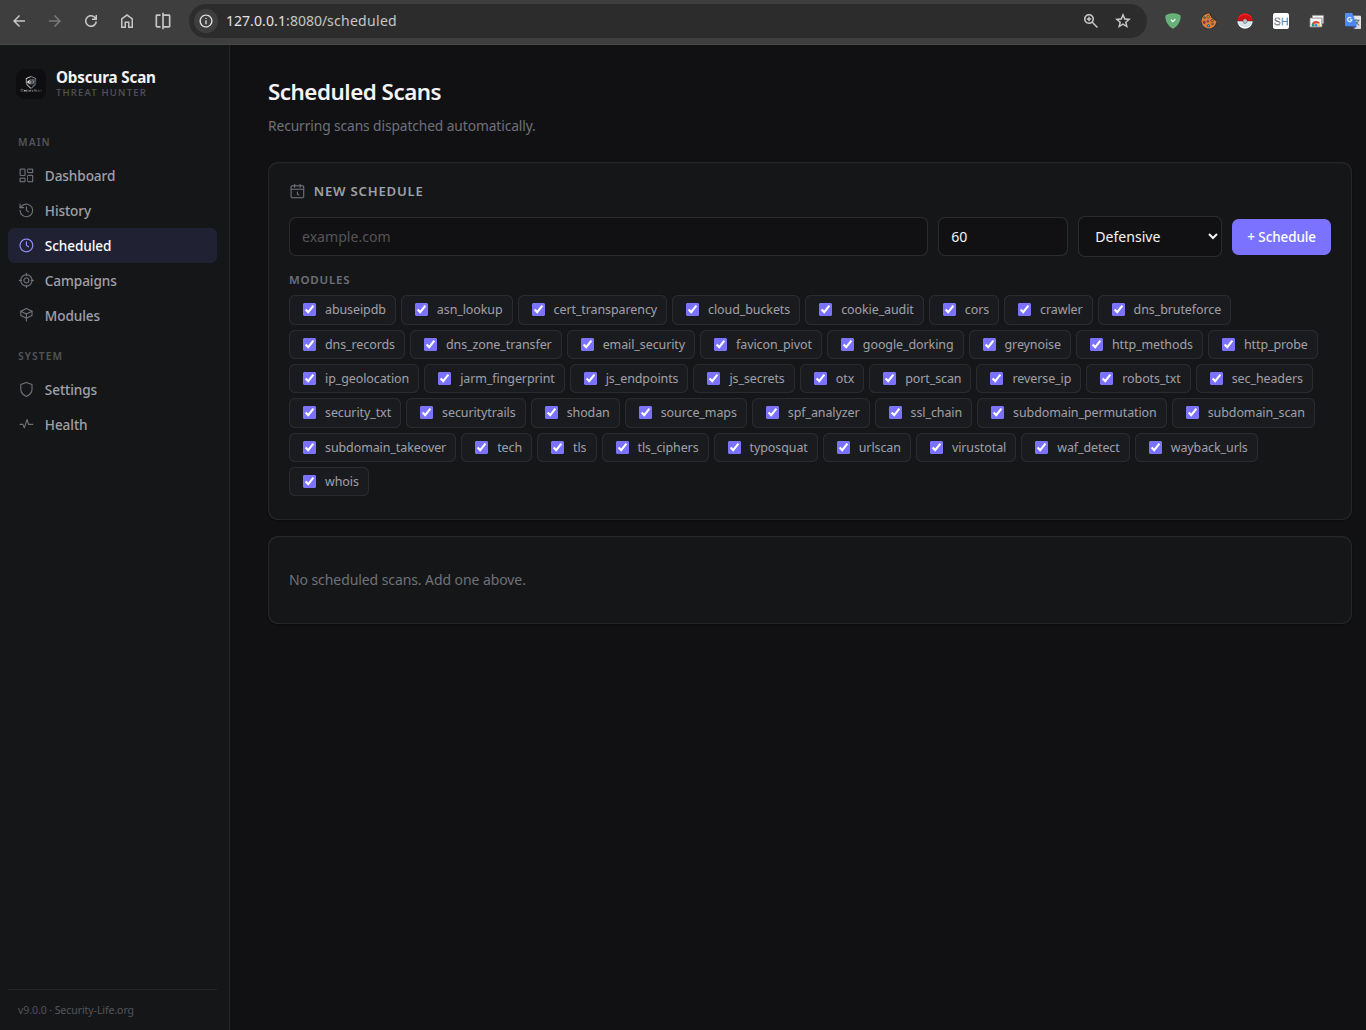
confirmed/firm/tentative); la puntuación se ancla en el peor hallazgo confirmado y solo se ajusta por volumen, de modo que una avalancha de heurísticas de baja confianza no puede fijar el indicador en 100. La deduplicación entre módulos y la supresión de falsos positivos con un clic mantienen el informe denso en señal./metrics de Prometheus, logging estructurado, apagado ordenado.# 1. Get it (see Installation for binaries / Docker)
git clone https://github.com/security-life-org/Obscura.git
cd Obscura
make build # -> bin/obscura (CGO_ENABLED=0, pure Go)
# 2. Run it (every config value is optional)
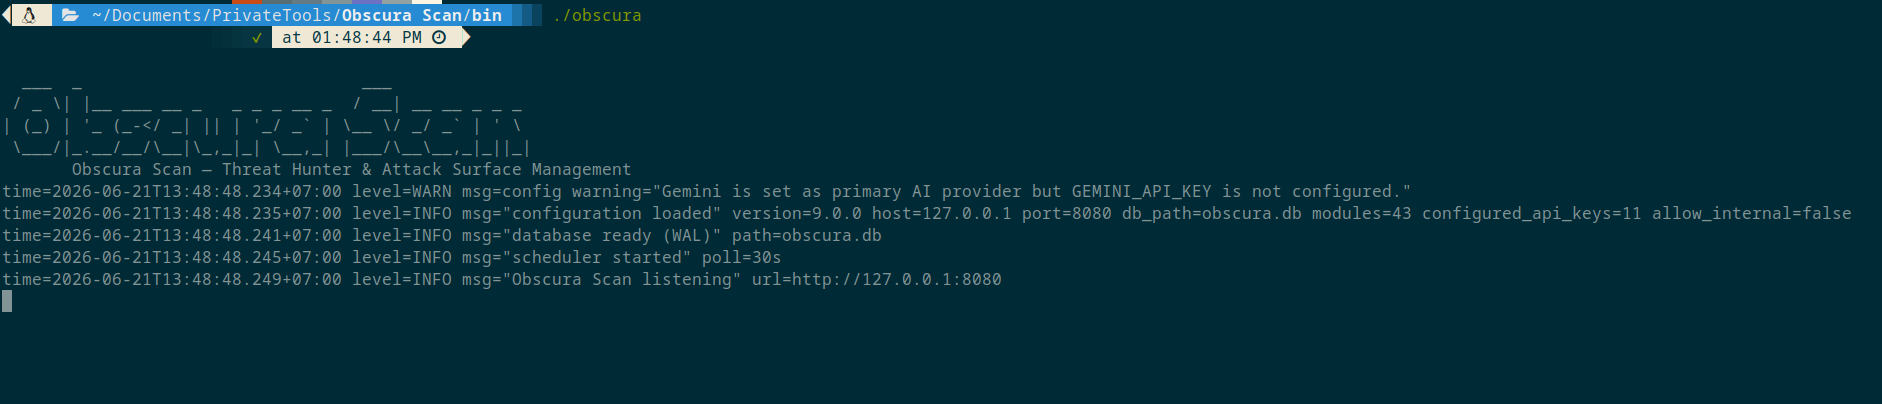
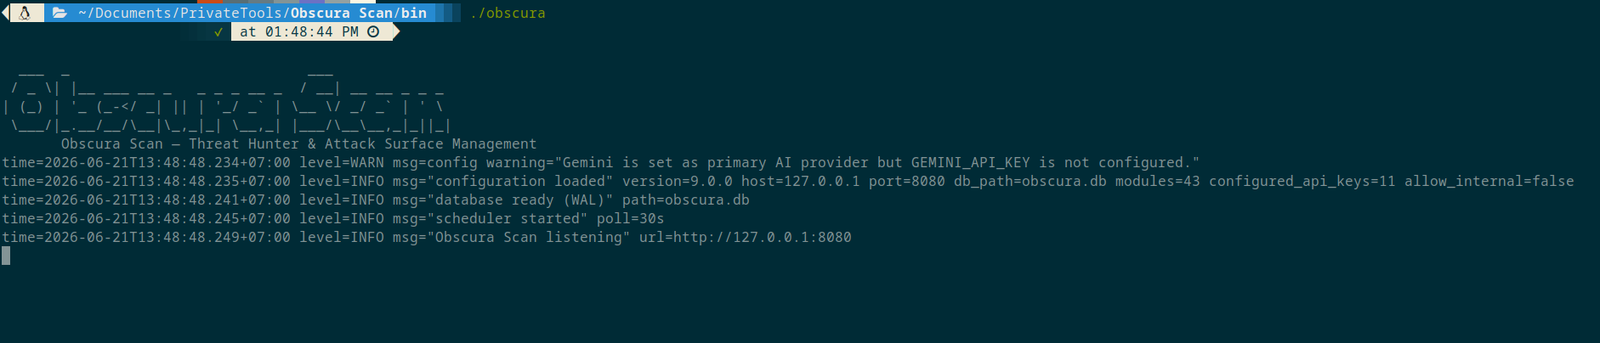
./bin/obscura
# 3. Open the UI
# http://127.0.0.1:8080
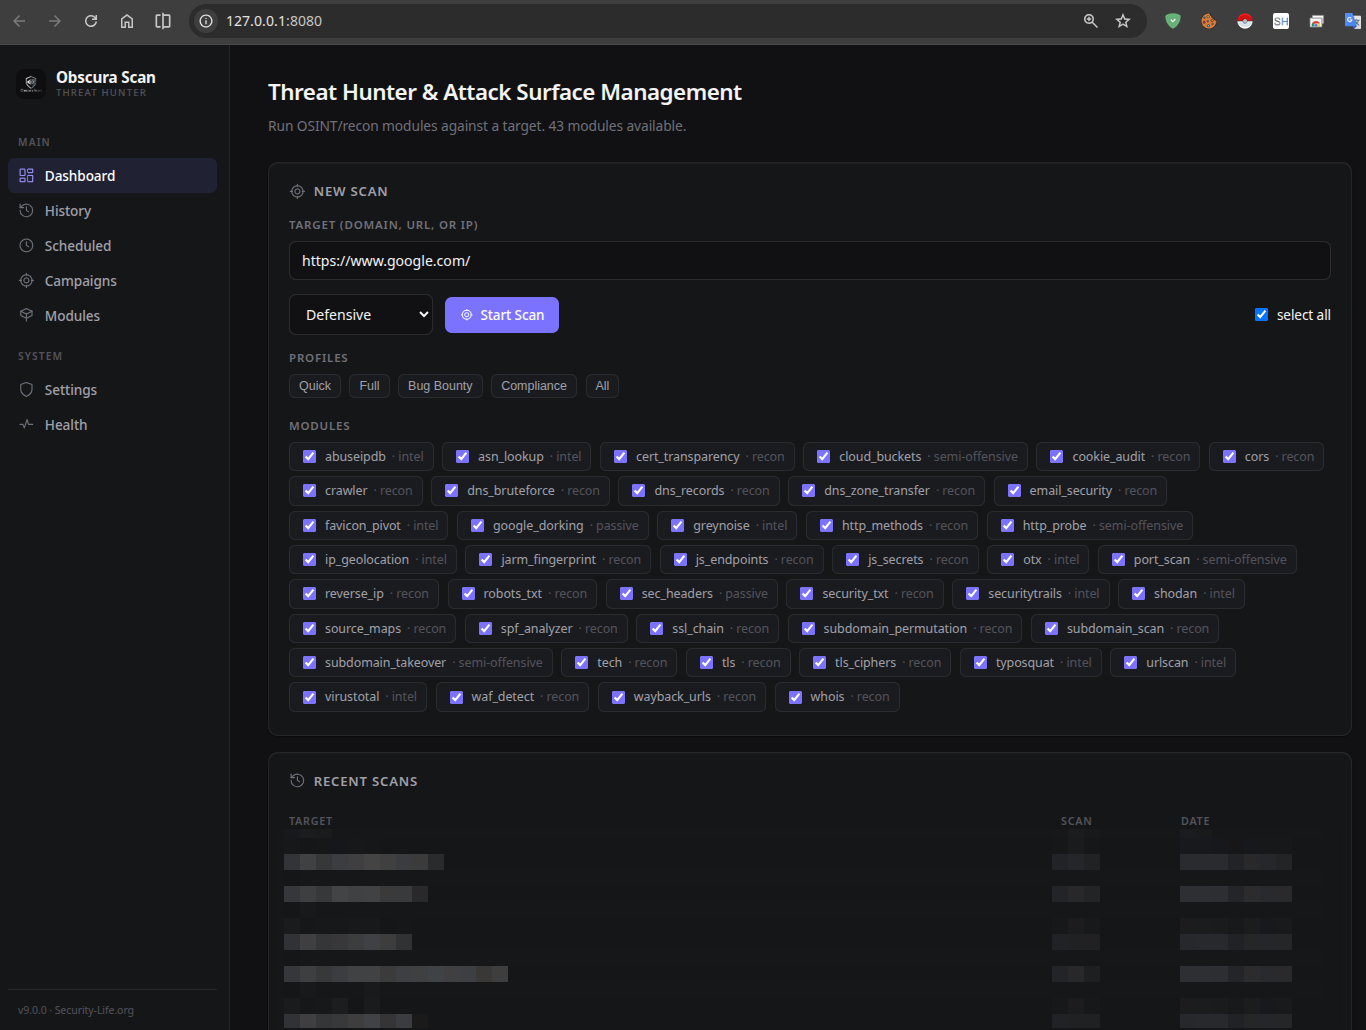
Luego introduce un objetivo (p. ej. example.com), elige un perfil y pulsa Start Scan. Los resultados se muestran como un informe legible —indicador de riesgo, hallazgos, tablas por módulo—, no como JSON sin procesar.
./bin/obscura --version          # build info
./bin/obscura --allow-internal   # permit private/loopback targets (authorized internal use)