
 #1
Herramientas para analizar, monitorizar y asegurar infraestructuras y protocolos de red.
Recomendado por Kitploit
 contiki-ng/tinydtls
Una versión de tinyDTLS que está refactorizada para ser más fácil de usar 'independientemente' (por ejemplo, sin enlaces a una pila IP específica).
 r3mrum/loki-parse
Un script en Python que puede detectar y analizar el tráfico de red relacionado con loki-bot (malware). Este script puede ser útil para analistas de…
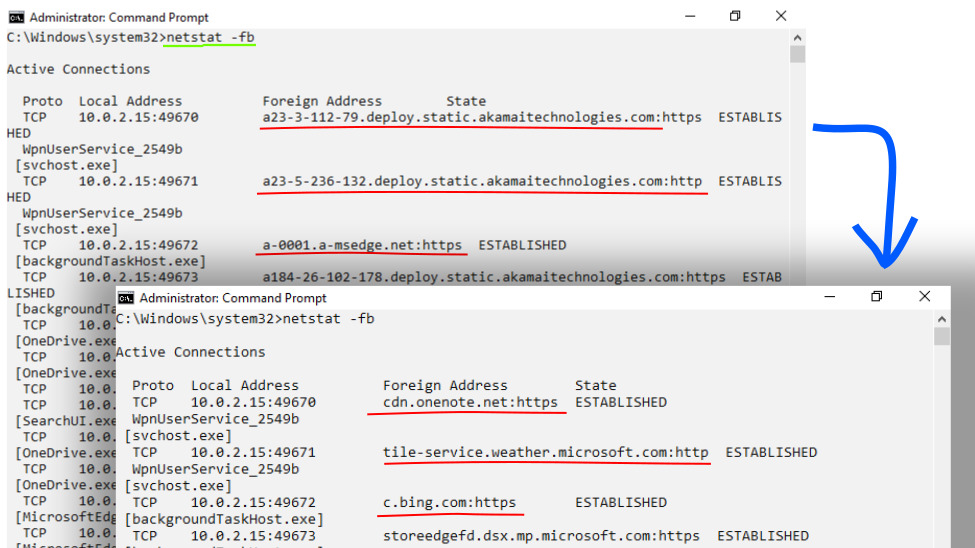 korc/pr-dnsd
Demonio DNS recursivo pasivo que registra todas las consultas y respuestas DNS, proporcionando visibilidad de red, enriquecimiento de registros…
 ianxtianxt/bypass360mimikatz_x64
Binario mimikatz modificado con modificación de recursos y firma digital para evadir la detección de 360 Antivirus en el volcado de credenciales…
 r00k5a58/pyc2
c2 simple escrito en python para demostrar conceptos de seguridad
 thereisnotime/sshroute
Enrutador SSH consciente de la red - enruta conexiones a diferentes IPs/puertos/claves/hosts de salto según la VPN o red activa
 x1colegal/ustp-secure
Versión segura (con AEAD) de USTP, llamada USTP-Secure (ustps://)
 iot-onboarding/mud-visualizer
mud-visualizer es una herramienta para visualizar archivos MUD
 h00die/msf-testing-scripts
Módulos de Metasploit en pruebas
 icecubesandwich/caddysmith
Genera configuraciones de redireccionador Caddy a partir de perfiles de Cobalt Strike o Sliver C2.
 ilmndwntr/cve-2026-41940-mass-exploit
Herramienta de explotación masiva para CVE-2026-41940 que admite escaneo individual y masivo para automatizar la explotación de objetivos vulnerables.
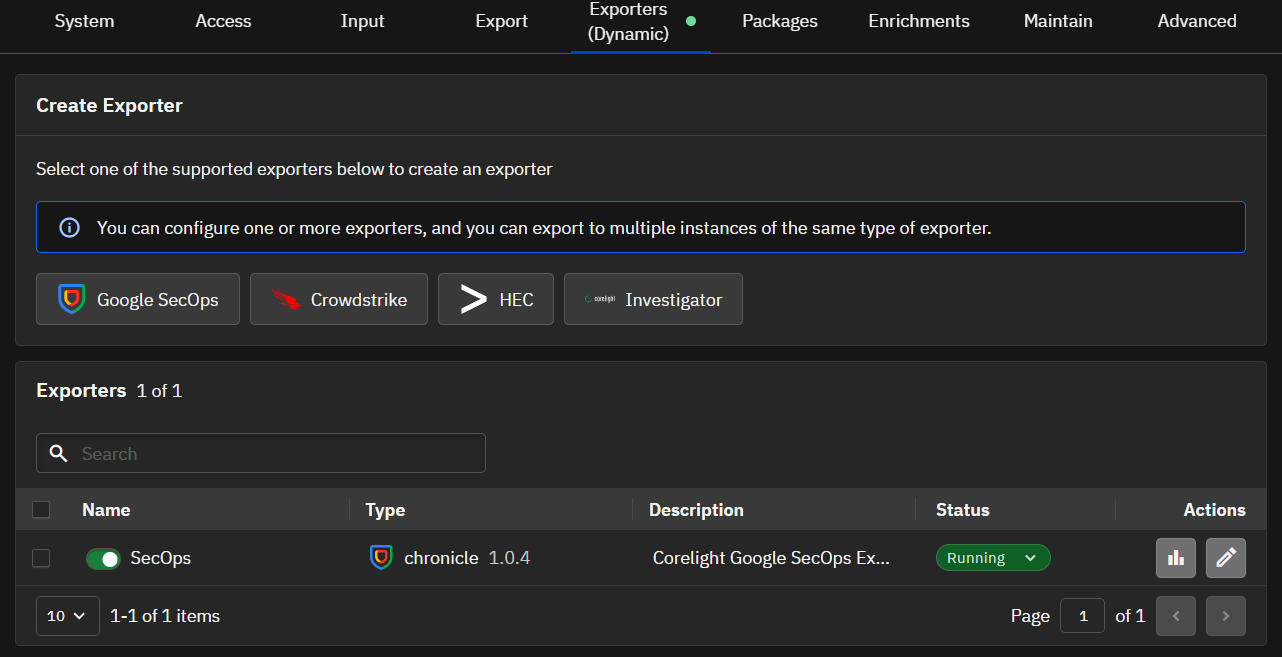 corelight/corelightforsecops
Parser de Chronicle para CORELIGHT e información relacionada.
 murphysecurity/rdl-detect
Escaneo remoto de la exposición del servicio remote desktop licensing, para la verificación rápida de la vulnerabilidad CVE-2024-38077.
 loosehose/dutchoven
Degradaciones de red de Windows con ámbito de aplicación en C nativo y formato BOF
 qarait/gate0
Un motor de micropolíticas pequeño, auditable, terminante y determinista.
 corelight/corelight-client
Cliente de línea de comandos para la API del sensor de Corelight
 madrisan/cisco7crack
Cifrar y descifrar las contraseñas de cisco enable 7








