
 #1
Herramientas para analizar, monitorizar y asegurar infraestructuras y protocolos de red.
Recomendado por Kitploit

 lu1sdv/wafmeow
Huellas de wafw00f. Velocidad de Go. Nativo para pipelines. Detección de WAF a partir de HTTP en vivo y capturas offline.
 nccgroup/ebpf
eBPF - herramientas de filtro de paquetes Berkeley extendido
 owasp/honeysap
HoneySAP: Honeypot de investigación de baja interacción para SAP
 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
Framework C2 en ensamblador x64 sin archivos con pivoteo de protocolo ICMP/DNS de doble canal, ejecución directa de syscall e inyección de procesos…
 xiaolichan/redcaddy
Redireccionador C2 basado en caddy
 nicmx/fort-validator
Parte de confianza de RPKI y servidor RTR que valida las autorizaciones de origen de rutas BGP y sirve datos validados a los routers mediante el…
 codextf2/openmalleablec2
Implementación de código abierto de Malleable C2 de Cobalt Strike
 torque59/nosqlpot
El framework de honeypot NoSQL
 pion/handoff
Iniciar WebRTC en el navegador—ejecútalo en otro lugar
 epi052/cve-2018-15473
Enumeración de nombres de usuario multihilo y compatible con IPv6, mediante wordlists o usuario único, a través de CVE-2018-15473
 cbuijs/sdproxy
Proxy DNS simple y rápido con funciones no tan simples. Enfocado en reenvío DNS enrutado, filtrado y control parental.
 v-p-b/pecloakcapstone
Fork de peCloak independiente de plataforma basado en Capstone
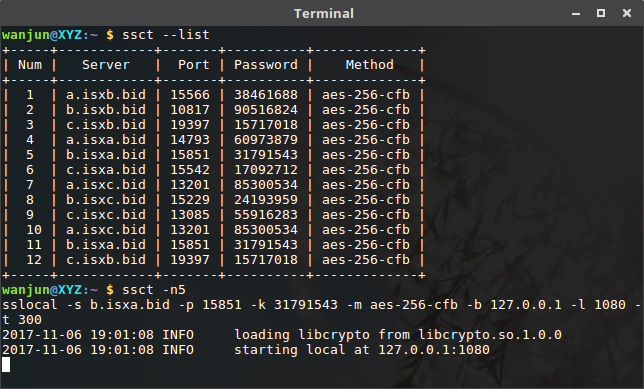 wanjunzh/ssct
Una herramienta envolvente para shadowsocks para eludir firewalls de manera consistente.
 lnxg33k/webhandler
Simulador de Bash para controlar un servidor mediante funciones del sistema de PHP.
 nray-scanner/nray
nray escáner de puertos distribuido
 deeptempo/socbench
Un arnés y punto de referencia abiertos para la IA en operaciones de ciberseguridad.
 nonenotnull/ssrfx
CVE-2014-4210+Redis acceso no autorizado
 mhaskar/fsquirtcplpoc
PoC para generar el módulo bthprops.cpl diseñado para ser cargado por Fsquirt.exe LOLBin








