
 #1
Herramientas para analizar, monitorizar y asegurar infraestructuras y protocolos de red.
Recomendado por Kitploit

 karmakstylez/cve-2024-6387
Vulnerabilidad de ejecución remota de código no autenticado en el servidor OpenSSH (CVE-2024-6387)
 busescanfly/pretty
"PRinter Exploitation Toolkit" herramienta de automatización de LAN
 ymsniper/kto
Herramienta automatizada de desautenticación Wi-Fi que escanea continuamente clientes en un SSID objetivo y expulsa dispositivos no incluidos en la…
 preempt/ntlm-scanner
Una herramienta simple de Python basada en Impacket que prueba servidores para diversas vulnerabilidades NTLM conocidas.
 xen0vas/vscan
herramienta de escaneo de vulnerabilidades que utiliza nmap y scripts nse
 1n3/prism-ap
Un framework automatizado de ataques MITM con RogueAP inalámbrico.
 nccgroup/port-scan-automation
Automatiza los escaneos de NMAP y genera políticas personalizadas de Nessus automáticamente.
 edu4rdshl/tor-router
Una herramienta que te permite hacer de TOR tu puerta de enlace predeterminada y enviar todas las conexiones de internet a través de TOR (como proxy…
 jumpseclabs/tokenflare
Framework de simulación AITM serverless para Entra ID y M365
 snovvcrash/divideandscan
Divide los resultados de un escaneo completo de puertos y úsalos para ejecuciones de Nmap dirigidas.
 greatscottgadgets/libbtbb
Biblioteca en C para decodificar paquetes de banda base de Bluetooth y extraer información de piconets del hardware Ubertooth y USRP para análisis…
 nccgroup/binproxy
BinProxy es un proxy para conexiones TCP arbitrarias. Puede definir formatos de mensajes personalizados usando la gema BinData.
 twosevenonet/edrchoker
Una herramienta que utiliza la Política de QoS (Pacer.sys) para limitar a los agentes de Detección y Respuesta de Puntos Finales (EDR) de conectarse…
 hpfeeds/hpfeeds
Protocolo genérico de alimentación de datos autenticada del Proyecto Honeynet
 rasta-mouse/crystal-loaders
Una pequeña colección de cargadores PIC de Crystal Palace diseñados para su uso con Cobalt Strike
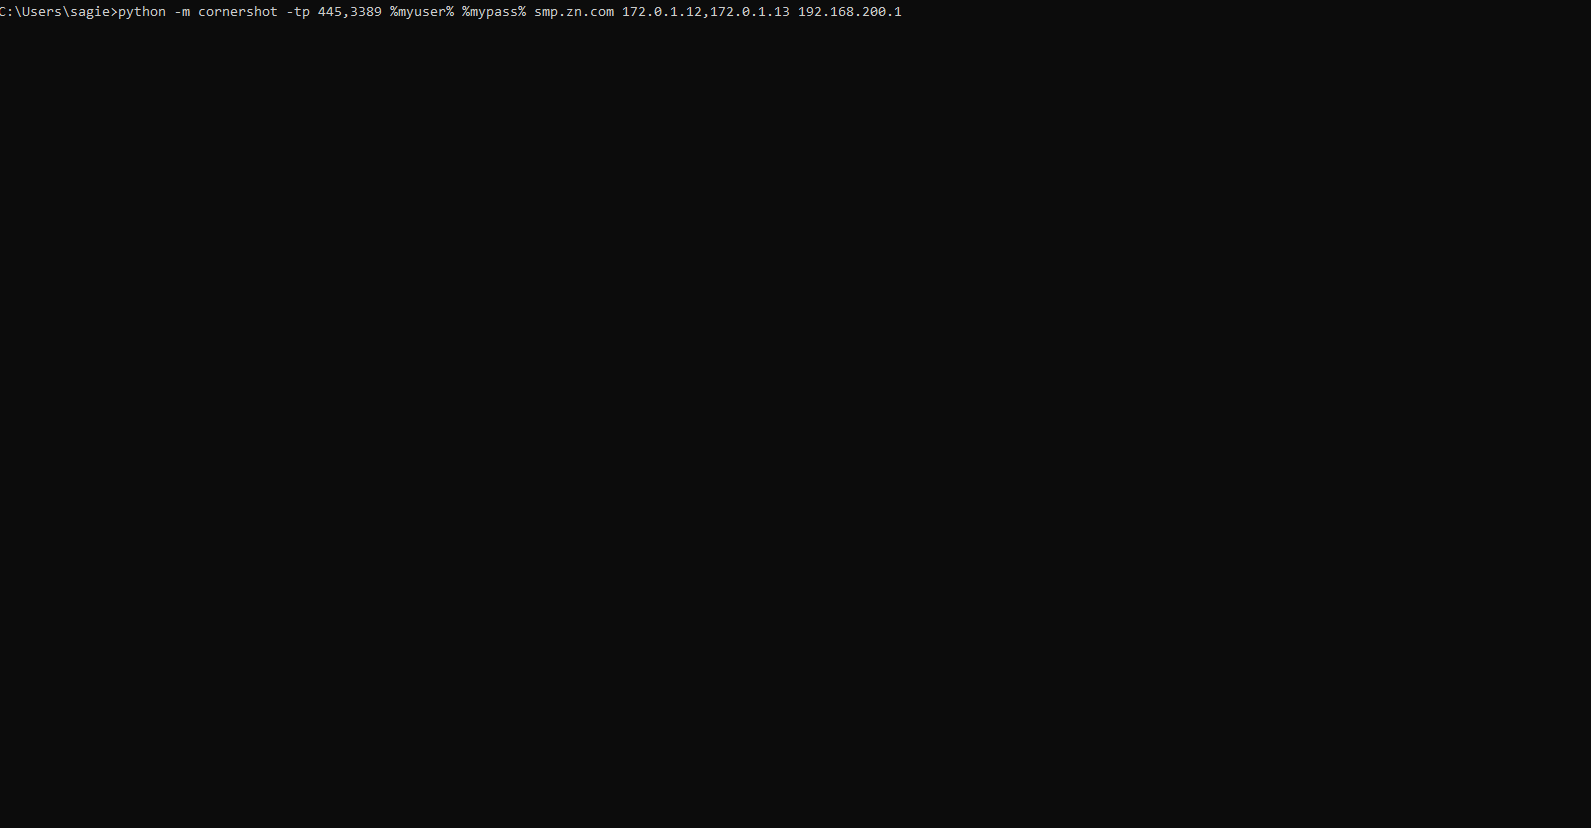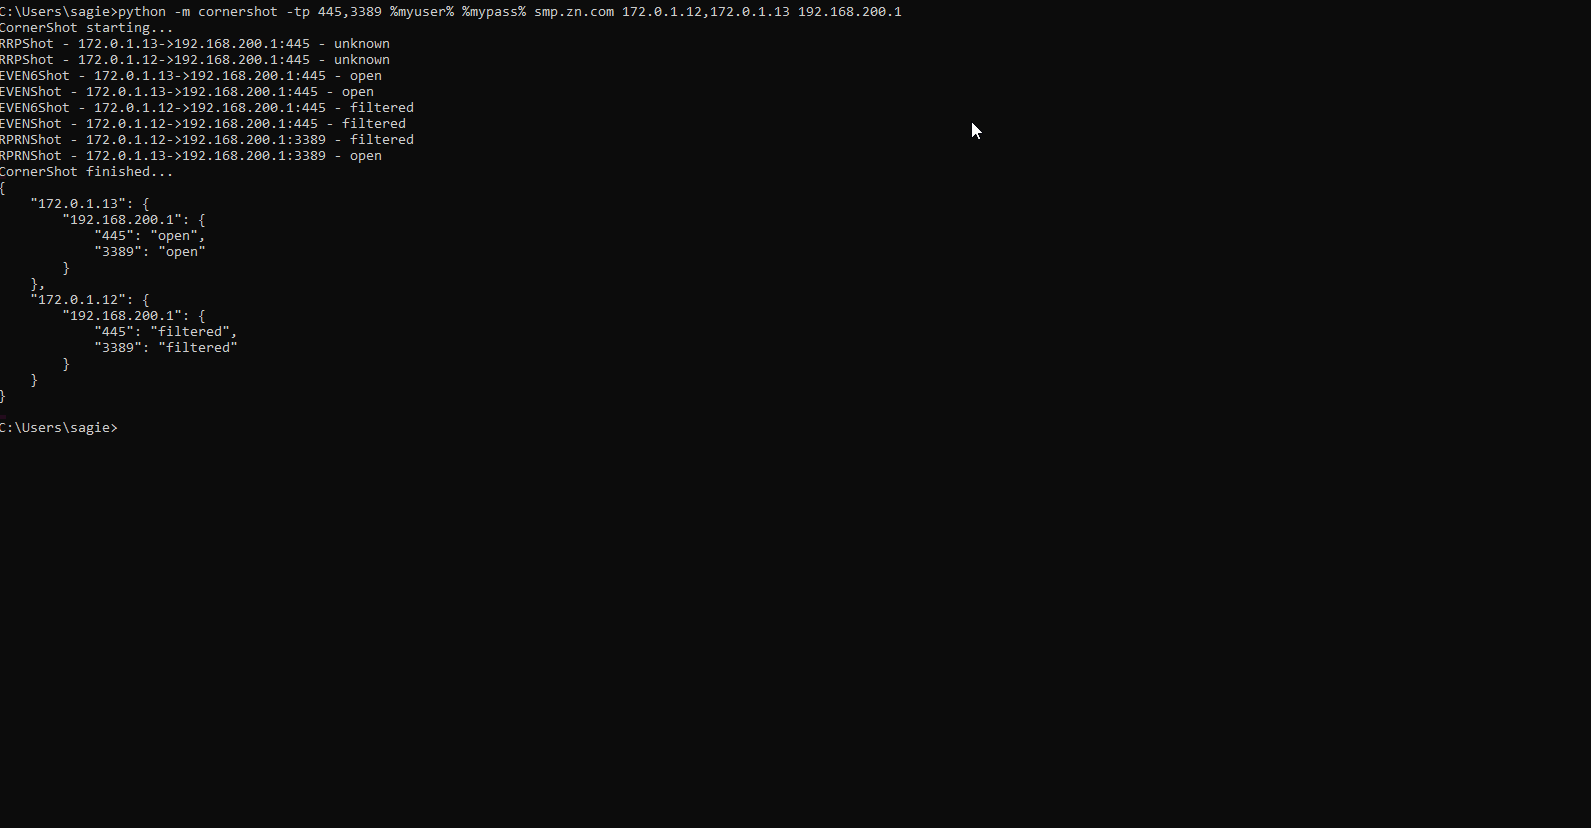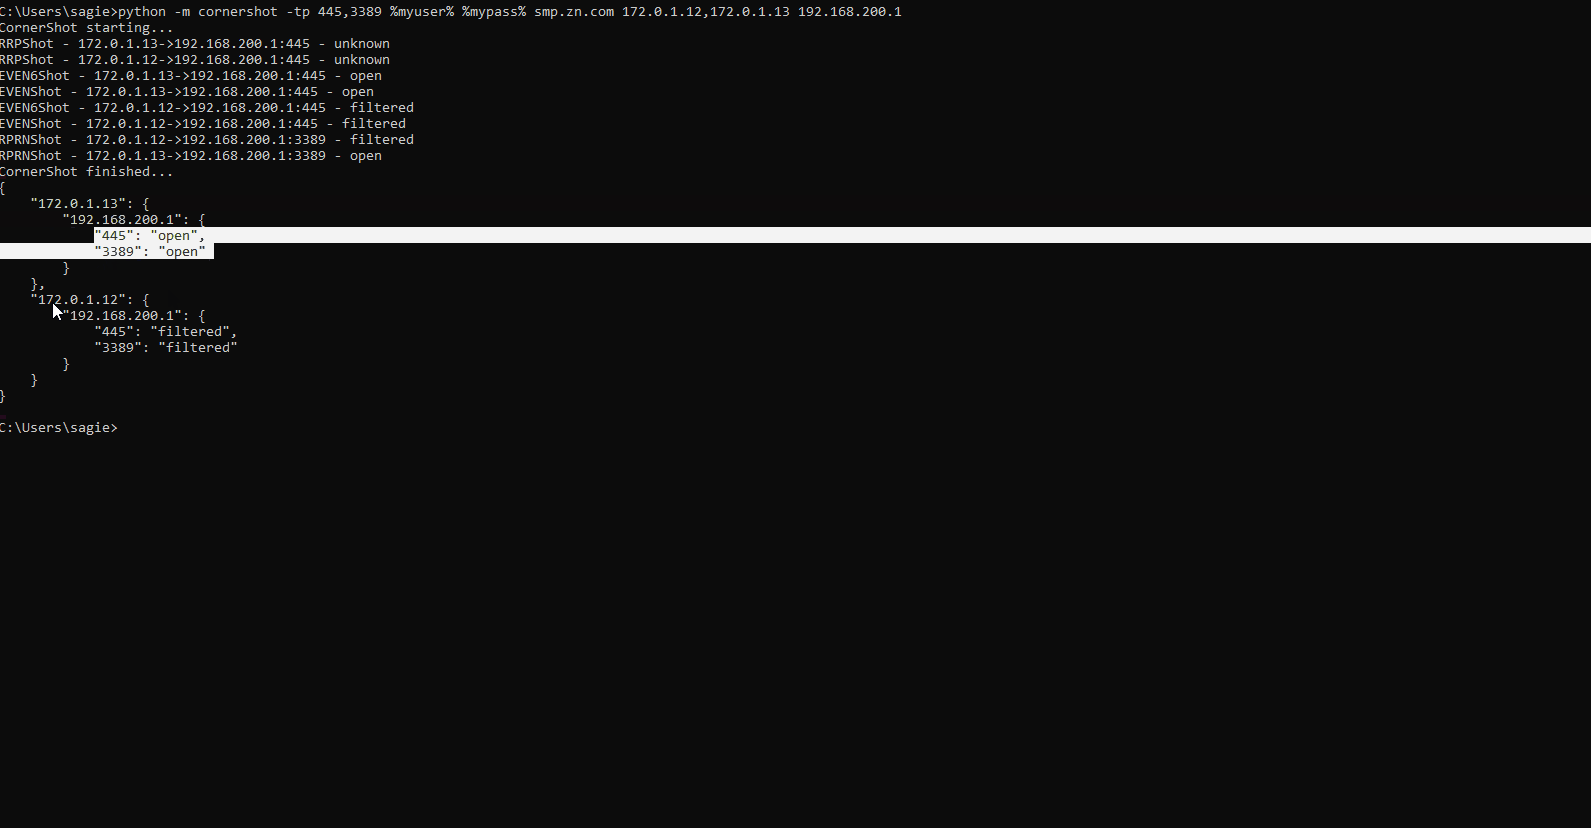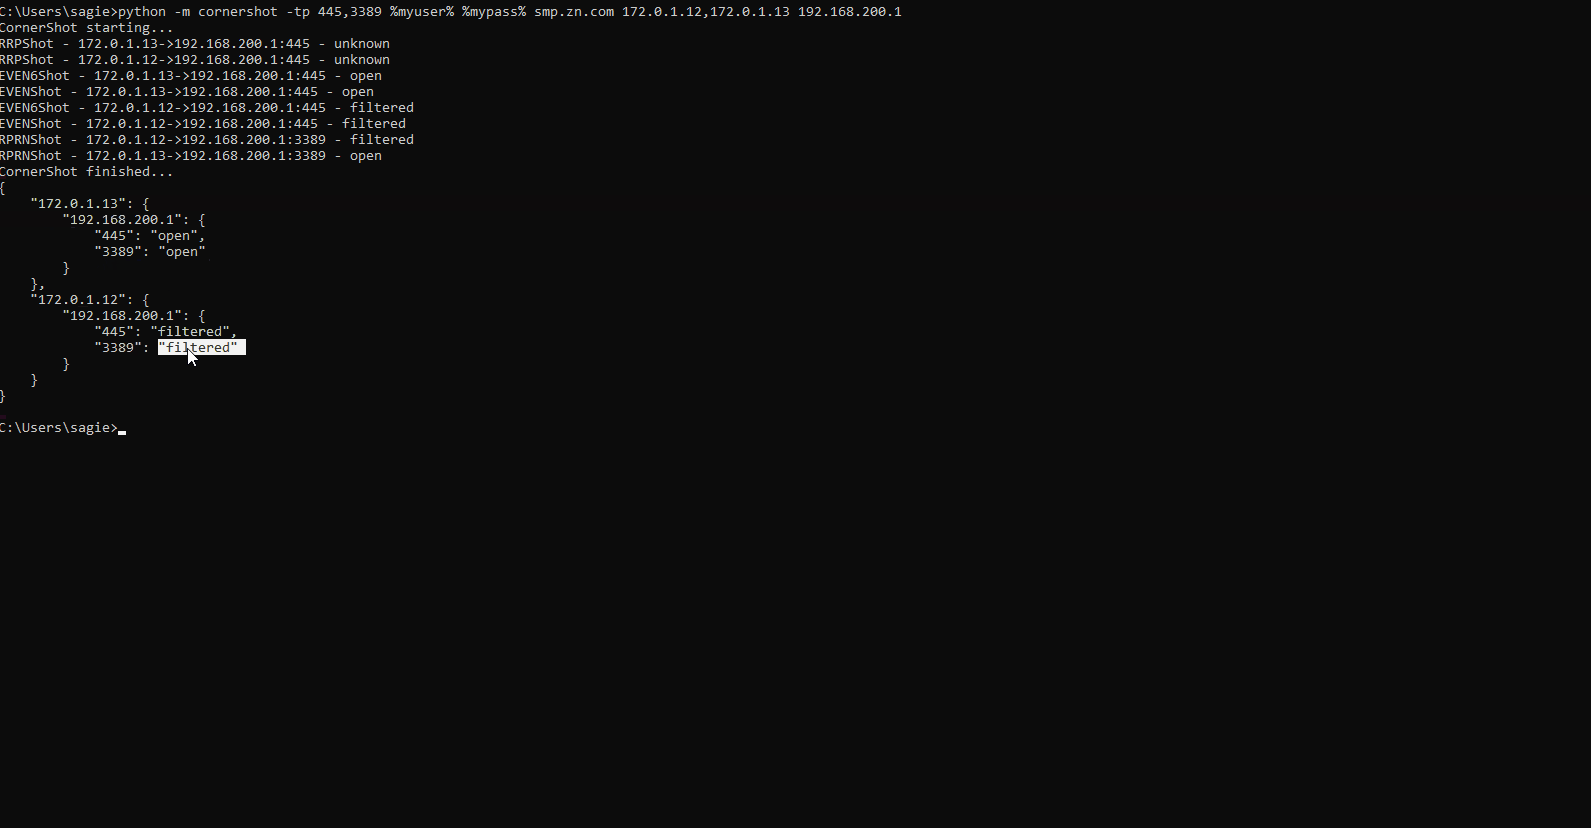 zeronetworks/cornershot
Ampliar la visibilidad de la red desde múltiples puntos de vista de otros hosts
 00xglitch/bella
Bella es una herramienta de minería de datos post-explotación y administración remota para macOS, escrita en Python puro. 🍎💻
 zentinelproxy/zentinel
Un proxy inverso centrado en la seguridad, diseñado para proteger la web libre.








