
 #1
Herramientas para descubrir topología de red, dispositivos y servicios.
Recomendado por Kitploit

 royhills/arp-scan
Escáner de red rápido basado en ARP para el descubrimiento y fingerprinting de hosts IPv4 en redes locales, con consulta de fabricante, velocidades…
 nccgroup/sniffle
Sniffer Bluetooth 5 y 4.x LE para hardware TI CC1352/CC26x2 con soporte para publicidad extendida, todos los modos PHY, filtrado MAC/RSSI y…
 sensepost/snoopy
Snoopy: Un framework distribuido de seguimiento e interceptación de datos
 projectdiscovery/asnmap
CLI y biblioteca en Go para mapear rápidamente rangos de red de organizaciones usando información ASN.
 center2055/onionhop
Aplicación de escritorio centrada en la privacidad que enruta tu tráfico a través de Tor — Navegación anónima simplificada
 raskrebs/sonar
Herramienta CLI para inspeccionar y gestionar servicios que escuchan en puertos de localhost
 holo-routing/holo
Suite de protocolos de enrutamiento basada en Rust que implementa BGP, OSPF, IS-IS, RIP y VRRP con configuración modelada en YANG, automatización…
 dirtyfilthy/freshonions-torscraper
Fresh Onions es una araña TOR de código abierto / rastreador de servicios ocultos onion alojado en zlal32teyptf4tvi.onion
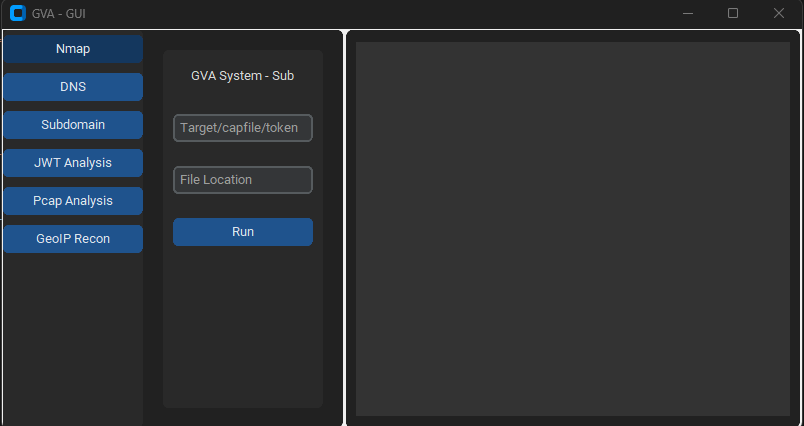 morpheuslord/gpt_vuln-analyzer
Usa la API de ChatGPT, la API de Bard y Llama2, Python-Nmap, DNS Recon, módulos de reconocimiento de PCAP y JWT, y utiliza el modelo GPT3 para crear…
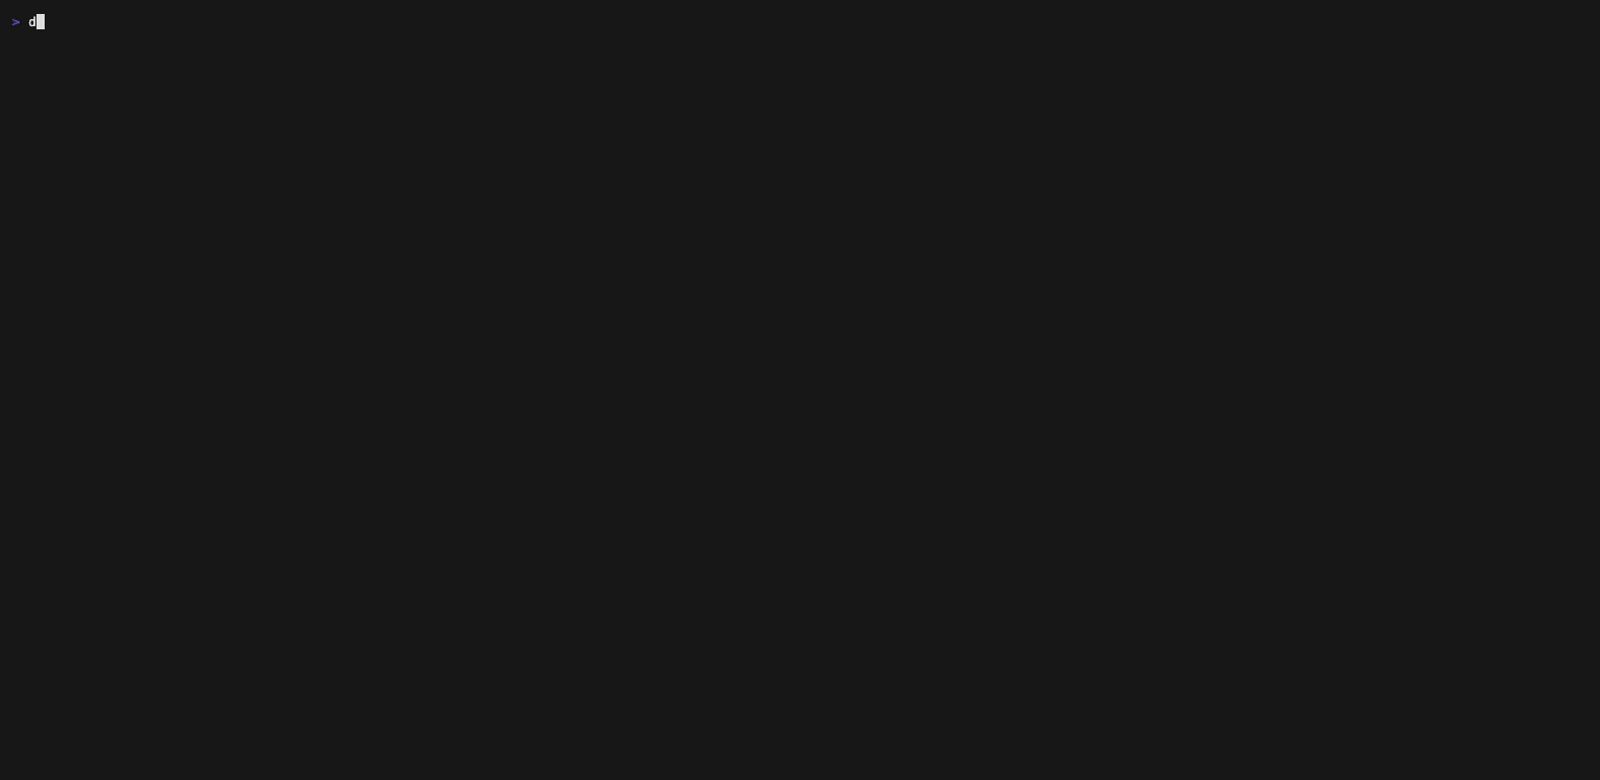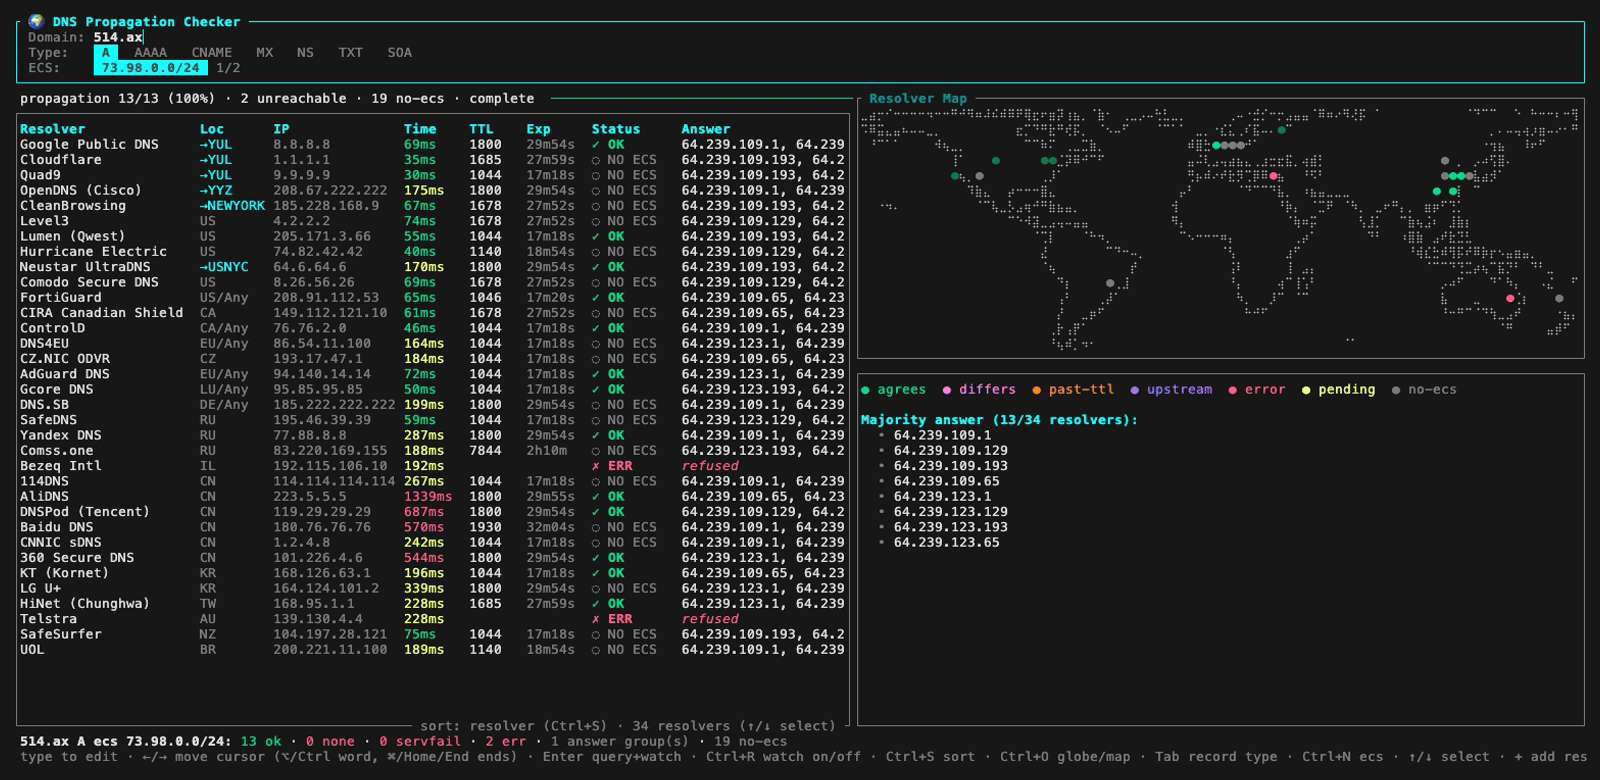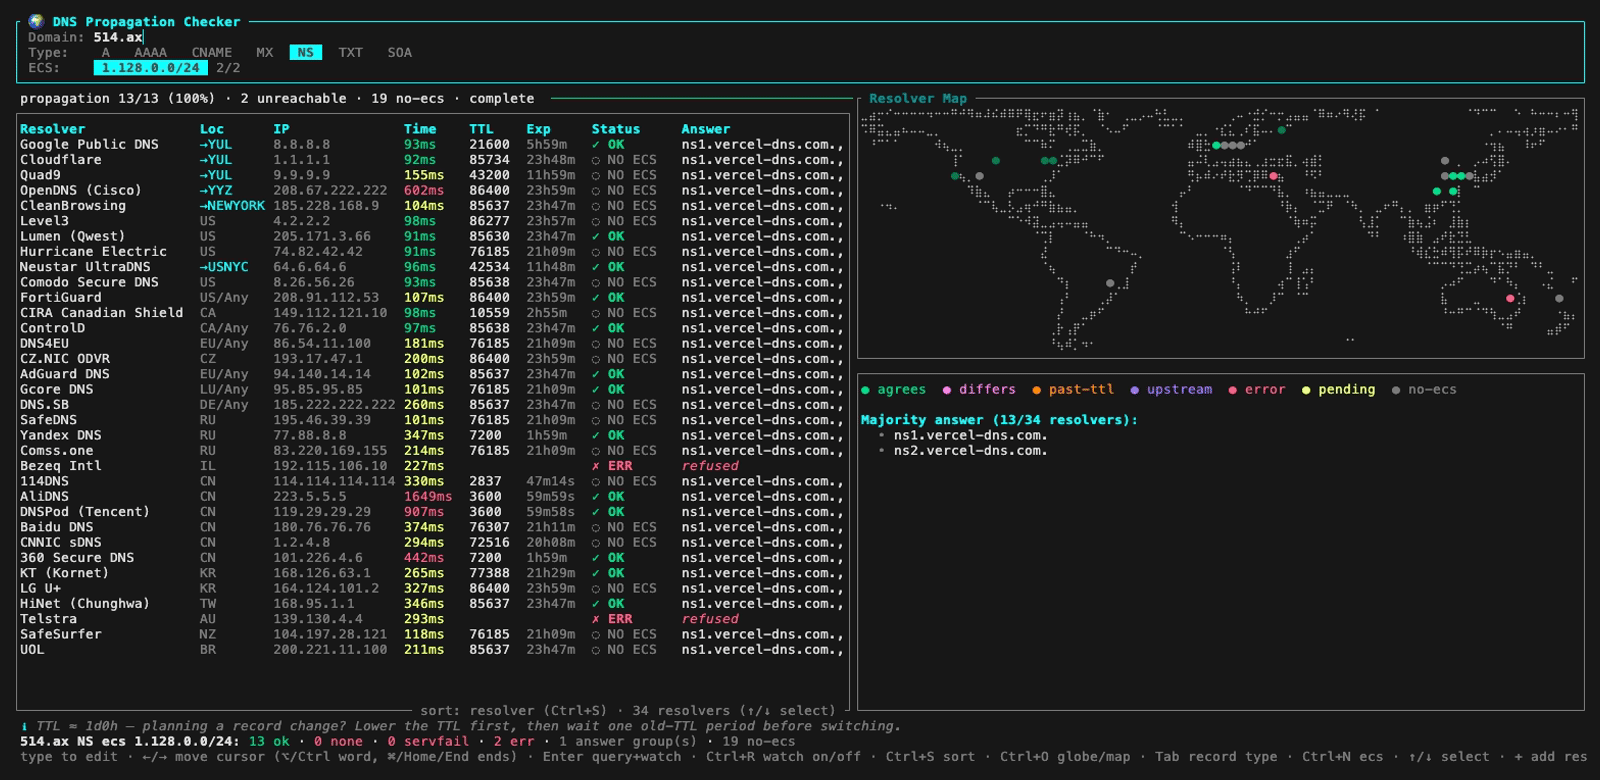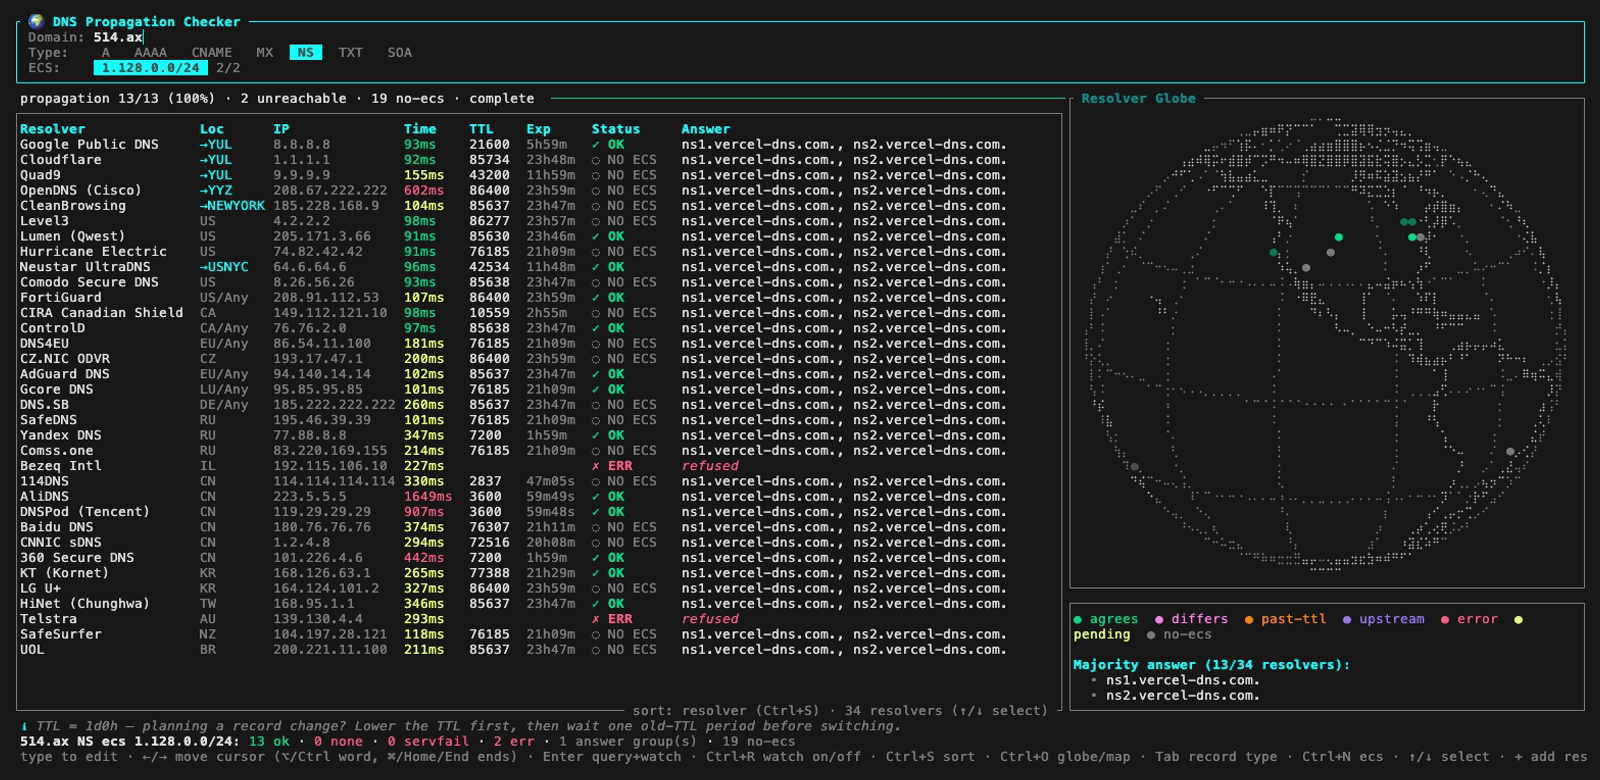 514-labs/dnsglobe
Comprobador de propagación de DNS con TUI — observa cómo un registro DNS se propaga a través de 34 resolutores públicos de todo el mundo, en un mapa…
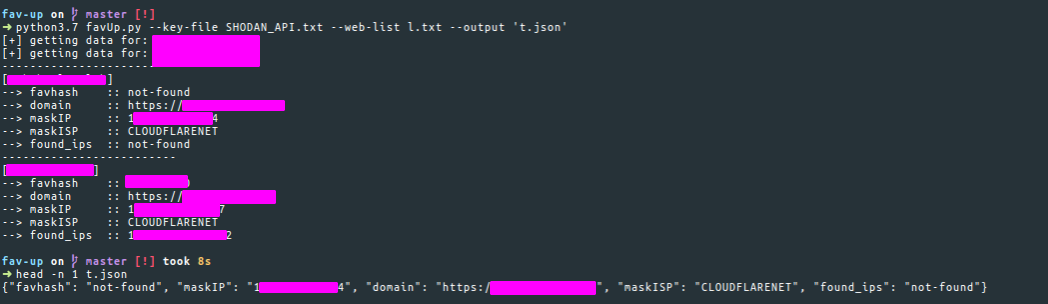 pielco11/fav-up
Herramienta impulsada por Shodan para descubrir direcciones IP reales detrás de Cloudflare mediante el hash de iconos favicon usando MurmurHash3,…
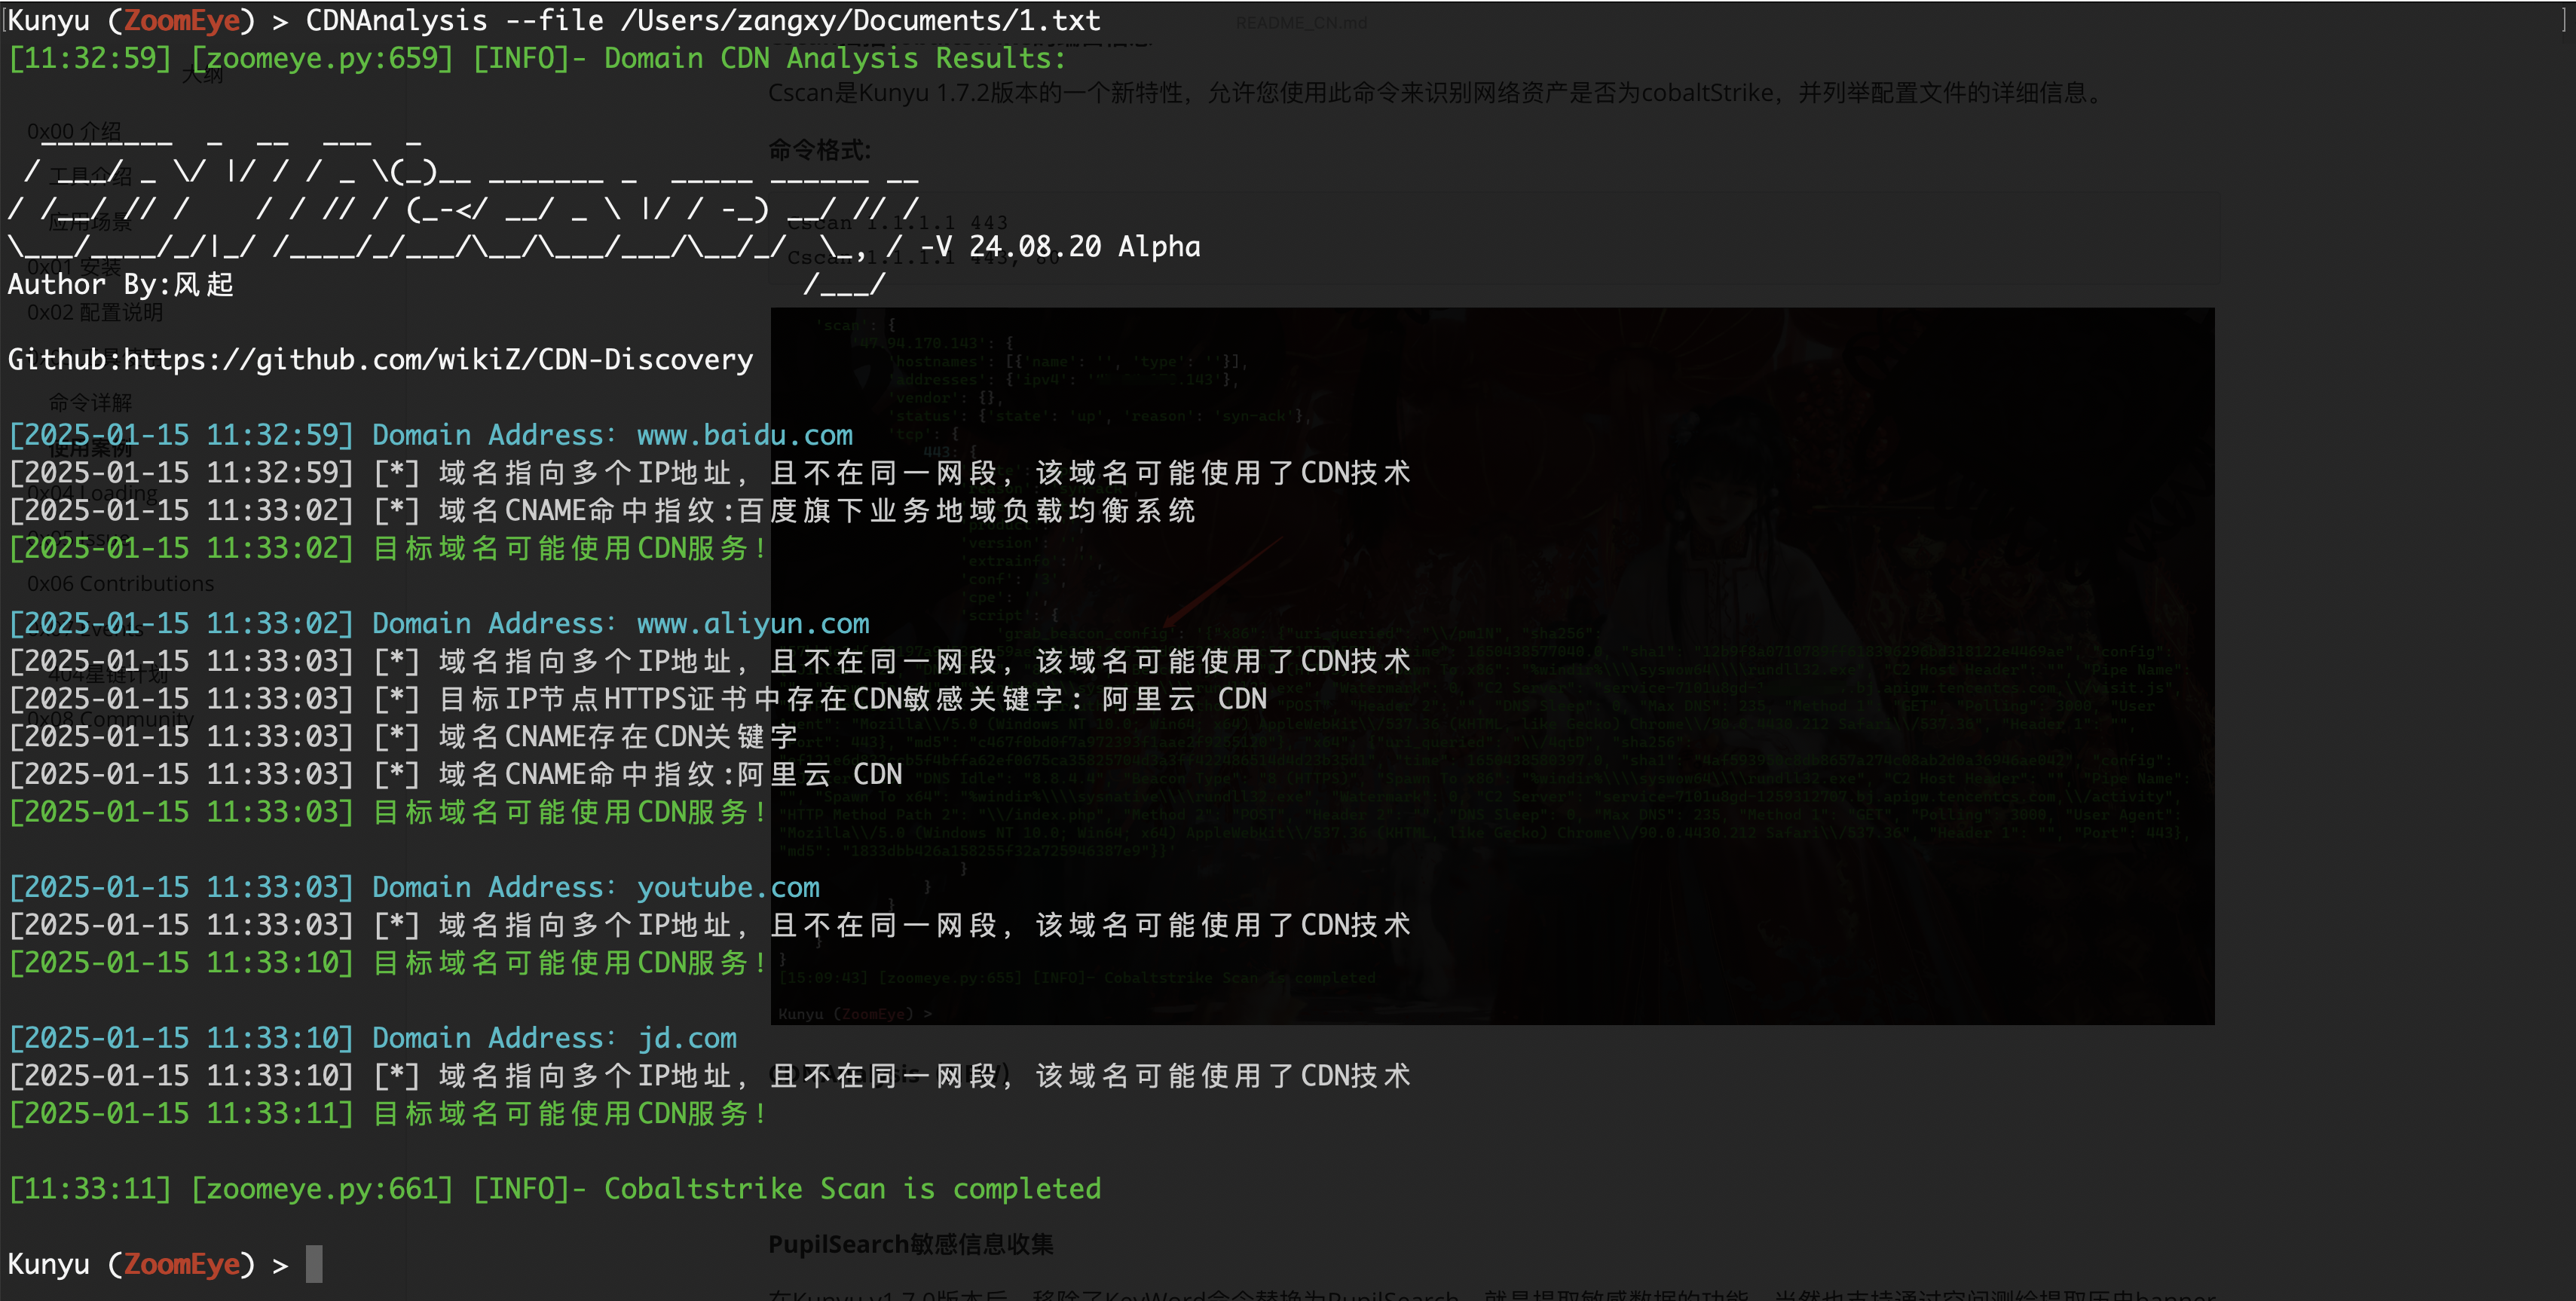 knownsec/kunyu
Kunyu, recopilación de activos corporativos más eficiente
 phaethon/kamene
Herramienta de seguridad para la creación, captura, manipulación y visualización de paquetes de red y archivos pcap. Originalmente bifurcada de scapy…
 sensepost/snoopy-ng
Snoopy v2.0 - framework modular de seguimiento terrestre digital
 mozilla/firefox-devtools-mcp
Model Context Protocol server for Firefox DevTools - enables AI assistants to inspect and control Firefox browser through WebDriver BiDi
 marco-lancini/goscan
Escáner de red interactivo
 seccubus/seccubus
Escaneo, informes y análisis de vulnerabilidades automatizados y fáciles.
 redcode-labs/coldfire
Biblioteca de desarrollo de malware en Golang







